
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 yanghaoi/cve-2020-0601
PoC для CVE-2020-0601- Windows CryptoAPI (Crypt32.dll) POC: https://github.com/ollypwn/CurveBall
 ycdxsb/cve-2020-0668
Заставить эксплойт CVE-2020-0668 работать для версии < win10 v1903 и версии >= win10 v1903
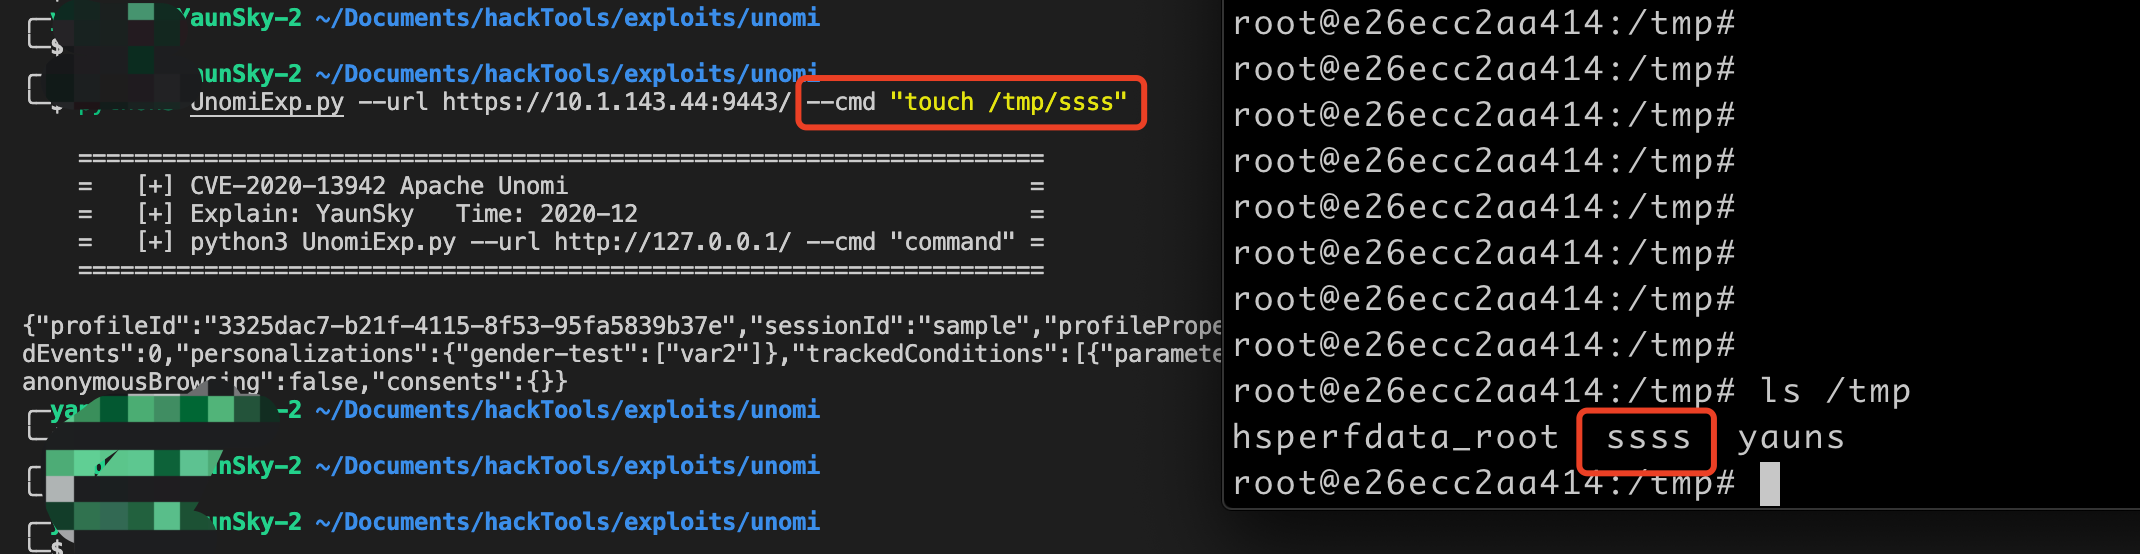 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi скрипт эксплуатации уязвимости удалённого выполнения кода (getshell)
 yezeting/cve-2021-41730
Эксплойт-доказательство концепции для CVE-2021-41730, демонстрирующее удаленное выполнение команд в маршрутизаторах TENDA AC15/AC6 через…
 yesspider-hacker/log4j-payload-generator
log4j-paylaod generator : Универсальный генератор полезной нагрузки для Apache log4j RCE CVE-2021-44228
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831漏洞利用和社会工程学攻击框架 (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack Framework)
 yrkuo/cve-2022-30190
Пошаговое руководство по воспроизведению уязвимости удаленного выполнения кода CVE-2022-30190 (Follina) MSDT, включая создание вредоносного документа…
 ysfcndgr/react2shell-cve-2025-55182-advanced-scanner
Автоматизированный сканер для эксплуатации RCE CVE-2025-55182 в Next.js с 8 техниками обхода WAF, выполнением произвольных команд и режимом…
 yuuki1967/cve-2021-44228-apache-log4j-rce
Эксплойт proof-of-concept для CVE-2021-44228 (Log4Shell) с инъекцией JNDI, LDAP-сервером ссылок и методами обхода WAF для тестирования уязвимостей…
 z92g/cve-2021-31805
S2-061/S2-062 Struts2 POC&EXP уязвимости удалённого выполнения команд
 zamdevio/r2s
Продвинутый инструмент для тестирования безопасности для оценки уязвимости CVE-2025-55182 в приложениях Next.js. Включает интерактивную оболочку,…
 z3r0sw0rd/cve-2023-38831-poc
Доказательство концепции для уязвимости нулевого дня CVE-2023-38831 в WinRAR
 zcgonvh/cve-2020-17144
боевой инструмент для CVE-2020-17144
 zerosorai/cve-2023-36884
Это временное решение, пока Microsoft устраняет уязвимость.
 zhsh9/cve-2014-6287
Rejetto HTTP File Server (также известный как HFS или HttpFileServer) версии 2.3x до 2.3c
 garck3h/cve-2023-38831
Инструмент для генерации POC для RCE в WinRAR (т.е. cve-2023-38831).
 zwjjustdoit/cve-2021-34371.jar
CVE-2021-34371.jar
 cr4ckc4t/cve-2022-41352-zimbra-rce
Zimbra <9.0.0.p27 RCE








