
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 travelworld/cve_2013_3893_trigger.html
HTML-триггер концептуального эксплойта для CVE-2013-3893, позволяющий эксплуатировать уязвимость удалённого выполнения кода в Internet Explorer.
 forrest-orr/wizardopium
Google Chrome: использование после освобождения
 ianxtianxt/malleable-c2-profiles
 ianxtianxt/pagemyadmin_file_upload_getshell
PageMyadmin загрузка файлов getshell
 ianxtianxt/ysoserial.net
Генерирует .NET-пейлоады десериализации для эксплуатации уязвимостей, связанных с небезопасной десериализацией. Помогает пентестерам проверять…
 jas502n/imagetragick_poc
ImageTragick_Poc
 groppoxx/cve-2023-52076-poc
PoC-эксплойт для CVE-2023-52076 — zip-slip обход пути в Atril/Xreader (MATE/Cinnamon), который позволяет произвольную запись файлов и RCE через…
 zer0dayf/cve-2026-15013
Эксплойт для CVE-2026-15013: неаутентифицированный обход аутентификации SAML через путаницу алгоритмов. Подделывает ответы SAML для получения доступа…
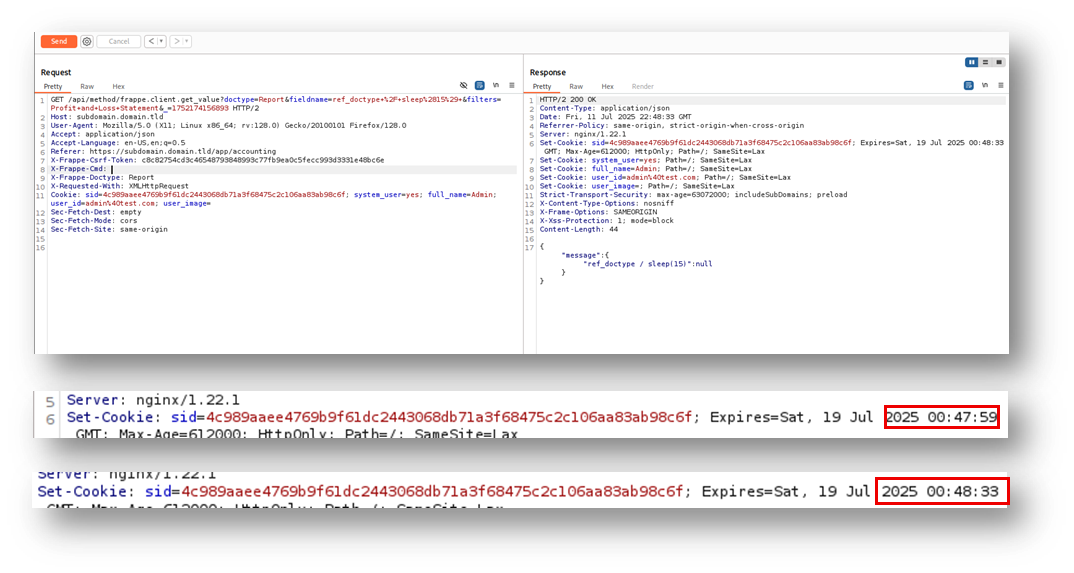 moalali/cve-2025-56380
В Frappe Framework v15.72.4 обнаружена уязвимость SQL-инъекции через параметр fieldname в конечной точке API frappe.client.get_value.
 maxmnml/tpadmin-cve-2026-2113-poc
Уязвимость удалённого выполнения кода, позволяющая неаутентифицированным злоумышленникам загружать произвольные PHP-файлы напрямую на веб-сервер. Это…
 albert-y1n/pismith
PISmith: Red Teaming на основе обучения с подкреплением для защиты от промпт-инъекций
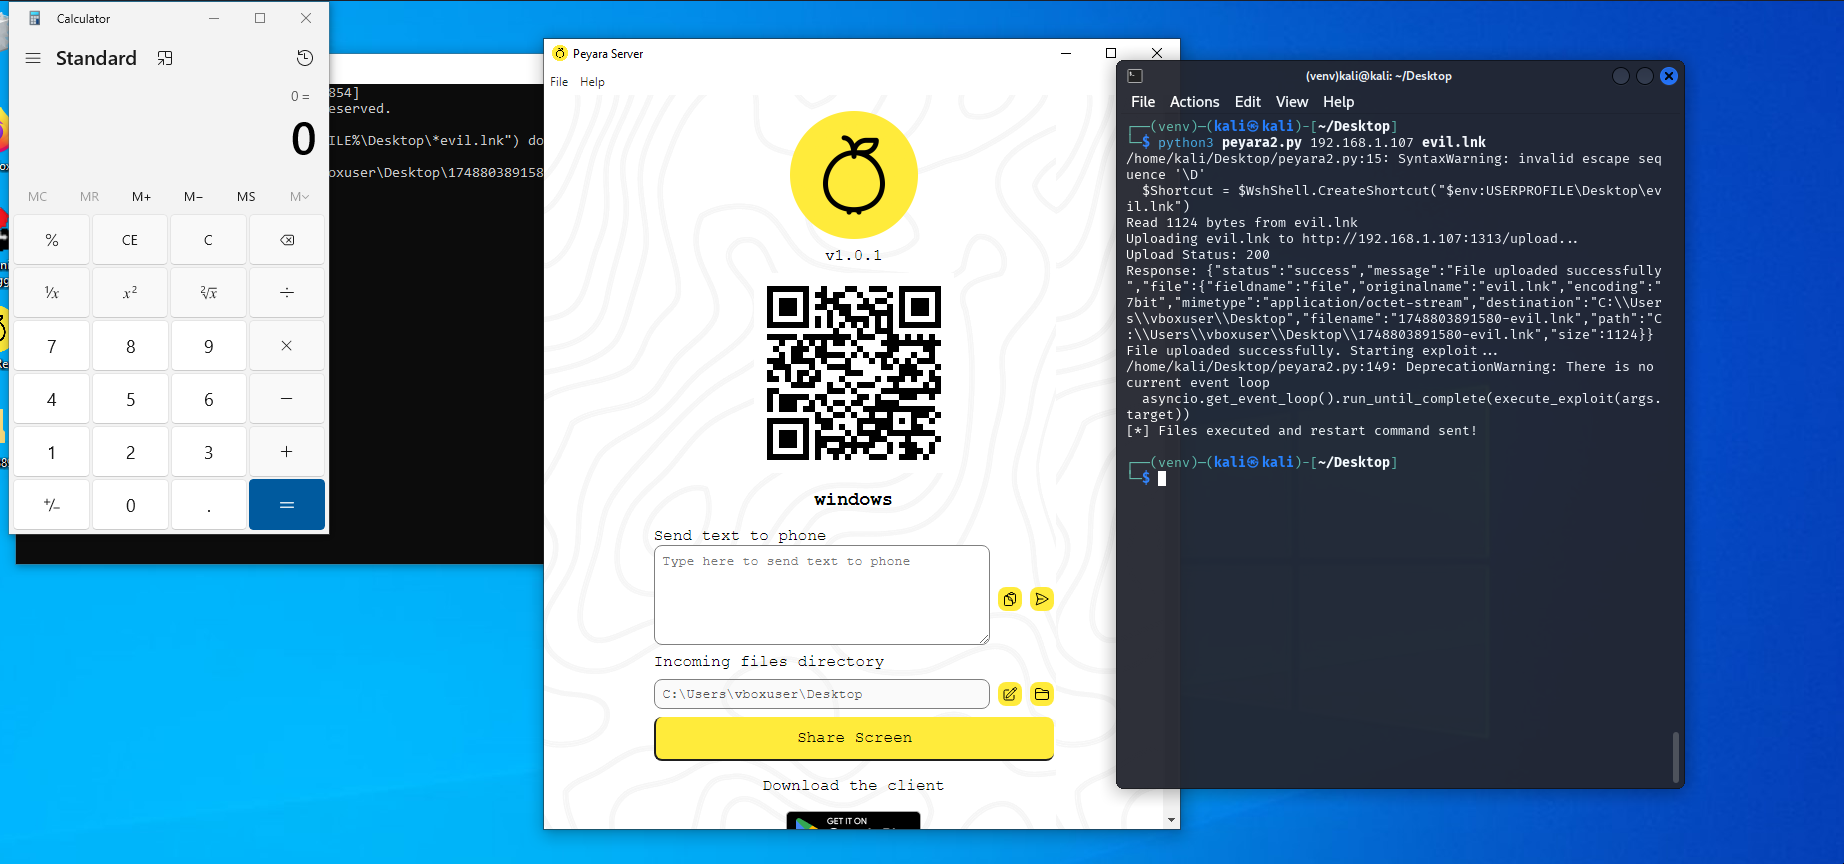 capture0x/peyara-fileupload
Peyara Remote Mouse: неаутентифицированная произвольная загрузка файлов
 bombadil-systems/zombie-zip
Некорректный ZIP-архив, который обходит обнаружение антивирусом, объявляя Method=0 (stored), но при этом содержащий полезную нагрузку, сжатую DEFLATE.
 nxploited/cve-2026-10818
WPForms Pro <= 1.10.1.1 - Неавторизованная произвольная запись файла через порядок инициализации/завершения Chunked Upload
 nxploited/cve-2026-15981
SAML Single Sign On <= 5.4.4 - Неаутентифицированный обход аутентификации через параметр SAMLResponse
 shinthink/cve-2026-58480
CVE-2026-58480 / CVE-2026-15158 — Неаутентифицированное RCE в Blocksy Companion Pro < 2.1.47 (300K+ установок). Предварительная аутентификация с…
 horizon3ai/cve-2026-22200
CVE-2026-22200: Произвольное чтение файлов + RCE через CNEXT в osTicket








