
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 noraj/openemr-rce
OpenEMR <= 5.0.1 - (аутентифицированное) удалённое выполнение кода
 woodpecker-appstore/log4j-payload-generator
Log4j jndi — генератор полезной нагрузки для инъекций
 ptoomey3/evilarc
Создавайте tar/zip-архивы, которые могут эксплуатировать уязвимости обхода каталогов (directory traversal).
 redtimmy/richsploit
Набор инструментов для эксплуатации RichFaces
 ricardojoserf/textpattern-exploit-rce
Textpattern <= 4.8.3 Удаленное выполнение кода (Требуется аутентификация)
 shikari00007/atom-cms-2.0---file-upload-remote-code-execution-un-authenticated-poc
Удалённое выполнение кода (RCE)
 wofeiwo/webcgi-exploits
Многоязычные эксплойты для веб-CGI интерфейсов.
 cyberstruggle/l4sh
Log4Shell RCE Exploit - полностью автономный эксплойт, не требующий сторонних бинарных файлов.
 federicodotta/java-deserialization-scanner
Универсальный плагин для Burp Suite для обнаружения и эксплуатации уязвимостей десериализации Java
 ihack4falafel/slink
Алфавитно-цифровой кодировщик шеллкода (x86)
 wguest/craftcms-vcard-exploit
Этот репозиторий содержит сведения об уязвимости, обнаруженной в плагине «vCard» для CraftCMS 3.
 0x45dd/liferay-ce-portal-java-deserialization
Этот репозиторий содержит PoC для уязвимости удалённого выполнения кода в Liferay CE Portal!
 synacktiv/laravel-crypto-killer
Инструмент, предназначенный для эксплуатации некорректных реализаций механизмов дешифрования в приложениях Laravel.
 jas502n/cnvd-c-2019-48814
Уязвимость удаленного выполнения команд при десериализации в WebLogic wls9-async
 jas502n/drivelife-pstrojan
TrojanDropper/PS.Maloader.d
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
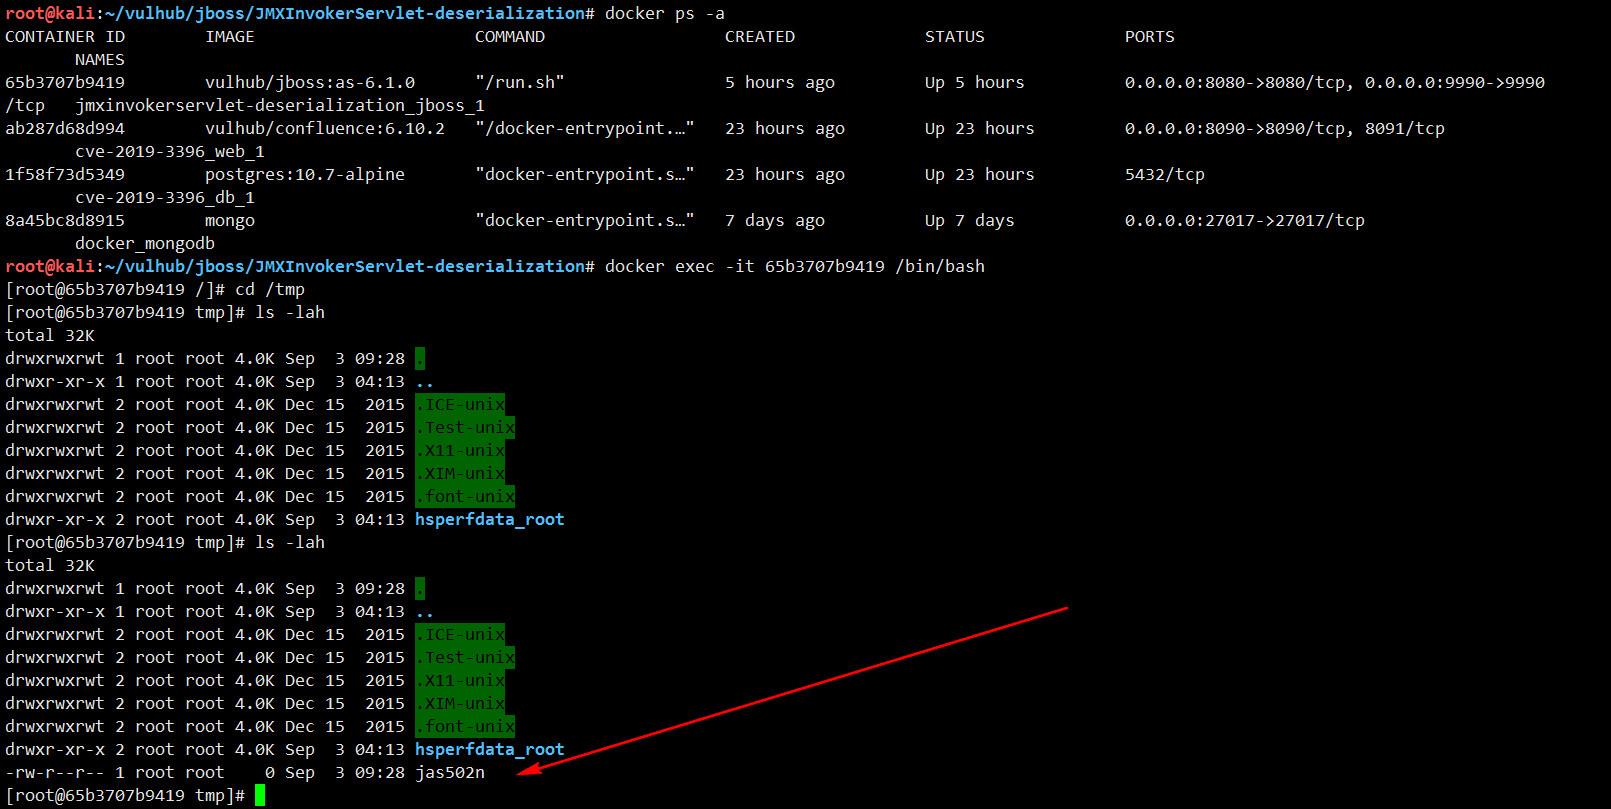 jas502n/jboss_jmxinvokerservlet_deserialization_rce
Jboss_JMXInvokerServlet_Deserialization_RCE
 jas502n/java-compressed-file-security
Уязвимости безопасности сжатых файлов в java web








