
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 isuruwa/log4j
Сканер и proof-of-concept эксплойт для Log4j RCE (CVE-2021-44228). Создаёт уязвимое приложение и запускает эксплойт с netcat-слушателем.
 ridpath/cve-2021-26828-ultimate
ScadaFlare аутентифицированный RCE фреймворк эксплуатации для ScadaBR (CVE-2021-26828) OpenPLC ScadaBR
 shinthink/cve-2026-27966
Сканер RCE без аутентификации для Langflow < 1.8.0 — Route Injection + Vertex Injection → выполнение кода (CVSS 9.8)
 hackthem/openstamanager_rce_exploit-cve-2026-38751-
OpenSTAManager RCE 漏洞利用 (CVE-2026-38751)
 far00t01/cve-2026-59941
Dompdf: Отказ в обслуживании (DoS) через истощение ресурсов с помощью чрезмерно больших растровых изображений
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 istern/cve-2023-26262
Доказательство концепции для аутентифицированной произвольной загрузки файла в Sitecore 10.3, позволяющая развернуть веб-шелл и выполнить удаленный…
 iamblacksolo2-bugbounty/poc2-cve-2025-55182
Мультирежимный сканер уязвимостей для RCE в Next.js (CVE-2025-66478/55182) с безопасным обнаружением по побочным каналам, PoC для RCE, техниками…
 trerb/markdown-exfil-tester
Тест «чёрного ящика» на уязвимость LLM-чатбота к эксфильтрации через markdown/HTML (класс CVE-2025-32711). Запускает приёмник (sink), отправляет…
 powershellmafia/powersploit
PowerSploit — платформа для пост-эксплуатации на PowerShell
 krisnova/boopkit
Linux eBPF бэкдор через TCP. Запуск обратных оболочек, RCE, при предварительном привилегированном доступе. Less Honkin, More Tonkin.
 harleyqu1nn/aggressorscripts
Коллекция скриптов Aggressor для Cobalt Strike 3.0+, собранных из различных источников
 r00t-3xp10it/fakeimageexploiter
Используйте поддельный image.jpg для эксплуатации целей (скрывайте известные расширения файлов)
 robiot/rustcat
Rustcat(rcat) - Современный слушатель портов и реверсивная оболочка
 0xislamtaha/python-rootkit
Python Remote Administration Tool (RAT) для получения сессии meterpreter
 codewhitesec/handlekatz
Дампинг памяти Lsass на основе PIC с использованием клонированных дескрипторов для обхода обнаружения, создающий обфусцированные дампы с минимальным…
 3v4si0n/http-revshell
Обратная оболочка PowerShell с использованием протокола HTTP/S с обходом AMSI и поддержкой прокси
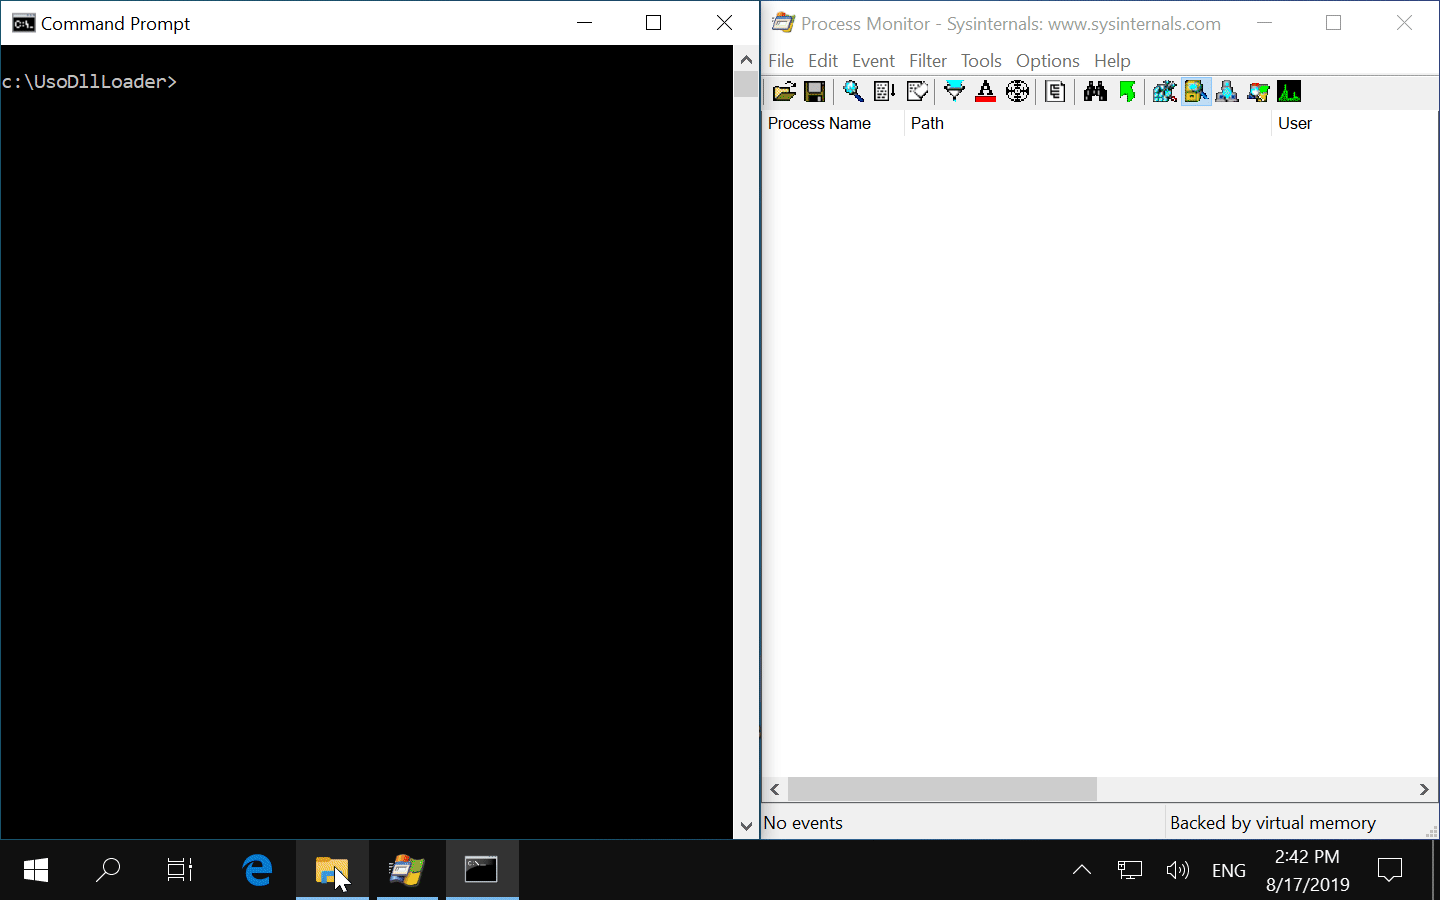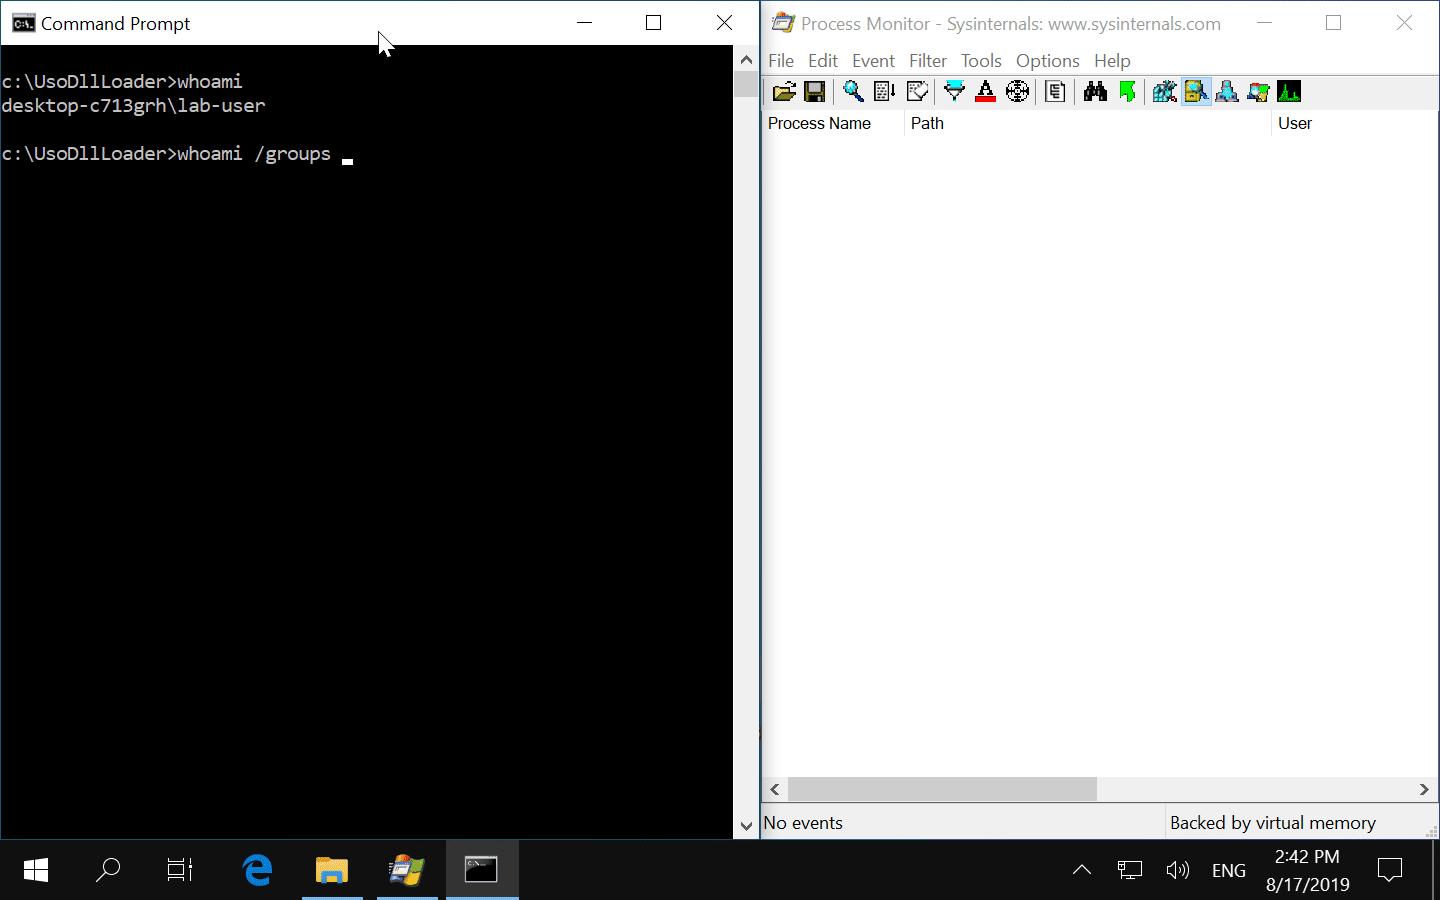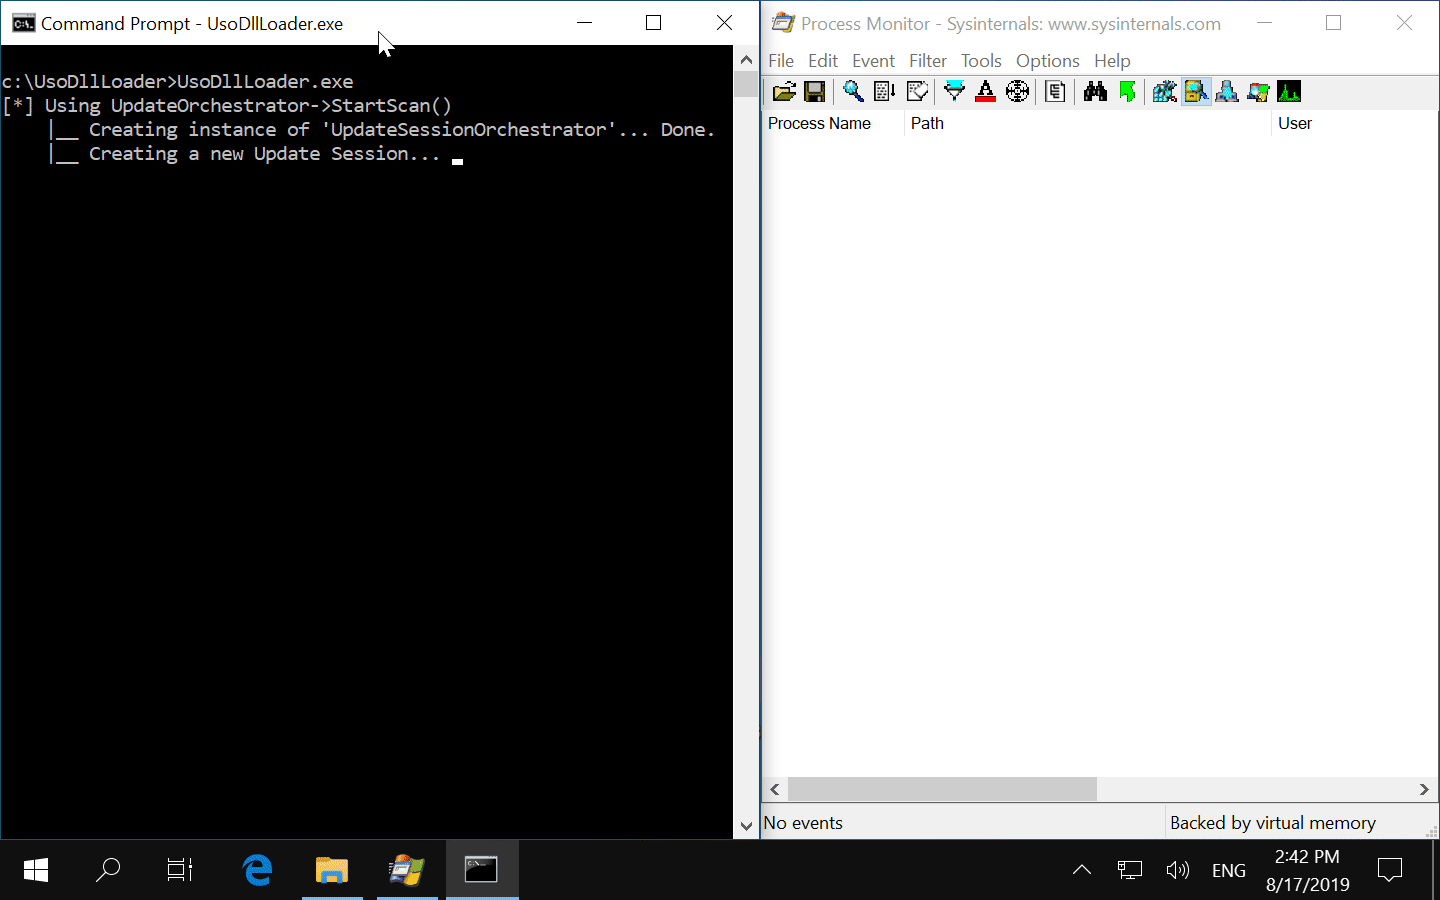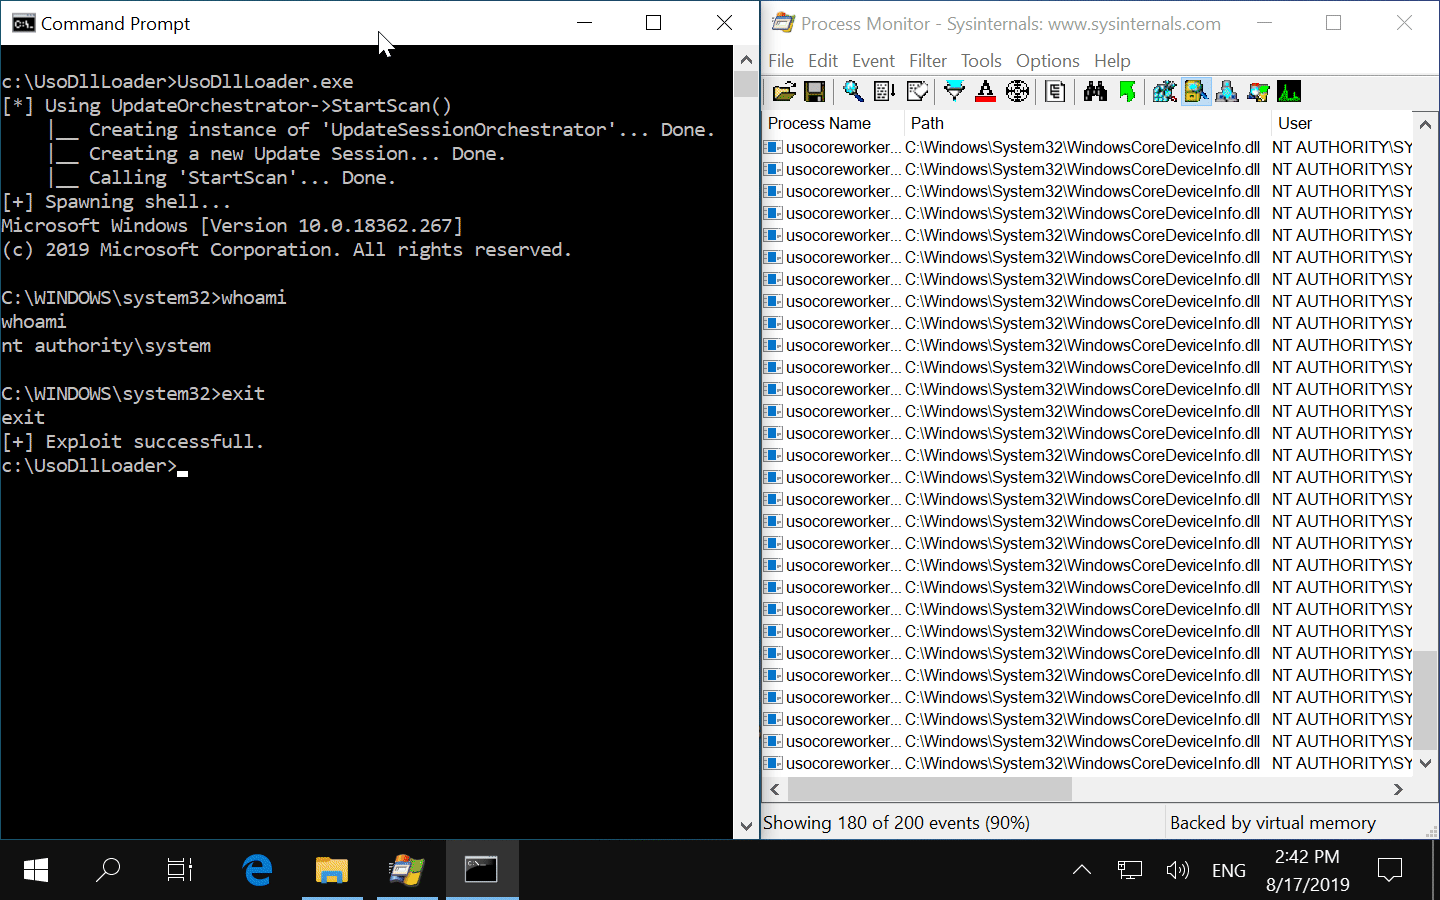 itm4n/usodllloader
Windows - Вооружение привилегированных записей в файлы с помощью Update Session Orchestrator service








