
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
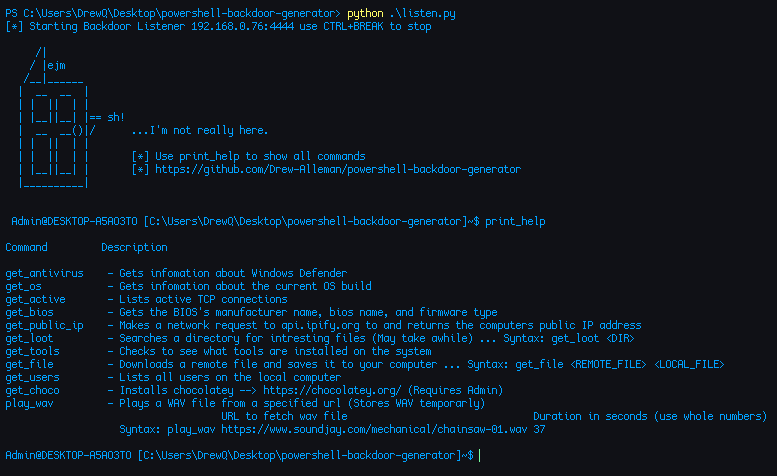
 drew-alleman/powershell-backdoor-generator
Обратный бэкдор, написанный на PowerShell и обфусцированный с помощью Python. Он генерирует полезные нагрузки для популярных хакерских устройств,…
wavestone-cdt/abaddonПлатформа управления операциями красной команды, автоматизирующая развертывание инфраструктуры, настройку C2, фишинговые кампании и разведку с…
 d3lb3/keefarcereborn
Автономная DLL, которая после внедрения в процесс KeePass экспортирует базы данных в открытом виде.
 joelgmsec/http-shell
Многоплатформенная обратная оболочка HTTP, предоставляющая интерфейс, похожий на оболочку, по протоколу HTTP, с возможностью загрузки и скачивания…
 dviros/excalibur
Excalibur — это пейлоад эксплойта Eternalblue на основе PowerShell для проекта Bashbunny.
 v-p-b/pecloakcapstone
Кроссплатформенный форк peCloak на основе Capstone
 esmog/nodexp
NodeXP - Инструмент для инъекций на стороне сервера JavaScript, способный обнаруживать и эксплуатировать уязвимости Node.js
 desertdemons/cve-2025-4138-4517-poc
CVE-2025-4138 / CVE-2025-4517 — Python tarfile PATH_MAX Symlink Filter Bypass
 youmulijiang/evil-winrar
evil-winrar,CVE-2023-38831漏洞利用和社会工程学攻击框架 (evil-winrar, CVE-2023-38831 Vulnerability Exploitation and Social Engineering Attack Framework)
 sorcerio/code-roulette
Code Roulette — это терминальный интерфейс (TUI), многопользовательская онлайн-игра в русскую рулетку, где проигравший выполняет Python payload файл…
 dtrizna/quasarnix
Обнаружение реверс-шеллов с помощью машинного обучения
 kosmokato/bad-dicom
Фреймворк эксплуатации для CVE-2019-11687
 rburrito/payloadgenerator
Обёртка для MSFvenom, позволяющая легко генерировать полезные нагрузки.
 asal1n/cve-2025-24813
простой эксплойт для CVE-2025-24813
 safarchand/cve-2024-25641
PoC для CVE-2024-25641: аутентифицированный RCE на Cacti v1.2.26
 thelostworldfree/cve-2019-17558_solr_vul_tool
CVE-2019-17558 Solr - инструмент для обнаружения уязвимости внедрения шаблонов с графическим интерфейсом в один клик. CVE-2019-17558 Solr Velocity…
 darnabin/cve-2022-36446-webmin-rce
Эксплойт для аутентифицированного удалённого выполнения кода в Webmin < 1.997 через модуль обновления программных пакетов. Внедряет произвольные…
 ccievoice2009/cve-2023-46604
Эксплойт для CVE-2023-46604 в Apache ActiveMQ, обеспечивающий удалённое выполнение кода через специально сформированные XML-нагрузки и установку…









