
 #1


 tuhinshubhra/shellstack
Инструмент на PHP, который помогает эффективно управлять всеми вашими взломанными сайтами.
 joelgmsec/kitsune
Полиморфный C2-фреймворк с графическим интерфейсом, автоматическим переподключением, генерацией полезных нагрузок и интегрированными инструментами…
 lufeirider/ingressnightmare-poc
Одно-кликовый proof-of-concept эксплойт-скрипт для уязвимостей IngressNightmare (CVE-2025-1097, CVE-2025-1098, CVE-2025-24514, CVE-2025-1974),…
 s-index/cve-2021-43811
awslabs/sockeye Внедрение кода через небезопасную загрузку YAML CVE-2021-43811
 peewpw/invoke-psimage
Кодирует сценарий PowerShell в пикселях PNG-файла и генерирует однострочную команду для выполнения.
 mscholtes/ps2exe
Модуль для компиляции скриптов PowerShell в исполняемые файлы
 saumyajeetdas/godgenesis
C2-сервер на Python3, призванный немного облегчить жизнь красного командира. Полезная нагрузка способна обходить все известные антивирусы и конечные…
 ahhh/reverse_dns_shell
Обратный шелл на Python, использующий DNS в качестве канала C2.
 machine1337/gmailc2
Полностью необнаруживаемый C2-сервер, который связывается через Google SMTP для обхода антивирусных защит и сетевых ограничений.
 bobtheshoplifter/spring4shell-poc
Spring4Shell Proof Of Concept/и уязвимое приложение CVE-2022-22965
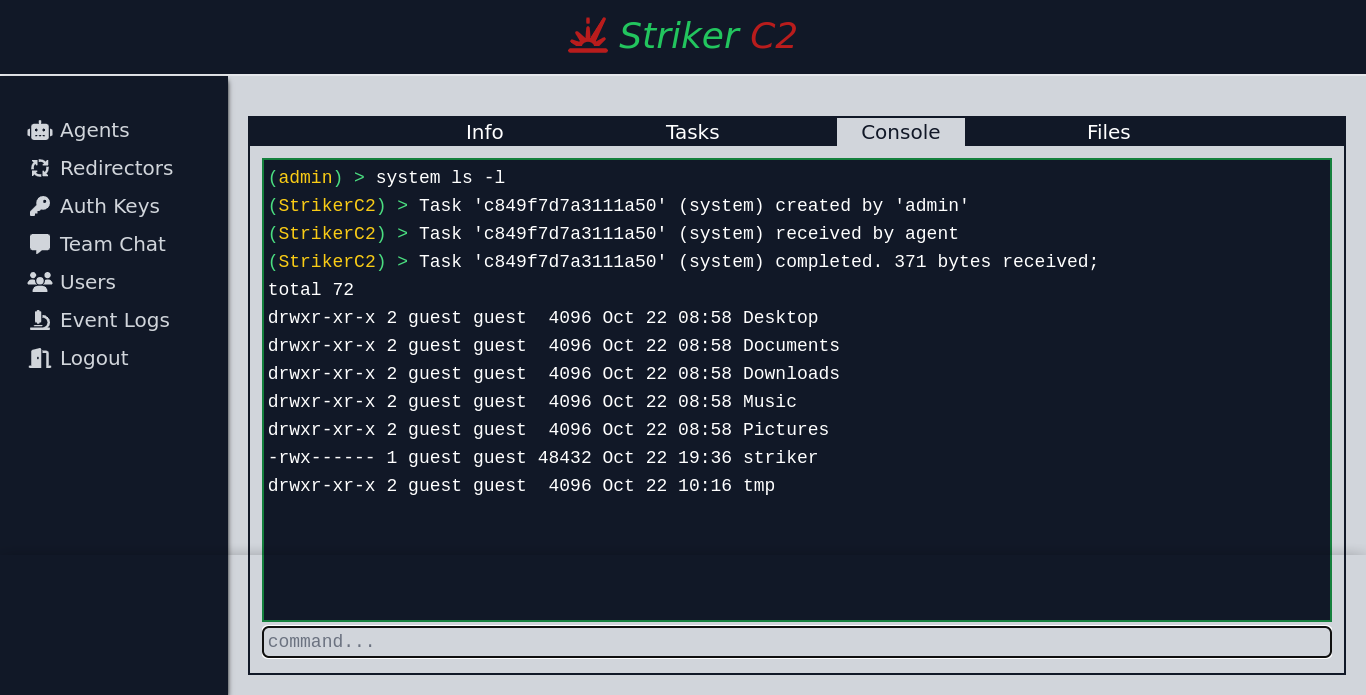 4g3nt47/striker
Многооператорная C2-инфраструктура с нативными агентами на C и Python, каналами HTTP(S), асинхронными задачами и реактивным веб-интерфейсом для…
 sid6224/cve-2025-66516-poc
POC-эксплойт для уязвимости CVE-2025-66516 в Apache Tika только в образовательных целях
 xpltive/cve-2023-50564
Эксплойт RCE для Pluck-CMS v4.7.18
 preemware/langflow-exploit
PoC для CVE-2025-3248: RCE без аутентификации в Langflow < 1.3.0 через /api/v1/validate/code.
 rippsec/cve-2025-24893-xwiki-ssti-rce
CVE-2025-24893 – XWiki SSTI неаутентифицированный RCE эксплойт (HackTheBox CTF)
 trustedsec/meterssh
MeterSSH — это способ взять шелл-код, внедрить его в память, а затем туннелировать любой нужный порт через SSH, чтобы замаскировать любой тип связи…









