
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 nettitude/runpe
C# рефлексивный загрузчик для неуправляемых бинарных файлов.
 kudaes/unwinder
Трассировка стека вызовов для Rust
 ynsmroztas/nextrce
Инструмент эксплуатации React Shell и Next.js RSC (CVE-2025-55182)
 jymcheong/autottp
Автоматизированные тактики, техники и процедуры
 safebreach-labs/sireprat
Удаленное выполнение команд от имени SYSTEM в Windows IoT Core (доступны версии для Python2.7 и Python3)
 cy4nguy/python-ransomware
Полный исходный код Python RansomeWare с полной документацией.
 arosenmund/defcon33_silence_kill_edr
Практические материалы воркшопа DEFCON по уничтожению и подавлению EDR-агентов: настройка лаборатории, BYOVD, собственные C/C++ инструменты обхода…
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 эксплойт для неавторизованного RCE с обходом патча, выполнением команд и развертыванием веб-шелла для тестирования на…
 ryhanson/externalc2
Библиотека для интеграции каналов связи с внешним C2-сервером Cobalt Strike.
 xorrior/raven
Внешний C2 для CobaltStrike через WebSockets
 xtr4nge/fruityc2
FruityC2 — это фреймворк пост-эксплуатации (с открытым исходным кодом), основанный на развертывании агентов на скомпрометированных машинах.…
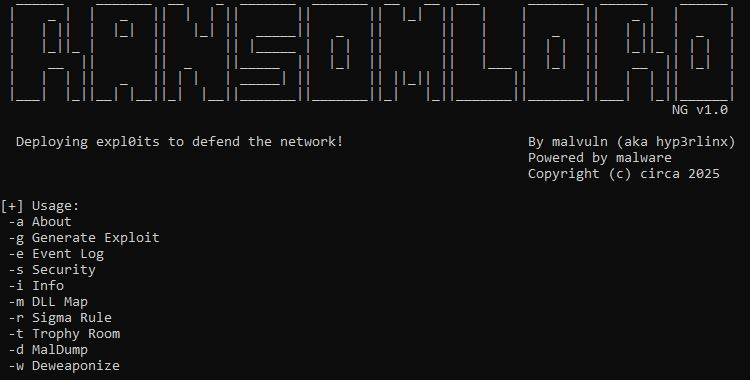 malvuln/ransomlord
RansomLord — это proof-of-concept инструмент эксплуатации для борьбы с программами-вымогателями, который автоматизирует создание PE-файлов,…
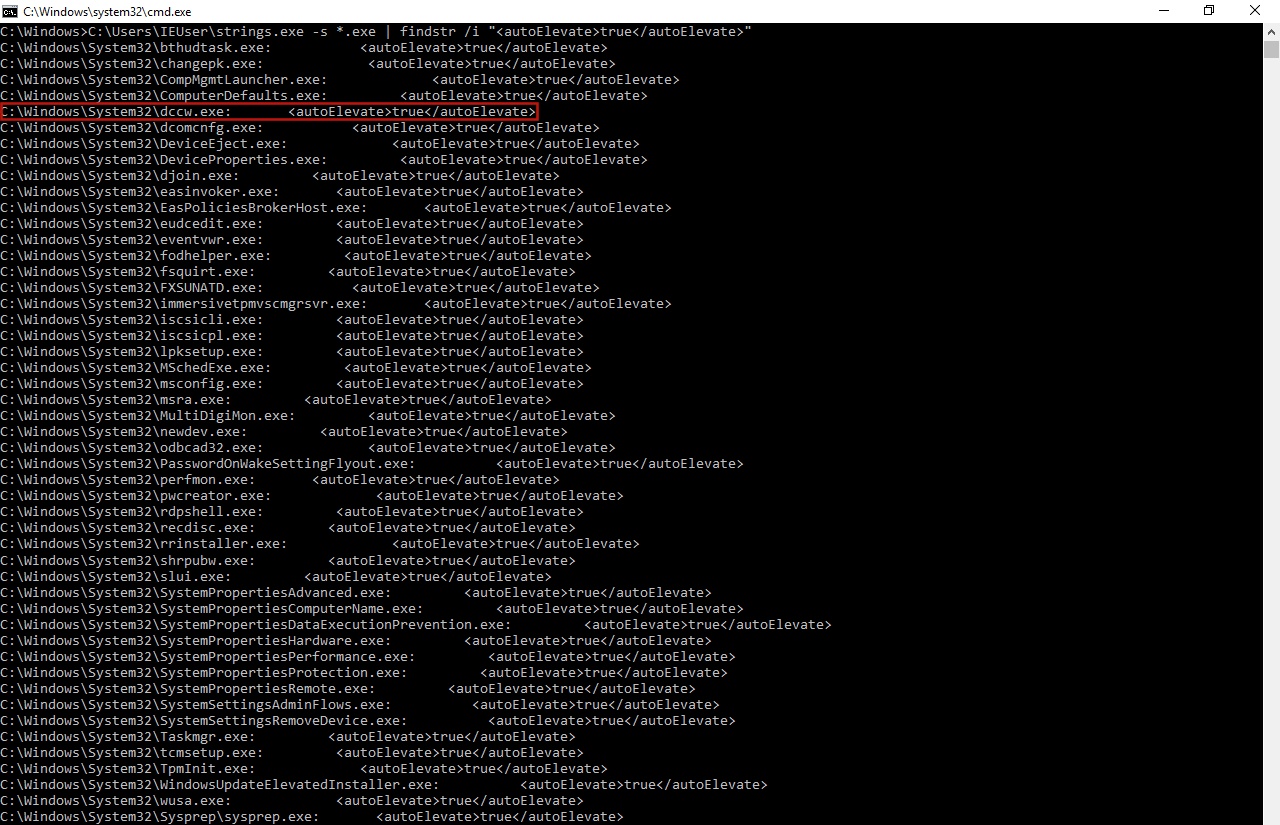 l3cr0f/dccwbypassuac
Обход UAC в Windows 8.1 и 10 с использованием WinSxS в «dccw.exe».
 phith0n/collision-webshell
Веб-шелл и обычный файл с одинаковым MD5
 saadahla/unhookingpatch
Обход хуков EDR путем патчинга заглушек NT API и разрешения SSN и инструкций syscall во время выполнения.
 thesecretclub/riscy-business
RISC-V виртуальная машина
 cryptolok/morphaes
IDPS и SandBox и AntiVirus — скрытый убийца. MorphAES — первый в мире полиморфный движок шеллкода с метаморфическими свойствами и способностью…
 badsectorlabs/copyfail-go
A Go-реализация copyfail (CVE-2026-31431)








