#1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit
 mister-turtle/cve-2023-32784
Извлекает мастер-пароли KeePass из дампов памяти разблокированных баз данных, выводя потенциальные символы по позициям, парольную фразу и маску…
 infobyte/nec_aterm_tools
Извлекает аппаратные случайные ключи из прошивок маршрутизаторов NEC Aterm и QR-кодов для генерации действительных паролей для получения доступа к…
 jaarden/cve-2024-22894
Эксплойт Proof-of-concept для CVE-2024-22894, демонстрирующий извлечение зашифрованного 3DES пароля root из прошивки тепловых насосов Alpha…
 nyxrecon/sudo-agent-ctf-
Разбор Sudo Agent CTF (TryHackMe), включающий перечисление, веб-эксплуатацию, стеганографию, SSH и повышение привилегий через CVE-2019-14287.
 jas502n/publiccms_decrypt
publiccms_decrypt
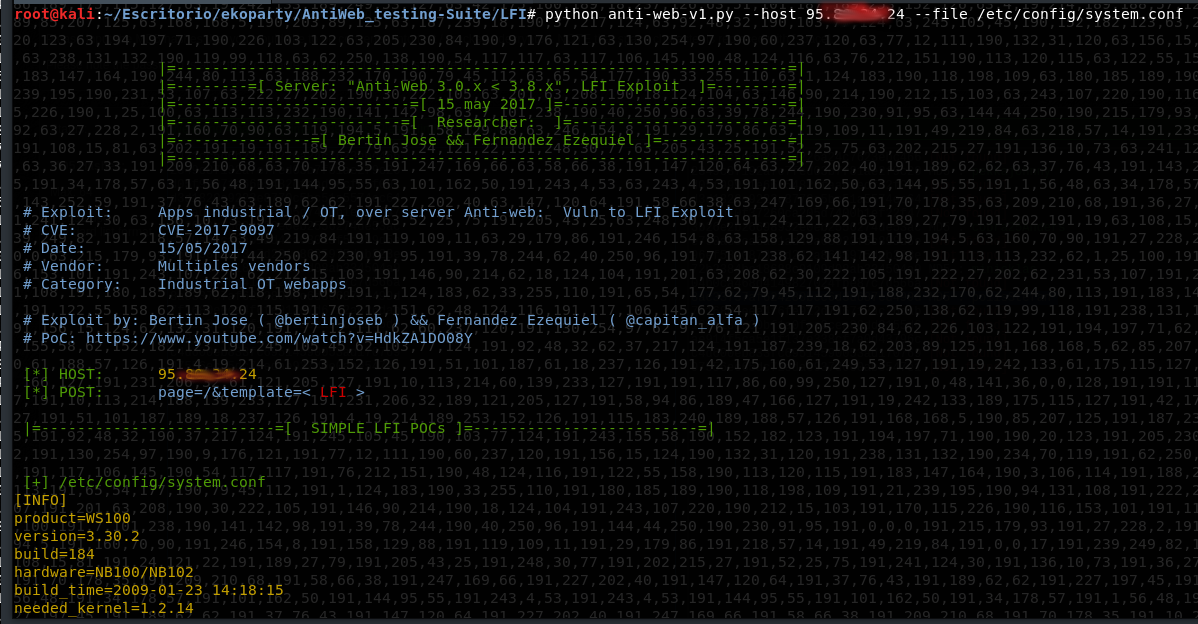 mdudek-ics/antiweb_testing-suite
Набор инструментов, использующих CVE-2017-9097 (+RCE)
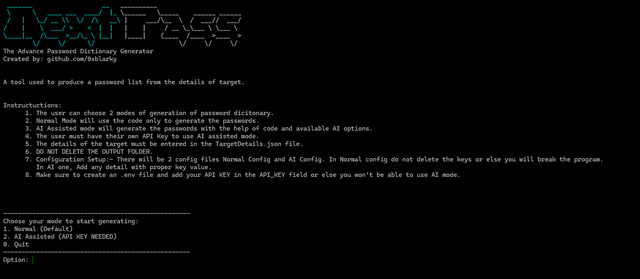 0xblarky/nextpass
Инструмент, который можно использовать для генерации списка паролей или словаря на основе данных о цели.
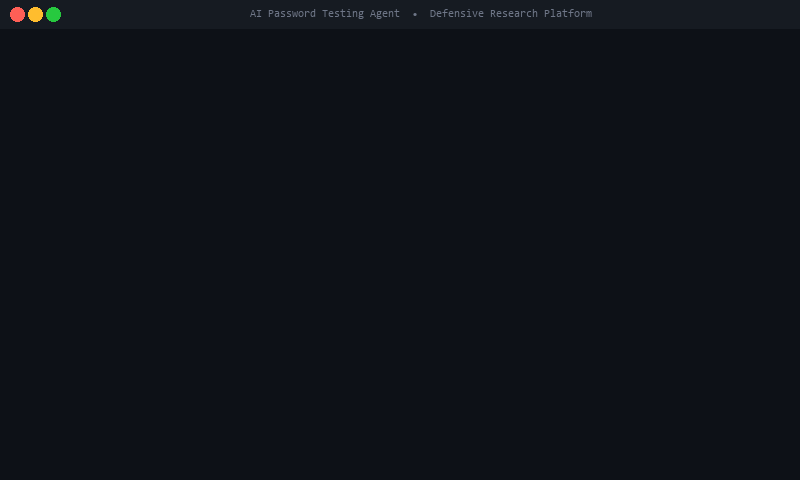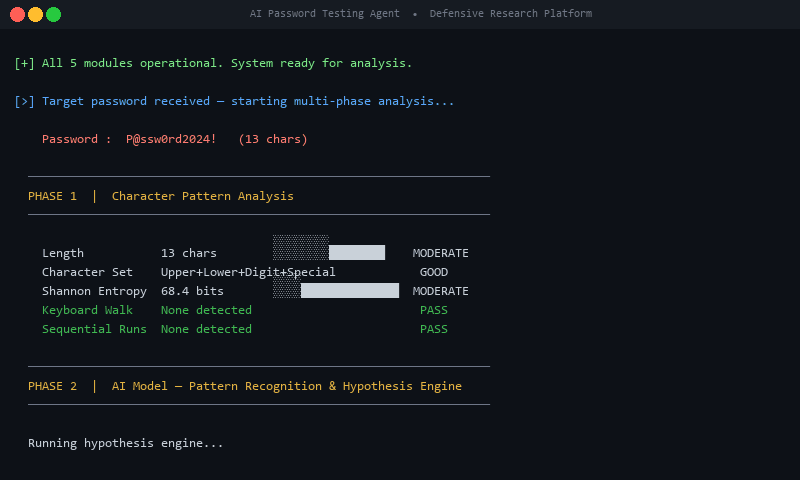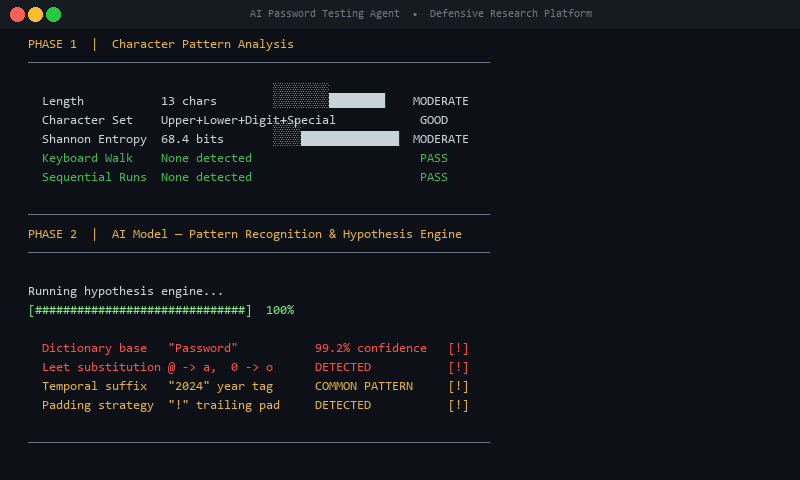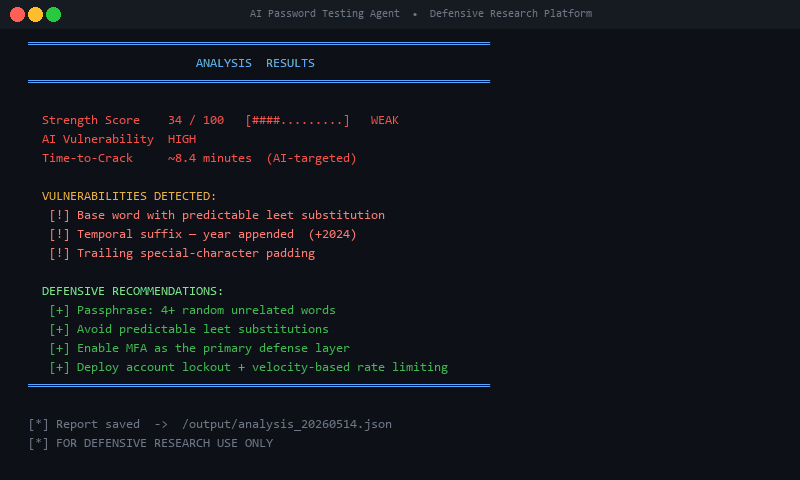 insider77circle/ai-password-testing-agent
Интеллектуальный агент для проверки надежности паролей, выявления уязвимостей и исследования шаблонов создания паролей.
 lukejenkins/cve-2022-24693
Документация и шаги воспроизведения для CVE-2022-24693: жестко заданные учетные данные в прошивках Baicells Nova436Q и Neutrino 430, обеспечивающие…
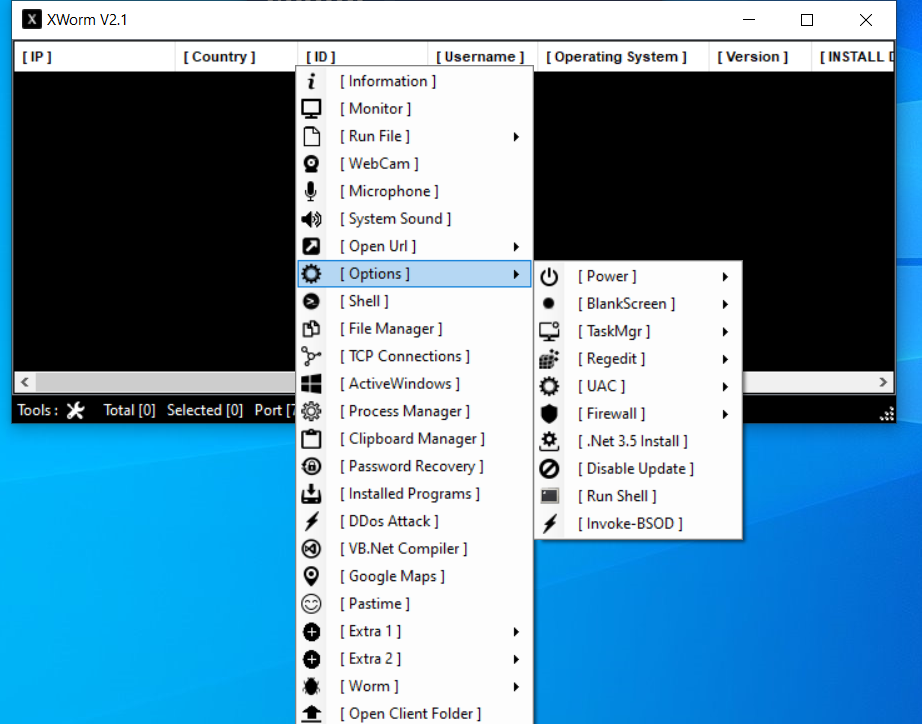
 manturever/xworm-rat
⭐️Знаменитый XWorm RAT, версия 2.1. Только в образовательных целях
 danyw24/zyxel-p870hn-hardware-hacking
От голой печатной платы до root: аппаратный взлом ZyXEL P-870HN (BCM6368) через UART — CVE-2025-0890 + CVE-2024-40891, на собственном оборудовании.
 chron1k/oxide_hive
Эксплойт для CVE-2021-36934
 zhairiazzeddine/exploit-cve-2023-6063-poc-vuln
Python PoC для CVE-2023-6063 — неаутентифицированная time-based blind SQL-инъекция в WP Fastest Cache <=1.2.2, позволяющая извлекать хеши паролей и…
 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Воспроизведение CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 ctm1/cve-2023-32784-keepass-linux
Извлечение мастер-пароля KeePass PoC для Linux
 websecnl/cve-2021-36934
SeriousSAM автоэксплойтер
 d1se0/cve-2024-21413-vulnerabilidad-outlook-lab
Учебная лаборатория, демонстрирующая эксплуатацию уязвимости CVE-2024-21413 в Outlook с помощью Python-инструмента для эксплуатации электронной почты…
 yucaerin/cve-2024-55555
Массовый сканер Laravel Crypto Killer (CVE-2024-55555)