
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 razureink/cve-2024-43451-ntlm_hash_disclosure_reproduction
Воспроизведение CVE: cve-2024-43451-ntlm_hash_disclosure_reproduction
 iqbalx7/wp2shell
неаутентифицированное RCE в ядре WordPress (CVE-2026-63030 + CVE-2026-60137)
 ekomssavior/wp2shell
CVE-2026-63030 (RCE) + CVE-2026-60137 (SQLi)
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - «wp2shell»: RCE без аутентификации в ядре WordPress
 mebus/cupp
Интерактивный профилировщик паролей, который генерирует целевые списки слов, собирая личные данные пользователя, используется для пентестирования и…
 hashview/hashview
Веб-интерфейс для взлома паролей и аналитики
 mboatella25/metasploitable-pentest-lab
Полный пентест Metasploitable: разведка с nmap, эксплуатация с Metasploit (CVE-2007-2447), извлечение и взлом учетных данных, постоянство SSH
 cerberusmrxi/wp-contest-gallery-28.1.4-exploit
Полный набор инструментов для эксплуатации CVE-2026-3180 - уязвимости SQL-инъекции в WordPress Contest Gallery. Включает автоматизированное…
 yoguicr/cve-2024-21413-outlook-assessment
Подробный отчет об оценке уязвимости и эксплуатации для CVE-2024-21413 (Moniker Link) в Microsoft Outlook, включая путь атаки, утечку хэша NetNTLMv2,…
 shinthink/cve-2025-32044
Moodle 4.5.0-4.5.2 Неаутентифицированное раскрытие данных пользователя через REST API из-за утечки аргументов стека | CVSS 7.5
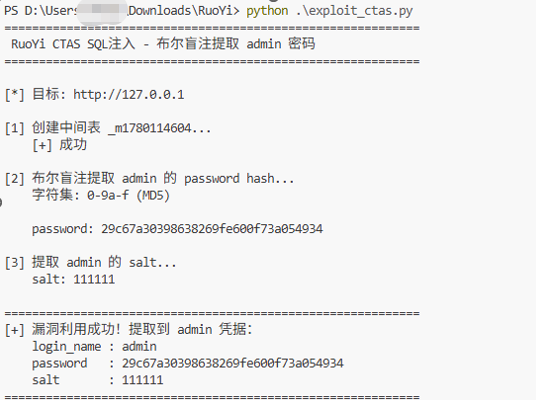 chinesespeople/cve-2026-52614
В бэкенде Ruoyi v4.8.3 существует уязвимость SQL-инъекции.
 ivant7d3/cve-2025-44203
Эксплойт для CVE-2025-44203, нацеленный на состояние гонки в HotelDruid 3.0.0/3.0.7, который приводит к утечке учетных данных администратора и отказу…
 sinfulz/justtryharder
Комплексная шпаргалка по пентесту для подготовки к экзамену PWK/OSCP, охватывающая повышение привилегий, взлом паролей, генерацию пейлоадов,…
 jfjallid/go-secdump
Инструмент для удалённого извлечения секретов из реестра Windows
 brodsbytes/cyberpup
Бесплатное приложение с открытым исходным кодом для кибербезопасности, предназначенное для людей, далёких от технологий.
 ayham-megdadi/zero-day-legacy
Уязвимая лабораторная машина Boot-to-Root CTF, имитирующая больничную среду. Отличается реалистичной цепочкой атак из 17 шагов, включая SQL-инъекции,…
 synacktiv/lehack-2026-challenge
Источники задания Synacktiv для leHack 2026
 adversis/screenscrub
Найдите учетные данные на скриншотах, сохраните их в ваш менеджер секретов и безвозвратно заретушируйте их на изображении — локально, офлайн, на…








