
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 ekultek/pybelt
Пояс инструментов хакера
 vah13/extracttvpasswords
инструмент для извлечения паролей из памяти TeamViewer с помощью Frida
 priyankvadaliya/zip-cracker-
Python-скрипт для взлома пароля Zip-архива с помощью атаки по словарю, а также использование Crunch в качестве конвейера

 brannondorsey/naive-hashcat
Готовая к использованию обёртка над hashcat по принципу plug-and-play, которая взламывает хэши паролей с помощью предварительно настроенных словарных…
 offxec/thedoc
Автоматизирует эксплуатацию SQL-инъекций с помощью SQLMAP, сканирует на наличие уязвимостей, извлекает учётные данные базы данных, находит страницы…
 kyomahooin/cve-2008-6970
Брутфорс слепой SQL-инъекции.
 them4hd1/vayne-rat
Продвинутый C# .NET Rat, он стабилен и содержит множество функций.
 timbo05sec/autocrack
Обёртка для Hashcat, помогающая автоматизировать процесс взлома.
 attackercan/teamviewer-dumper
Извлечение ID и пароля TeamViewer из памяти. Работает намного лучше, чем другие инструменты.
 alessandroz/pupy
Pupy — это RAT (Remote Administration Tool) с открытым исходным кодом, многоплатформенный (Windows, Linux, OSX, Android) и многофункциональный,…
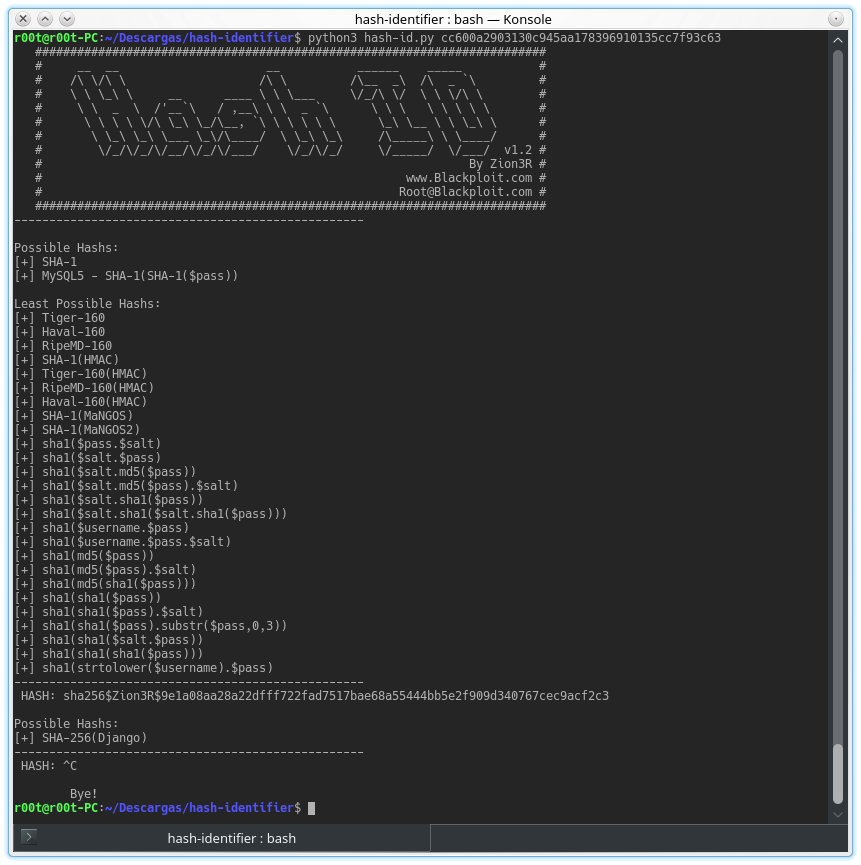 blackploit/hash-identifier
Программа для определения различных типов хэшей, используемых для шифрования данных и особенно паролей
 mwgg/passera
[UNSUPPORTED] Небольшой инструмент для преобразования любой введенной парольной фразы в надежный безопасный пароль, позволяющий легко использовать…
 51x/whp
Хакерский набор для Micro$oft Windows
 jimywork/cromos
Cromos — это инструмент для загрузки легитимных расширений из Chrome Web Store и внедрения кода в фон приложения.
 peewpw/invoke-wcmdump
Скрипт PowerShell для извлечения учетных данных Windows из Диспетчера учетных данных
 k4m4/dymerge
🔓 Динамический объединитель словарей для успешных атак на основе словарей.
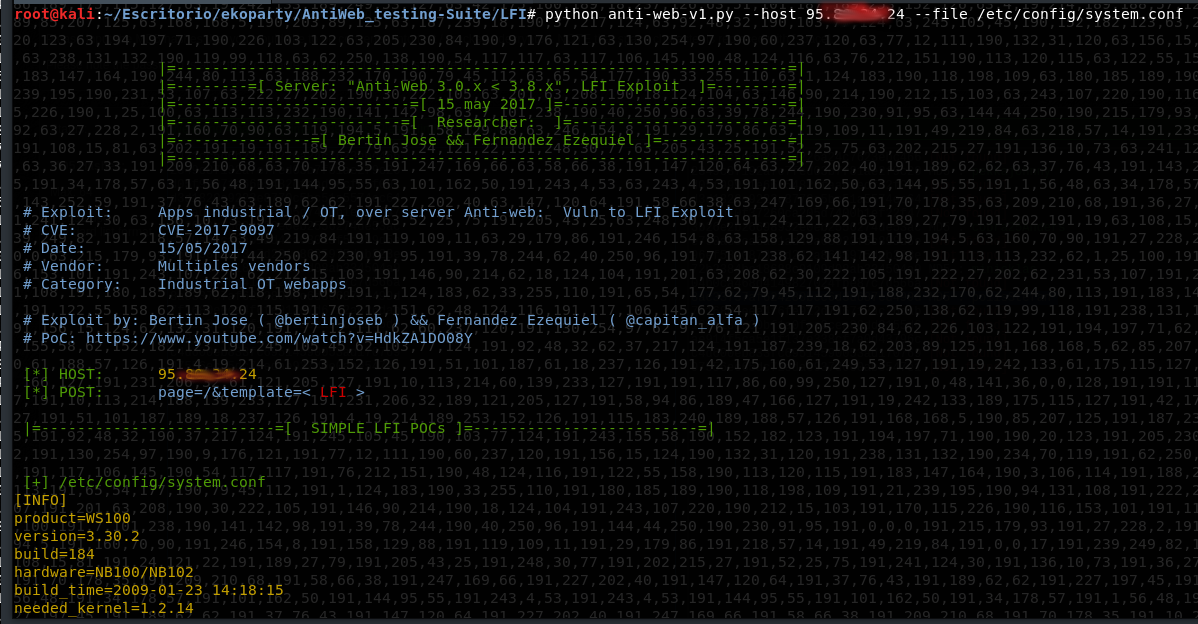 mdudek-ics/antiweb_testing-suite
Набор инструментов, использующих CVE-2017-9097 (+RCE)








