
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Dagon — Продвинутое манипулирование хешами | Kitploit
Инструменты/GitHubGitHub/ekultek/dagon
Взлом паролейАтаки на ПаролиАнализ хэшей
GitHubekultek/dagon

Dagon

Продвинутое манипулирование хешами

Репозиторий
17755408 лет назадПроверено Kitploit
Поделиться

Dagon - Продвинутое манипулирование хешами

Названный в честь князя ада, Dagon (day-gone) — это продвинутая система взлома и манипулирования хешами, способная перебирать множество типов хешей, создавать словари для перебора, автоматически проверять алгоритмы хеширования, генерировать случайные соли от Unicode до ASCII и многое другое.

Скриншоты

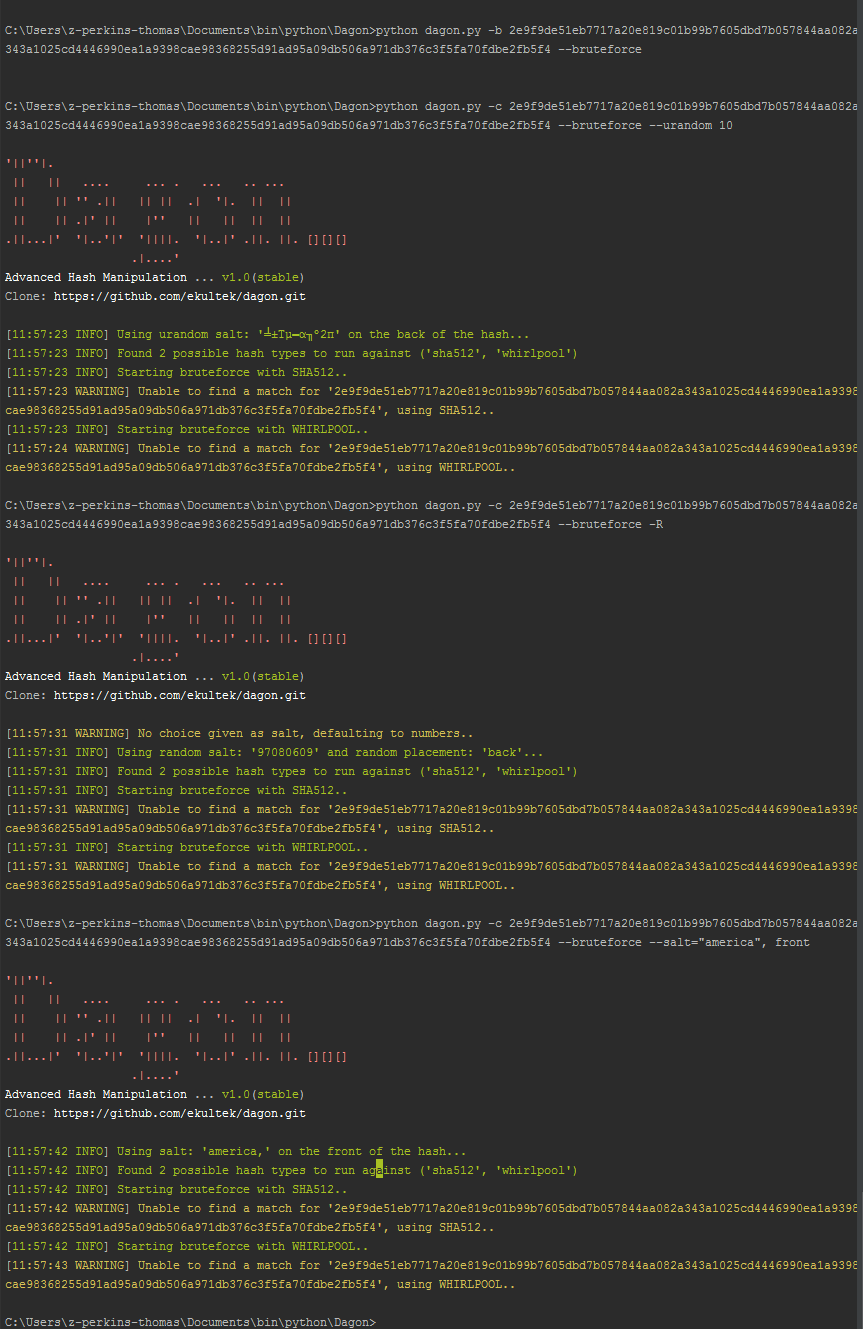
Брутфорс стал проще благодаря встроенному создателю словарей, если вы не укажете свой. Словарь создаст 100 000 строк для использования. брутфорс

Узнайте, какой алгоритм использовался для создания того хеша, который вы пытаетесь взломать. Вы можете указать флаг -L, чтобы просмотреть все возможные алгоритмы (некоторые алгоритмы еще не реализованы). проверка_хеша

Случайная соль, случайная соль в Unicode, или вы можете сделать свой собственный выбор соли. соление
Демонстрационное видео

демо

Загрузка

Предпочтительно вы можете склонировать репозиторий с помощью git clone https://github.com/ekultek/dagon.git, или же вы можете скачать zip или tarball здесь

Базовое использование

Для полной функциональности Dagon обратитесь к домашней странице здесь или руководству пользователя

python dagon.py -h Эта команда запустит меню справки и предоставит список всех возможных флагов

python dagon.py -c <HASH> --bruteforce Эта команда попытается выполнить брутфорс заданного хеша

python dagon.py -l <FILE-PATH> --bruteforce Эта команда попытается выполнить брутфорс файла, содержащего хеши (по одному на строку)

python dagon.py -v <HASH> Эта команда попытается проверить алгоритм, использованный для создания хеша

python dagon.py -V <FILE-PATH> Эта команда попытается проверить каждый хеш в файле, по одному на строку

Установка

Для успешной работы Dagon требуется версия Python 2.7.x.

  • git clone https://github.com/ekultek/dagon.git
  • cd Dagon
  • pip install -r requirements.txt

Это должно установить все зависимости, необходимые для работы Dagon.

Вклад

Любой вклад очень ценится и полезен. Когда вы вносите вклад, ваше имя будет размещено на домашней странице в разделе вклада со ссылкой на ваш вклад. Вы также получите огромное уважение с моей стороны, а это довольно круто. Что я ищу в вкладах, так это следующее:


  • Создание алгоритмов хеширования, в частности: более быстрый алгоритм MD2, полные алгоритмы Tiger, алгоритмы Keychain для облачных и гибких систем
  • Больше словарей для загрузки, пожалуйста, убедитесь, что ссылка закодирована
  • Реализация атаки с использованием радужных таблиц
  • Больше регулярных выражений для проверки различных типов хешей
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




