
 #1
Инструменты для восстановления паролей из хэшей, зашифрованных источников или с помощью атак грубой силы/по словарю.
Рекомендация Kitploit

 sabri-zaki/easy_hack
Взломай мир с помощью Termux
 internetangel/zerocrumb
Извлечение защищённых App Bound учётных данных и файлов cookie без привилегий.
 looky243/cve-2025-24071-poc
CVE-2025-24071 Доказательство концепции
 b1tbreaker/cve-2025-48708
Отсутствие санитизации аргументов, приводящее к утечке пароля в Ghostscript PDF версий до 10.05.0.
 lanjelot/patator
Patator — это многоцелевой брутфорсер с модульной конструкцией и гибким использованием.
 sarpantkeltiek/cve-2024-37010
Эксплойт для CVE-2024-37010: доступ к внешнему хранилищу другого пользователя и латеральное перемещение
 marcejr117/cve-2025-24071_poc
PoC для CVE-2025-24071 / CVE-2025-24054, уязвимость Windows, позволяющая получать хэши NTMLv2
 polarisxsec/cve-2024-21413
Образовательная лаборатория, демонстрирующая эксплуатацию CVE-2024-21413 в Outlook для утечки NTLM-хэшей через вредоносные UNC-ссылки, с…
 joelgmsec/evilnovnc
Платформа фишинга в реальном времени, которая обходит 2FA через живую сессию браузера noVNC, захватывая cookies, сохранённые пароли, историю…
 sadreck/crackerjack
Веб-интерфейс для Hashcat, упрощающий подбор паролей с управлением сессиями, генерацией масок, поддержкой словарей и многопользовательским доступом.
 hackheart-tech/-exploit-lab
Эксплойты Python cve-2019-9053 – от HackHeart
 del0x3/cve-2019-9053-port-py3
CVE-2019-9053.
 mbadanoiu/cve-2020-13941
CVE-2020-13941: Использование UNC-путей в средах Windows в Apache Solr
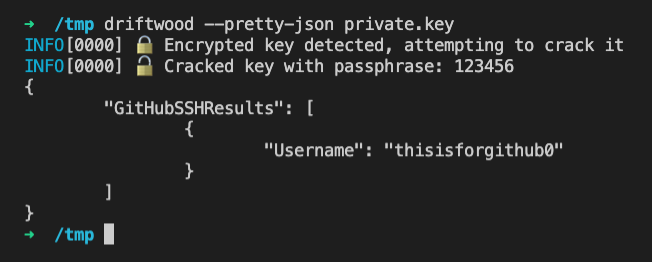 trufflesecurity/driftwood
Использование закрытого ключа: проверка
 g4sp4rcs/cve-2023-32784-password-combinator-fixer
После использования дампера паролей KeePass, возможно, какой-то символ, распознанный как ●, неверен, и вы хотите узнать реальный символ.
 rubbxalc/cve-2025-24071
Генерирует ZIP-файл, использующий CVE-2025-24071 для захвата учётных данных netNTLMv2 из проводника Windows через вредоносные файлы .library-ms,…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Демонстрирует захват NTLM-хэшей с помощью Responder и выполнение фишинговых писем, эксплуатирующих CVE-2024-21413 для компрометации систем.
 0x6rss/cve-2025-24071_poc
CVE-2025-24071: Утечка хеша NTLM через извлечение RAR/ZIP и файла .library-ms








