
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit
 louay-075/cve-2025-49223-billboardjs-poc
Доказательство концепции для CVE-2025-49223, демонстрирующее загрязнение прототипа (prototype pollution) в billboard.js через функцию generate, что…
 clarasto/cve-2024-1086_ausarbeitung
Технический анализ и описание эксплуатации для CVE-2024-1086, с детальным описанием механики уязвимости и реализации proof-of-concept.
 robblackcatchai/porfolio-baron-samedit
это исследование о CVE-2021-3156: Heap-Based Buffer Overflow в Sudo (Baron Samedit)
 24owais/threat-intel-cve-2024-3094
Отчет об анализе угроз, связанных с уязвимостью бэкдора в xz-utils (CVE-2024-3094)
 jihoonjang98/hqc-x86-simd
Оптимизированные реализации постквантового KEM HQC для AVX2 и AVX-512 с GFNI, а также унифицированный набор для бенчмаркинга и NIST KAT для…
 josephfelix/cve-2026-42945-nginx-rift
Репозиторий для изучения уязвимости CVE-2026-42945 в nginx < 1.30
 nidhi77777/linux-4.19.72_cve-2022-29581
Ядро Linux 4.19.72 с концептуальным эксплойтом для CVE-2022-29581, демонстрирующим уязвимость локального повышения привилегий для образовательного…
 timtimxs/cve-2026-39253-advisory
Публичное уведомление о CVE-2026-39253, касающееся небезопасной десериализации в Pivotal CRM 6.6.04.08, позволяющей удалённое выполнение кода через…
 xyddnljydd/cve-2020-1066
Эксплойт для CVE-2020-1066 с сопутствующим анализом в блоге, демонстрирующий конкретную уязвимость повышения привилегий в Windows.
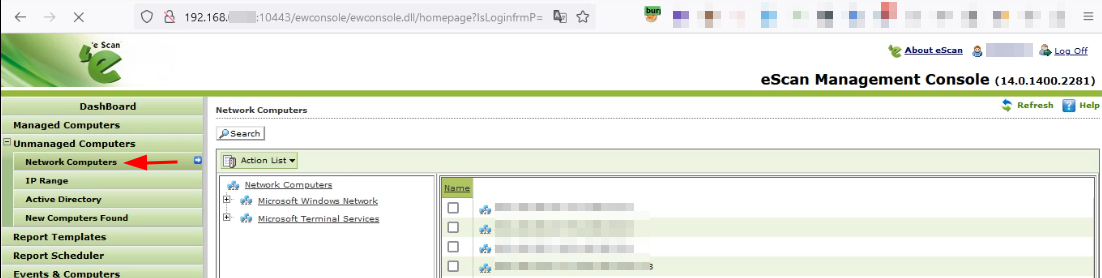 sahiloj/cve-2023-34837
CVE-2023-34837 — это уязвимость типа Reflected Cross-Site Scripting (XSS) (отражённая межсайтовая скриптовая атака), обнаруженная в eScan Management…
 abubakar-shahid/cve-2024-36886
Академическое исследование N-Day уязвимостей ядра Linux, анализ CVE-2024-36886 в подсистеме сетевого взаимодействия TIPC, жизненный цикл, влияние и…
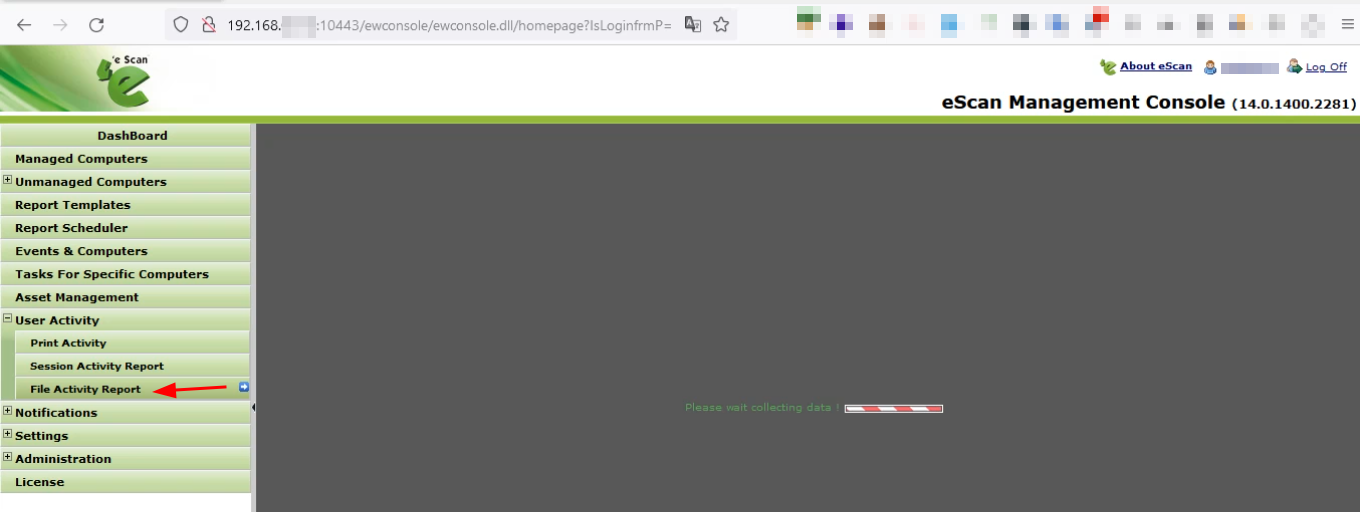 sahiloj/cve-2023-34836
Уязвимость отраженного межсайтового скриптинга (XSS) существует в Microworld Technologies eScan Management Console v14.0.1400.2281. Уязвимыми…
 sahiloj/cve-2023-34838
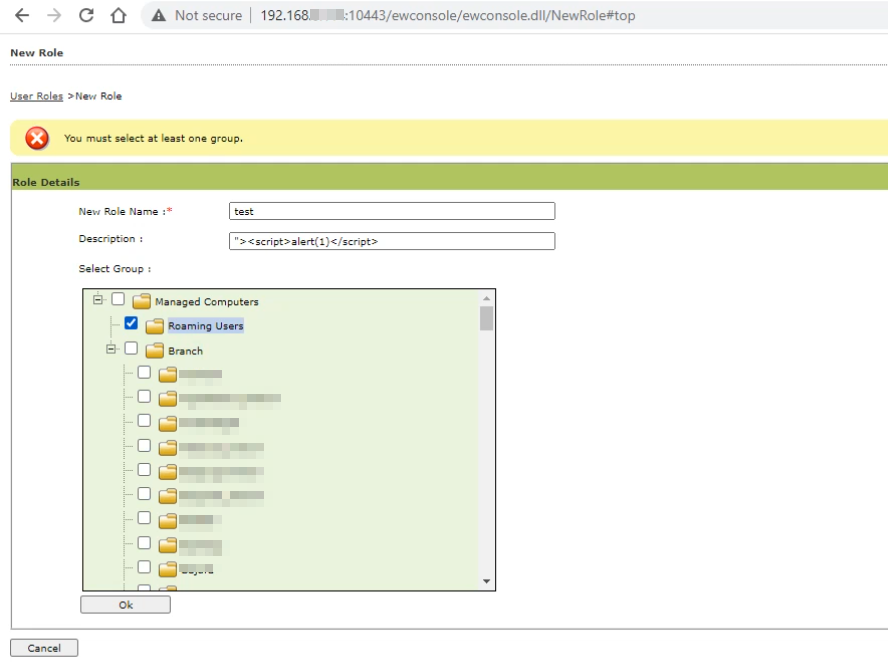
Microworld Technologies eScan Management Console версии 14.0.1400.2281 уязвима для атаки типа «Хранимая межсайтовая подмена скриптов (XSS)».
 kpn-ciso/cve-2019-9745
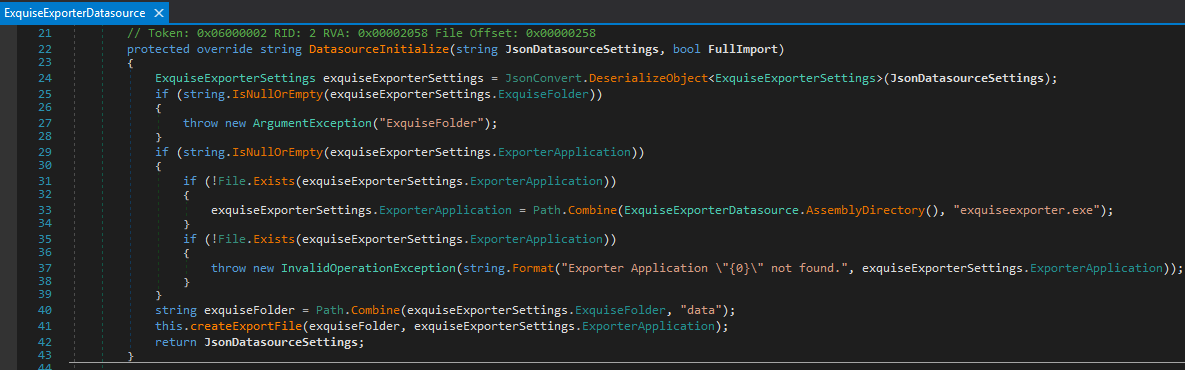
Разбор уязвимости CVE-2019-9745.
 junz-leo/cve
Публичные отчёты об уязвимостях и описания CVE от JunZ-Leo, документирующие уязвимости SQL-инъекций в PHPGurukul COVID19 Testing Management System…
 faizan-khanx/cve-2024-38063
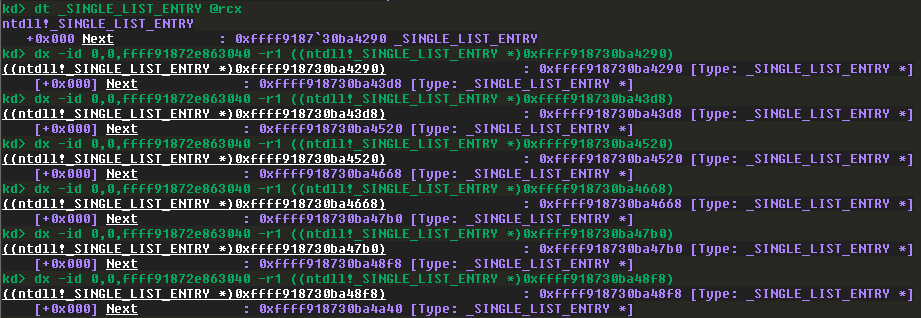
CVE-2024-38063 - 通过 IPv6 远程利用内核
 shijx1024/cve-2024-31666
Описывает CVE-2024-31666 — уязвимость удалённого выполнения кода в Flusity-CMS v2.33 через компонент edit_addon_post.php, включая сведения о…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Техническое исследование уязвимости CVE-2025-68613 в n8n, охватывающее затронутые версии, сценарий лабораторного исследования, наступательный и…








