
 #1
Материалы по безопасности, исследовательские проекты, технические ссылки и воспроизводимые материалы для защитного или разрешенного анализа.
Рекомендация Kitploit

 chpratik/nginx_2026_cve_bundle_cti_report
Охваченные CVE: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533
 kobukovui/cve-2026-84473
Исследование безопасности и раскрытие уязвимостей для приложения интеграции ownCloud ONLYOFFICE, включая технический анализ, PoC, последствия и меры…
 artwiderobo/cve-2026-13934
Структурированный репозиторий исследования уязвимостей для дефекта CWE-20 в Chrome Dawn WebGPU: первопричина, diff патча, статическая проверка,…
 rully2212/cve-2026-97286
Технический бюллетень и proof of concept для CVE-2026-97286 — аутентифицированный хранимый XSS в плагине WordPress Strong Testimonials, с цепочкой…
 horkimhab/cve-2026-77179
Образовательный репозиторий proof-of-concept для CVE-2026-77179, предназначенный для авторизованных исследований в области безопасности, повышения…
 0xatharv/cve-2026-31787
Двойное освобождение памяти в драйвере privcmd Xen в ядре Linux
 pvharmo2/gha-lab-23db52563c
Лаборатория исследований безопасности: воспроизведение CVE-2025-10894 (инъекция PR-title в GitHub Actions) — снимок nrwl/nx
 horkimhab/cve-2026-18574
Учебный репозиторий proof-of-concept для CVE-2026-18574, предназначенный для авторизованных исследований в области безопасности, повышения…
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
Всестороннее техническое исследование CVE-2026-43284 (Dirty Frag), включая внутреннее устройство ядра Linux, анализ первопричины, анализ патча,…
 dead-lamer/cve-2026-27654
Обзор и анализ n-day уязвимости CVE-2026-27654 на русском языке, включая детали эксплуатации и технический разбор.
 bytereaper77/jump-over-aslr-btb
обход ASLR путём атаки на предсказатели переходов для обхода техники ASLR
 horkimhab/cve-2026-91843
Образовательный репозиторий для исследования CVE-2026-91843, содержащий анализ уязвимости и материалы proof-of-concept для авторизованных…
 mthamil107/db_audit_research
Self-Defeating Audits: воспроизводимый лабораторный стенд, демонстрирующий, как роль PostgreSQL с низкими привилегиями обратимо ослепляет триггерного…
 horkimhab/cve-2026-94545
Образовательный репозиторий для исследования CVE-2026-94545, содержащий материалы proof-of-concept и лабораторные рекомендации для авторизованного…
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
Защитный анализ, сканер обнаружения и сигнатуры правил для CVE-2026-94541 (WPMobile.App <= 11.82).
 venablee/cve-2026-30252
Приложение ZenShare Suite уязвимо к отражённой межсайтовой скриптовой атаке (Reflected Cross-Site Scripting, XSS), затрагивающей функции входа в…
 hellboy3110/cve-2026-16219-croogo-lab
Безопасно демонстрирует CVE-2026-16219 path traversal в Croogo CMS с loopback-only PoC, техническим анализом, рекомендациями по устранению и…
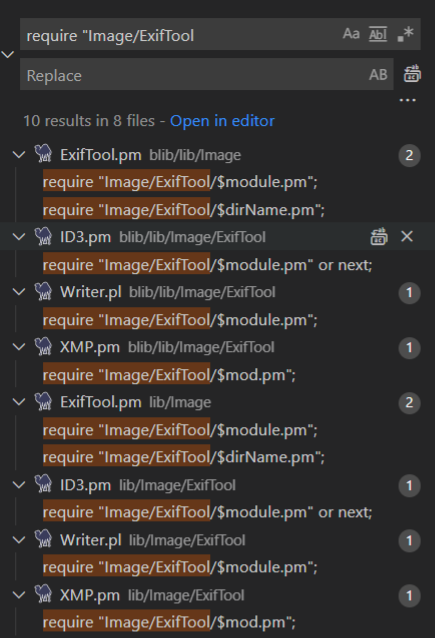 trganda/cve-2021-22204
Углублённый технический анализ CVE-2021-22204 (ExifTool RCE) с воспроизведением PoC, конструированием полезной нагрузки и обзором Perl-кода уязвимого…








