
 #1
Инструменты для сбора и анализа общедоступной информации из онлайн-источников.
Рекомендация Kitploit
 n2x4/feb2023-cve-2021-21974-osint
Анализ требований выкупа из результатов Shodan
 rxerium/internal-security-detect
Обнаружение внутренних средств контроля безопасности в компании
 hossamsalem23/truecalle-bot
Бот TrueCaller на Python для поиска номеров телефонов и вывода результатов в терминал.
 n4xh4ck5/cve-2017-10797
CVE-2017-10797 — Перечисление пользователей в OwnCloud Server 8.1-10.0
 mmoobbeeiidat-design/hack-the-box-enigma-findings-report
HTB_Enigma Security Assessment – Полный пентест завершён: цепочка из раскрытия NFS, повторного использования пароля IMAPS и инъекции команд ОС в…
 ttsite/cve-2019-0708-
Объявляет о мошенничестве
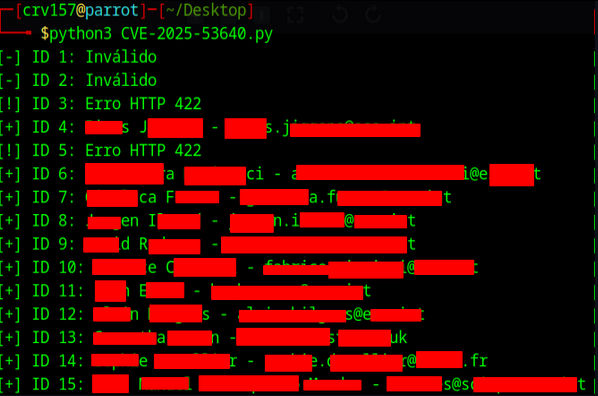 rafaelcorvino1/cve-2025-53640
Уязвимость нарушенной авторизации на уровне объектов (BOLA) в системе Indico, используемой в CERN, приводит к перечислению аутентифицированных…
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Авторизованный отчет о тестировании на проникновение D-Link DNS-320L NAS | Клиент: Otonata
 wh4l3x/cve-2026-xxxx-atlassian-email-enumeration
CVE-2026-XXXX: Atlassian GraphQL Оракул перечисления email (CWE-204, CVSS 5.3 MEDIUM)
 und3sc0n0c1d0/userenumjira
Набор скриптов для перечисления имен пользователей JIRA на основе известных уязвимостей (CVE-2020-14181, CVE-2019-3403, CVE-2019-8449...)
 star-sg/random-scripts
Коллекция Python-скриптов для DFIR и OSINT, предназначенных для разбора вредоносных образцов LNK, извлечения объектов OLE из MHTML и хеширования…
 osintnet/osintnet-public
OsintNET — это браузерная OSINT-платформа для анализа доменов, сканирования рисков веб-сайтов, обнаружения SERP, анализа изображений и выявления…
 andripwn/pulse-exploit
Эксплойт Pulse Secure SSL VPN (CVE-2019-11510), использующий хосты, полученные из Shodan API.
 s_r_e_e_r_a_j/netspecter
NetSpecter — это легкий, но мощный асинхронный движок OSINT и рекогносцировки, написанный на Python.
 jenderal92/reverse_ip_multithreading1
Многопоточный инструмент обратного поиска по IP-адресу для обнаружения доменов, размещённых на одном и том же IP-адресе.
 opfour/coeus-ci
Конкурентная разведка из публичных источников данных. Назван в честь Кея, греческого титана пытливого ума.
 jenderal92/fofa-api-threaded-searcher
Многопоточный инструмент на Python для запросов к FOFA API, извлечения пользовательских полей (IP, port, cert, TLS и т. д.), дедупликации результатов…
 aidilzlkfli/scanning
Анализ результатов сканирования сети, уязвимостей служб, идентификации операционной системы и критических находок Nessus, включая Ghostcat…








