
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
pulse-exploit — Эксплойт Pulse Secure SSL VPN (CVE-2019-11510), использующий хосты, полученные из Shodan API. | Kitploit
Инструменты/GitHubGitHub/andripwn/pulse-exploit
OSINT (Разведка открытых источников)РазведкаСканеры уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubandripwn/pulse-exploit

pulse-exploit

Эксплойт Pulse Secure SSL VPN (CVE-2019-11510), использующий хосты, полученные из Shodan API.

Репозиторий
11326 лет назадЕщё не проверено
Поделиться

pulsexploit

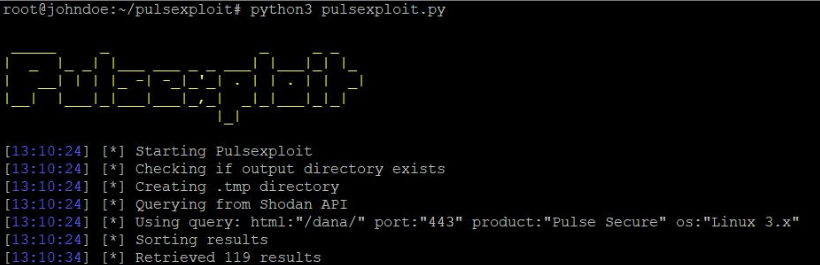
Автоматизированный скрипт для эксплуатации уязвимости Pulse Secure SSL VPN (CVE-2019-11510) с использованием хостов, полученных из API Shodan. Для использования этого скрипта необходимо иметь аккаунт Shodan. Нажмите сюда, если у вас нет аккаунта Shodan.
image

Установка

  1. Установите зависимости.
    # CentOS и Fedora
    yum install git python3 -y

    # Ubuntu и Debian
    apt install git python3 python3-pip -y

    # FreeBSD
    pkg install -y python3 git
    python3 -m ensurepip
  1. Клонируйте репозиторий и установите модуль python3.
    git clone https://github.com/andripwn/pulse-exploit.git
    cd pulse-exploit
    pip3 install -r requirements.txt
  1. Добавьте свой API-ключ Shodan и отредактируйте поисковый запрос.
    # API-ключ Shodan (измените в соответствии с вашим ключом)
    api_key = ''
    # Поисковый запрос Shodan (отредактируйте, но не удаляйте html и port)
    search_query = 'html:"/dana/" port:"443"'

Использование

    python3 pulsexploit.py -t <количество потоков / по умолчанию: 5>

Отказ от ответственности

Этот скрипт предназначен только для тестирования на проникновение и исследований в области безопасности; я не несу ответственности, если вы используете его для незаконной деятельности.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




