
 #1
Инструменты для сбора и анализа общедоступной информации из онлайн-источников.
Рекомендация Kitploit
 cyeezy08/fenrirlvx
Высокоскоростной Go CLI для картирования поверхности атаки WordPress, фингерпринтинга плагинов и офлайн-корреляции CVE
 security-life-org/obscura
Платформа для охоты за угрозами и управления поверхностью атаки. Единый статический бинарный файл Go для пассивной и полунаступательной разведки,…
 rmottanet/unauthscout
UnauthScout — это инструмент OSINT (разведка по открытым источникам), написанный на Bash для пассивного исследования активов на платформах контроля…
 jenderal92/cms_detector
Обнаруживает и идентифицирует системы управления контентом (CMS), используемые веб-приложениями, на основе анализа HTTP-ответов и известных сигнатур,…
 packetrat/shazhupan
Слайды и IoCs из исследования «свинорез»
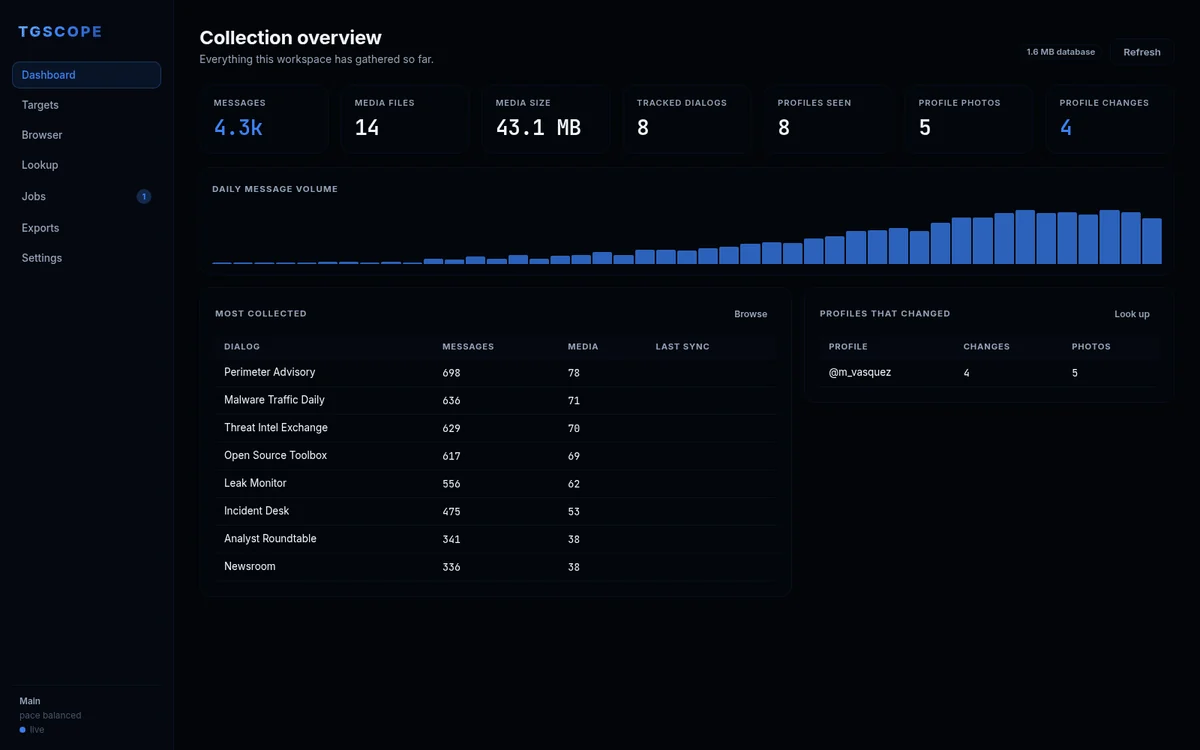 itsmoorgrove/tgscope
Telegram OSINT, скрейпинг и архивирование в виде локального веб-приложения. Сбор данных с нескольких аккаунтов, поиск профилей с историческими…
 jenderal92/reverse-ip-new-api
Этот инструмент используется для выполнения обратных IP-запросов — поиска всех доменов, размещённых на одном IP-адресе.
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - Перечисление пользователей Active Directory (CVE-2021-31159) -…

 t-beckett/h-osint
Локальный OSINT-инструмент для терминала с управлением с клавиатуры и 28 модулями для поиска по имени пользователя, домену, IP, email, утечкам и…
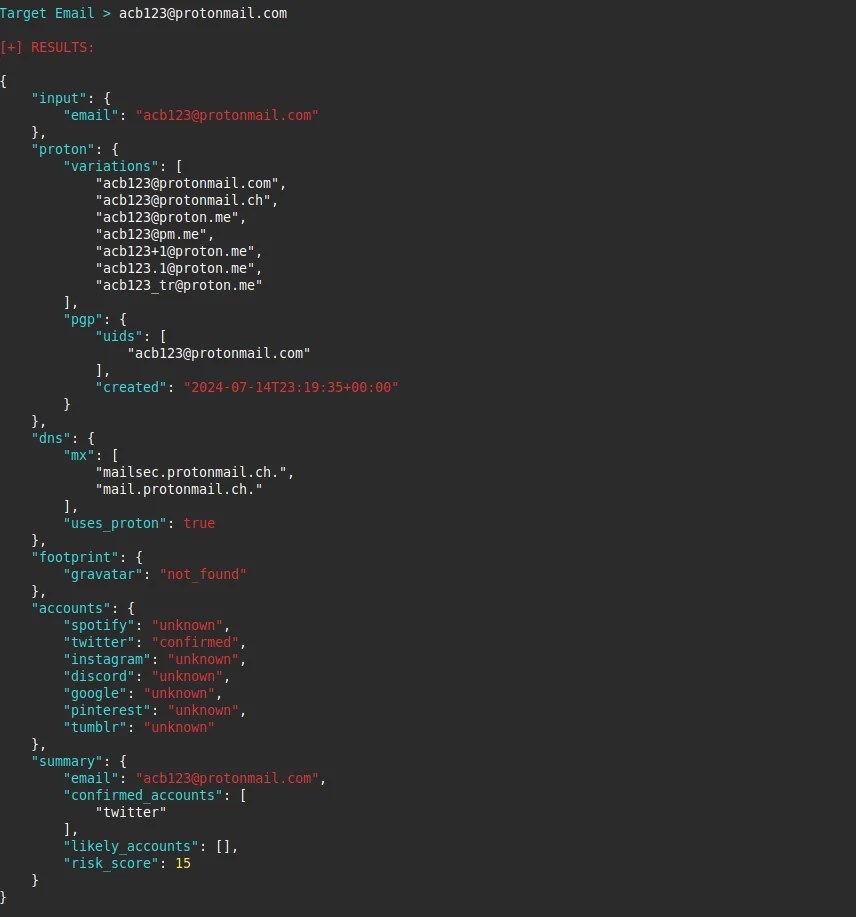 emrekybs/protonscope
Легкий OSINT-инструмент на Python, который анализирует адреса электронной почты для извлечения разведданных и данных о цифровом следе, с акцентом на…
 roxanne_ardary/emailxpose
EmailXpose — это система безопасности электронной почты с открытым исходным кодом на базе искусственного интеллекта, которая обнаруживает фишинг,…
 toxy4ny/rinhit
Собирает артефакты macOS и iOS для построения таймлайнов сетевой активности, кросс-устройственной идентификации и корреляции физического…
 tonejito/check_cve-2019-3462
Проверьте @Debian и @Ubuntu #GNU / #Linux на CVE-2019-3462 в APT
 razureink/arisu
Сканирует публичные репозитории кода и платформы с фрагментами кода для извлечения и проверки API-ключей сервисов искусственного интеллекта, с…
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
Этот репозиторий документирует процесс выявления, анализа и сбора разведывательных данных из открытых источников (OSINT) о конкретной уязвимости…
 zavikhttak/follina-msdt-threat-investigation
🔵 Отчёт об анализе угрозы Follina (CVE-2022-30190) — zero-day-уязвимость удалённого выполнения кода (RCE) в Microsoft MSDT, эксплуатируемая в…
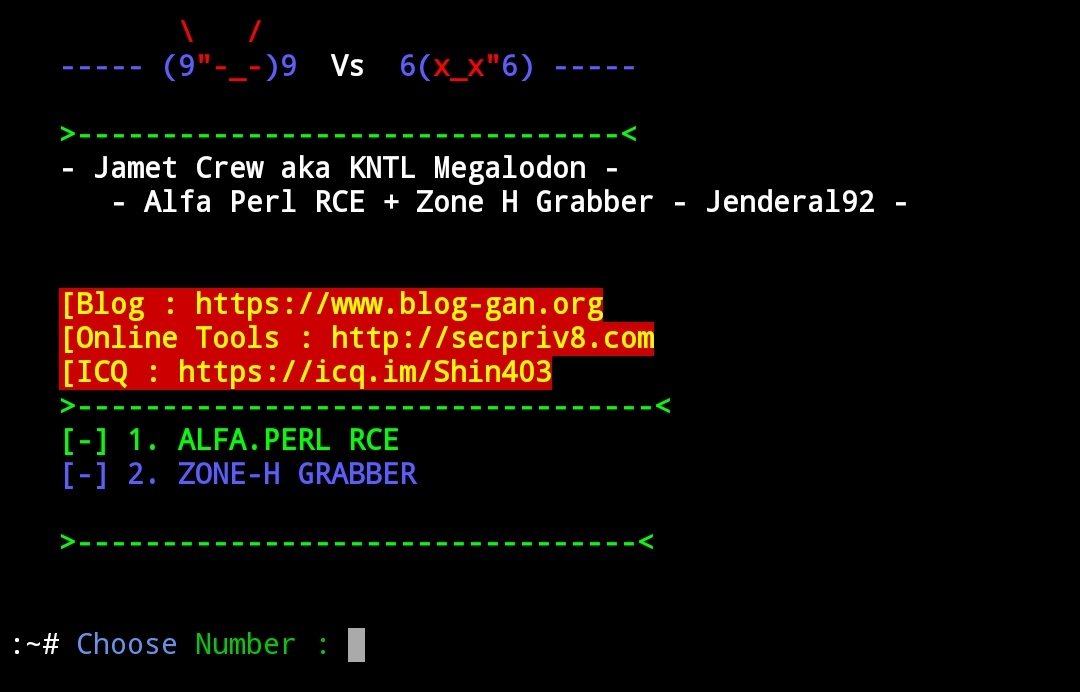 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7
 cisc0-gif/email-extract
Простой инструмент для извлечения email-адресов с веб-сайтов








