
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit
 mrechofi/greedos_v2
Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.
 sinichi449/python-mikrotikloginexploit
PoC уязвимости CVE-2018-14847 в Mikrotik с использованием простого скрипта
 contiki-ng/tinydtls
Версия tinyDTLS, рефакторизованная для более простого использования «автономно» (например, без привязки к конкретному IP-стеки).
 r3mrum/loki-parse
Python-скрипт, который может обнаруживать и анализировать сетевой трафик, связанный с loki-bot (вредоносным ПО). Этот скрипт может быть полезен…
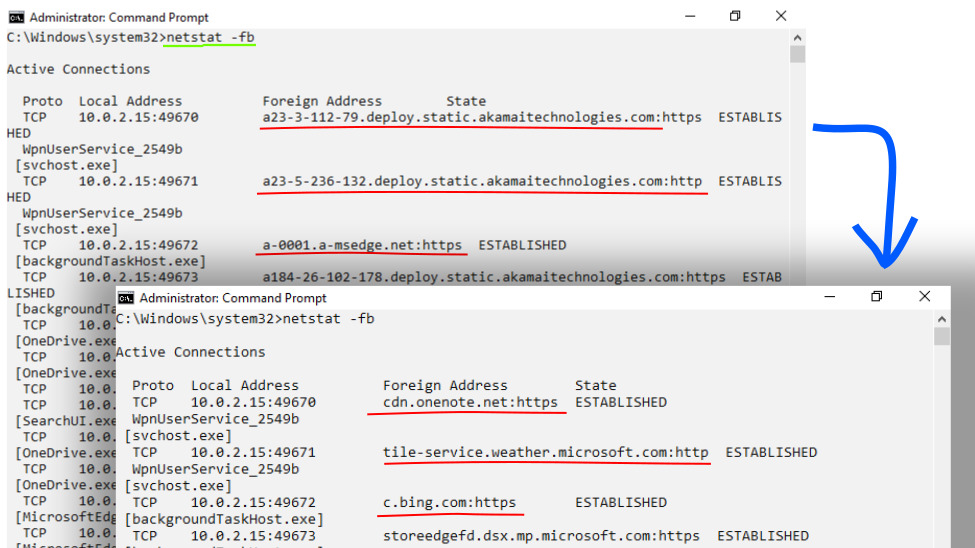 korc/pr-dnsd
Пассивно-рекурсивный DNS-демон, который записывает все DNS-запросы и ответы, обеспечивая видимость сети, обогащение логов EDR/IR и сбор пассивных…
 ianxtianxt/bypass360mimikatz_x64
Модифицированный бинарный файл mimikatz с изменёнными ресурсами и цифровой подписью для обхода обнаружения антивирусом 360 при краже учётных данных в…
 r00k5a58/pyc2
простой c2, написанный на Python для демонстрации концепций безопасности
 thereisnotime/sshroute
Сетевой SSH-роутер — направляет соединения на разные IP-адреса/порты/ключи/шлюзы в зависимости от активной VPN-сети или сетевого подключения.
 x1colegal/ustp-secure
Безопасная (с AEAD) версия USTP, называемая USTP-Secure (ustps://)
 iot-onboarding/mud-visualizer
mud-visualizer — это инструмент для визуализации MUD-файлов.
 h00die/msf-testing-scripts
Модули Metasploit в тестировании
 icecubesandwich/caddysmith
Генерировать конфигурации редиректора Caddy из профилей Cobalt Strike или Sliver C2.
 ilmndwntr/cve-2026-41940-mass-exploit
Массовый инструмент эксплуатации для CVE-2026-41940 с поддержкой одиночного и массового сканирования для автоматизации эксплуатации уязвимых целей.
 corelight/corelightforsecops
Парсер Chronicle для CORELIGHT и связанной информации.
 murphysecurity/rdl-detect
Удаленное обнаружение открытости службы Remote Desktop Licensing для быстрой проверки уязвимости CVE-2024-38077.
 loosehose/dutchoven
Сетевые браунауты Windows на уровне приложения в виде нативного кода на C и BOF
 qarait/gate0
Небольшой, аудируемый, завершающийся, детерминированный микро-движок политик
 corelight/corelight-client
Клиент командной строки для Corelight Sensor API








