
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit
 watchdogsecurity/ring3-kit
Скрывает процесс от Диспетчера задач с помощью перехвата NT API (NtQuerySystemInformation)
 crypt0p3g/adnullenum
Однопроходное анонимное перечисление Active Directory через SAMR и LSARPC — null-сессия, без учётных данных, со структурированным переиспользуемым…
 digiprosec/microtrick
Автономный Python PoC, эксплуатирующий цепочку MikroTrick SSH (CVE-2026-86060, CVE-2026-67279) для получения неаутентифицированного полного…
 halildeniz/networksherlock
Многопоточный сканер портов с поддержкой TCP/UDP, захватом баннеров и интеграцией с Shodan для расширенной разведки сети и анализа уязвимостей.
 rasta-mouse/libtp
Библиотека Crystal Palace для проксирования вызовов Nt API через пул потоков.
 sk4r4b/ntdll-reconstruction
Техника, сочетающая снятие хуков с NTDLL и варианты гейтов HellsGate
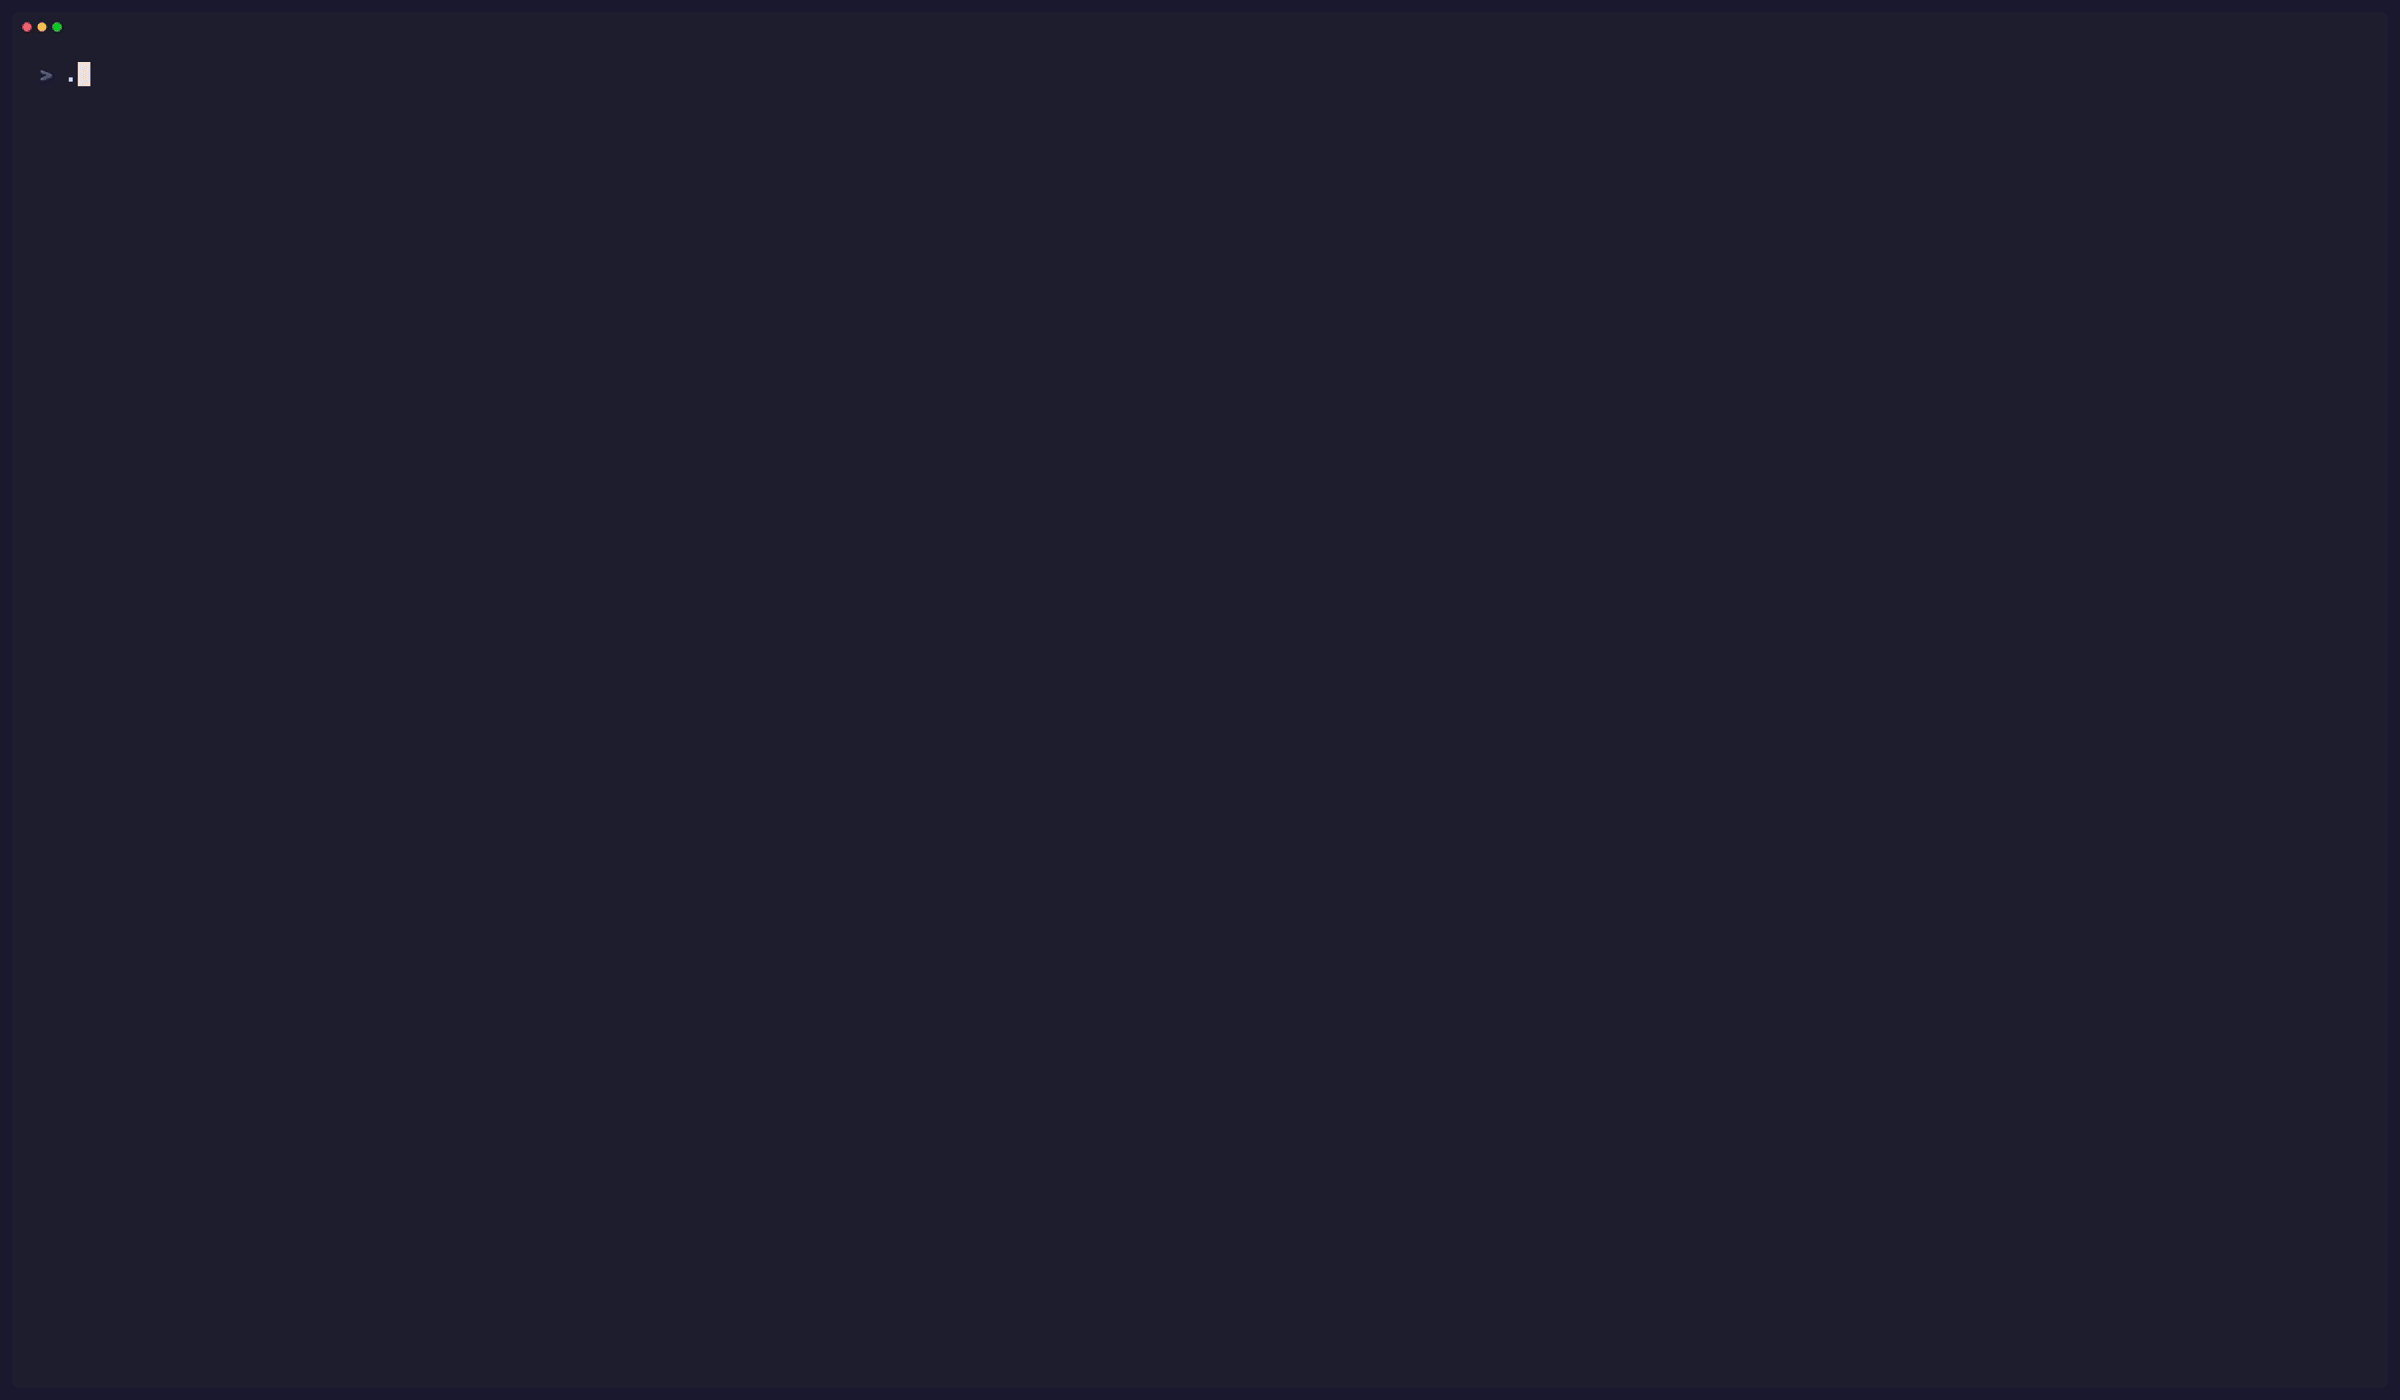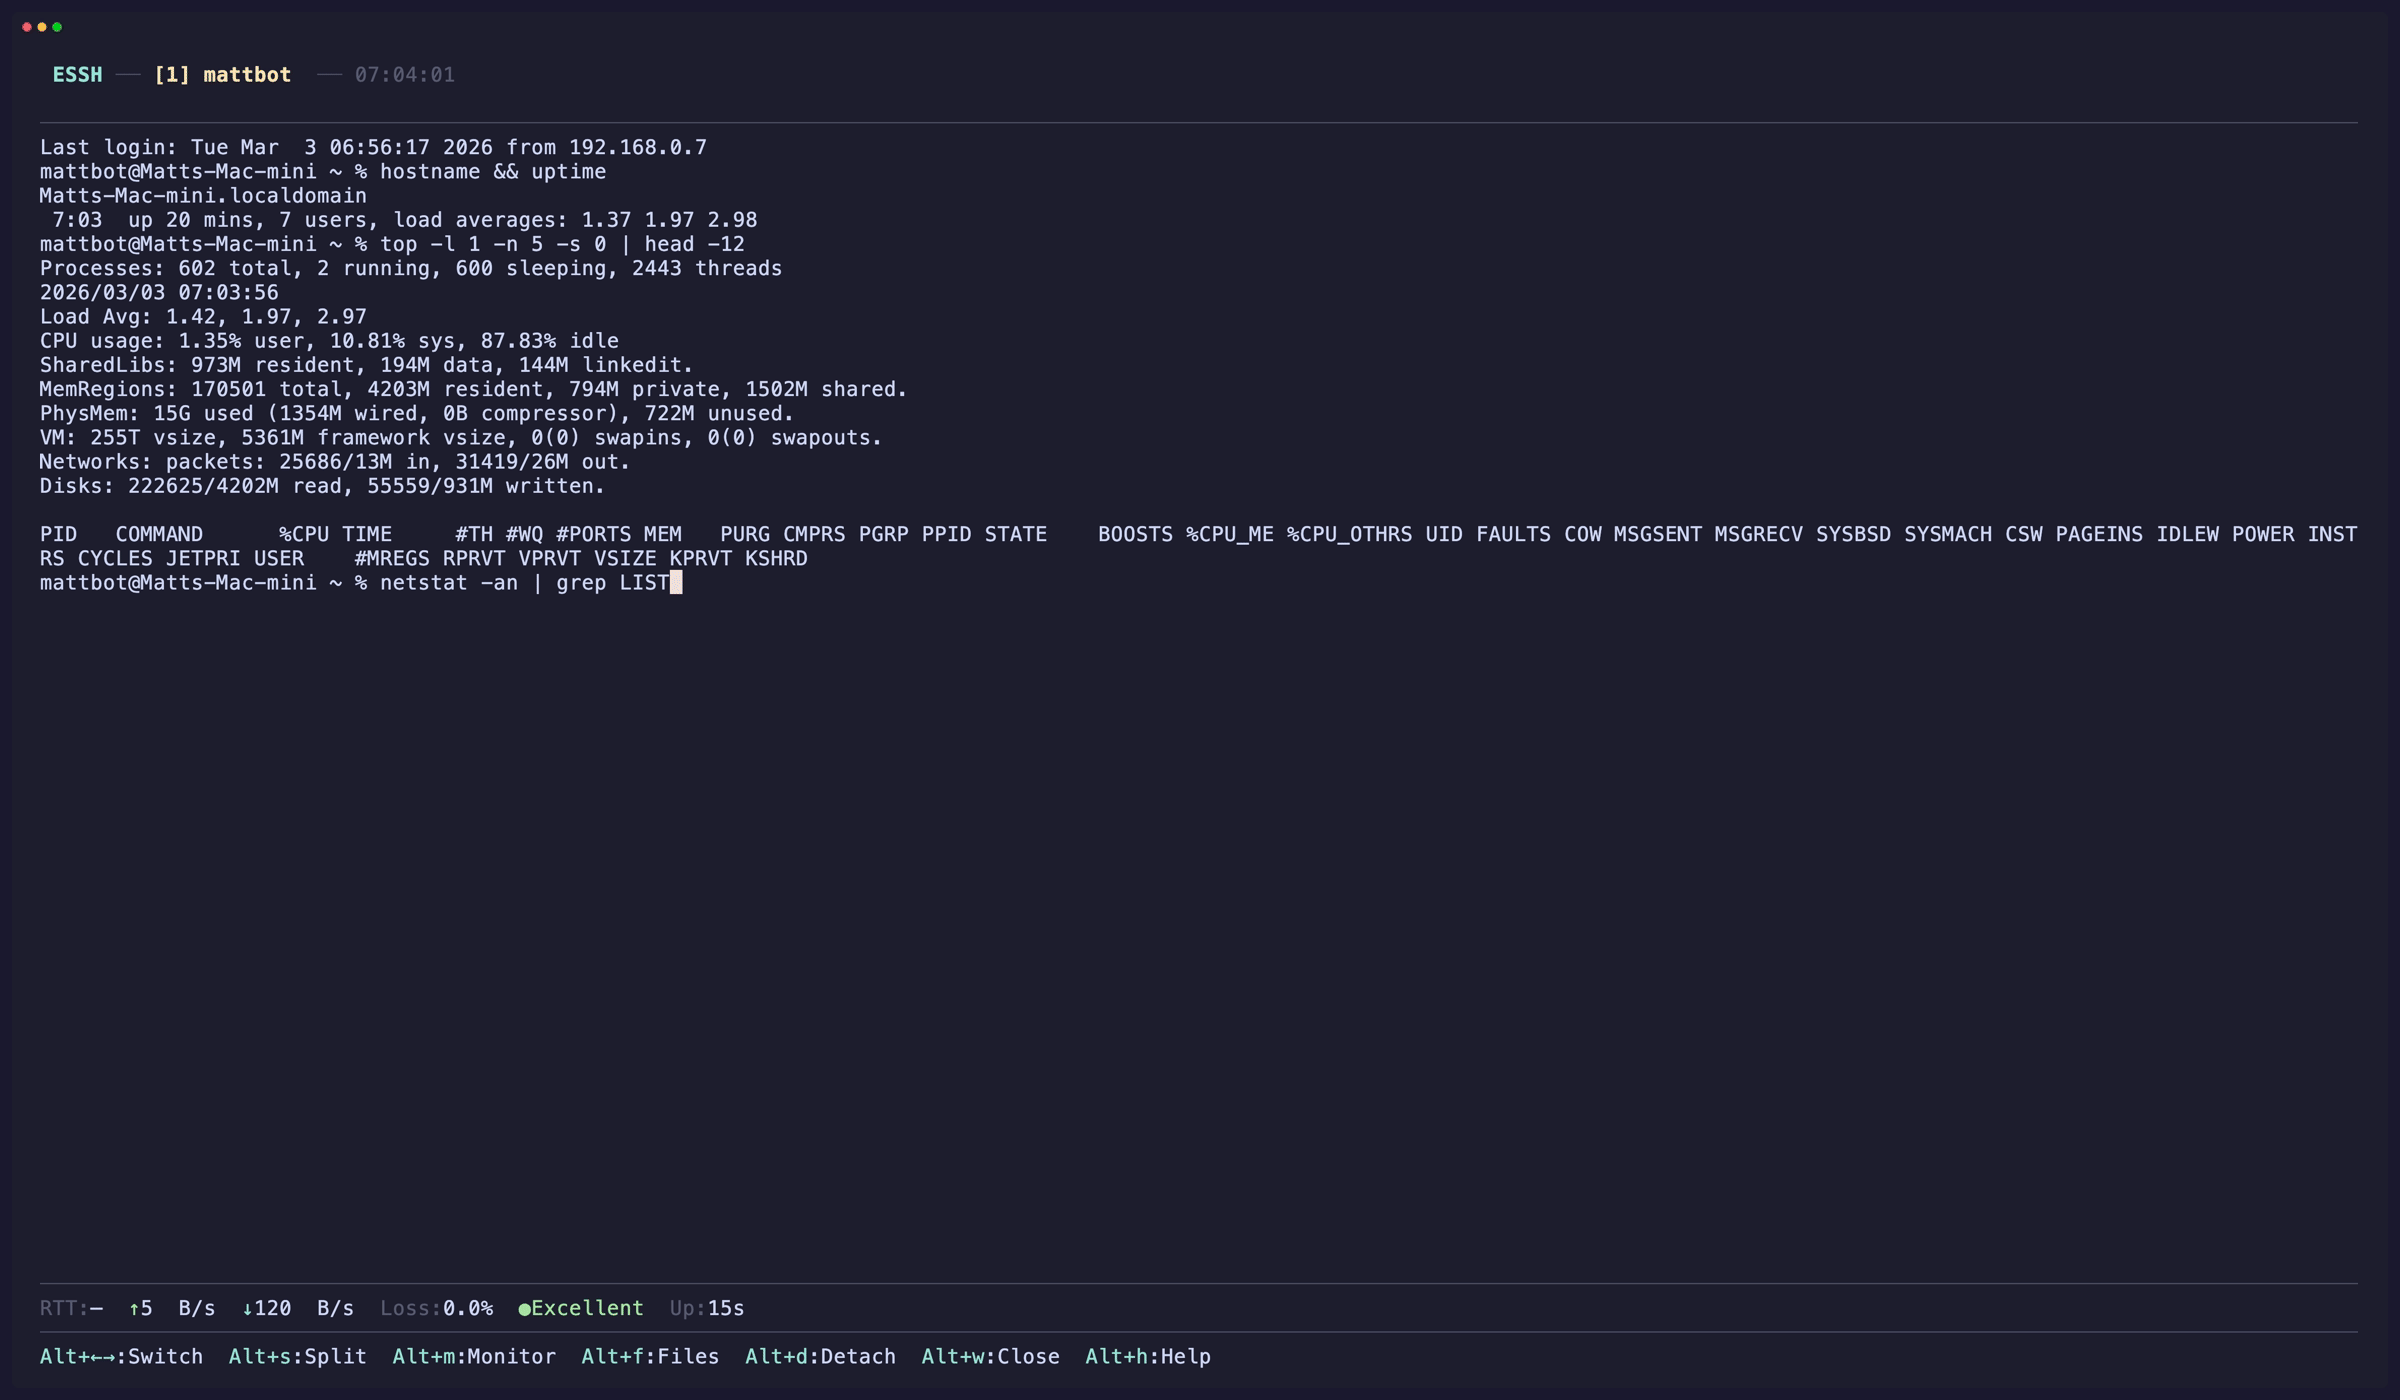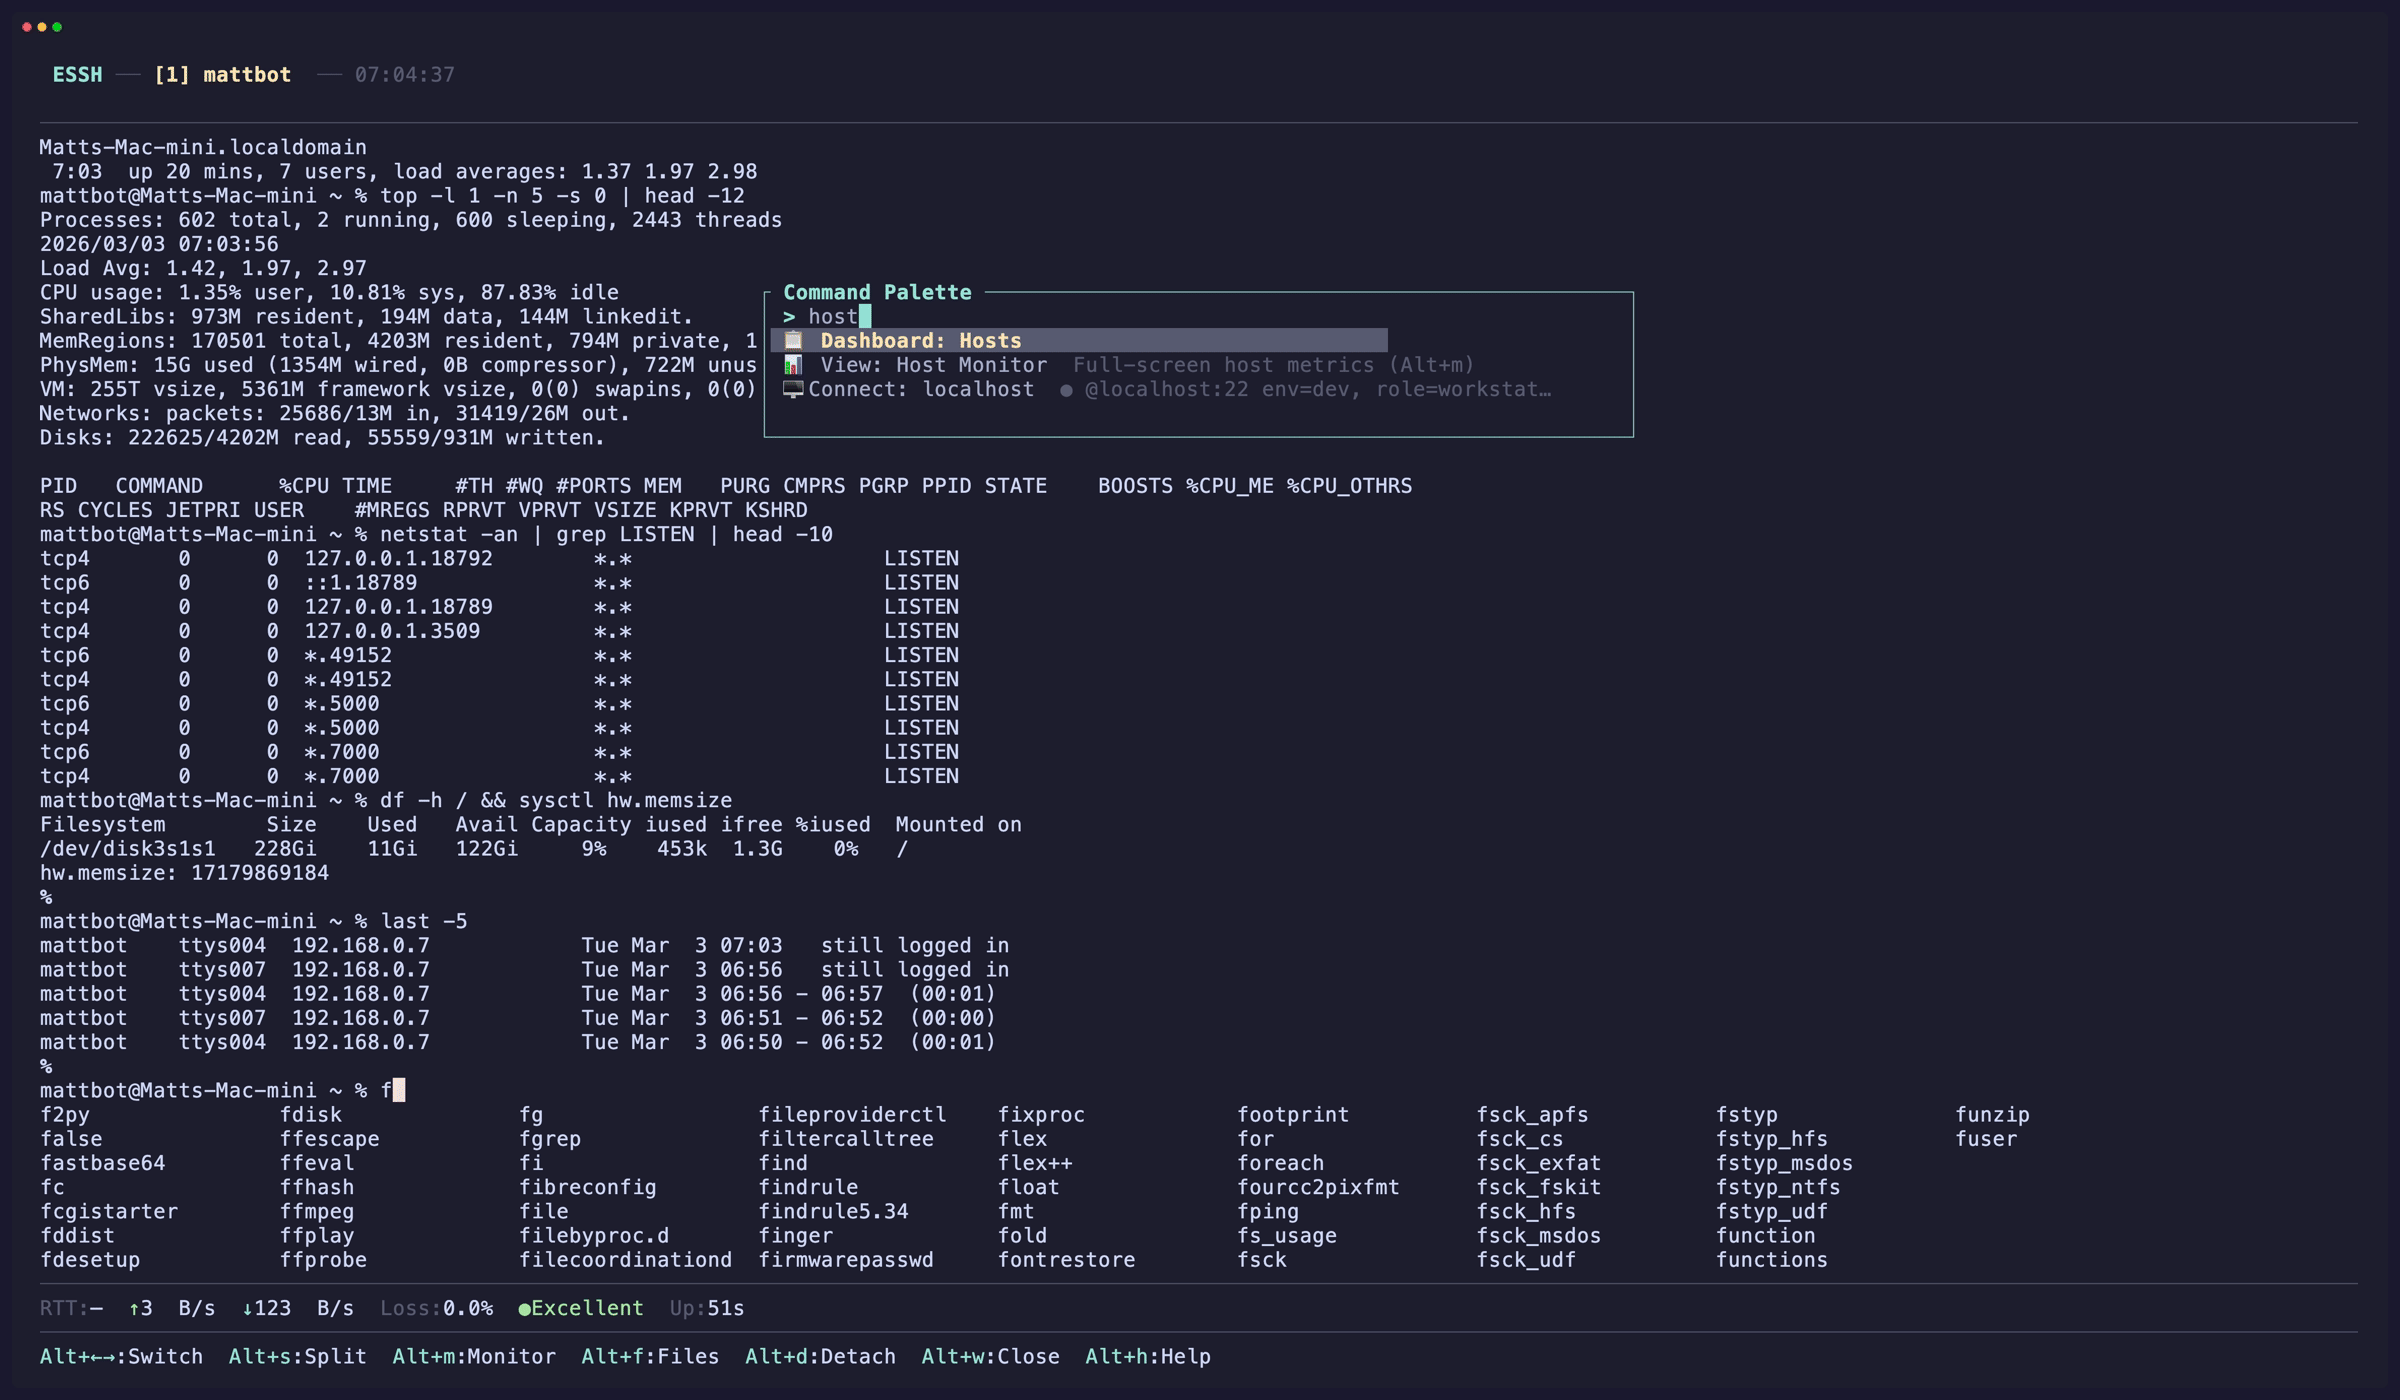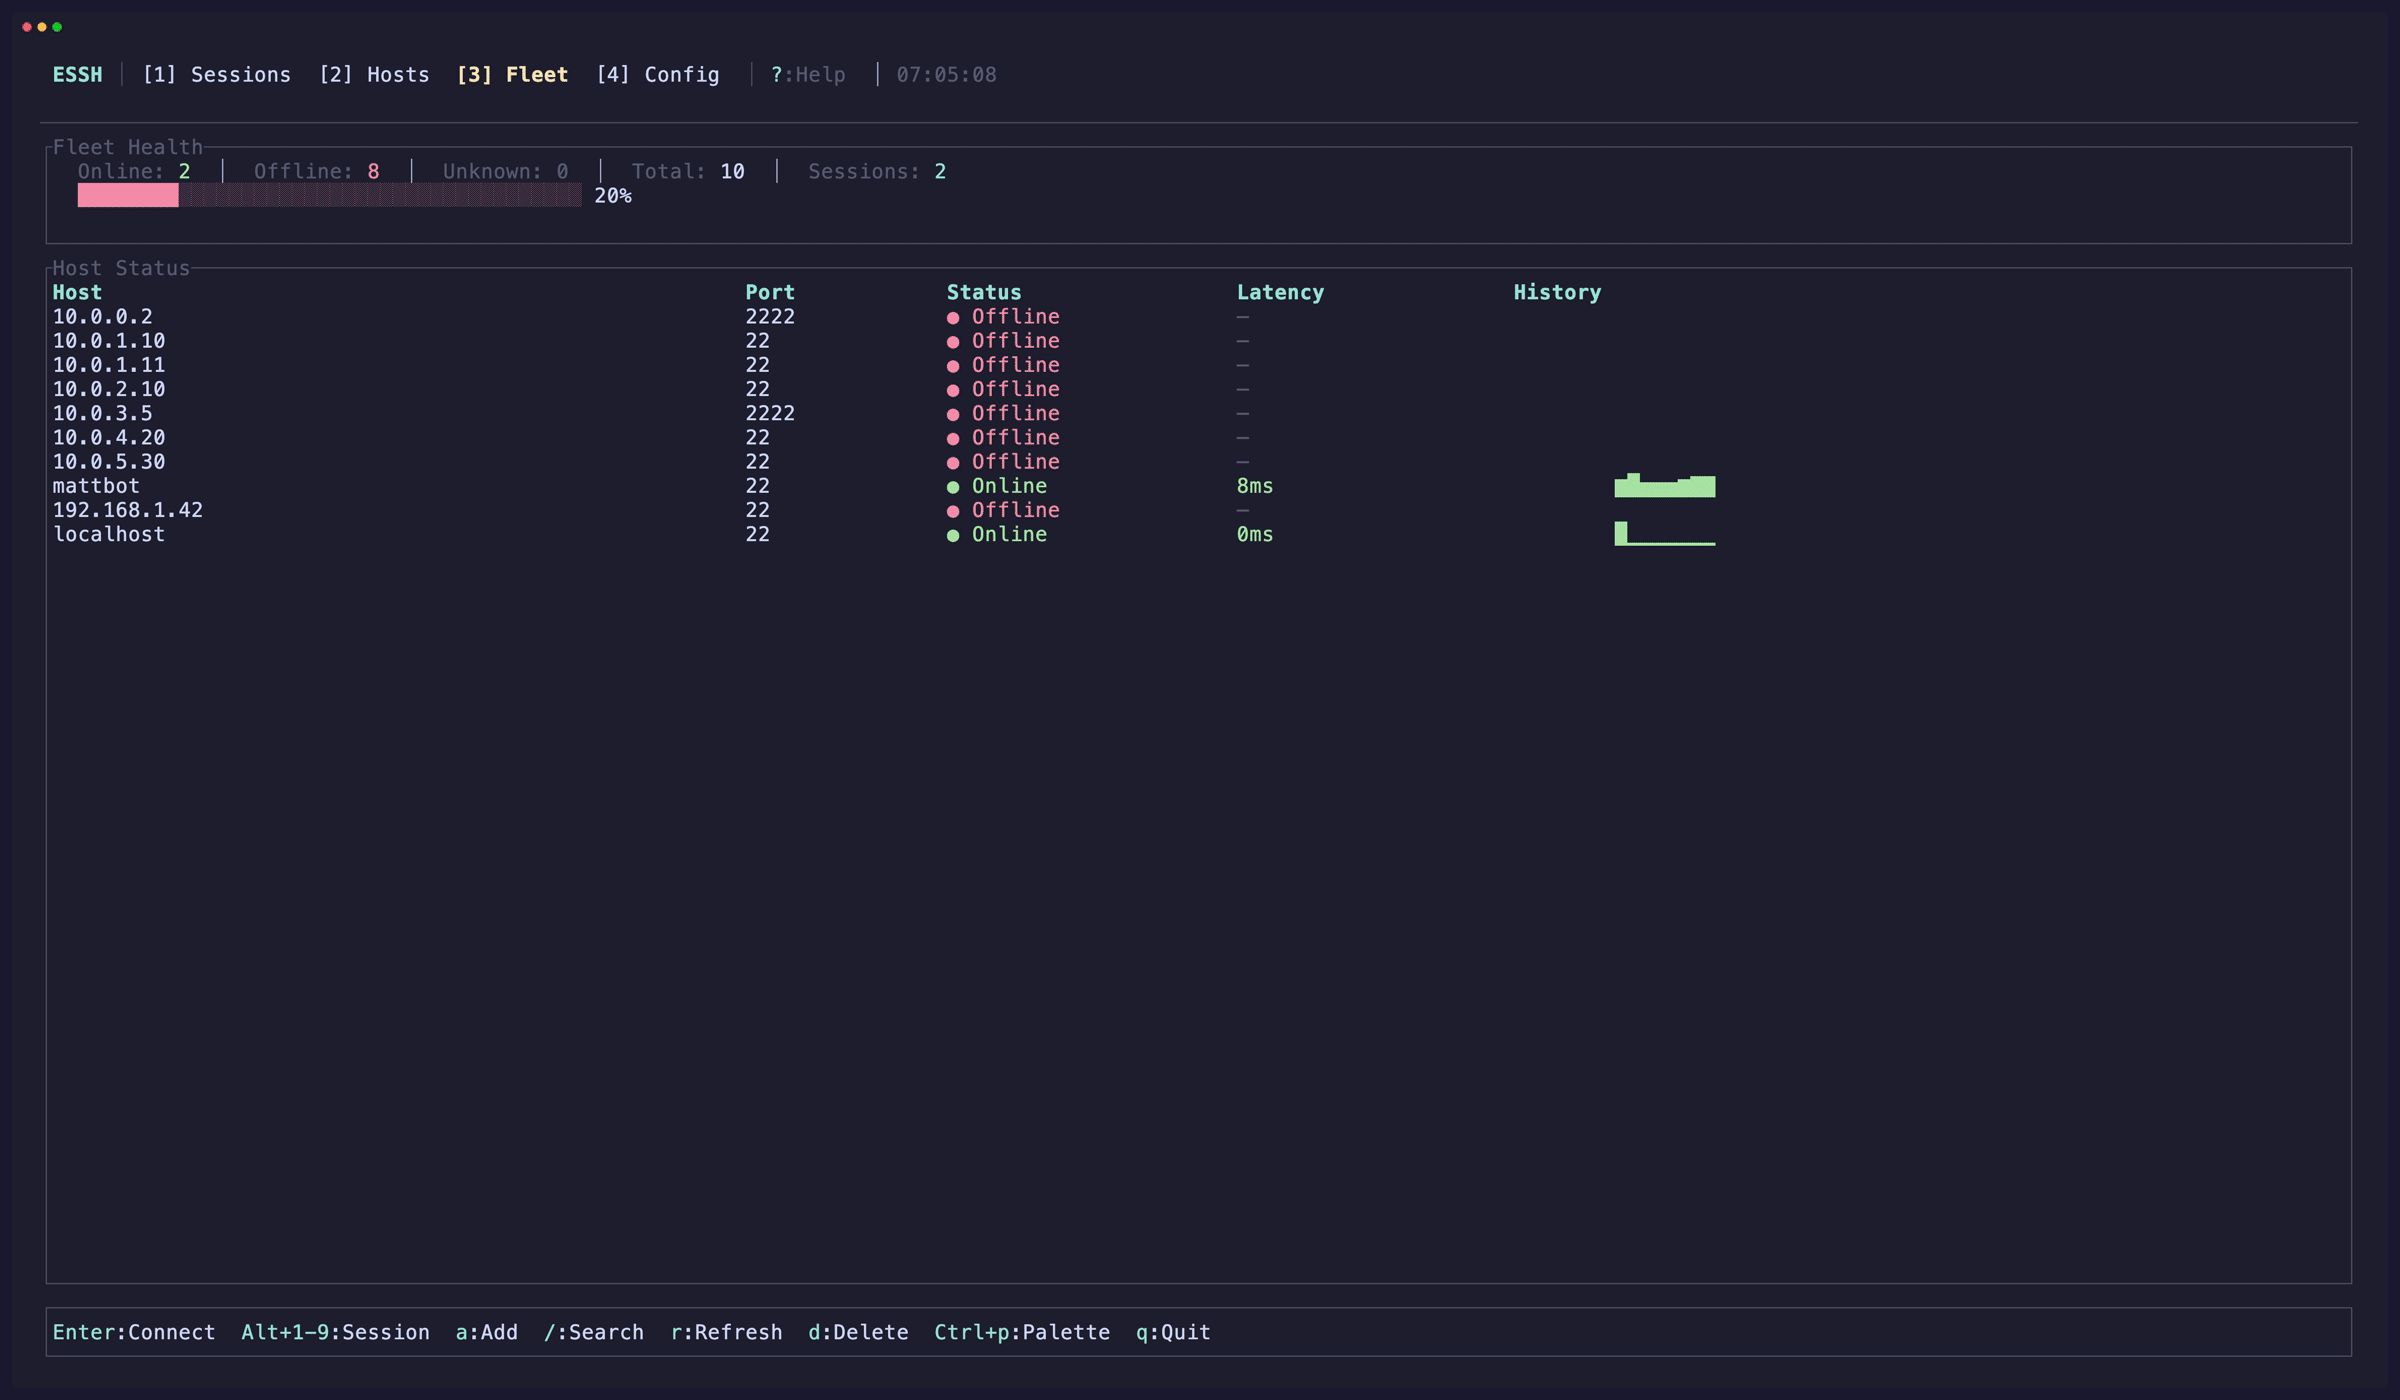 matthart1983/essh
Расширенный SSH-клиент с TUI — управление подключениями, ключами и сессиями
 corelight/ecs-mapping
Сопоставление данных Corelight или Zeek с полями Elastic Common Schema
 sigploiter/m3uascan
Сканер для протокола M3UA для обнаружения узлов, поддерживающих Sigtran
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 mrx-arafat/cve-2026-49975-poc
HTTP/2 бомба PoC — CVE-2026-49975 (HPACK indexed reference bomb + flow-control stall)
 demon-i386/zoshrinkc2
Целевое вредоносное ПО DNS over HTTPS (запускается только один раз)
 xchwarze/wifi-pineapple-cloner-builds
Создать репозиторий из Universal Wifi pineapple hardware cloner
 v1v1/sleight
Скрипт настройки редиректора для Empire HTTP(S) C2
 reloading01/certstream-server-rust
Высокопроизводительный инструмент мониторинга Certificate Transparency (CT), написанный на Rust. Поток новых выпущенных SSL/TLS-сертификатов из…
 lloydlabs/process-enumeration-stealth
Стелс-PoC перечисления процессов Windows, который получает список PID через NTFS с помощью NtQueryInformationFile, минуя стандартные API мониторинга…
 bojanisc/quicmap
quicmap — это простой, но быстрый (!) сканер протокола QUIC








