
 #1
Инструменты для анализа, мониторинга и обеспечения безопасности сетевой инфраструктуры и протоколов.
Рекомендация Kitploit
 cagataycali/hstp
Фреймворк протокола прикладного уровня для доверительного сквозного шифрованного взаимодействия в гетерогенных сетях, обеспечивающий единообразное…
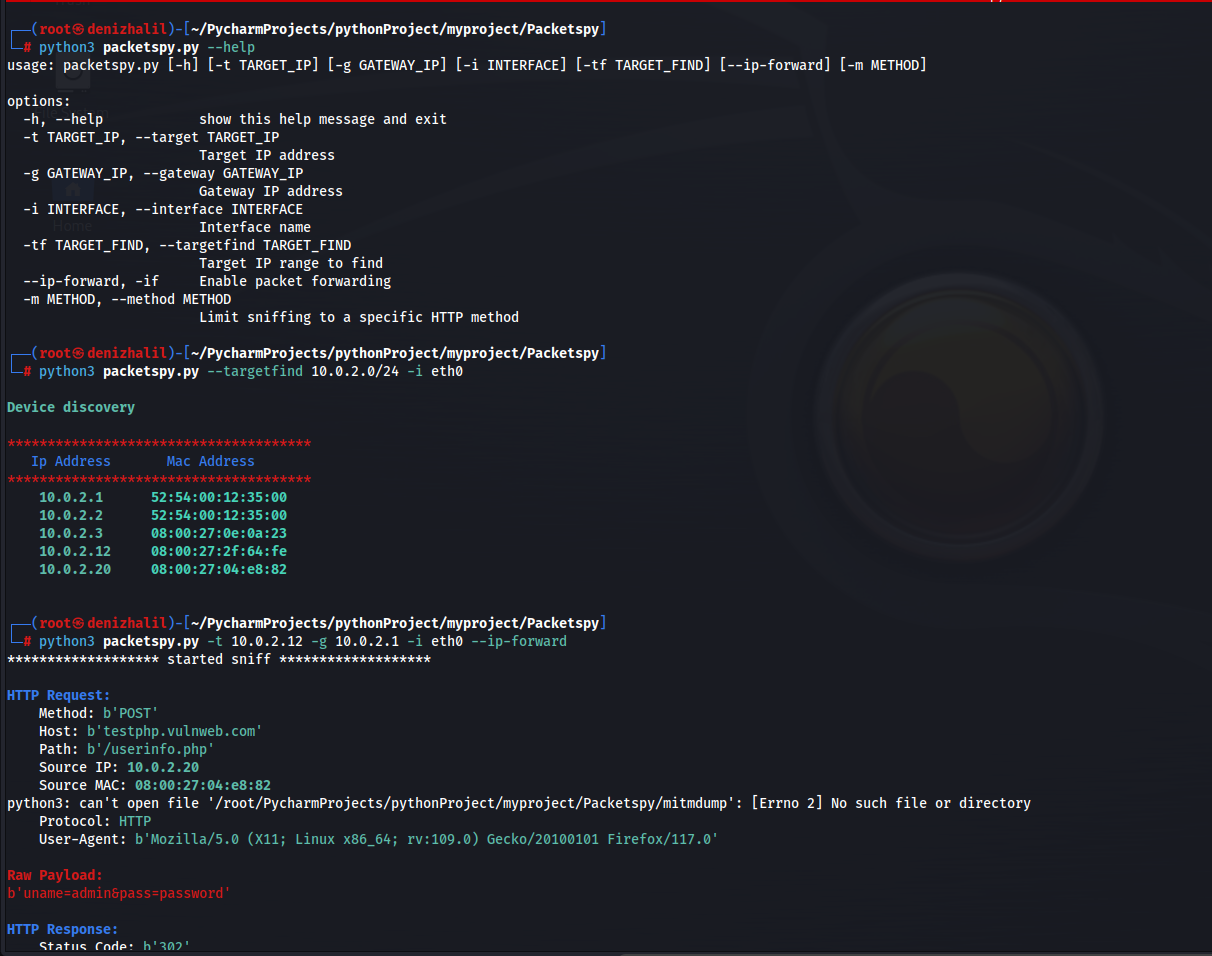 halildeniz/packetspy
Сетевой сниффер пакетов для захвата трафика в реальном времени, проверки HTTP, анализа сырых данных и обнаружения устройств со встроенными…
 shredzwho/ig-detective
Инструмент OSINT, исследованный и разработанный для поиска IG-аккаунтов
 malwareapilib/malwareapilibrary
коллекция API, используемых при разработке вредоносного ПО
 devsecopsdocs/nuclearpond
Nuclear Pond — это утилита, использующая Nuclei для выполнения сканирований по всему интернету по цене чашки кофе.
 ariary/queensono
Бинарный файл Golang для эксфильтрации данных с использованием протокола ICMP (+ ICMP bindshell, туннелирование HTTP через ICMP, ...)
 anssi-fr/tabi
Обнаружение перехвата BGP
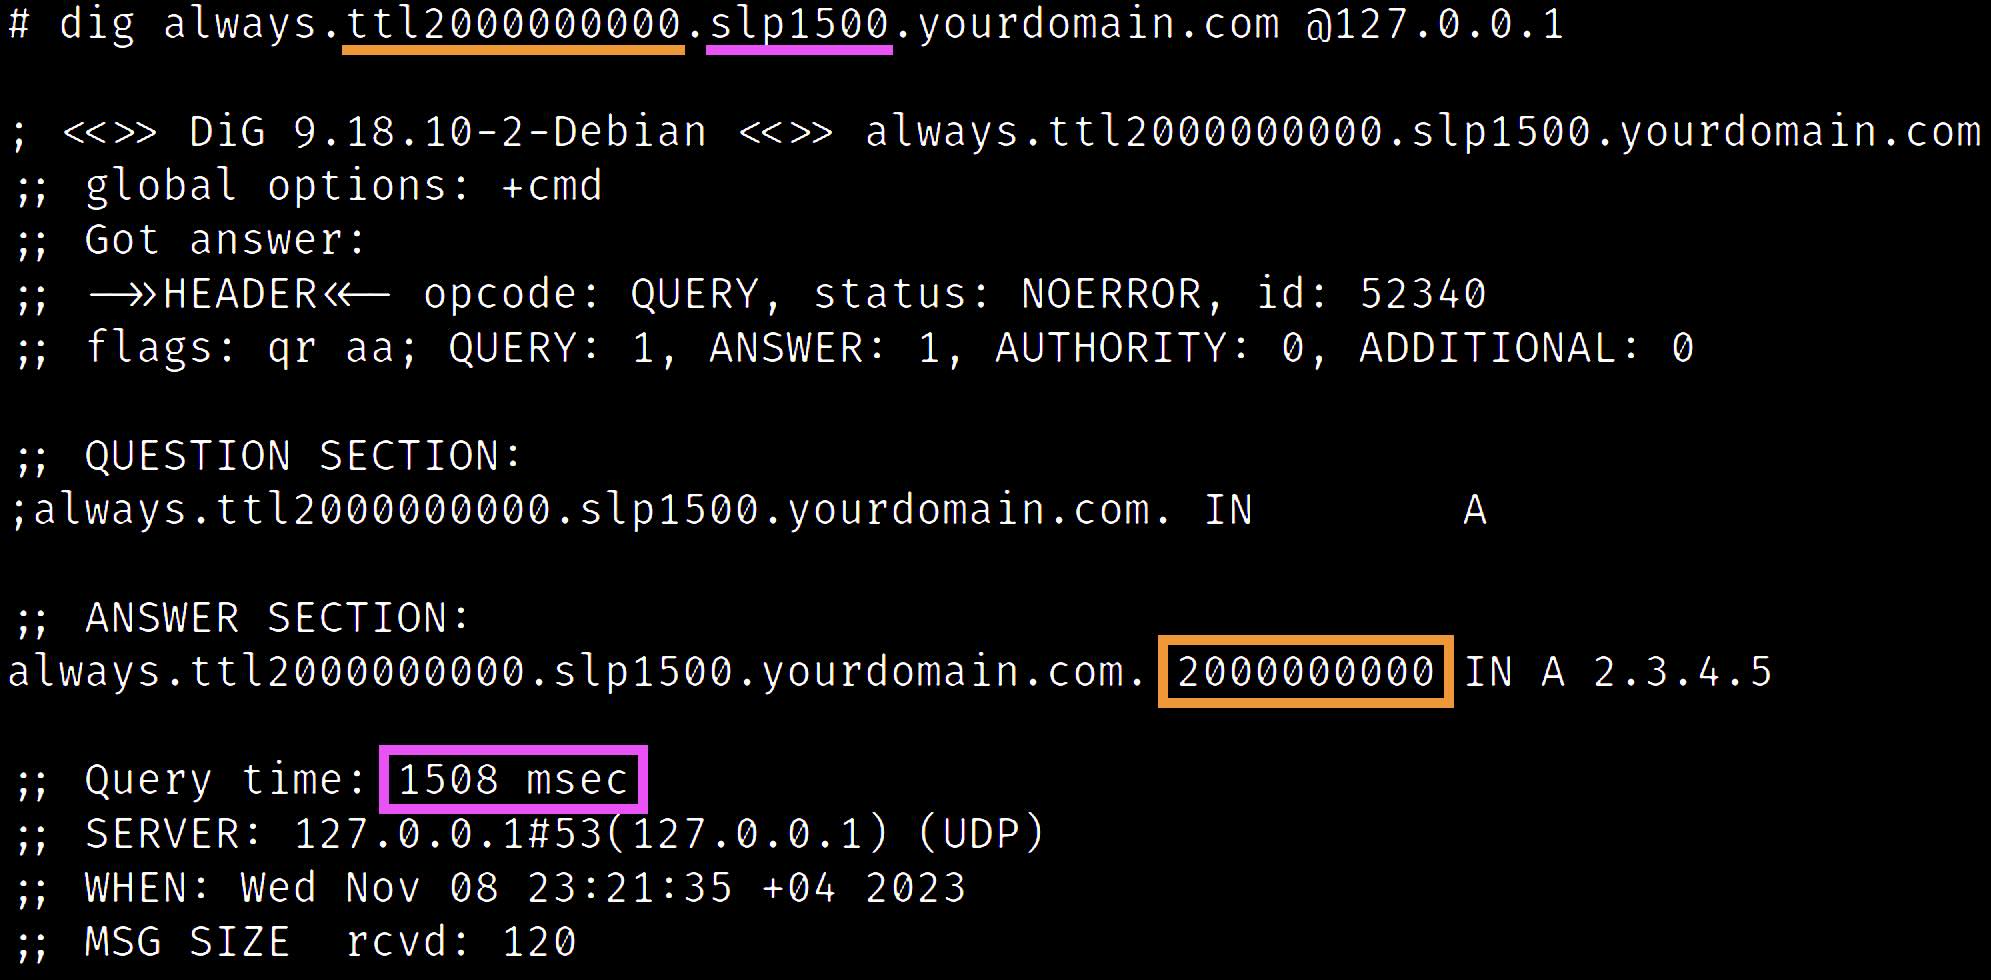 oryxlabs/polardns
PolarDNS — это специализированный авторитативный DNS-сервер, подходящий для тестирования на проникновение и исследования уязвимостей.
 stamparm/tsusen
Сетевой сенсор трафика
 hwbp/lazyhook
Обход поведенческого анализа за счёт выполнения вредоносного кода в доверенных стеках вызовов Microsoft и беспатчевый перехват IAT/EAT библиотек.
 p0dalirius/dumpsmbshare
Python-скрипт для удаленного дампа файлов и папок из общей папки SMB Windows.
 tlkh/prowler
Распределенный сканер уязвимостей сети
 adversarial-detection-engineering/adversarial-detection-engineering-framework
Фреймворк и таксономия для выявления, классификации и анализа ошибок логики обнаружения в правилах SIEM, EDR и XDR, с конкретными примерами и…
 halildeniz/dnswatch
Сниффер и анализатор DNS-трафика для мониторинга, фильтрации и обнаружения аномалий в DNS-запросах. Возможности включают экспорт в PCAP, поддержку…
 europa502/sharp
Программное обеспечение для защиты от ARP-спуфинга, которое использует активные и пассивные методы сканирования для обнаружения и удаления любого…
 binarydefense/log4j-honeypot-flask
Внутренний сетевой honeypot для обнаружения сканирования вашей сети злоумышленником или инсайдером на наличие уязвимости log4j CVE-2021-44228
 fox-it/citrix-netscaler-triage
Инструментарий криминалистической триаж-диагностики для устройств Citrix NetScaler, включающий сканер IOC на основе Dissect для поиска веб-шеллов,…
 codepr/creak
Отравление, сброс, подмена, перенаправление MITM-скрипт








