
 #1

 urbanadventurer/whatweb
Сканер веб-приложений следующего поколения
 winsiderss/systeminformer
Монитор системы Windows в реальном времени с расширенным анализом процессов, сети и диска, отладкой с помощью стек-трейсов, обнаружением вредоносного…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
nmap/nmapВысокопроизводительный инструмент обнаружения сети и аудита безопасности с расширенным сканированием портов, определением ОС, определением версий…
 wireshark/wireshark
Захват и анализ сетевого трафика с глубокой инспекцией пакетов, декодированием сотен протоколов и поддержкой файлов захвата для устранения неполадок,…
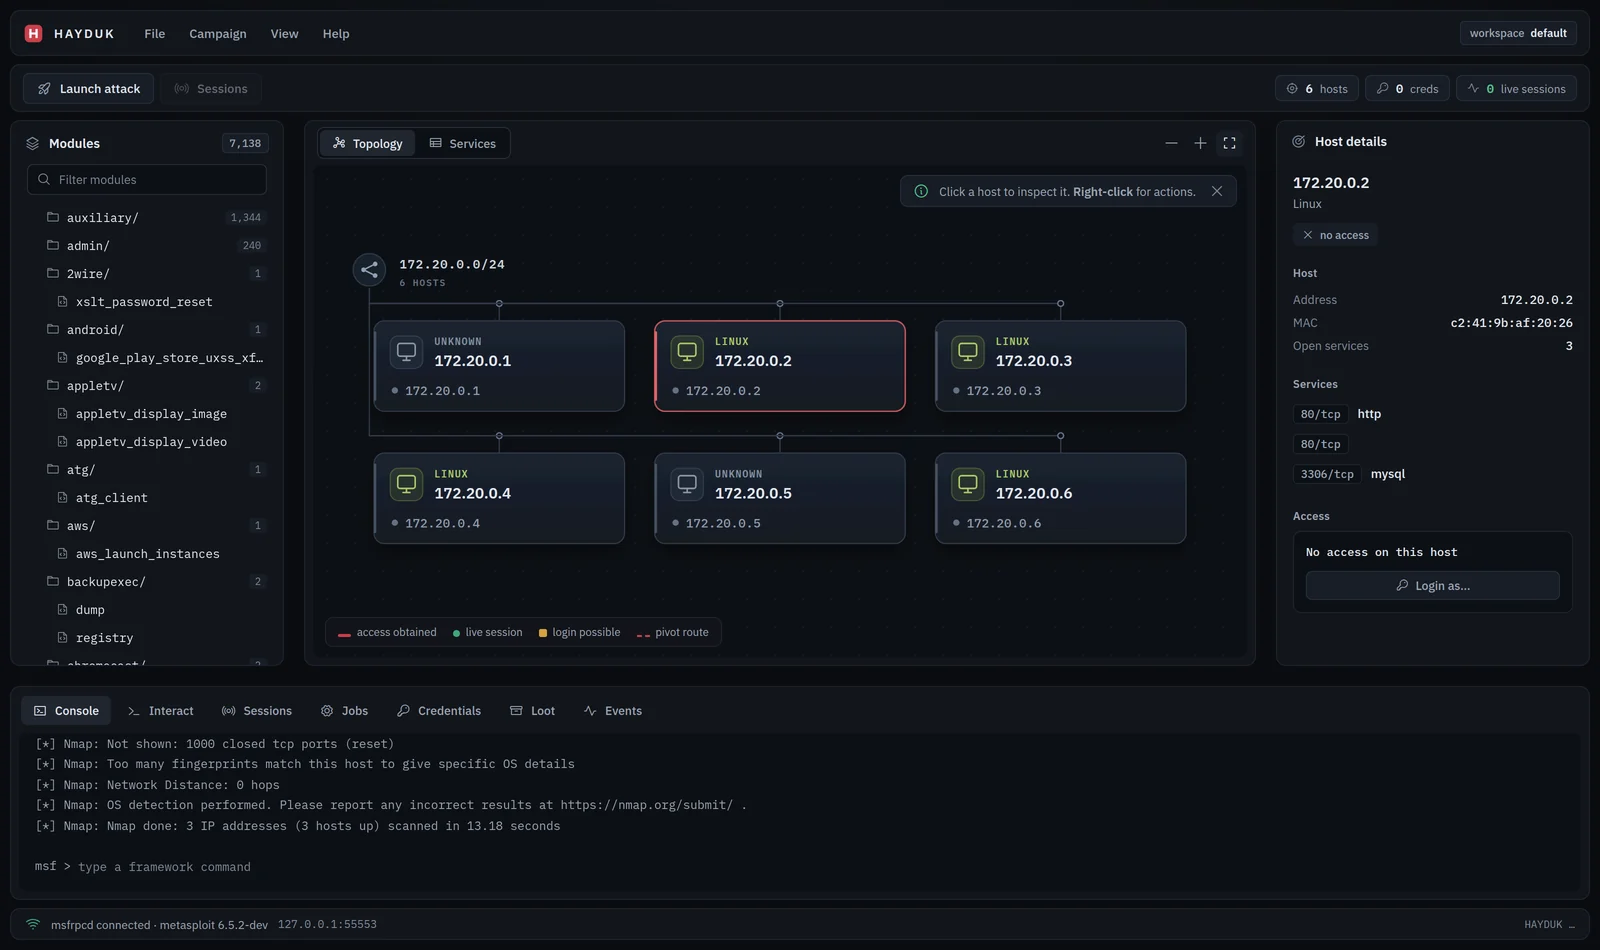 jolovicdev/hayduk
Графическая консоль управления атаками для Metasploit: наследник Armitage в виде одного Go-бинаря с браузерным интерфейсом. Живая топология сети,…
 aixisstudio/snitch
Real-time network traffic visualizer — see every connection your computer makes. Privacy-first, 100% local. / Visualiseur de trafic réseau en temps…
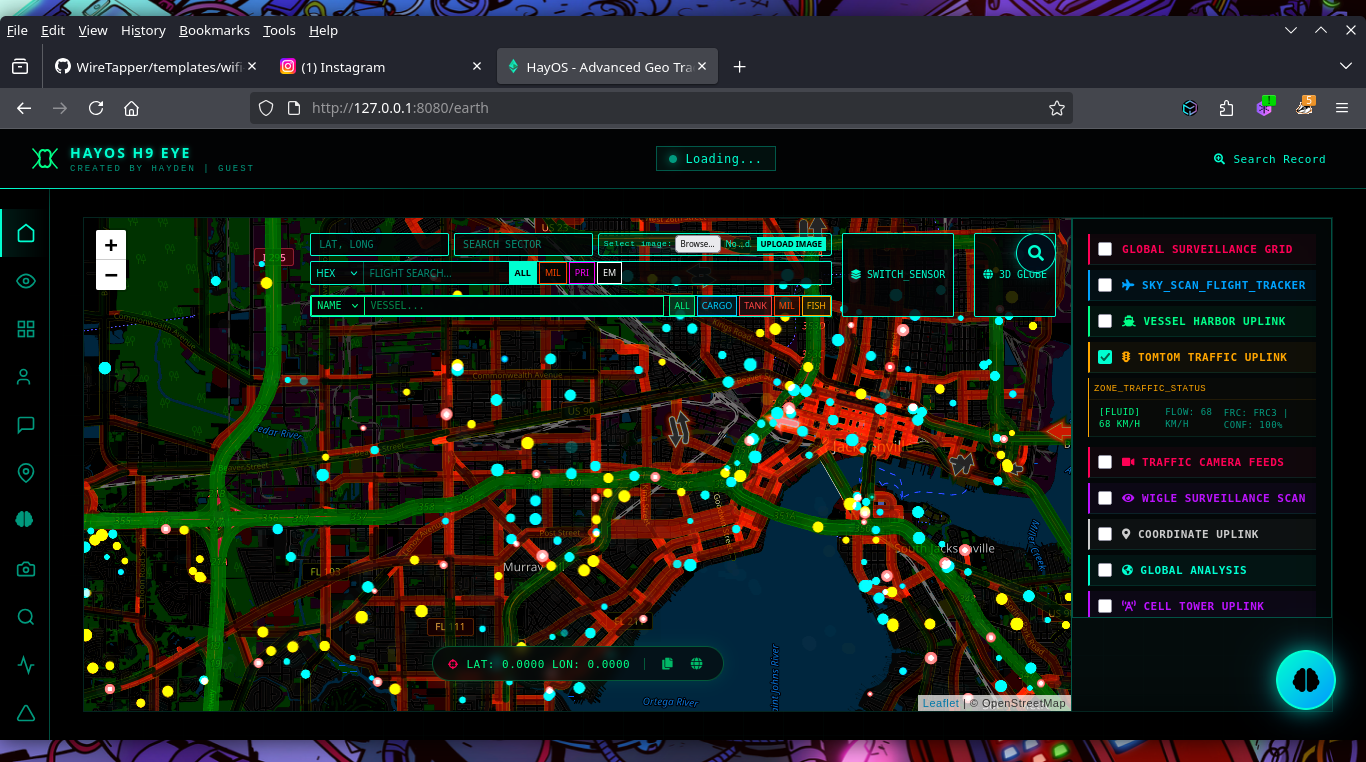 h9zdev/geosentinel
Платформа OSINT для геопространственных данных в реальном времени, агрегирующая данные о полетах, судах и спутниках с поиском в даркнете, доксингом в…
 m4n3dw0lf/pythem
пентест-фреймворк
 davidhavoc/ayaflow
Высокопроизводительный анализатор сетевого трафика на основе eBPF, написанный на Rust.

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 cisagov/findcdn
Сканирует домены, чтобы определить, какую сеть доставки контента (CDN) они используют, путём фингерпринтинга HTTPS-заголовков, записей CNAME и данных…
 ntop/ndpi
Набор инструментов с открытым исходным кодом для глубокого анализа пакетов
 owasp-amass/amass
Глубокое картирование поверхности атаки и обнаружение активов
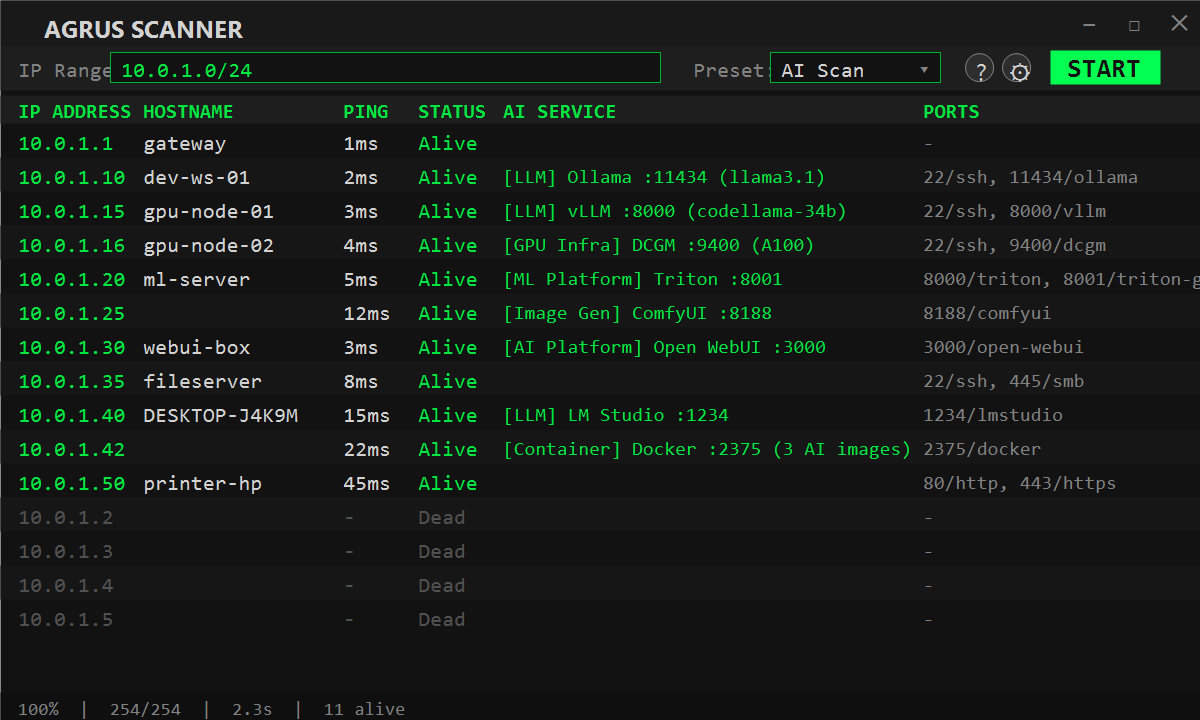 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 jpr5/ngrep
ngrep — это аналог GNU grep, применённый к сетевому уровню. Это инструмент на основе PCAP, который позволяет задать расширенное регулярное или…








