 blackoclock/xls-to-dbatloader-or-guloader-for-agenttesla-variant
CVE-2017-0199 XLS --> HTA --> VBS --> стеганография --> вредоносное ПО стиля DBATLOADER/GULOADER

Анализ на основе PCAP | Дата: 2025-03-12 | Автор: BlackOclock
14.1 Полная схема цепочки атак
14.2 Индикаторы компрометации (IP-адреса, хэши, домены)
14.3 Рекомендации
ПРИМЕЧАНИЕ!!! В этом анализе использовался 'ТОЛЬКО' PCAP-файл! ZIP-файлы не понадобились;
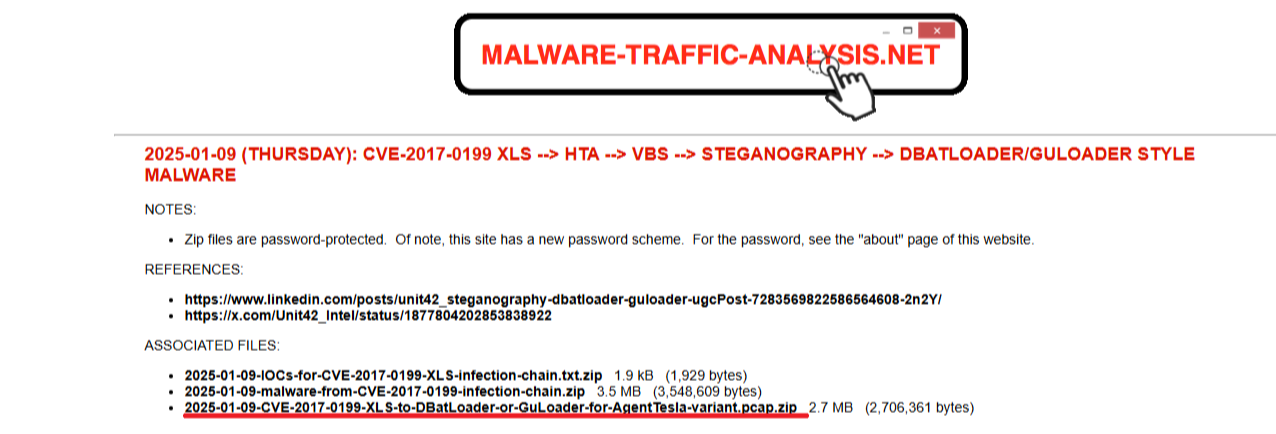
Фигура 1: загруженные исходные файлы на malware-traffic-analysis.net – использовался 'ТОЛЬКО' PCAP-файл\
2025-01-09 (ЧЕТВЕРГ): CVE-2017-0199 XLS --> HTA --> VBS --> СТЕГАНОГРАФИЯ --> ВРЕДОНОСНОЕ ПО ТИПУ DBATLOADER/GULOADER
2.1-Иерархия протоколов – Общая картина
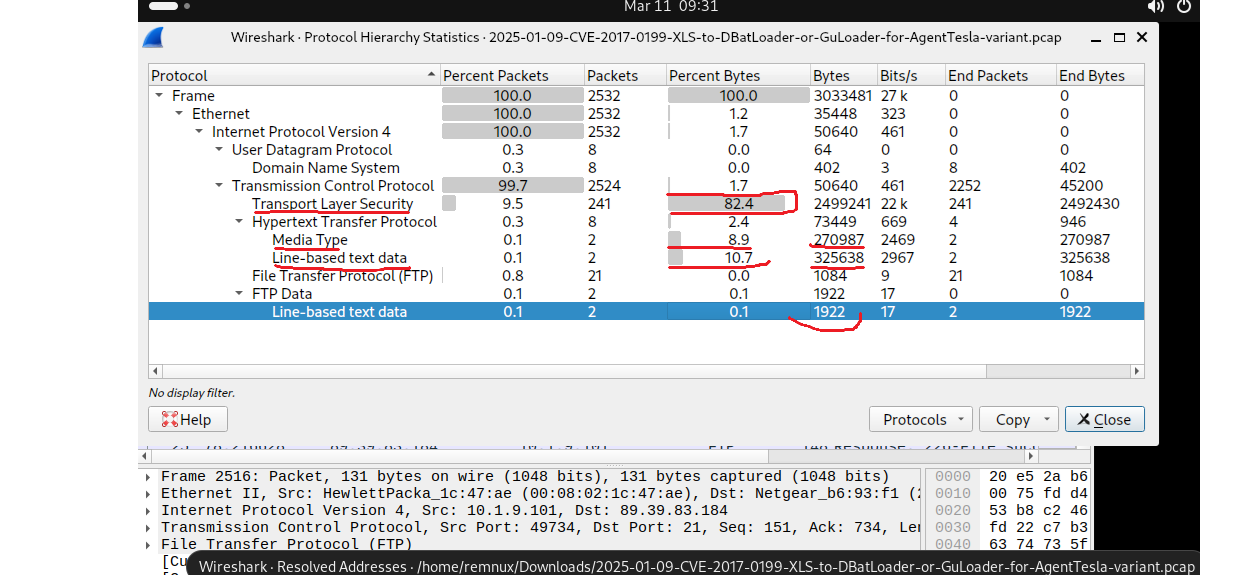
Я начал с иерархии протоколов, чтобы получить общую картину трафика. Это показывает объём каждого используемого протокола. Как показано на рисунке, TLS составляет 82,4% всего трафика. Кроме того, присутствуют данные Media Line и Line-Based. Однако для лучшего понимания сетевой активности необходимо изучить разговоры и конечные точки.
2.2-Разговоры – Основные участники и передача данных
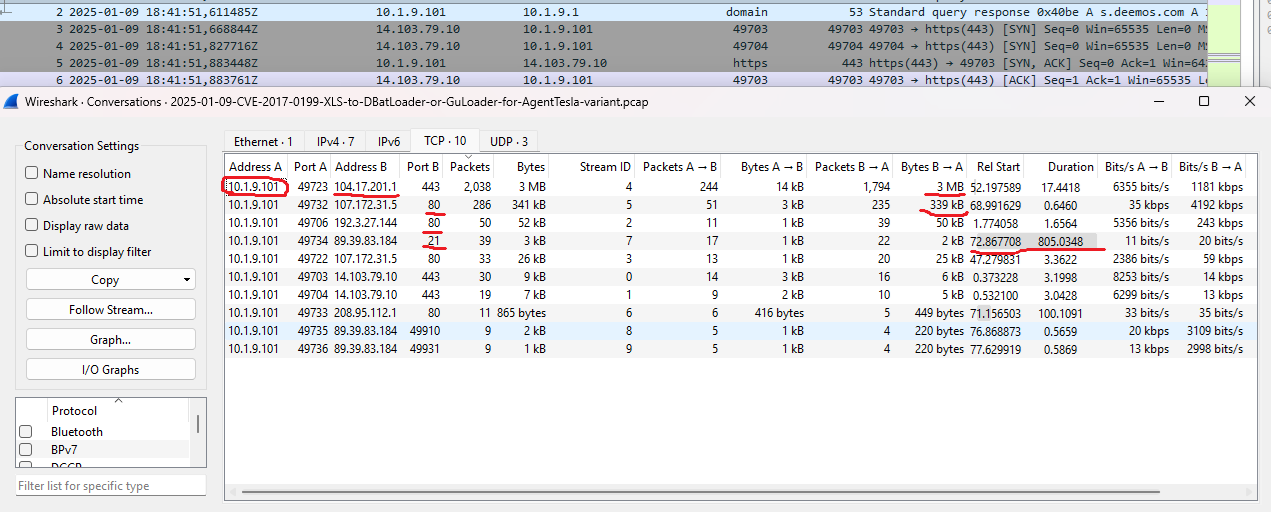
Мы используем разговоры для обнаружения пар IP-адресов с наибольшим объёмом передачи данных между ними. Анализ показывает, что 10.9.1.101 (хост) и 104.17.201.1 имеют наибольший объём трафика. Для этой передачи данных использовались порты 80 и 443. Кроме того, мы видим, что 3 МБ данных было передано на 10.9.1.101 (хост) с 104.17.201.1. Ещё одной критической находкой является соединение на порту 21 из-за подключения от WAN IP (89.39.83.184), что указывает на возможную эксфильтрацию. Но мы пока не уверены, так как ещё не знаем об этом. Нам нужно доказательство!
2.3- Конечные точки
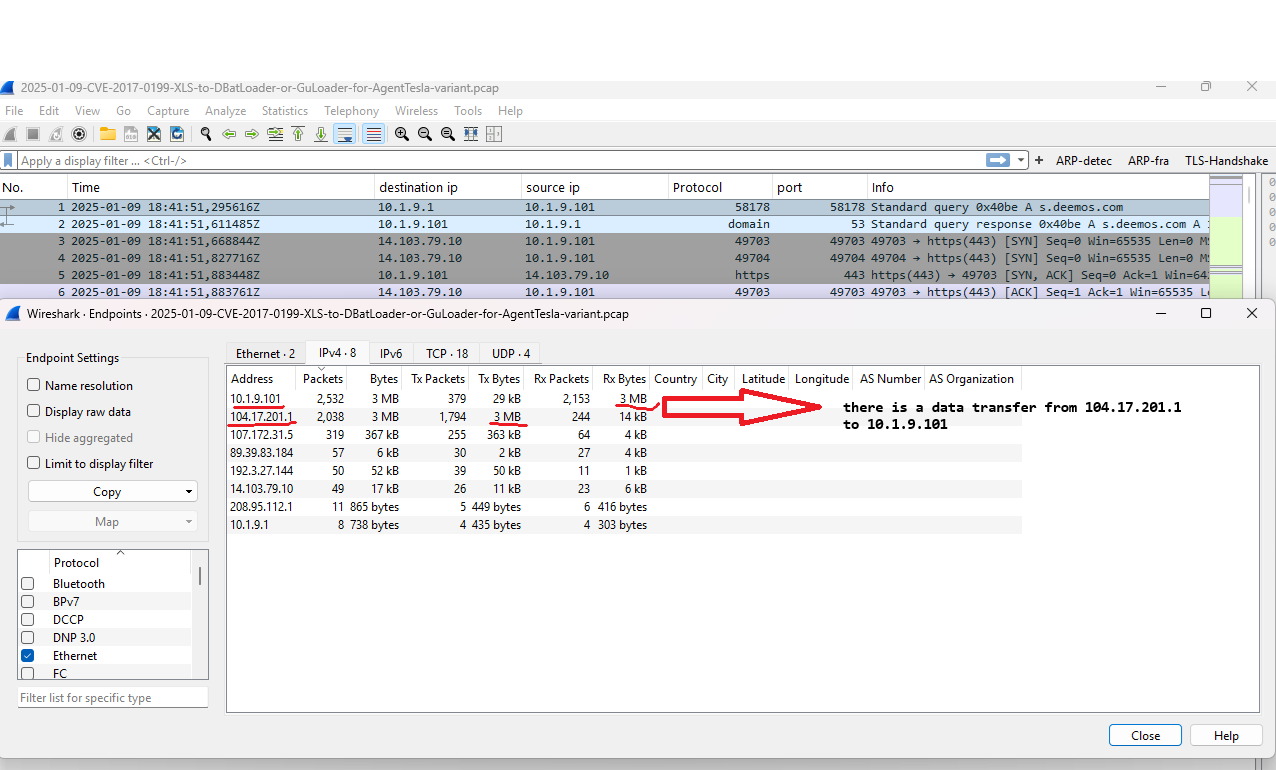
Мы используем конечные точки для выявления основных участников сети. У 104.17.201.1 – 3 МБ переданных данных (Tx), а у 10.9.1.101 – 3 МБ полученных данных (Rx). Кроме того, основными участниками являются 104.17.201.1 как источник и 10.9.1.101 как назначение.
2.4- HTTP-экспорт объектов
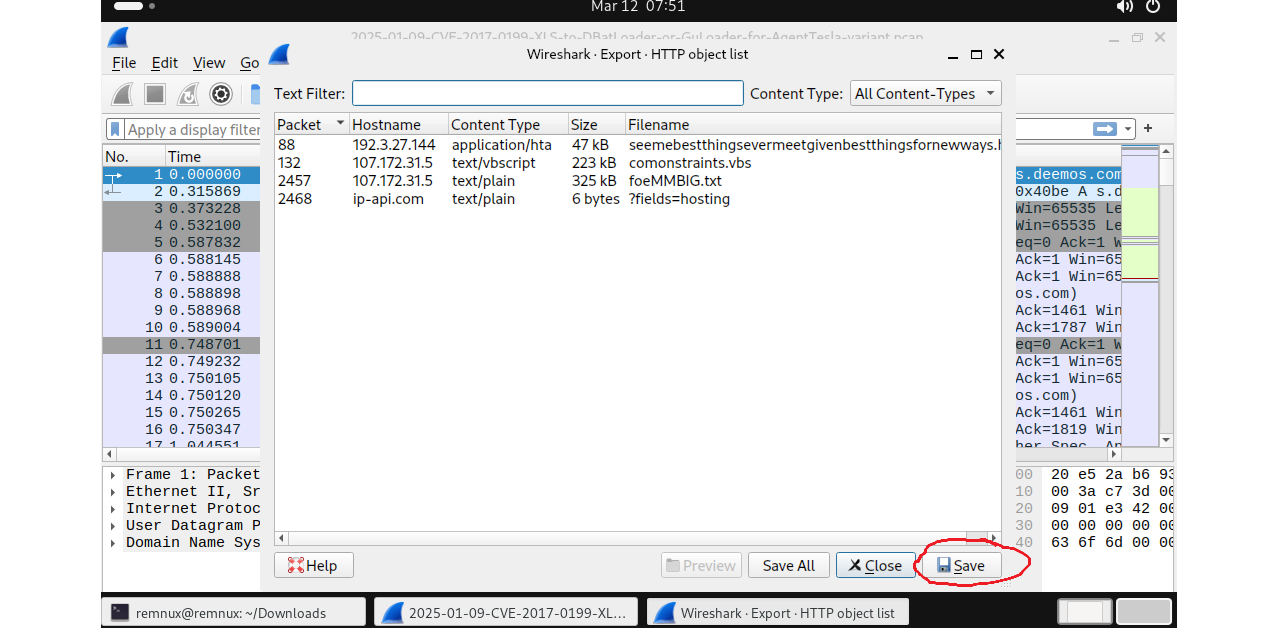
Экспорт используется для идентификации файлов, данных, писем и т.д., передаваемых по сети. Каждый раз при анализе pcap следует просто проверить это, чтобы увидеть, какие пакеты содержат какие данные. Итак, мы отметили пакеты 88, 132, 2457 и 2468.
2.5- Фильтр HTTP Contains
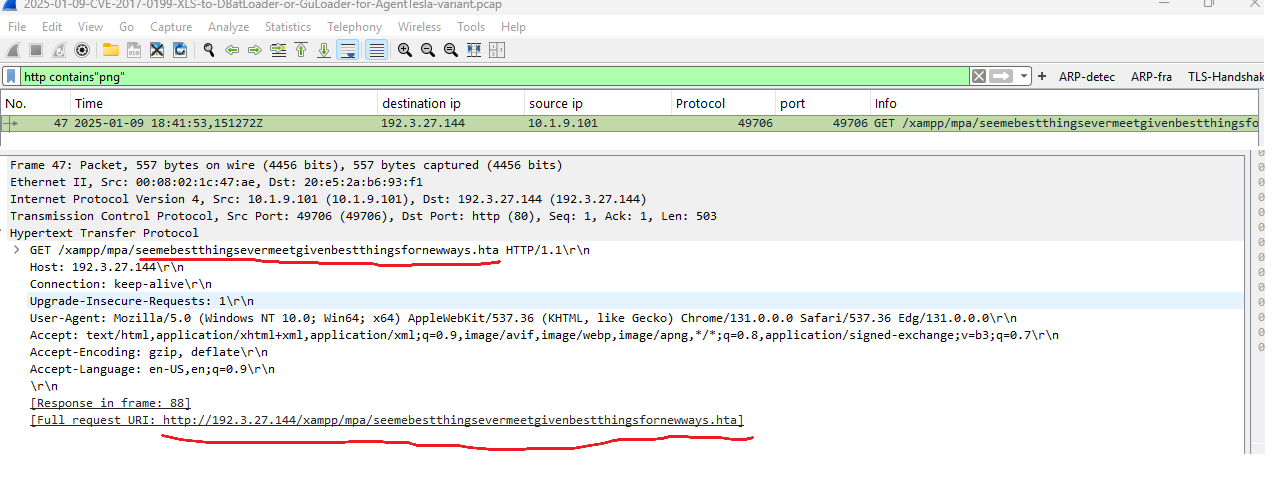
Если в сети есть протоколы http, следует проверить png, zip, jpg, jpeg (стеганография) в качестве медиафайлов в фильтре, так как атакующие часто используют вредоносный код в медиафайлах для обхода антивирусного обнаружения.
#Пример: http contains ".png" или http contains ".jpg" или http contains ".jpeg" или http contains ".zip"
Мы видим, почему этот фильтр важен, когда на сети используется порт 80. Здесь есть .hta, который был отправлен в медиафайлах в пакете 47. Но при использовании экспорта для идентификации файлов его не было.
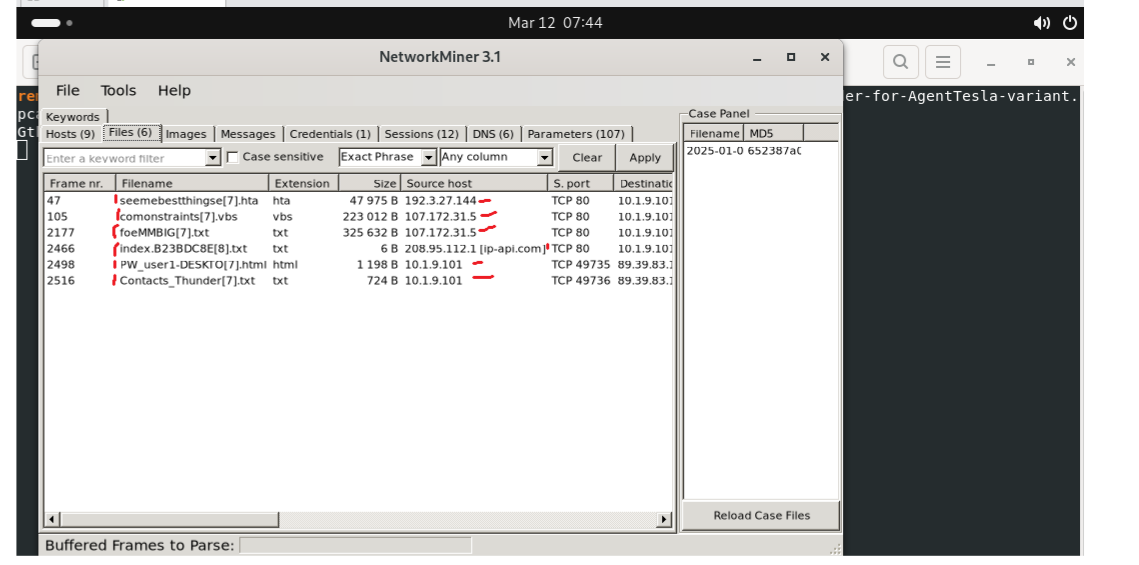
Мы можем использовать networkminer для более быстрой идентификации в PCAP. Если вы используете REMnux или Linux, вы можете написать в терминале (networkminer pcap_name)
Frame = 47 Filename= seemebestthingsevermeetgivenbestthingsfornewways | Extension = .hta | Size = 47 KB | Source IP = 192.3.27.144 Frame = 132 | Filename= comonstraints | Extension = .vbs | Size = 223 KB | Source IP = 107.172.31.5 Frame = 2457 | Filename = foeMMBIG | Extension = .txt | Size= 325 KB | Source IP = 107.172.31.5
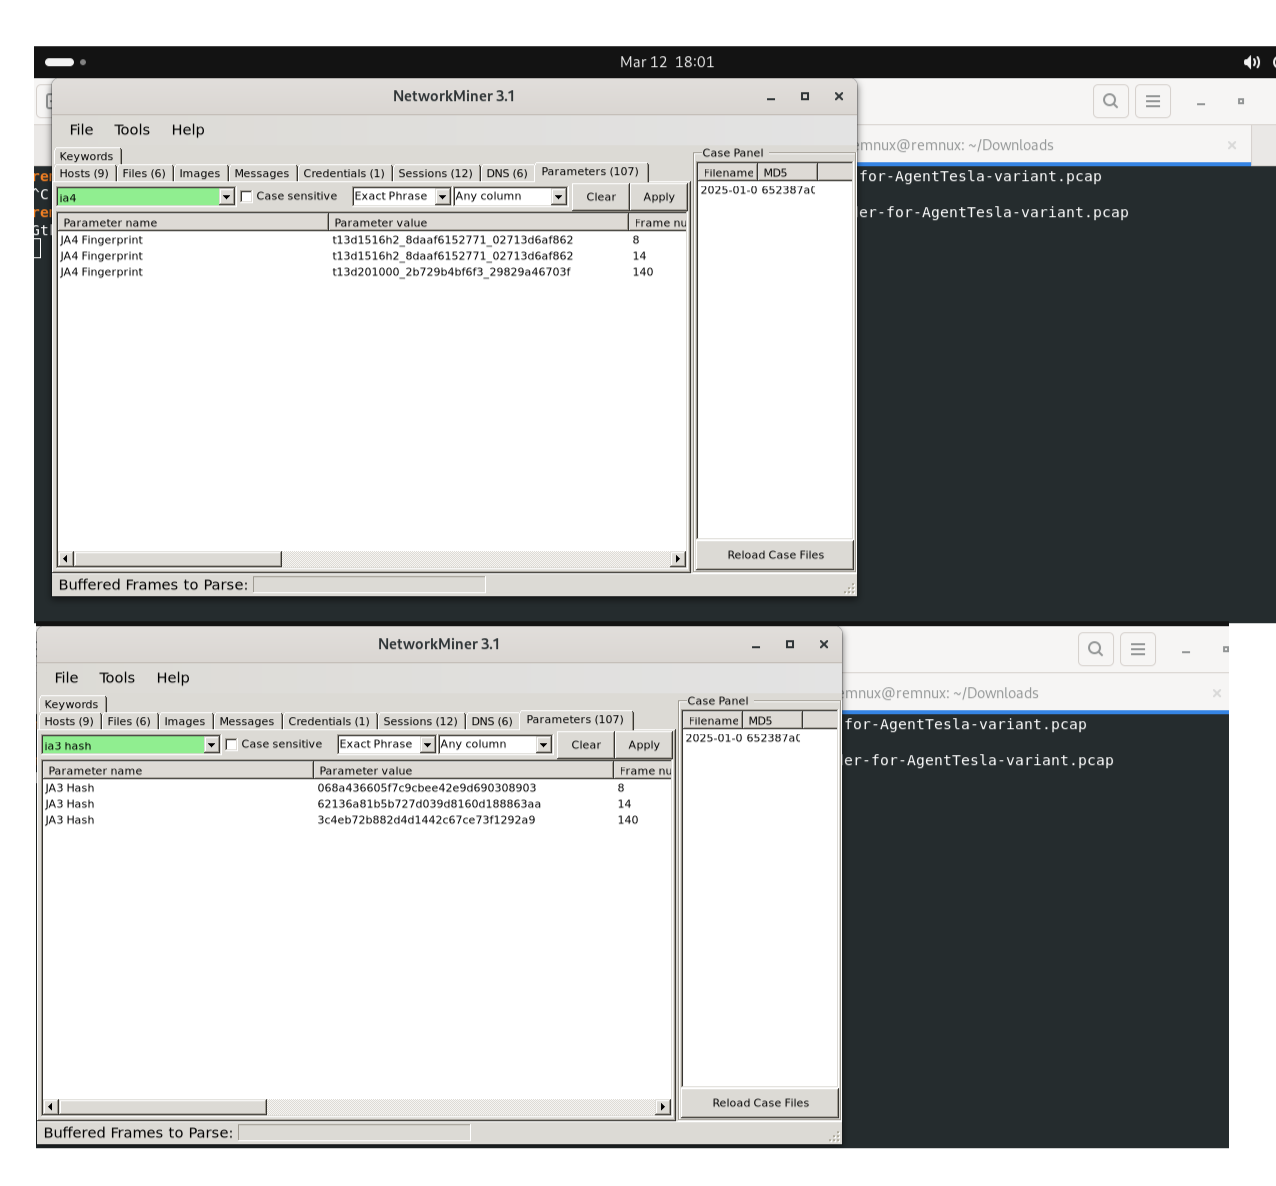
Хэши JA3:
06843d66057fc9cbe42e9d690308903 (Frame 8)62136a81b5b727d039d8160d188863aa (Frame 14)3c4eb72b882d4d1442c67ce73f1292a9 (Frame 140)Отпечатки JA4:
t13d1516h2_8daaf6152771_02713d6af862t13d201000_2b729b4bf63_29829a46703fНо зачем нам нужны хэши JA4 и JA3? Может возникнуть вопрос: что такое JA3 и JA4?
Позвольте объяснить; JA3 и JA4 — это методы, используемые для снятия отпечатков TLS-клиентов и серверов на основе параметров рукопожатия TLS. JA3 создаёт MD5-хэш пакета ClientHello рукопожатия TLS, однозначно идентифицируя клиентское приложение (например, браузер, вредоносное ПО).
JA4 — это более новая техника. Она похожа на отпечаток пальца для интернет-трафика. Как у людей есть уникальные отпечатки пальцев, так и любое программное обеспечение, подключающееся к интернету, оставляет уникальный след. Более полезна для поиска C2-сервера.
Журналы Zeek использовались для проверки извлечённых файлов из HTTP-трафика. В files.log показаны следующие записи:
Эти хэши впоследствии использовались для проверок в VirusTotal.
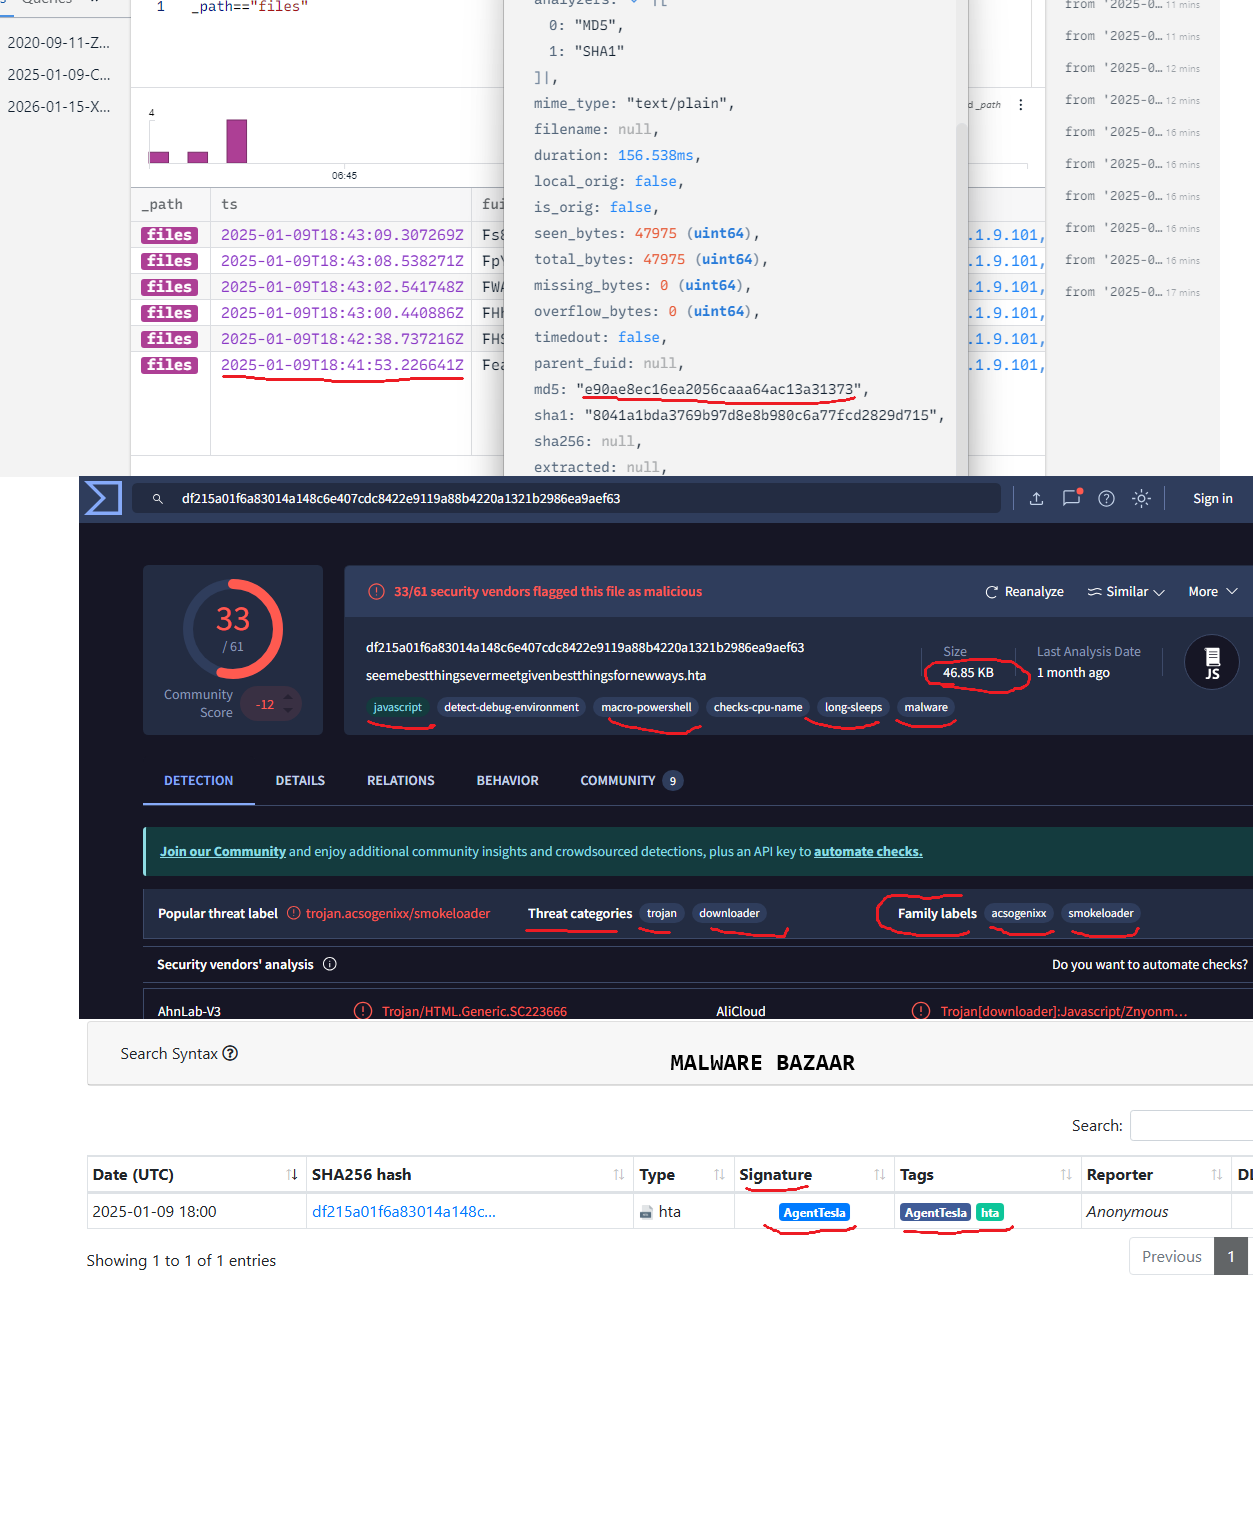
Hta (seemebestthing…)
MD5 e90ae8ec16ea2056caaa64ac13a31373 SHA1 8041abda3769b97d8e8b980c6a77fcd2829d715 SHA256 df215a01f6a83014a148c6e407cdc8422e9119a88b4220a1321b2986ea9aef63
