
 #1
Инструменты для оценки, тестирования и эксплуатации мобильных приложений и устройств (Android, iOS).
Рекомендация Kitploit

 nccgroup/solitude
Solitude — это инструмент анализа конфиденциальности, который позволяет любому проводить собственные расследования в области приватности. Будь вы…
 bluefrostsecurity/cve-2020-0041
Эксплойты для ошибки Android Binder CVE-2020-0041
 t0thkr1s/allsafe-android
Намеренно уязвимое Android-приложение.
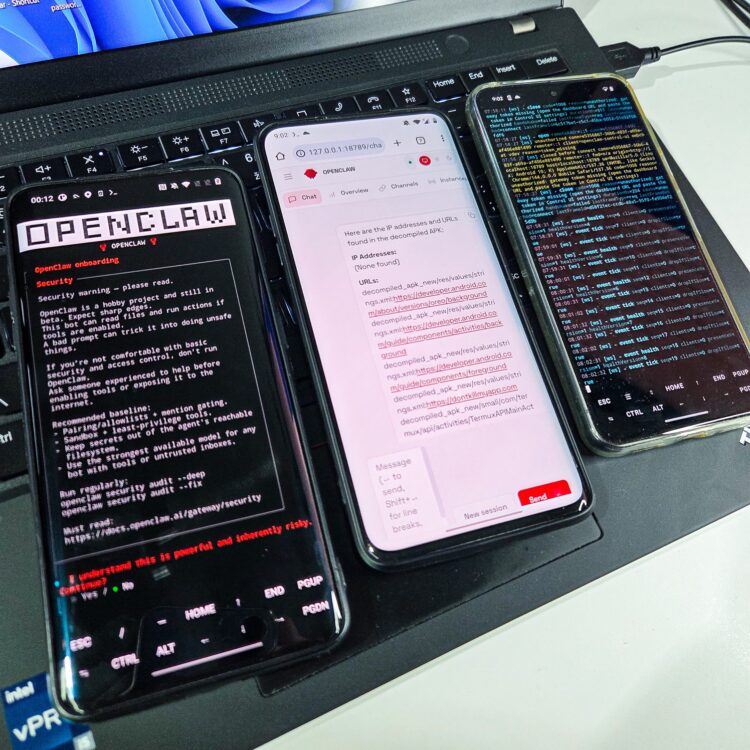 androidmalware/openclaw_termux
Как установить OpenClaw на Android-телефон и управлять им через WhatsApp
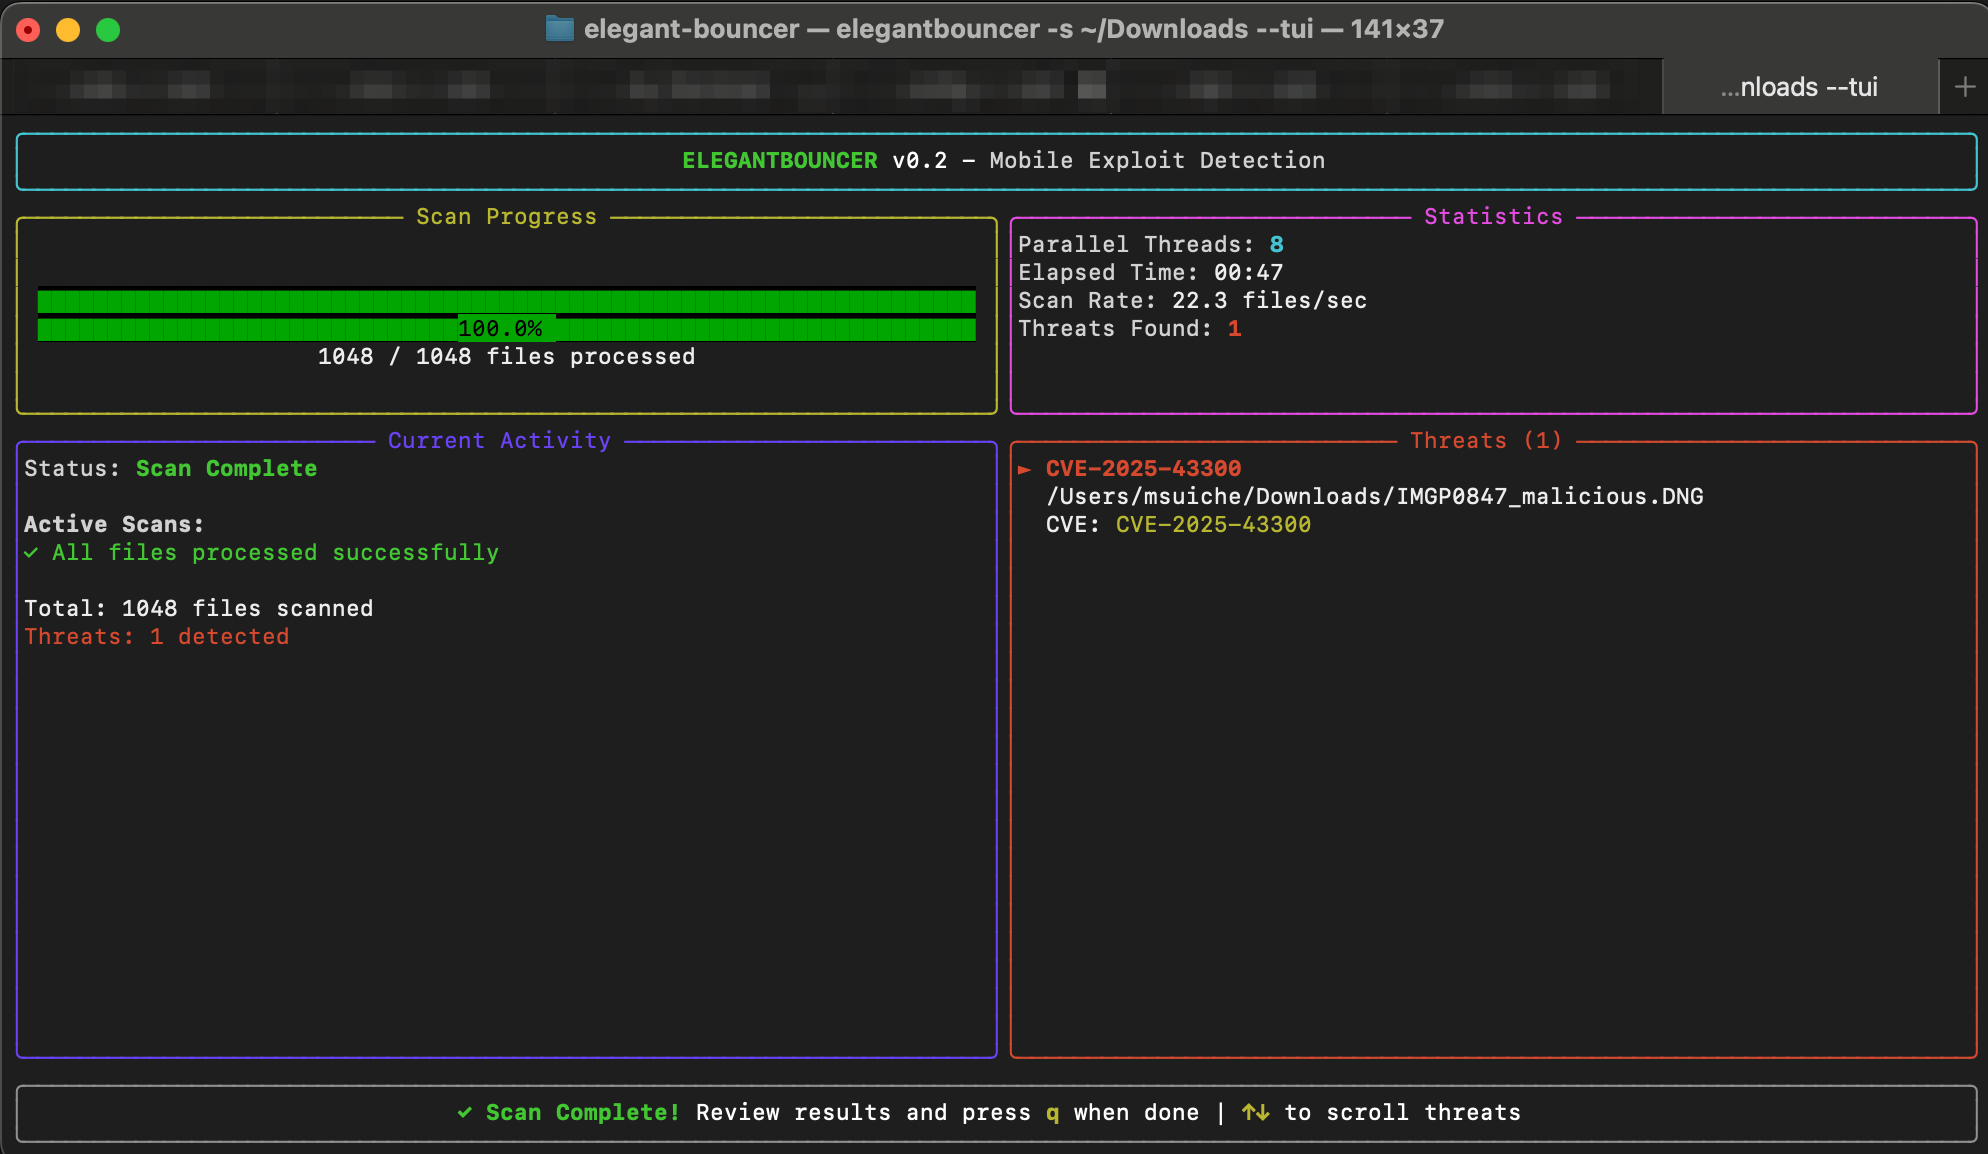 msuiche/elegant-bouncer
ELEGANTBOUNCER — это инструмент обнаружения мобильных эксплойтов на основе файлов.
 lautarovculic/ioscpy
Теперь вы можете зеркалировать экран и управлять своим взломанным iPhone через USB
 farazsth98/chronomaly
Эксплойт для ядра Android для CVE-2025-38352, ранее использовавшийся в дикой природе. Нацелен на уязвимые ядра Linux x86_64 версии v5.10.x.
 zhuowei/cheese
CVE-2025-21479 proof-of-concept, я думаю
 owenpawl/cerberus-re-skill
cerberus-re — это локальная рабочая среда для реверс-инжиниринга, ориентированная на Apple и предназначенная для построения повторяемого трёхглавого…
 awakened1712/cve-2019-11932
Простой POC для эксплуатации уязвимости двойного освобождения WhatsApp в DDGifSlurp в decoding.c в libpl_droidsonroids_gif
 secure-system/insular
Изолируйте приложения «большого брата» https://secure-system.gitlab.io/Insular/
 jduck/cve-2015-1538-1
Эксплойт на Python для CVE-2015-1538-1, нацеленный на переполнение целого числа в атоме 'stsc' MP4 в Stagefright, для достижения удалённого…
 owasp/secure-agent-playbook
OWASP Secure Agent Playbook Project
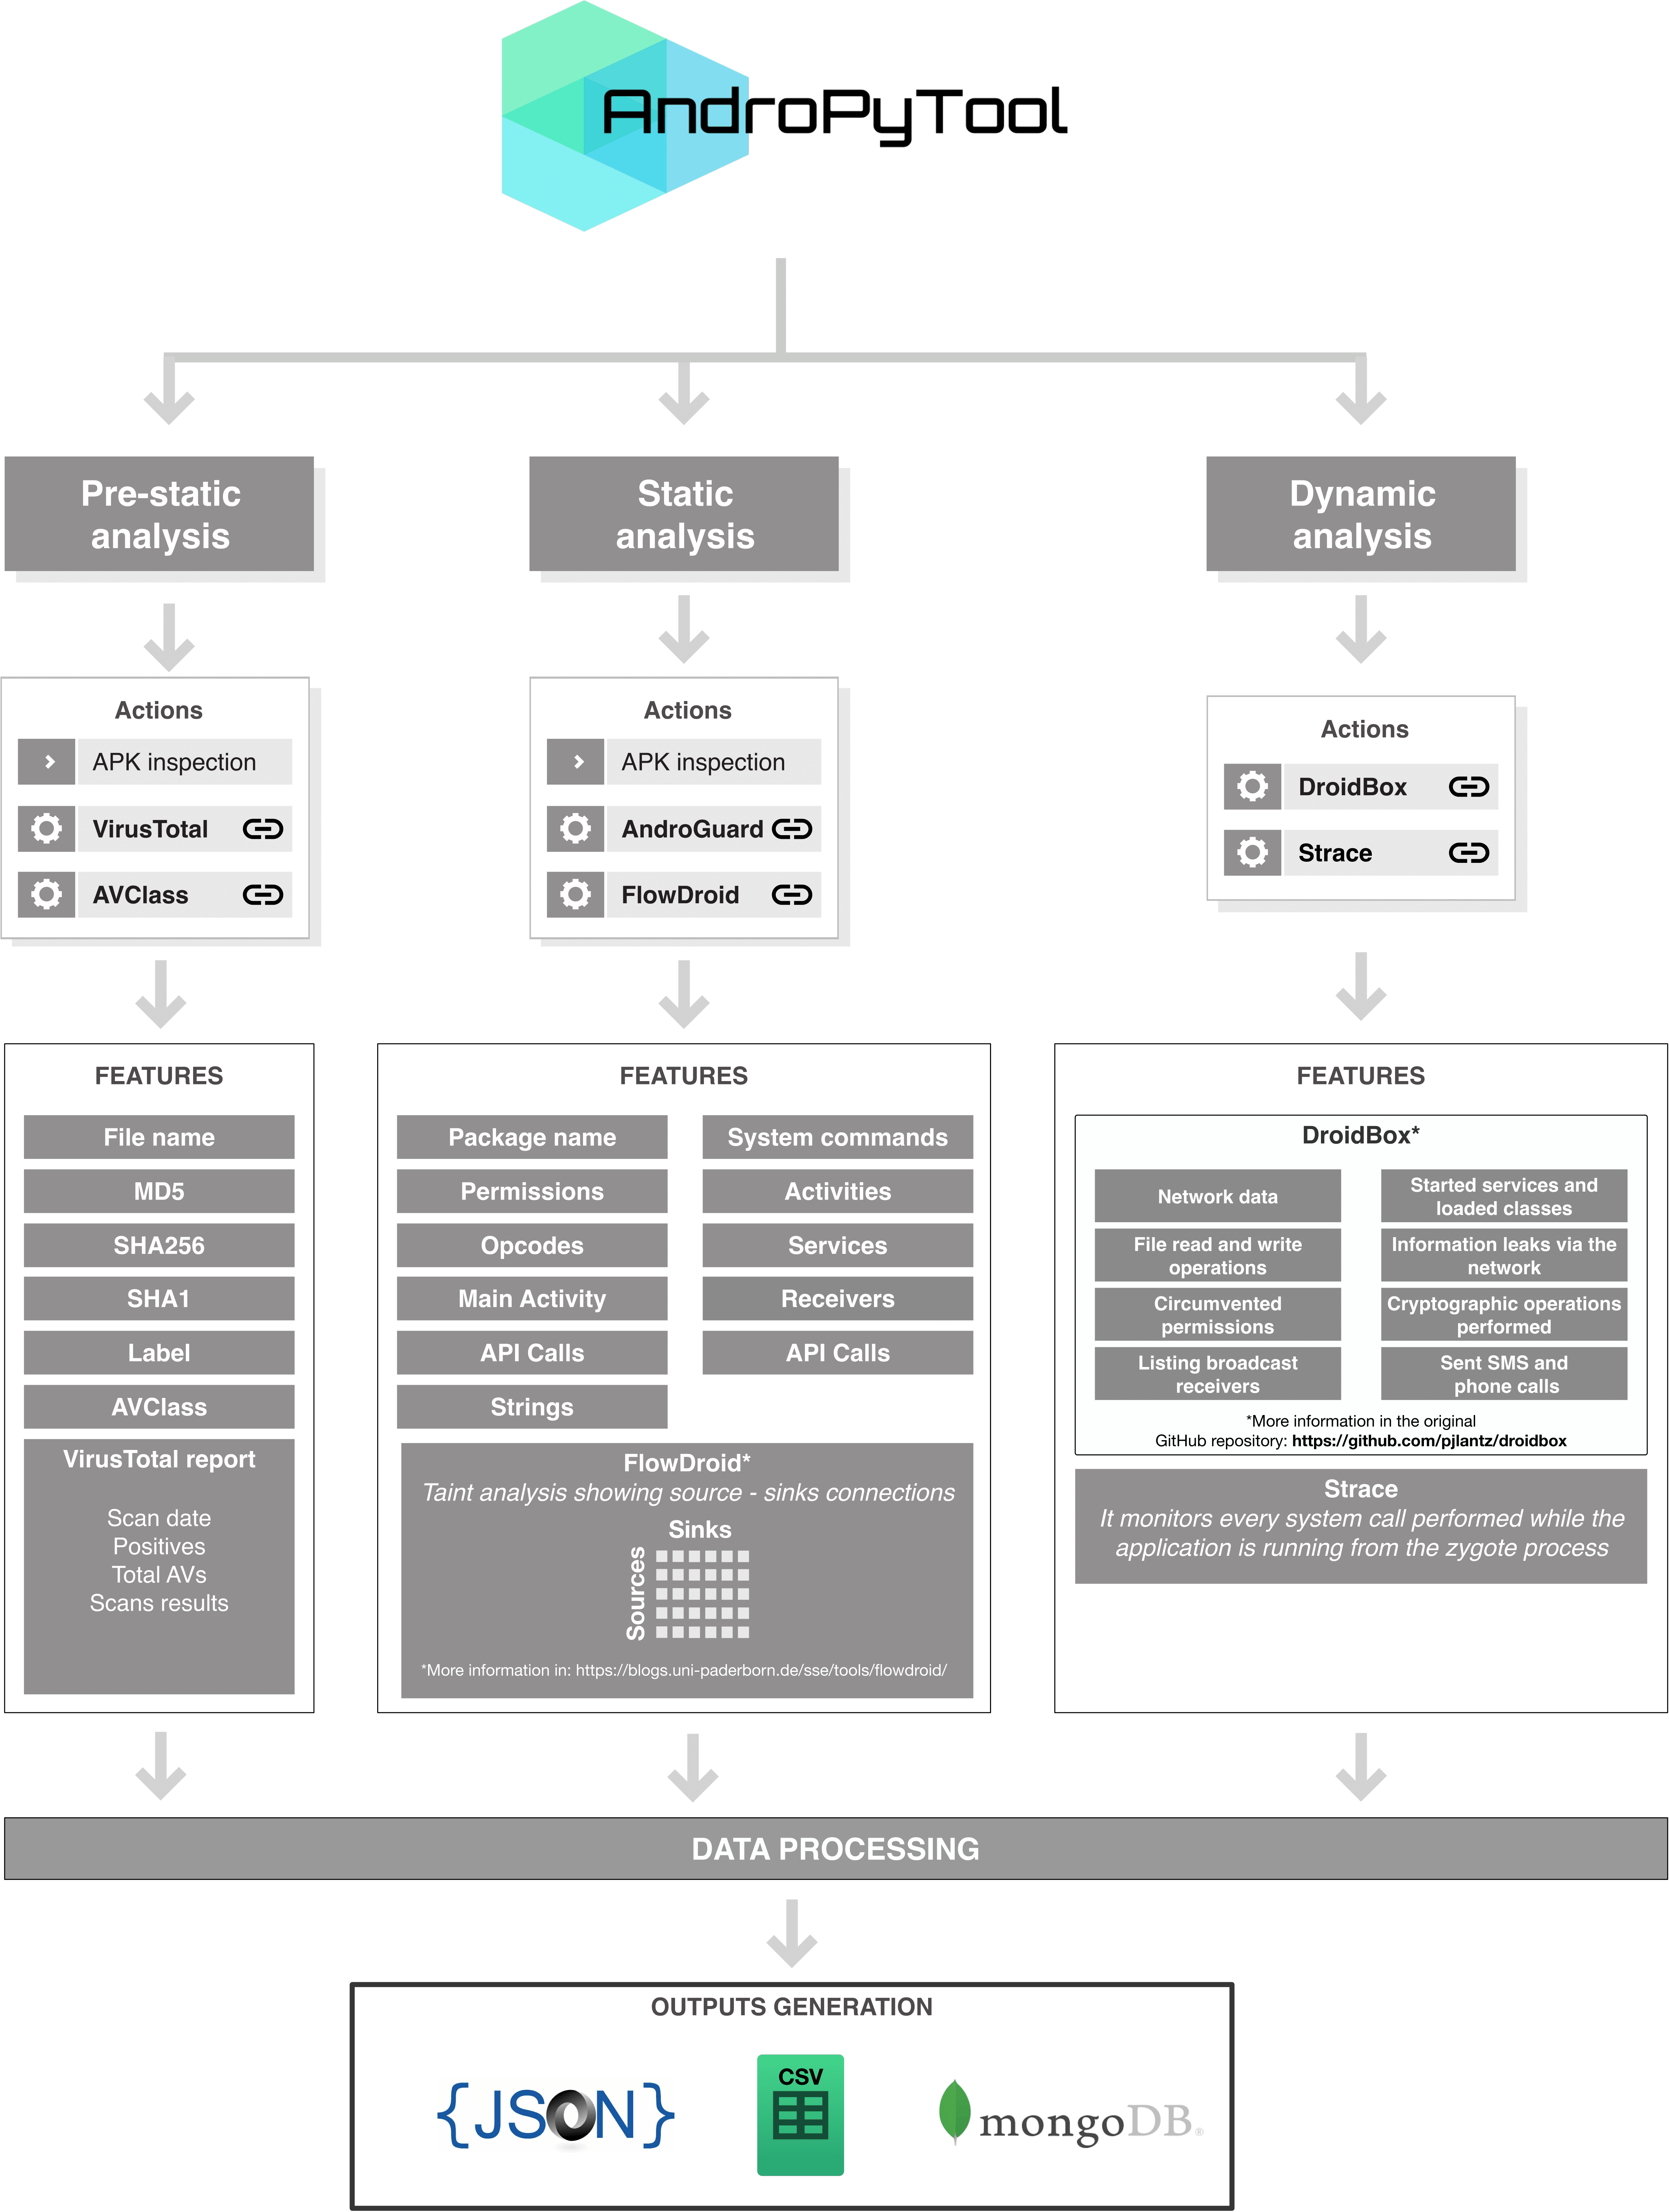 alexmyg/andropytool
Фреймворк для автоматического извлечения статических и динамических признаков из Android-приложений
 kpwnz/def1nit3lyn0taja1lbr3aktool
Инструмент для джейлбрейка всех устройств arm64 на iOS 16.0 – iOS 16.6.1.
 bazad/blanket
CVE-2018-4280: Уязвимость замены порта Mach в launchd на iOS 11.2.6, приводящая к обходу песочницы, повышению привилегий и обходу проверки подписи…
 potmdehex/multicast_bytecopy
# Эксплойт чтения/записи в ядре для iOS 15.0 - 15.1.1









