
 #1
Инструменты для оценки, тестирования и эксплуатации мобильных приложений и устройств (Android, iOS).
Рекомендация Kitploit

 pixel-props/build.prop
Bash-скрипт для создания собственного system.prop
 0xbinder/cve-2024-0044
CVE-2024-0044: уязвимость высокой степени серьезности «run-as any app», затрагивающая Android версии 12 и 13
 0x36/ghidra_kernelcache
фреймворк Ghidra для реверс-инжиниринга kernelcache iOS
 cyb0r9/androspy
Автоматизированный генератор бэкдоров для Android с криптером, IP-отравлением и интеграцией полезной нагрузки Metasploit для тестирования на…
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 полная цепочка эксплойтов для Samsung Galaxy S22 Ultra (ядро Android 5.10)
 alfiecg24/trigon
Детерминированный эксплойт ядра, основанный на CVE-2023-32434.
 ahmed-alnassif/androsh
AndroSH — мультидистрибутивный Linux на Android без root через Shizuku/ADB — запускайте Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro,…
 flankerhqd/vendor-android-cves
Коллекции моих POC для CVE вендоров Android
 dorkerdevil/cve-2019-11932
Ошибка double-free в PoC-эксплойте для WhatsApp
 chrisneagu/ftc-skystone-dark-angels-romania-2020
УВЕДОМЛЕНИЕ. Этот репозиторий содержит публичный FTC SDK для соревновательного сезона SKYSTONE (2019–2020). Если вы ищете программное обеспечение FTC…
 barghest-ngo/mesh
Зашифрованная одноранговая mesh-сеть VPN для удаленной мобильной криминалистики, обеспечивающая беспроводное получение данных через ADB и…
 huntoai/rdroid
[Android RAT] Удаленное управление вашим Android-телефоном через PHP-интерфейс
 star-sg/presentations
Курируемая подборка слайдов с конференций по offensive security, охватывающая эксплуатацию ядра и мобильных устройств, побеги из VM/контейнеров, а…
 muellerberndt/apkx
Одношаговая декомпиляция APK с несколькими бэкендами
 0xkol/badspin
Bad Spin: Android Binder - эксплуатация повышения привилегий (CVE-2022-20421)
 nccgroup/solitude
Solitude — это инструмент анализа конфиденциальности, который позволяет любому проводить собственные расследования в области приватности. Будь вы…
 bluefrostsecurity/cve-2020-0041
Эксплойты для ошибки Android Binder CVE-2020-0041
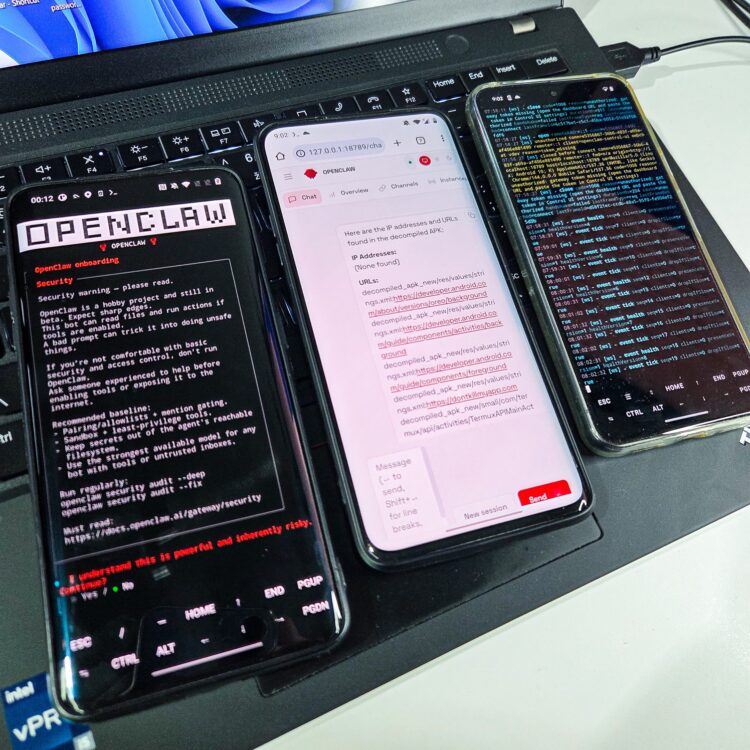 androidmalware/openclaw_termux
Как установить OpenClaw на Android-телефон и управлять им через WhatsApp








