
 #1
Инструменты для оценки, тестирования и эксплуатации мобильных приложений и устройств (Android, iOS).
Рекомендация Kitploit
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 b1n4r1b01/n-days
Курируемая коллекция PoC-эксплойтов и разборов (writeups) для ядра iOS и пользовательского пространства, охватывающая эксплуатируемые в дикой природе…
 bishopfox/bfdecrypt
Утилита для расшифровки приложений App Store на джейлбрейкнутой iOS 11.x
 ejfkdev/ddc
Android DEX → Java decompiler in Rust — quality-first: javac-verified output, exact semantic-preserving simplification (cure), full apps in seconds,…
 tomasz-lisowski/swsim
Программная SIM-карта.
 ironfox-oss/ironfox
Усиленный веб-браузер для Android, форк Mull/Firefox, с патчами, направленными на защиту конфиденциальности, защитой от фингерпринтинга, удалением…
 nyamisty/ssl-kill-switch3
SSLKillSwitch нового поколения с гораздо большей поддержкой!
 laginimaineb/extractkeymaster
Эксплойт, который извлекает ключи KeyMaster компании Qualcomm с использованием CVE-2015-6639 и CVE-2016-2431
 morpheuslord/quadrainspect
Модульная платформа анализа безопасности Android APK, объединяющая инструменты статического, динамического и обратного анализа для комплексной оценки…
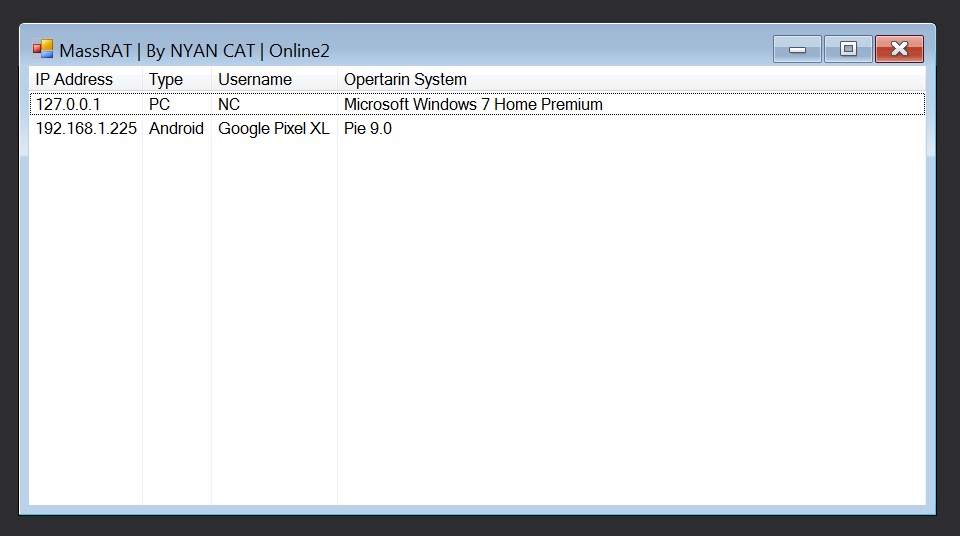 nyan-x-cat/mass-rat
Базовый кроссплатформенный инструмент удалённого администрирования - Xamarin
 nccgroup/blackboxprotobuf
Blackbox Protobuf — это набор инструментов для работы с закодированными Protocol Buffers (protobuf) без соответствующего определения protobuf.
 swdunlop/andbug
Скриптируемый отладчик для Android Dalvik VM, использующий интерфейсы JDWP/DDM для перехвата методов, проверки состояния процесса и изменения…
 ebryx/aes-killer
Плагин Burp для расшифровки трафика, зашифрованного AES, на лету
 illusionofchaos/ios-gamed-0day
iOS gamed эксплойт (исправлено в 15.0.2)
 foundryzero/binder-trace
Binder Trace — это инструмент для перехвата и анализа сообщений Android Binder. Представьте его как «Wireshark для Binder».
 tomking062/cve-2022-38694_unlock_bootloader
Это одноразовый обход проверки подписи. Для постоянного обхода проверки подписи смотрите https://github.com/TomKing062/CVE-2022-38691_38692
 ucsb-seclab/difuze
Фаззер для драйверов ядра Linux
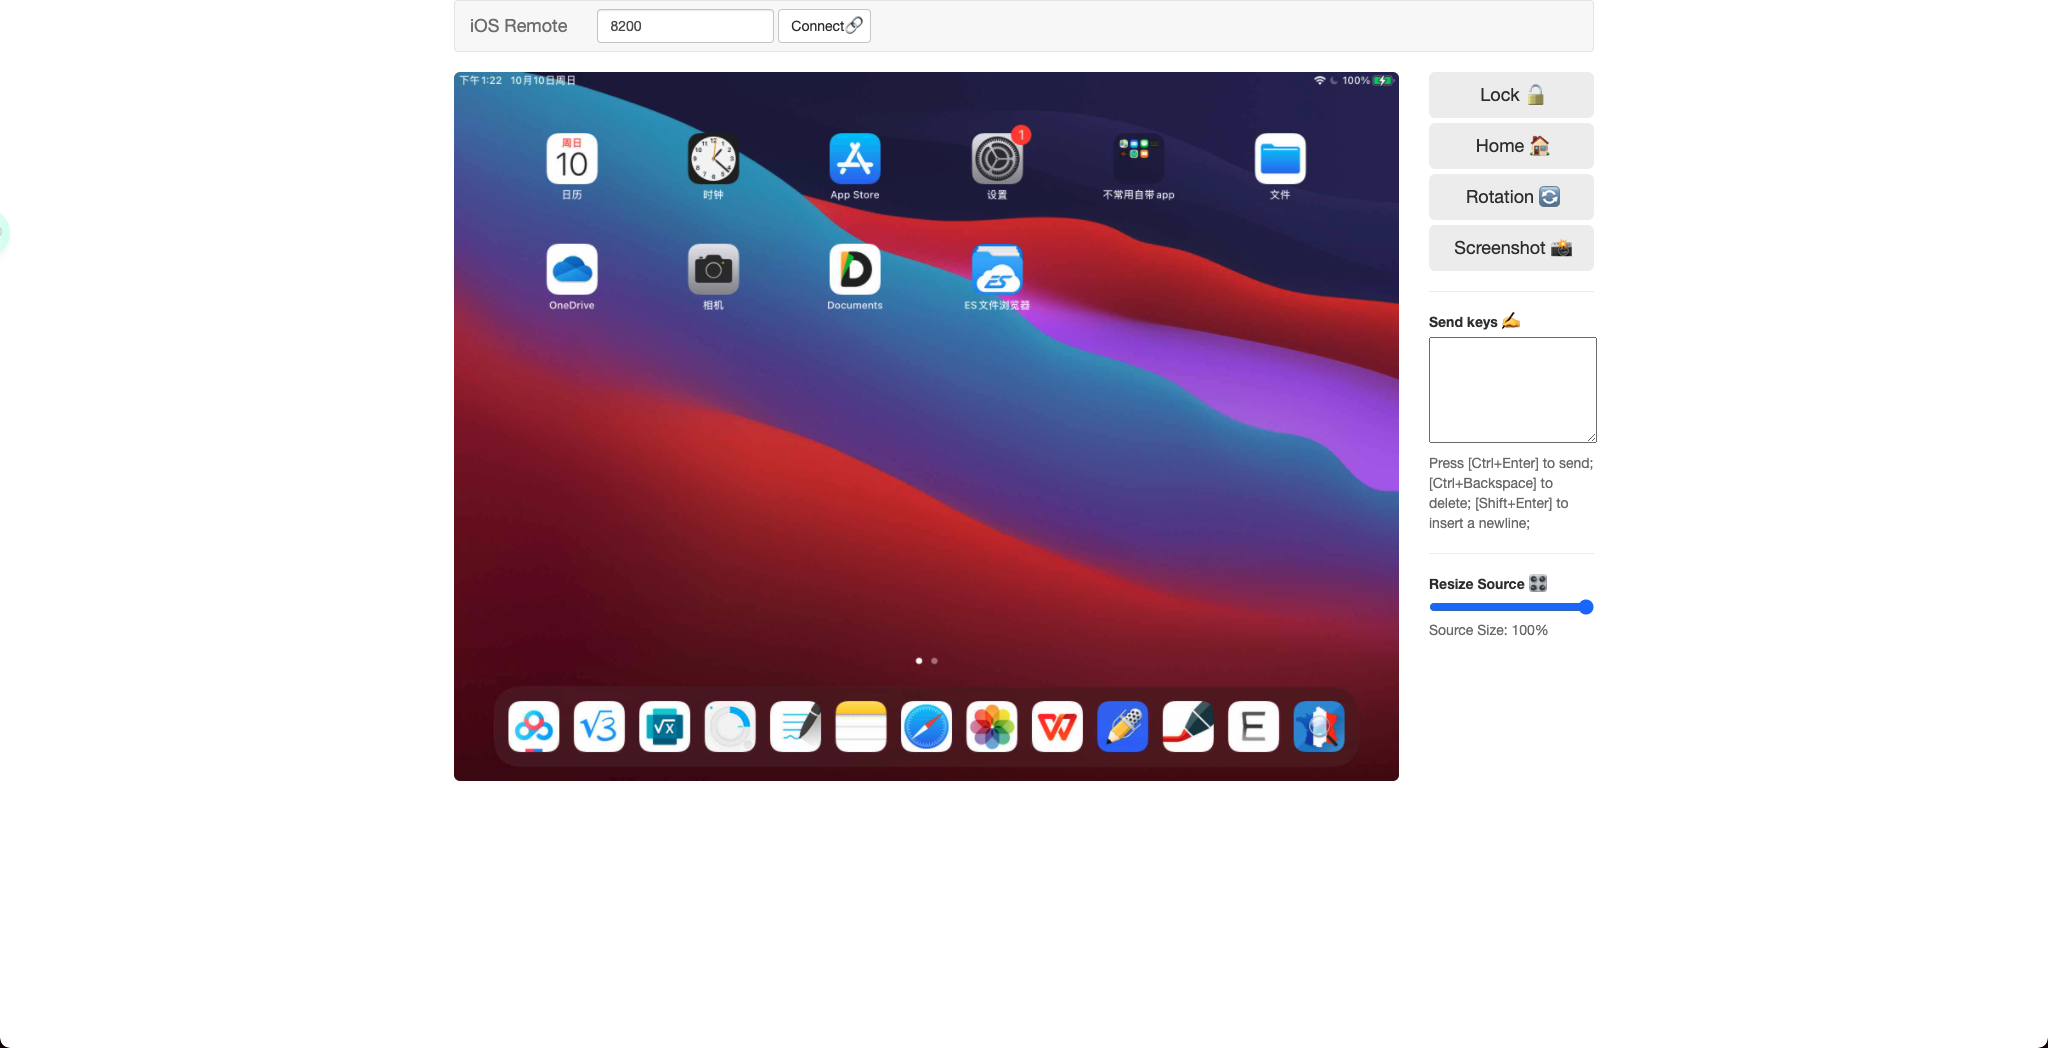 dimcyan/ios-remote
Отображение и управление вашим iOS-устройством








