
 #1
Инструменты для анализа дампов ОЗУ для поиска запущенных процессов, сетевых подключений и скрытого вредоносного ПО.
Рекомендация Kitploit
 amossys/memitm
Инструмент для выполнения атаки «человек посередине» в памяти
 idov31/novahypervisor
Гипервизор Windows для Intel x64: защитный гипервизор хоста для Windows, предназначенный для смягчения атак на уровне ядра, включая BYOVD,…
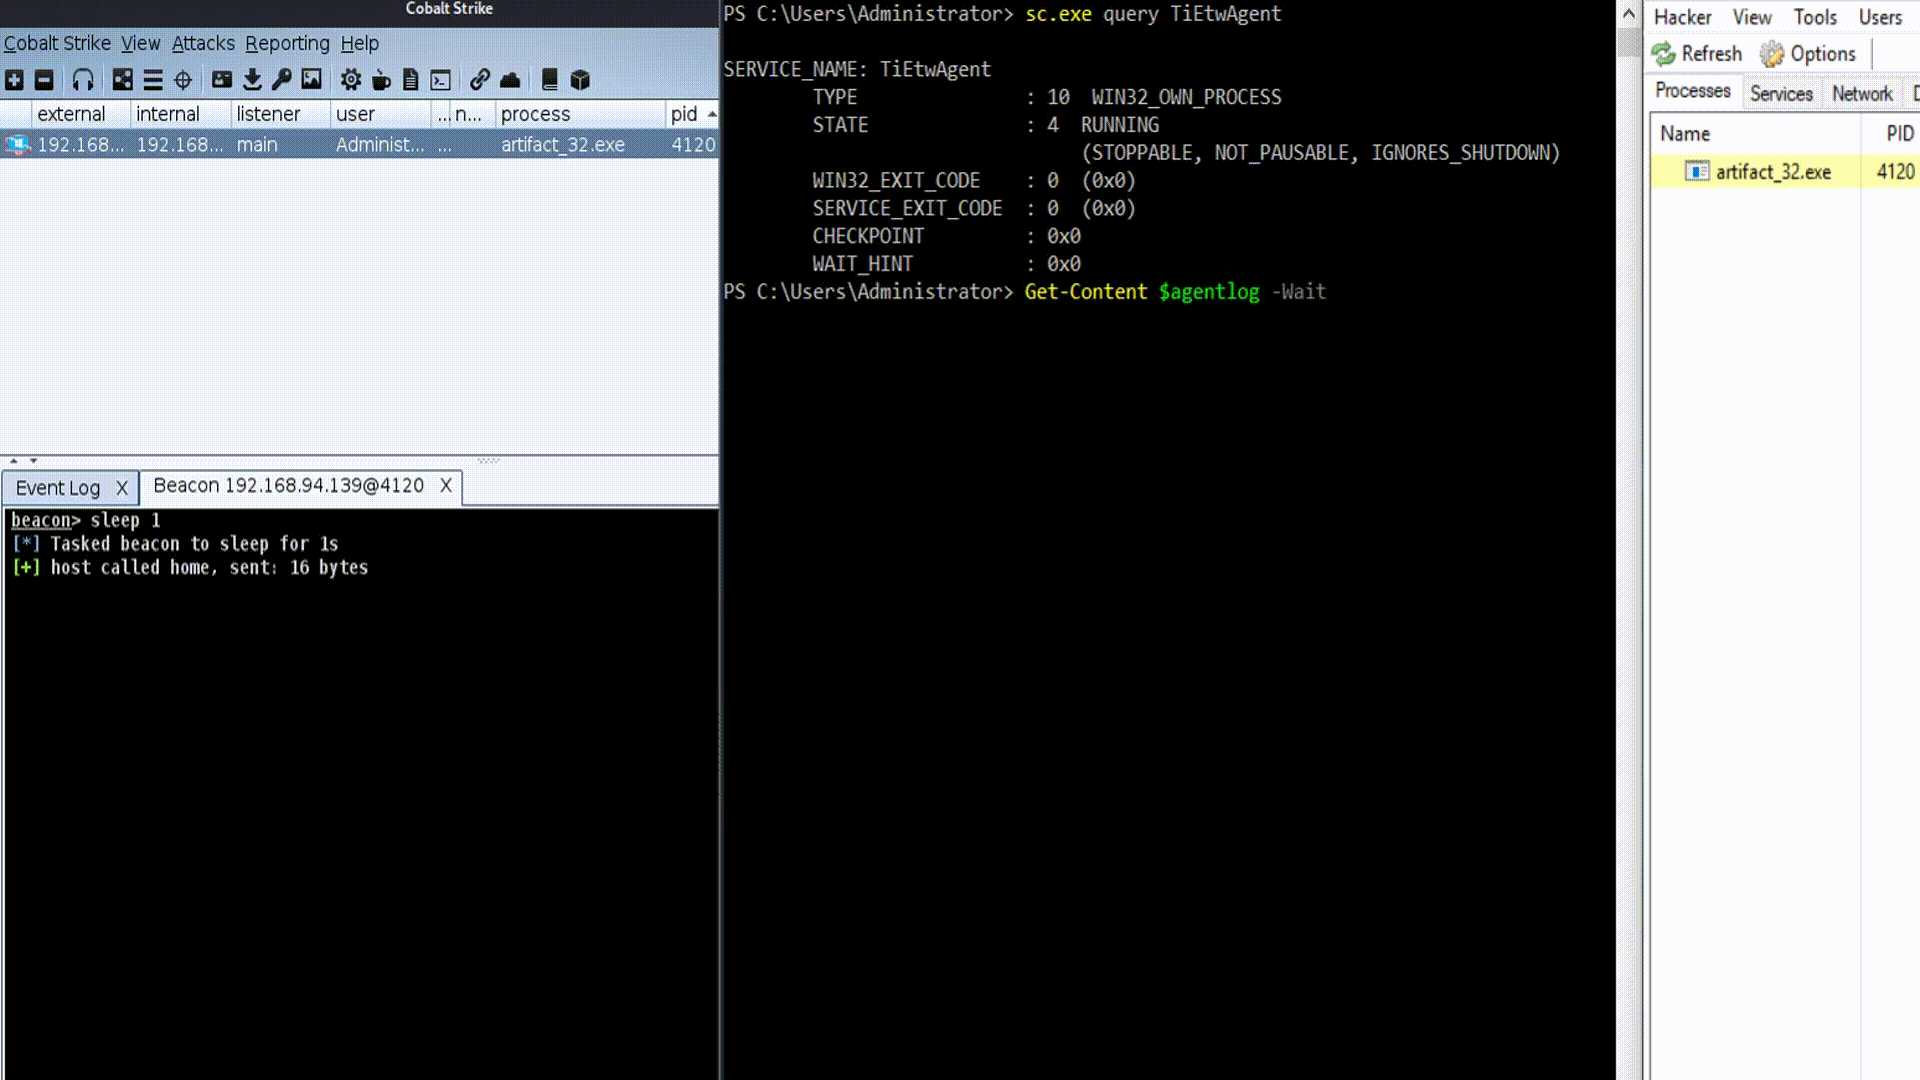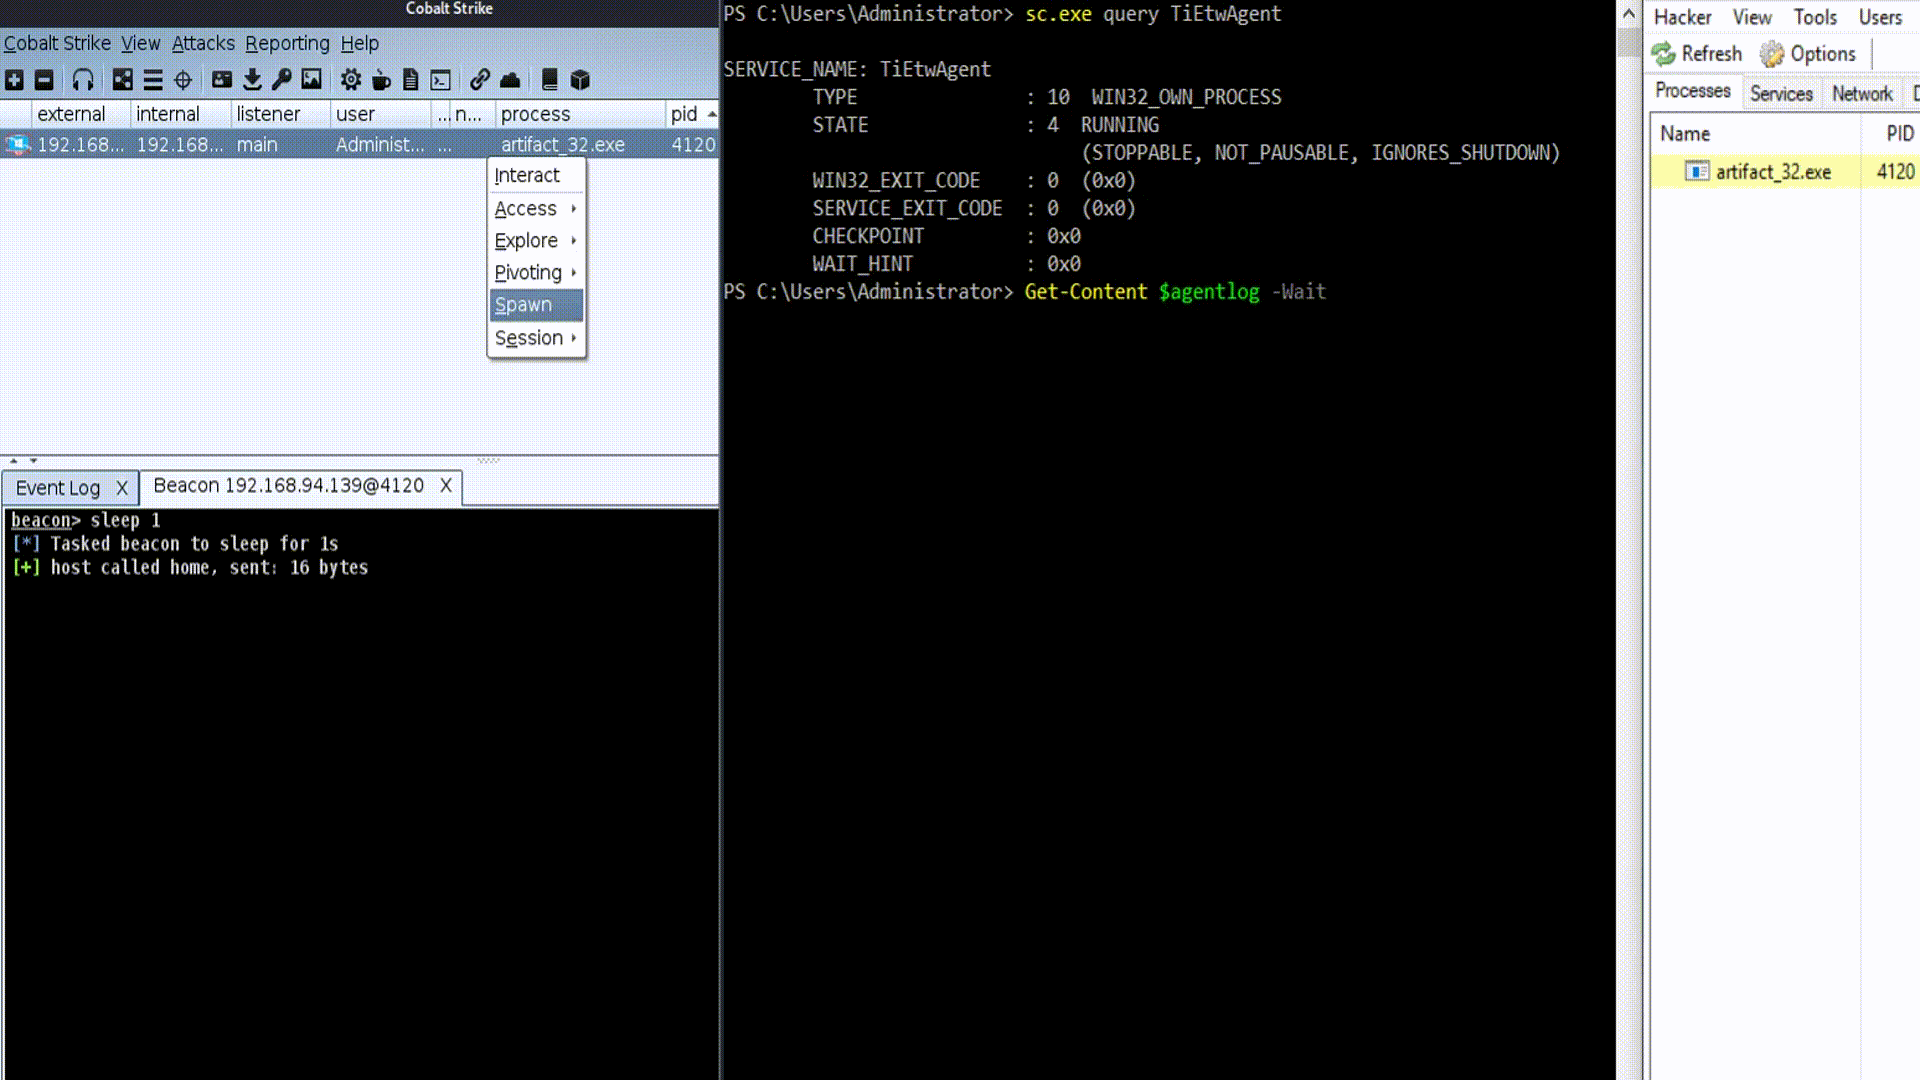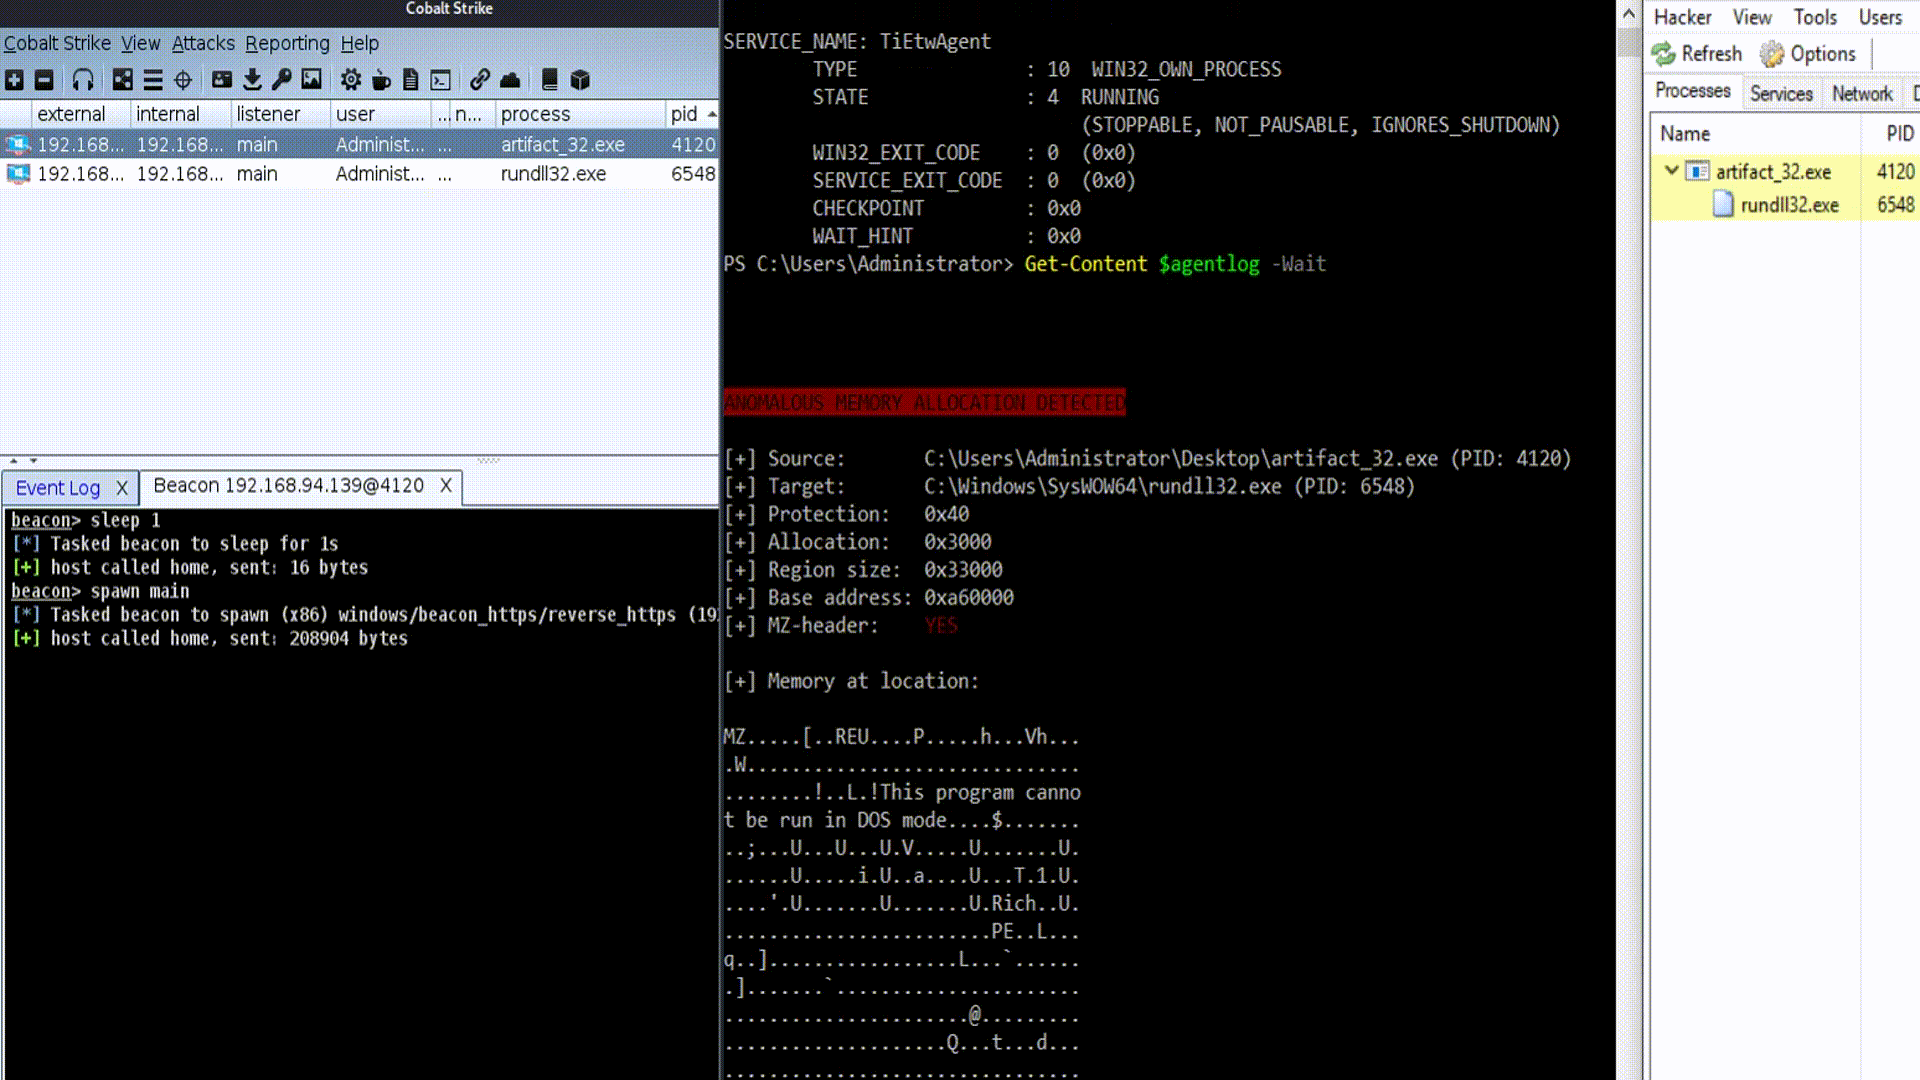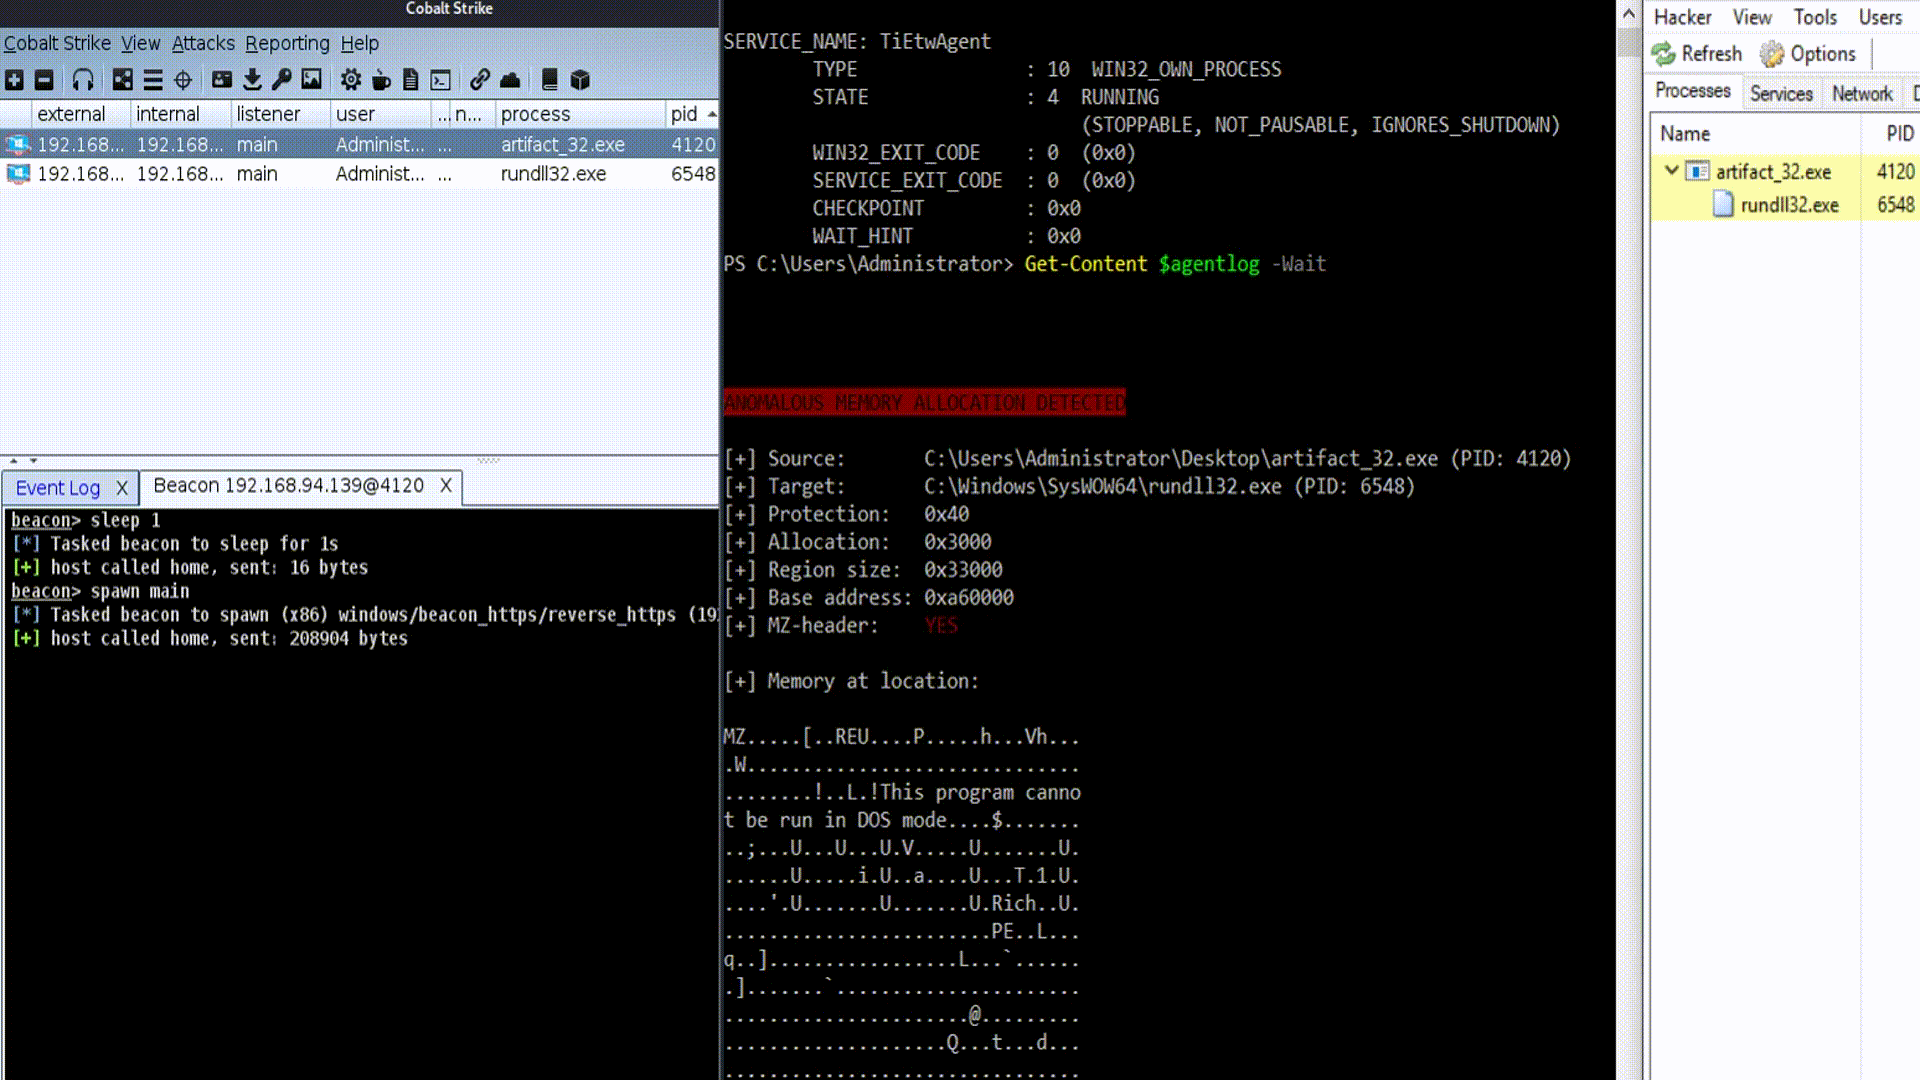 xuanxuan0/tietwagent
PoC-агент обнаружения инъекций памяти на основе ETW для исследований в области наступательной и оборонительной безопасности
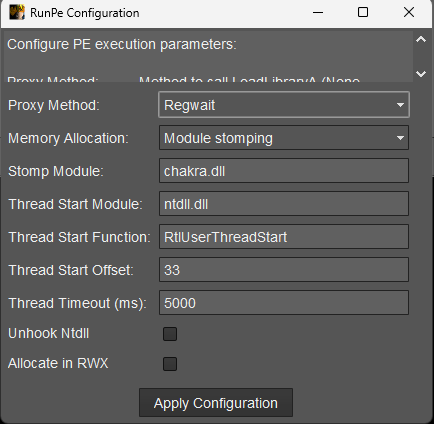 ntdallas/bof_runpe
BOF для запуска PE в Cobalt Strike Beacon без создания консоли
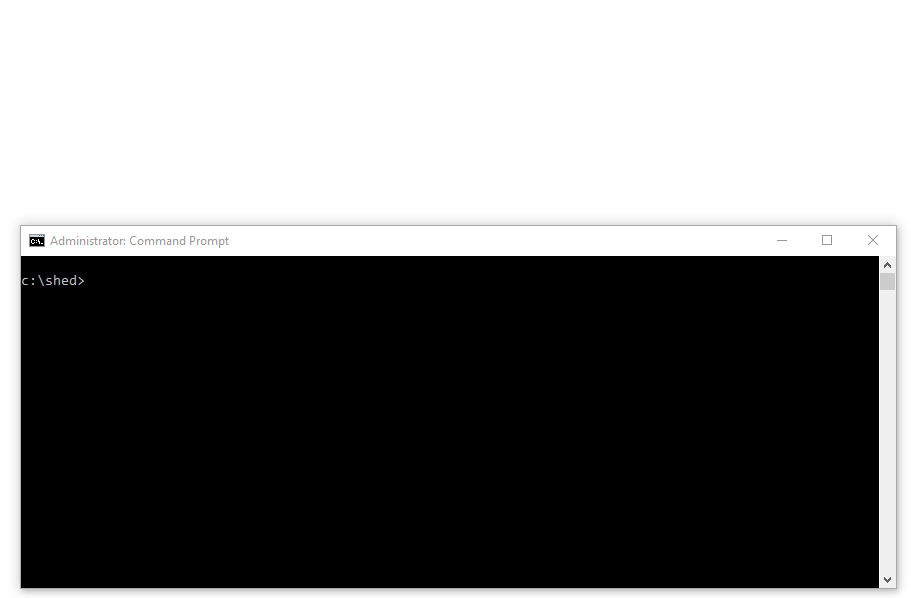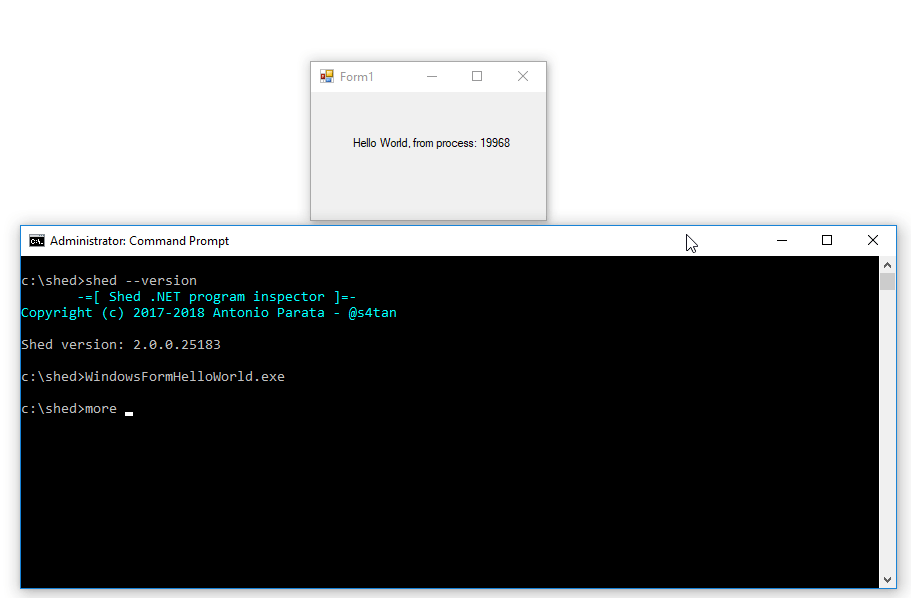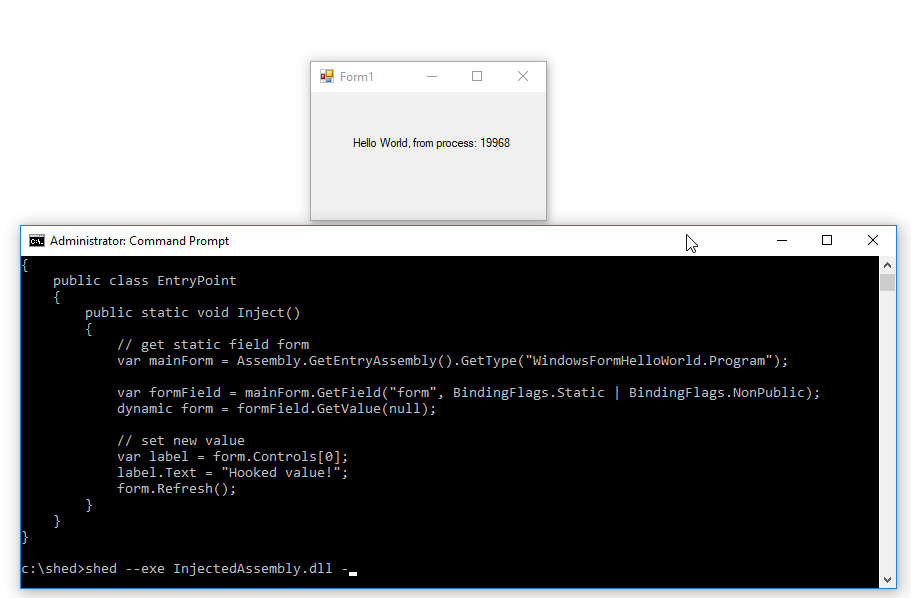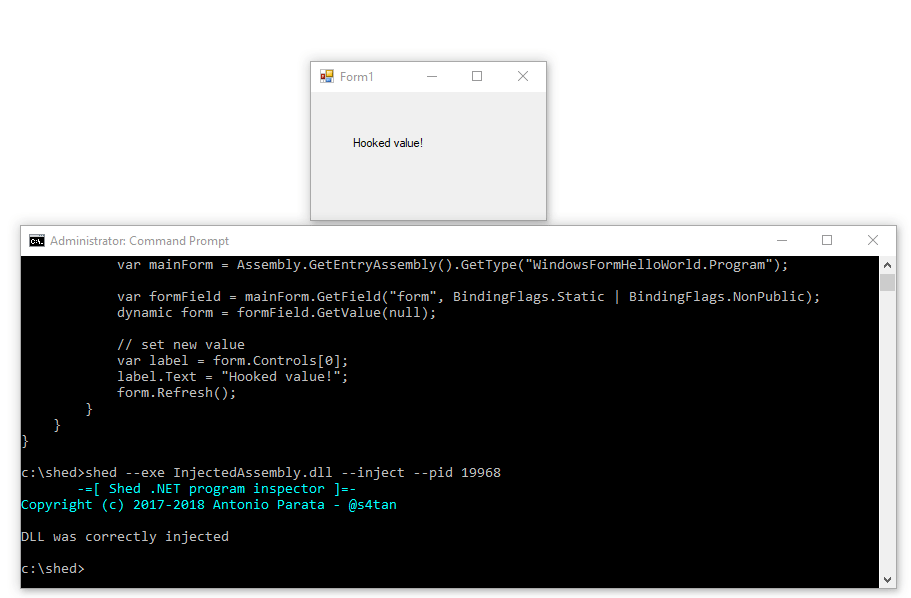 enkomio/shed
Инспектор среды выполнения .NET
 denandz/lpc_sniffer_tpm
Сниффер с малым количеством выводов для ICEStick, ориентированный на чипы TPM
 alfarom256/cve-2022-3699
Lenovo Diagnostics Driver EoP - произвольное чтение/запись
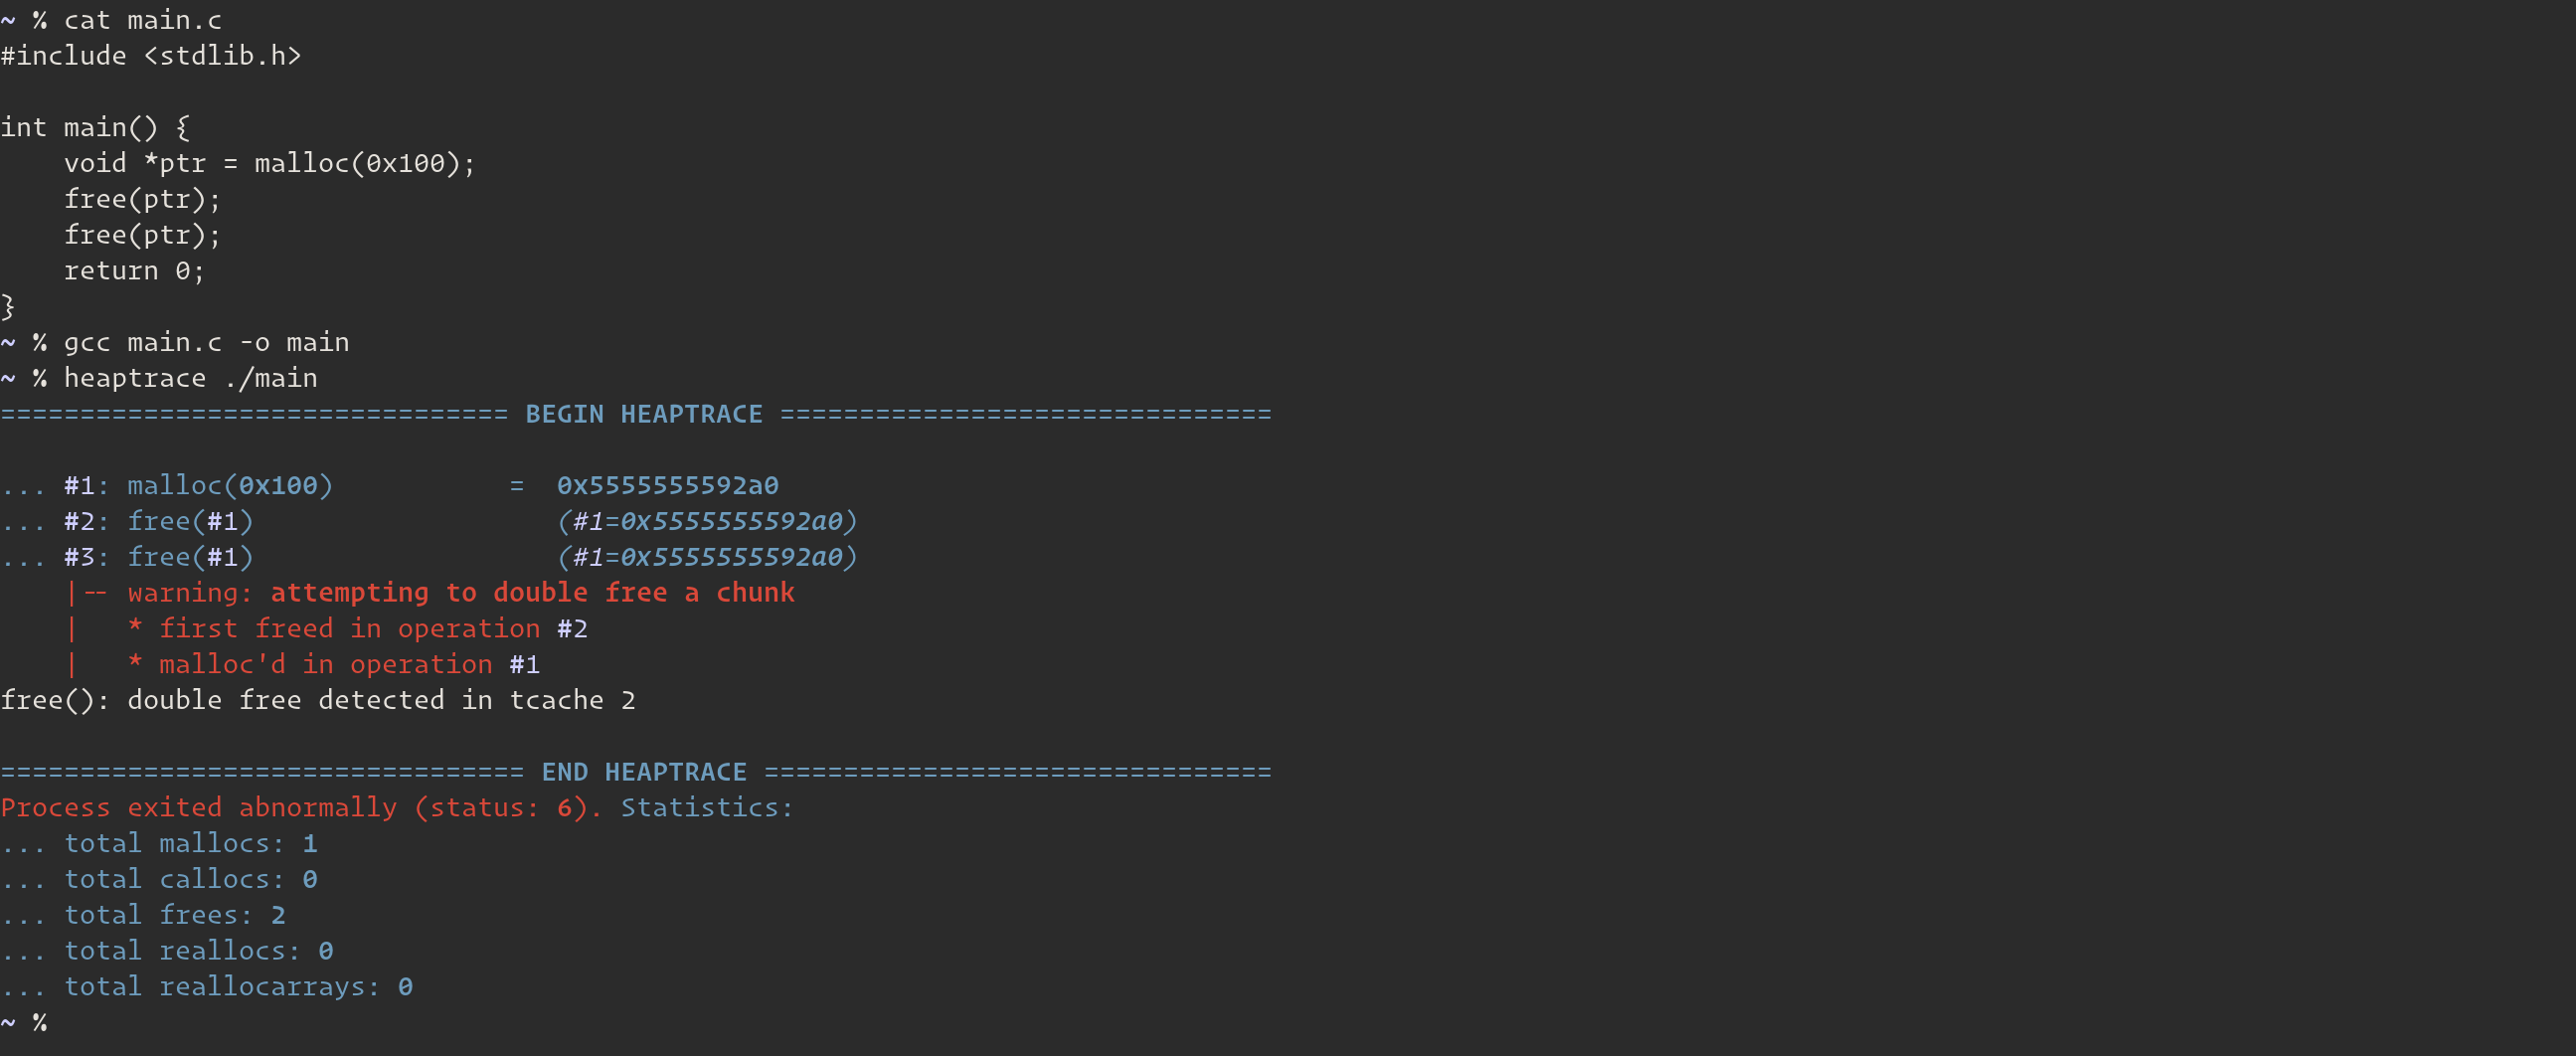 arinerron/heaptrace
помогает визуализировать операции с кучей для pwn и отладки
 kangtastic/cve-2019-2215
Temproot для Pixel 2 и Pixel 2 XL через CVE-2019-2215
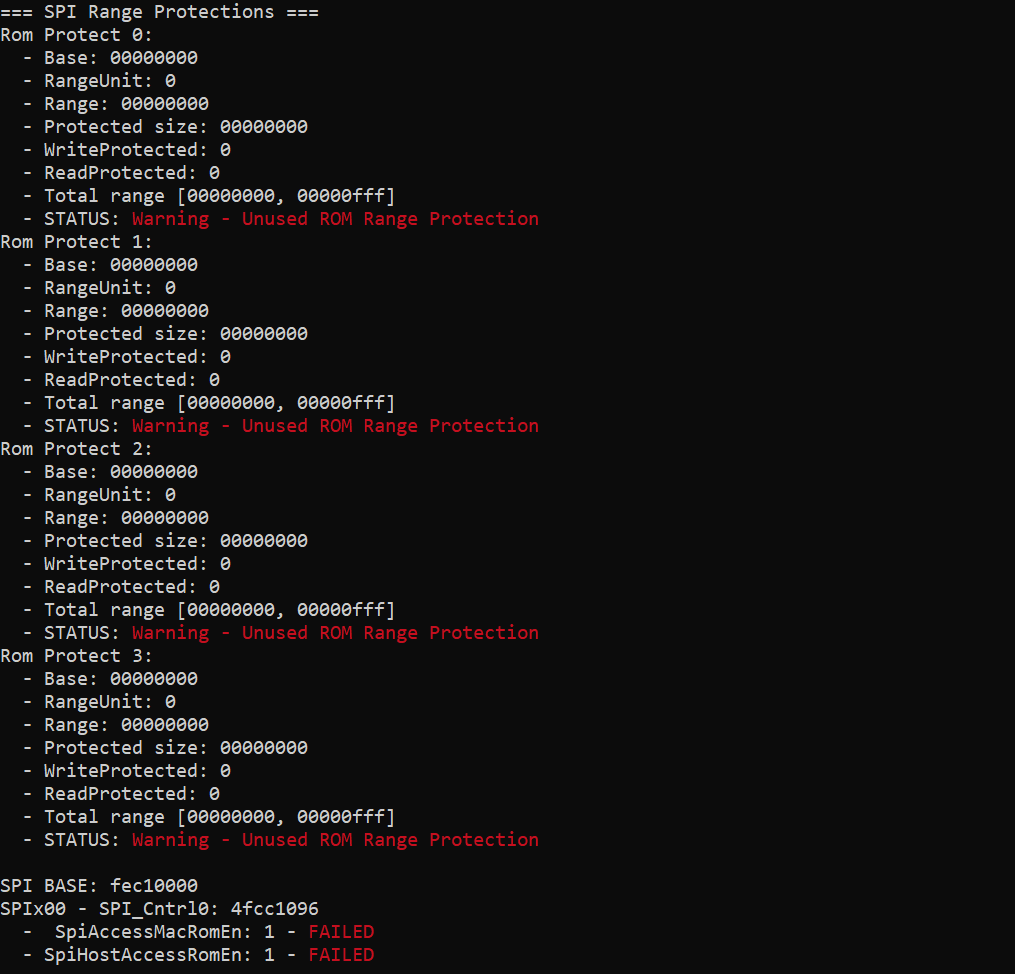 ioactive/platbox
Инструмент оценки безопасности платформы для дампа и анализа реестров UEFI/SMM, конфигурационного пространства PCI, физической памяти,…
 daffainfo/vol-rs
Volatility 3, портированный на Rust. Тот же вывод, но гораздо быстрее.
 h4k6/cve-2023-0179-poc
Эксплойт для (CVE-2023-0179) Данная уязвимость обозначена как CVE-2023-0179, затрагивает все версии Linux от 5.5 до 6.2-rc3 и была протестирована на…
 anvilsecure/ulexecve
Выполняет произвольные ELF-бинарники напрямую из памяти на Linux, не касаясь диска, что обеспечивает скрытные операции красной команды и…
 offensive-panda/lsassreflectdumping
Этот инструмент использует технику Process Forking с помощью API RtlCreateProcessReflection для клонирования процесса lsass.exe. После создания клона…
 fortra/cve-2023-28252
Технический анализ и эксплойт proof-of-concept для CVE-2023-28252 — уязвимости повышения привилегий в драйвере Windows Common Log File System (CLFS),…
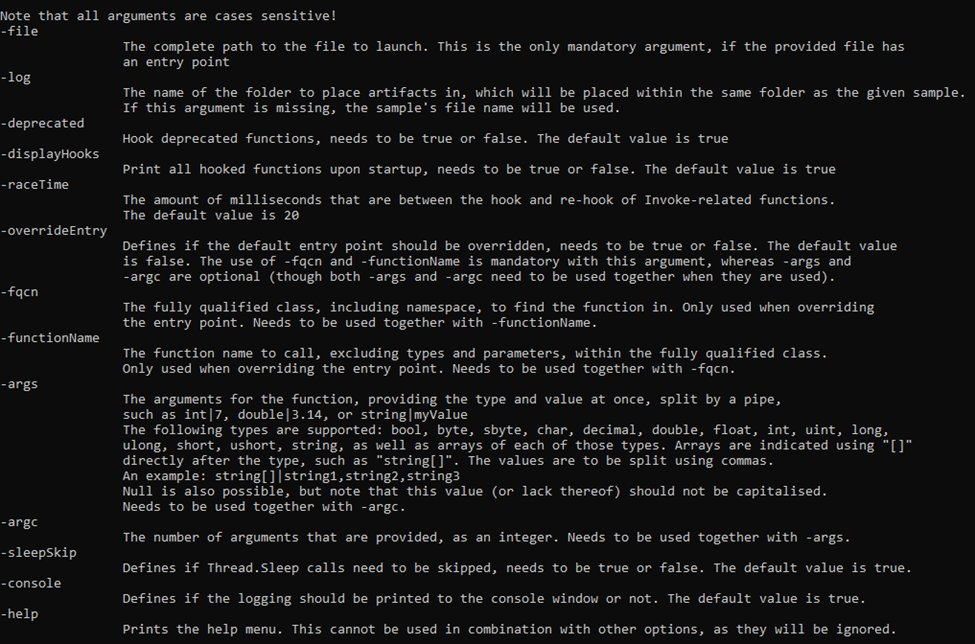 advanced-threat-research/dotdumper
Автоматический распаковщик и регистратор для файлов, нацеленных на DotNet Framework
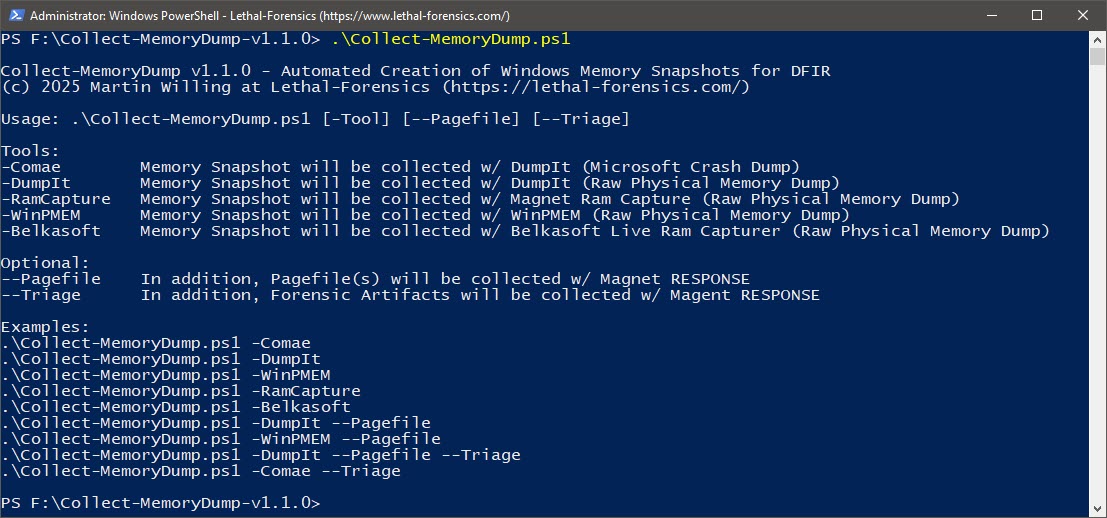 lethal-forensics/collect-memorydump
Автоматизированный скрипт PowerShell для криминалистически корректного сбора памяти Windows, включая аварийные/сырые дампы, сбор файла подкачки,…
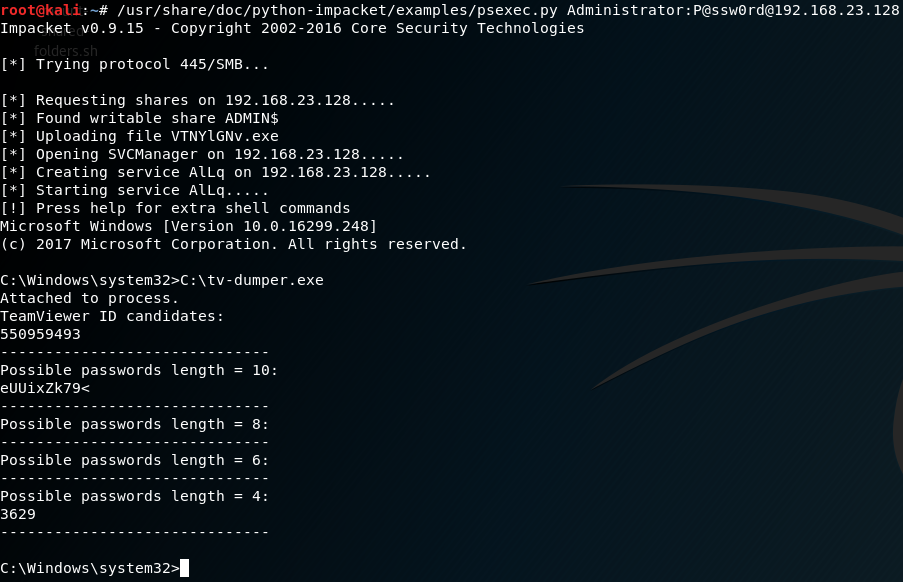 attackercan/teamviewer-dumper
Извлечение ID и пароля TeamViewer из памяти. Работает намного лучше, чем другие инструменты.








