
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 infobyte/draytek-arsenal
Инструментарий реверс-инжиниринга и наблюдаемости для межсетевых экранов Draytek
 dave_m/clamtk
Простой в использовании, легкий, по требованию вирусный сканер для Linux-систем. Для дополнительной помощи см. <a…
 nccgroup/ghostrings
Скрипты Ghidra для восстановления определений строк в Go-бинарниках
 watchdogsecurity/ring3-kit
Скрывает процесс от Диспетчера задач с помощью перехвата NT API (NtQuerySystemInformation)
 ctrlaltint3l/intelligence
Централизованное хранилище для образцов вредоносного ПО, разведки угроз, IOCs и логов инструментов безопасности для поддержки исследования угроз и…
 dbrll/ll-34
Circuit-level PDP-11/34 emulator
 airbus-cert/vbsparkle
Дебфускатор исходного кода VBScript и VBA с частичным вычислением
 kernullist/windbg-decompile-ext
Расширение WinDbg x64, которое дизассемблирует живые функции и использует LLM для создания верифицированного псевдокода.
 sh1n0g1/z9
Обнаруживает артефакты вредоносного ПО на основе PowerShell из журналов событий и выполняет статический анализ скриптов PowerShell для выявления…
 0xdad0/papimonitor
Монитор API времени выполнения на основе Frida для приложений Android, который регистрирует вызываемые API, параметры, возвращаемые значения и…
 argos83/ritm
Ruby In The Middle (прокси-перехватчик HTTP/HTTPS)
 robertdfrench/ifuncd-up
GNU IFUNC является настоящим виновником CVE-2024-3094
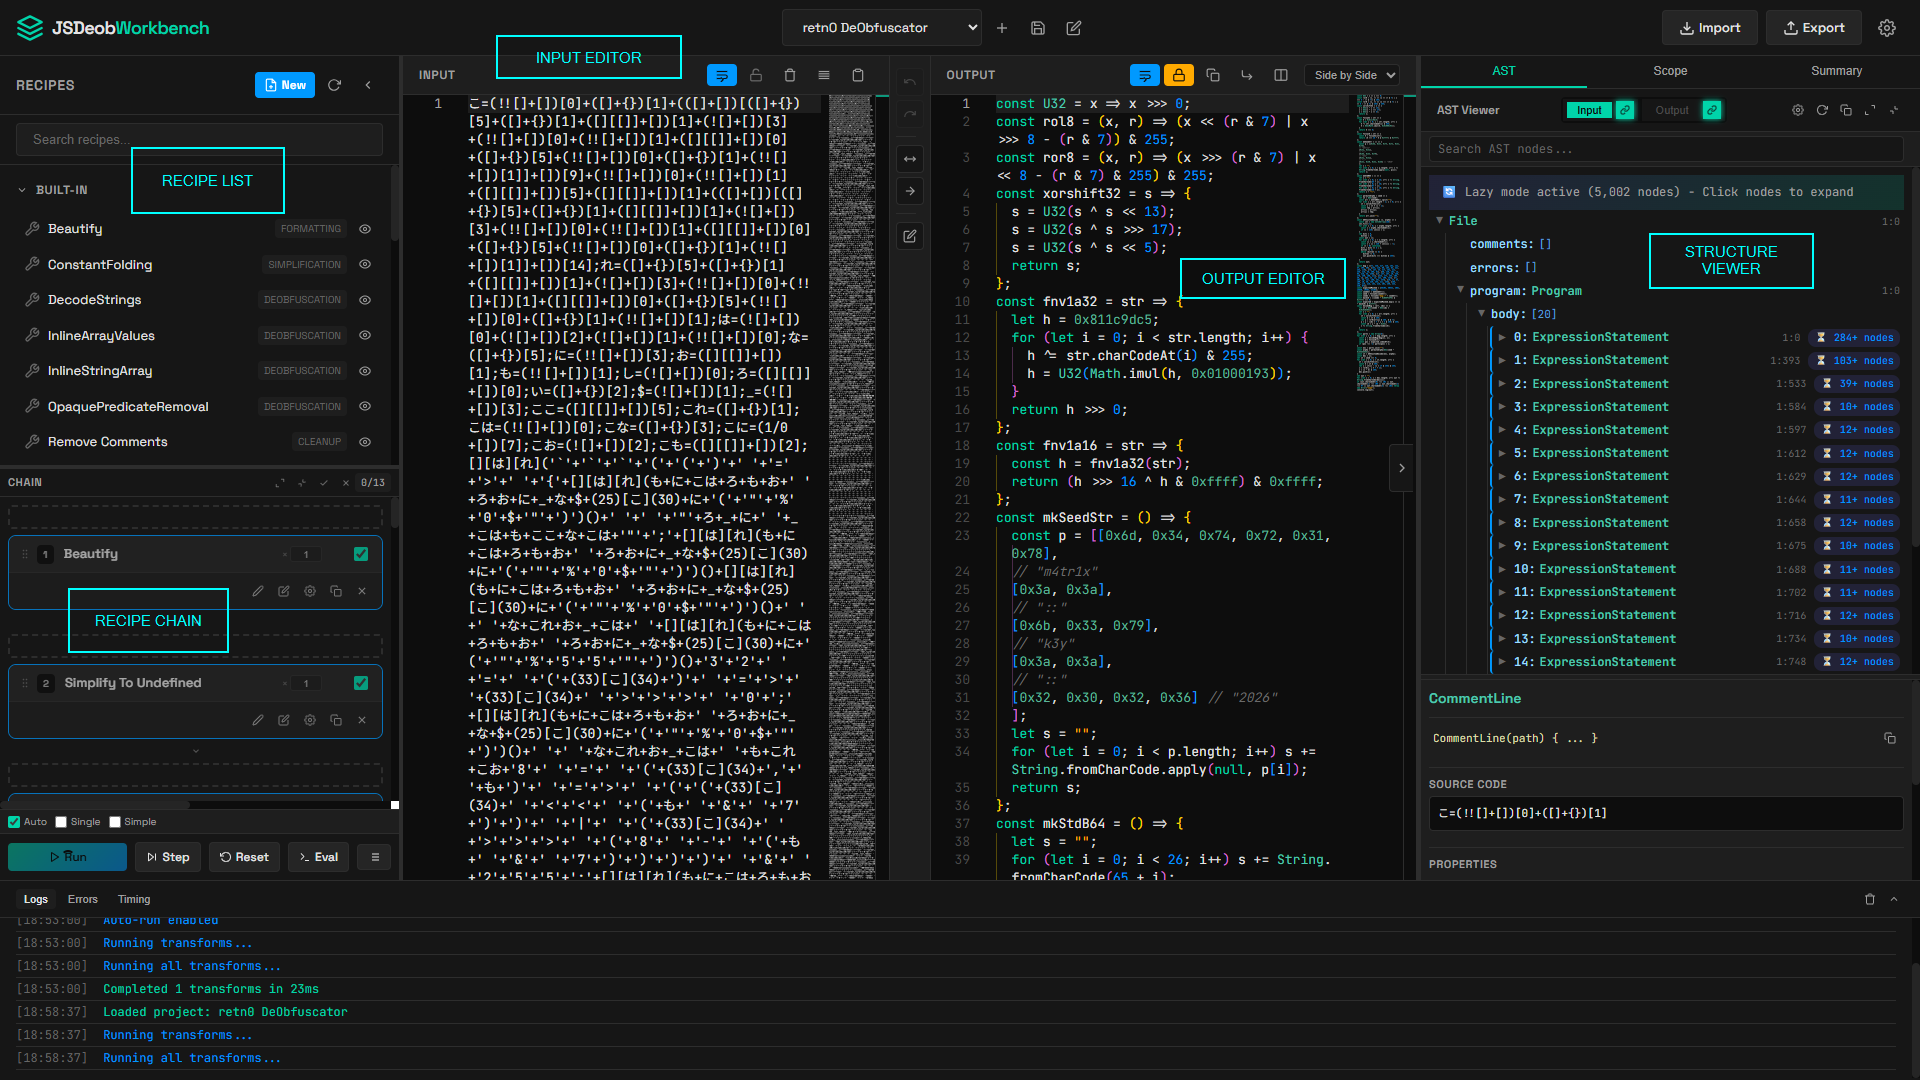 owl4444/jsdeob-workbench
Визуально анализируйте обфусцированный JavaScript. Стройте цепочки преобразований, исследуйте изменения в AST, пишите переиспользуемые плагины для…
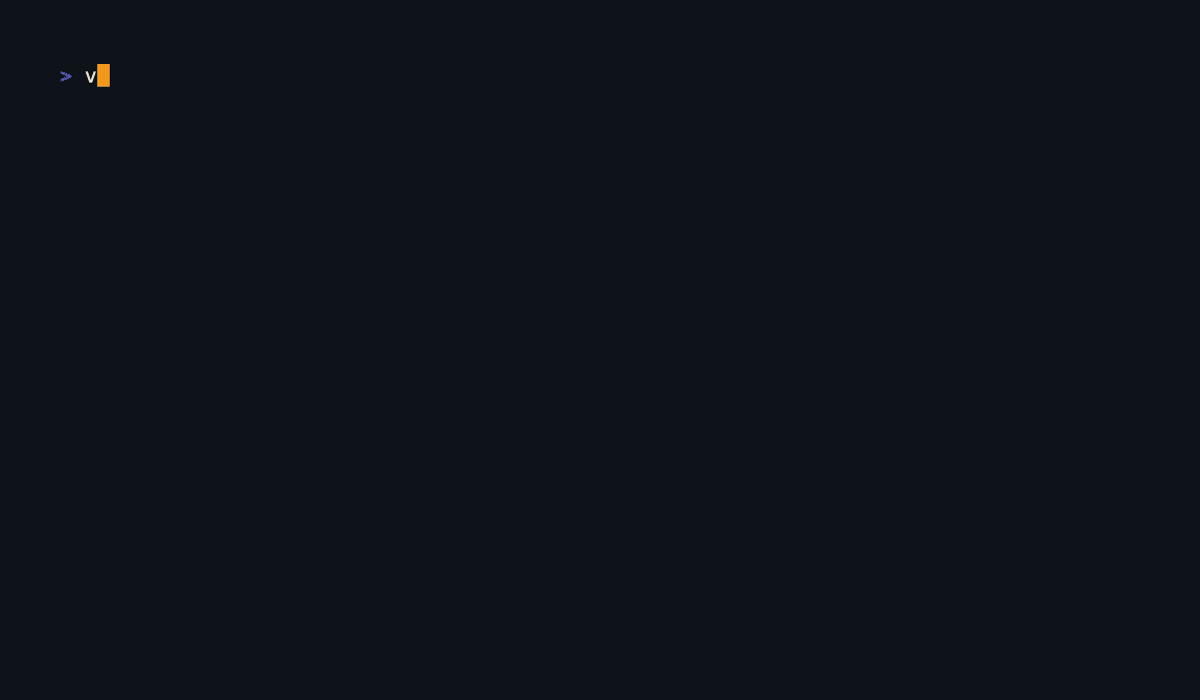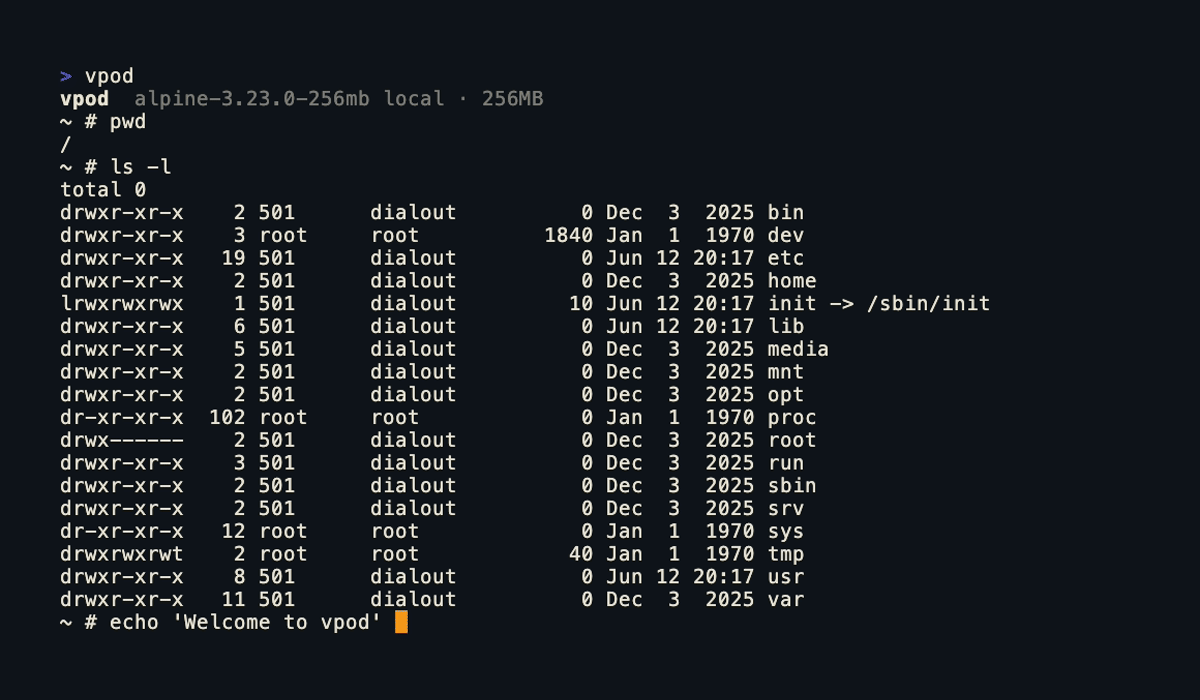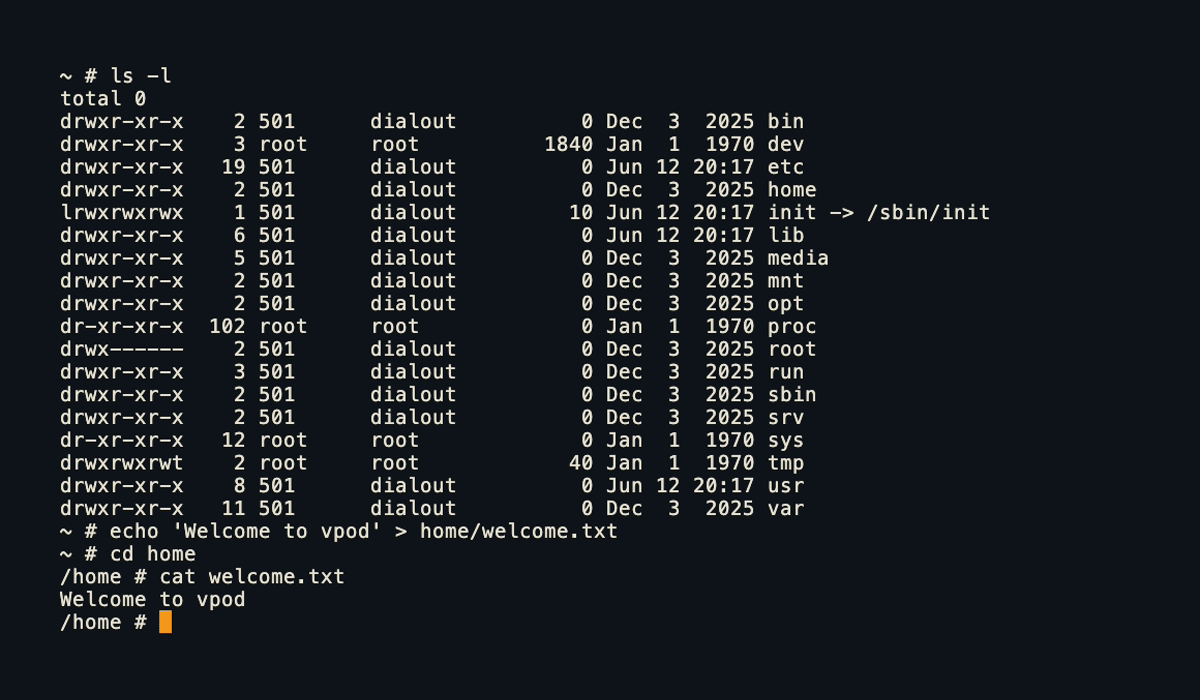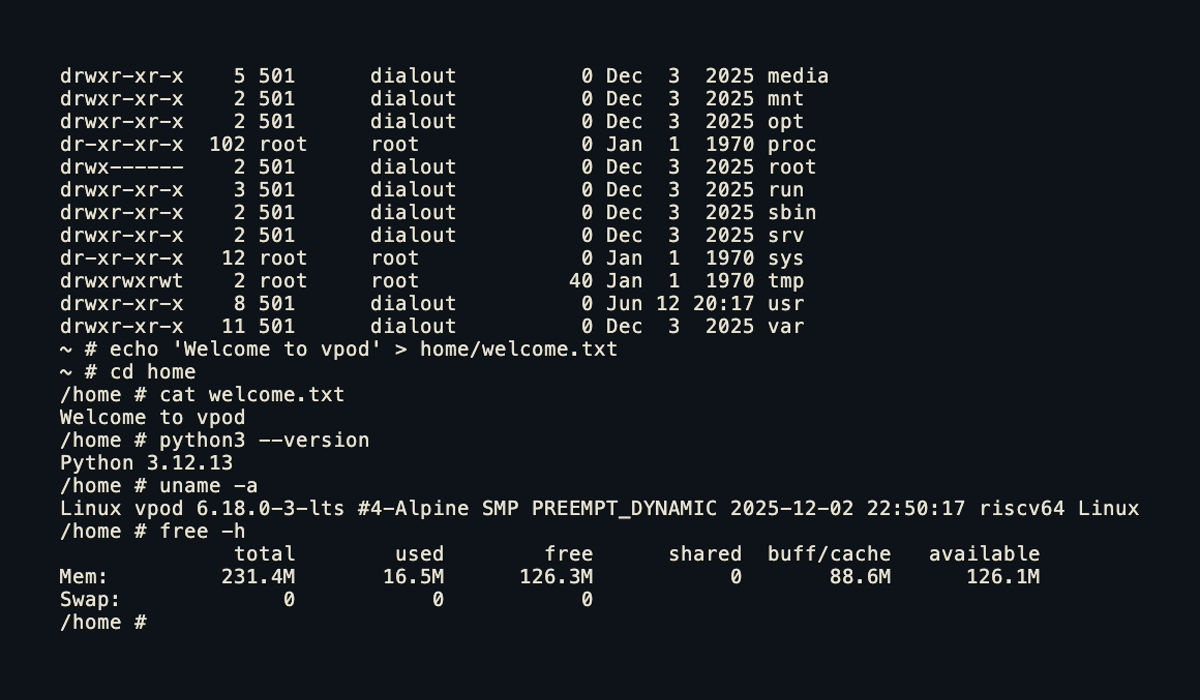 capsulerun/vpod
Лёгкие и безопасные Linux-песочницы для недоверенных процессов. Работают в браузере и на сервере.
 tandasat/hello-vt-rp
Простой гипервизор, демонстрирующий использование технологии Intel VT-rp (redirect protection).
 lfi-project/lfi
Главный репозиторий для LFI: Практичная, эффективная и безопасная программная изоляция
 cert-polska/hfinger
Генерирует уникальные отпечатки HTTP-запросов вредоносного ПО из файлов pcap с помощью Tshark, что позволяет идентифицировать и группировать…
 google/kernel-research
Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…








