
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit
 ultrasina/androidreverse
Обратная разработка Android полностью на устройстве. Анализ бинарных файлов Radare2, 8 декомпиляторов Java, поддержка Flutter и Unity il2cpp.
 rog3rsm1th/frelatage
Фаззер на основе покрытия для Python-приложений
 thannikudam/topazterminator
Инструмент на C, эксплуатирующий уязвимый драйвер ядра wsftprm.sys для завершения защищённых процессов EDR/AV в Windows, включая процессы PPL, через…
 kvesta/vesta
Инструмент статического анализа уязвимостей, обнаружения конфигурации Docker и кластеров Kubernetes, основанный на реальном проникновении в облачные…
 owasp/owasp-scs
Проект OWASP по безопасности смарт-контрактов (SCS)
 tindersec/gh-workflow-auditor
Скрипт для аудита файлов GitHub Action Workflow на предмет потенциальных уязвимостей.
 zznop/sploit
Go-пакет, помогающий в анализе и эксплуатации двоичных файлов
 ariary/notionterm
Встраивание обратной оболочки в страницы Notion с использованием Notion API в качестве прокси, что обеспечивает скрытные сеансы удаленной оболочки с…
 user1342/droiddetective
Фреймворк для анализа вредоносного ПО на основе машинного обучения для Android-приложений.
 cbwang505/cve-2020-1066-exp
Эксплойт локального повышения привилегий для CVE-2020-1066, нацеленный на Windows 7 и Server 2008 R2. Использует произвольную замену файлов через…
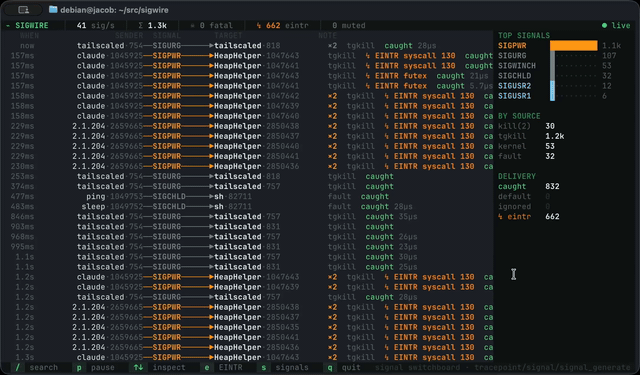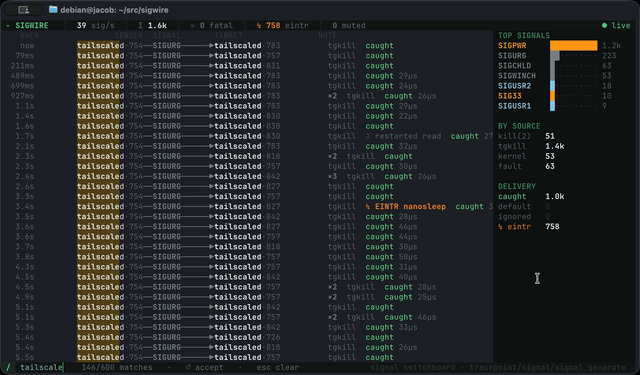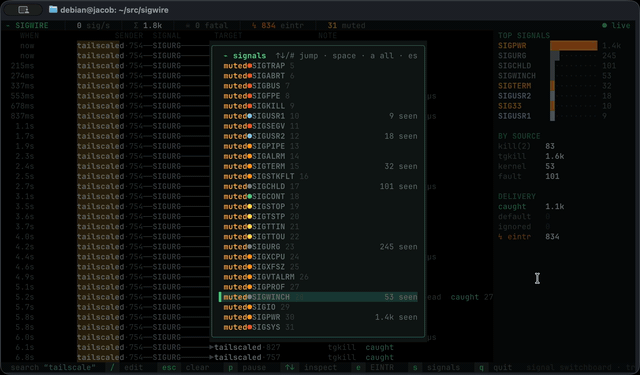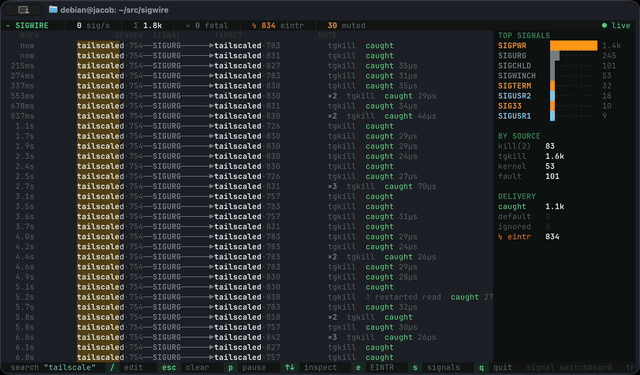 yeet-src/sigwire
Инструмент для наблюдения за сигналами ядра в реальном времени, использующий точки трассировки eBPF для потоковой передачи каждого сигнала, поданного…
 withsecurelabs/modulestomping
Исследование и proof-of-concept для module stomping — техники сокрытия вредоносного кода в легитимных модулях Windows, с документацией и деталями…
 malwaretech/basichook
Движок инлайн-хукинга для x86 (с использованием трамплинов)
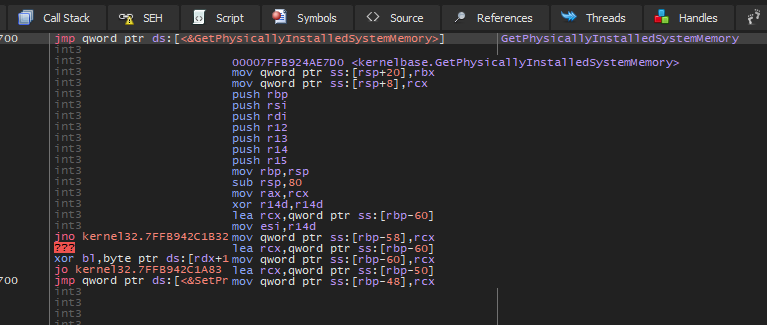 zeromemoryex/bypass-sandbox-evasion
C++ инструмент, который патчит вызовы Windows API для обхода проверок размера оперативной памяти в песочницах, позволяя вредоносному ПО избегать…
 eqstlab/cve-2026-94545
Эксплойт proof-of-concept для CVE-2026-94545 — неаутентифицированное RCE в Next.js next/og через инъекцию SVG и ROP-цепочку против нативного…
 youssefnoob003/sindrikit
Основополагающая библиотека на C для создания оперативно достоверных наступательных возможностей
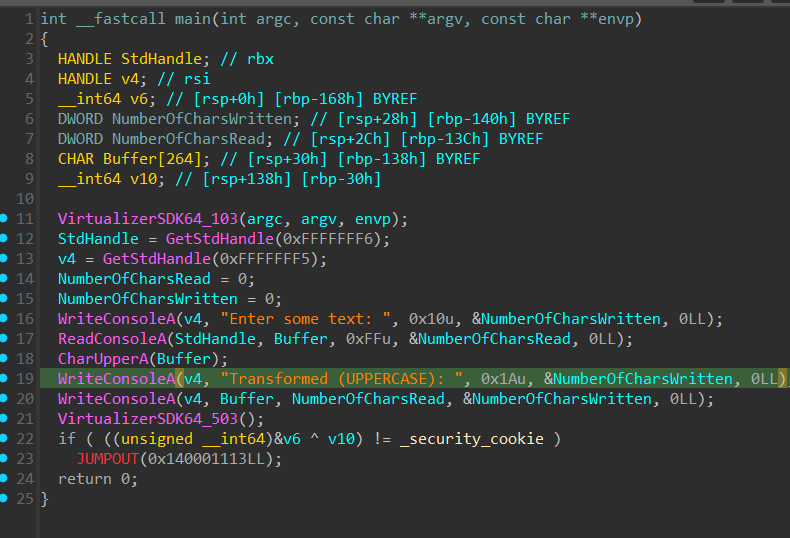 backengineering/themida-devirt
Результаты девиртуализации Themida
 hamz-a/frida-android-libbinder
PoC-скрипт Frida для просмотра трафика Android libbinder








