
 #1
Инструменты для анализа, понимания и обратной разработки поведения вредоносного ПО.
Рекомендация Kitploit

 zhangzhuosjtu/web3bugs
Демистификация эксплуатируемых уязвимостей в смарт-контрактах
 microcosm-cc/bluemonday
bluemonday: быстрый HTML-санитайзер на golang (вдохновлённый OWASP Java HTML Sanitizer) для очистки пользовательского контента от XSS
 xalgord/xalgorix
Open-source AI penetration testing agent that exploit-verifies every finding. Autonomous 22-phase pentests of web apps & APIs with CVSS-scored PDF…
 blacktop/ipsw-diffs
Публикует различия между сборками релизов прошивок IPSW для iOS, iPadOS и macOS, обеспечивая бинарное сравнение системных компонентов между версиями…
 justasmasiulis/lazy_importer
библиотека для импорта функций из DLL скрытым, недружественным к реверс-инжинирингу способом
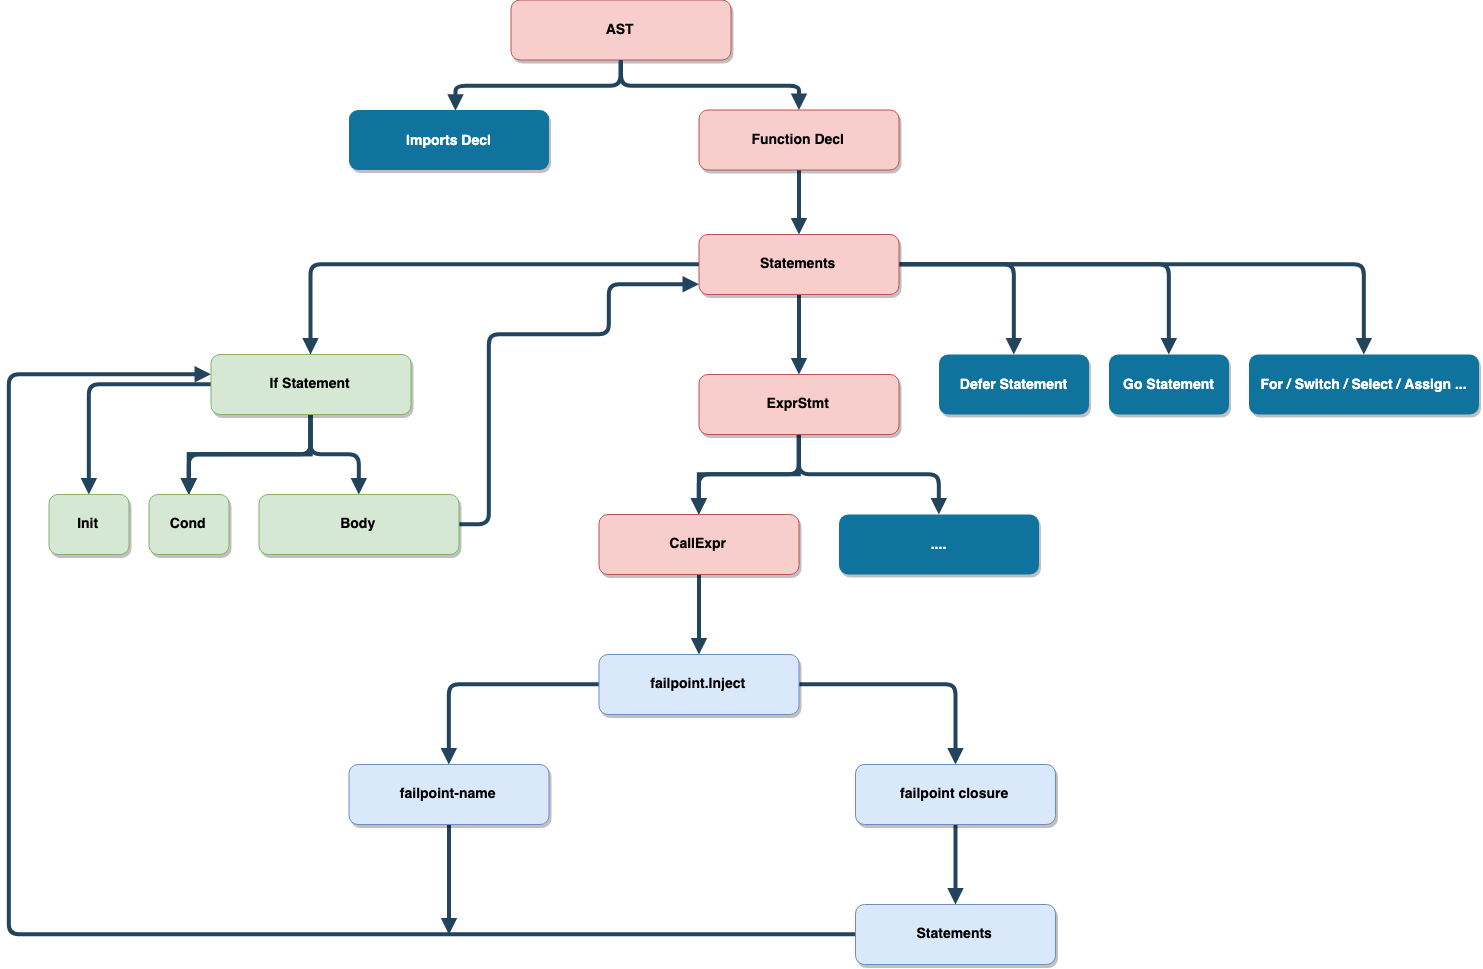 pingcap/failpoint
Библиотека внедрения сбоев для Go, добавляющая управляемые во время выполнения точки отказа для запуска паник, задержек, возвратов и условных путей…
 viruscamp/luadec
Декомпилятор Lua для Lua 5.1, 5.2 и 5.3
 michalmalik/osx-re-101
Подборка ресурсов для реверс-инжиниринга OSX/iOS.
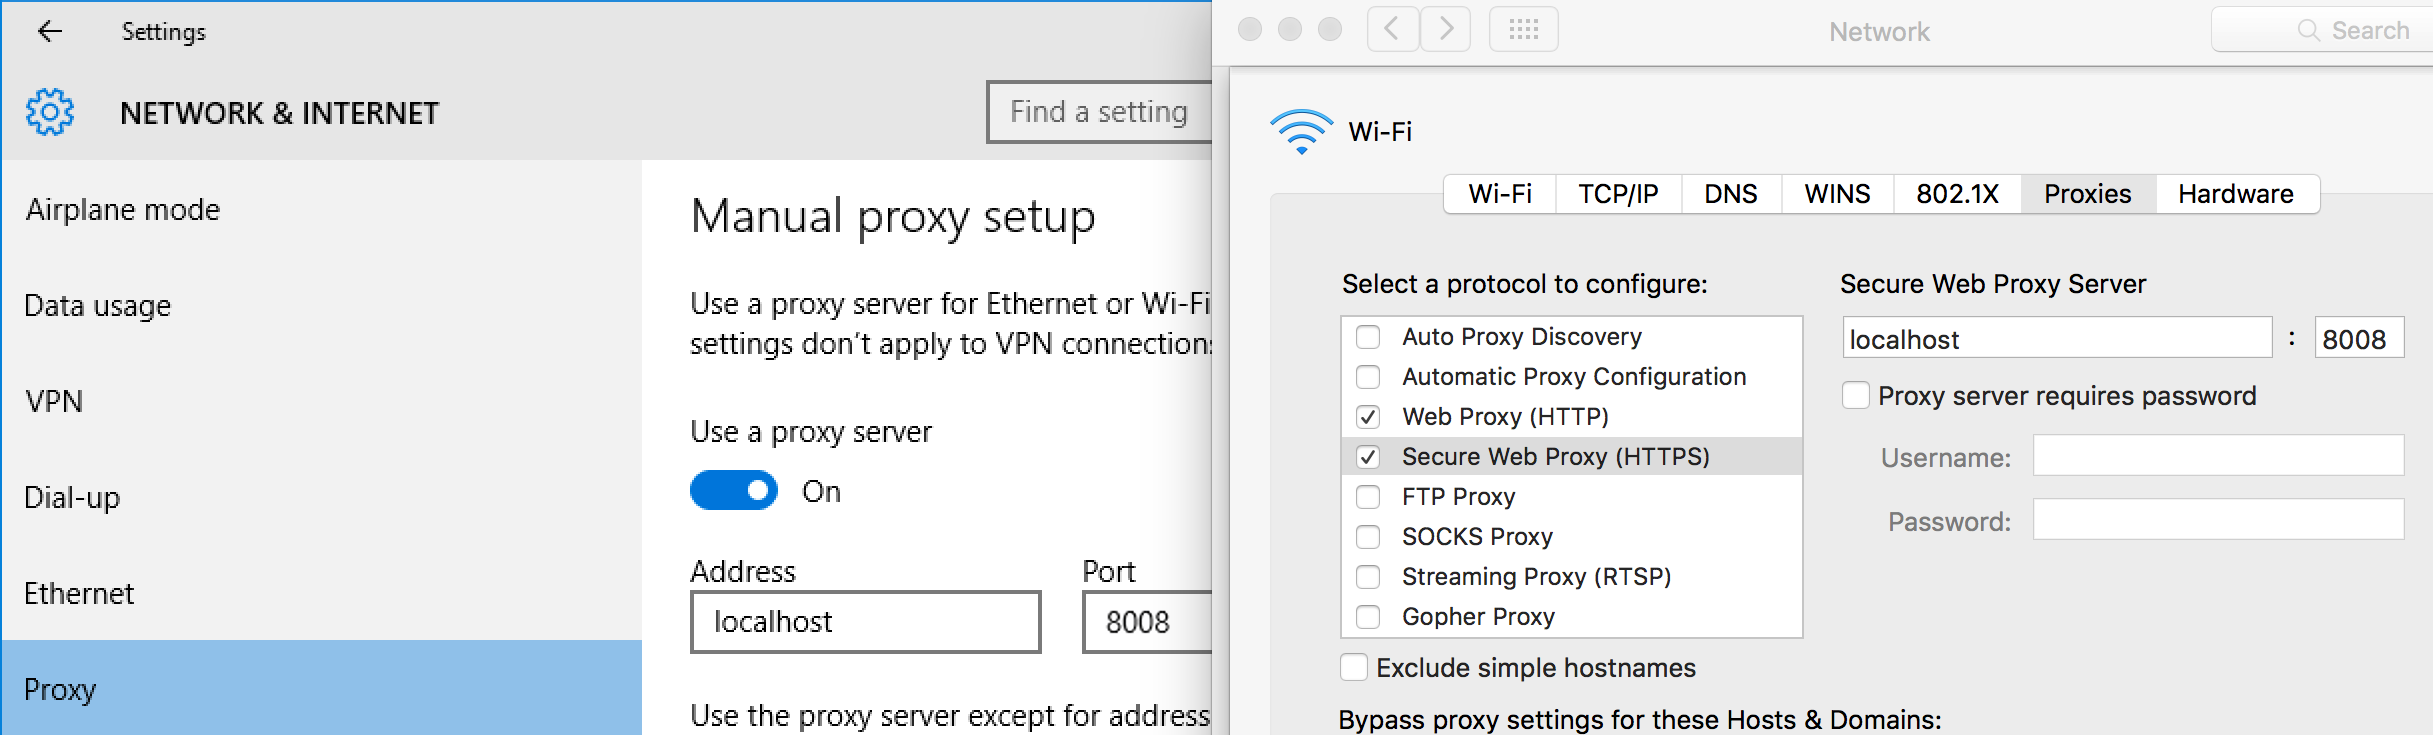 kdzwinel/betwixt
:zap: Веб-отладочный прокси на основе панели сети Chrome DevTools.
 jstrosch/malware-samples
Вредоносные образцы, упражнения по анализу и другие интересные ресурсы.
 chichou/grapefruit
Набор инструментов с открытым исходным кодом для тестирования безопасности мобильных устройств на iOS и Android. Ранее — Passionfruit.
 objective-see/malware
Коллекция вредоносного ПО для macOS
 qmonnet/rbpf
Виртуальная машина на Rust и JIT-компилятор для eBPF-программ
 fkie-cad/fact_core
Инструмент анализа и сравнения прошивок
 devploit/awesome-ctf-resources
Подборка фреймворков, библиотек, инструментов и образовательных ресурсов для Capture The Flag (CTF), предназначенных для решения задач в области…
 googleprojectzero/sandbox-attacksurface-analysis-tools
Набор инструментов для анализа Windows-песочниц на предмет открытой поверхности атак.
 chvancooten/maldev-for-dummies
Воркшоп по разработке вредоносного ПО
 datadog/guarddog
🐍 🔍 GuardDog — это CLI-инструмент для выявления вредоносных пакетов PyPI и npm








