
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 cred-club/artif
Продвинутая платформа угроз в реальном времени для выявления угроз и вредоносного веб-трафика на основе репутации IP и исторических данных.
 t3l3m3try/threat_hunting
Некоторые запросы для охоты за угрозами, полезные для blue team
 sentinelblue/cve-2022-29072
** ОСПАРИВАЕТСЯ ** 7-Zip до 21.07 в Windows позволяет повышение привилегий и выполнение команд, когда файл с расширением .7z перетаскивается в…
 alb-uss/secmon
SECMON — это веб-инструмент для автоматизации мониторинга информационной безопасности и управления уязвимостями с веб-интерфейсом.
 logpresso/cve-2021-44228-scanner
Сканер уязвимостей и патч для устранения уязвимости Log4j2 CVE-2021-44228
 cado-security/rip_raw
Rip Raw — это небольшой инструмент для анализа памяти скомпрометированных Linux-систем.
 airbus-cert/winshark
Плагин Wireshark для инструментирования ETW
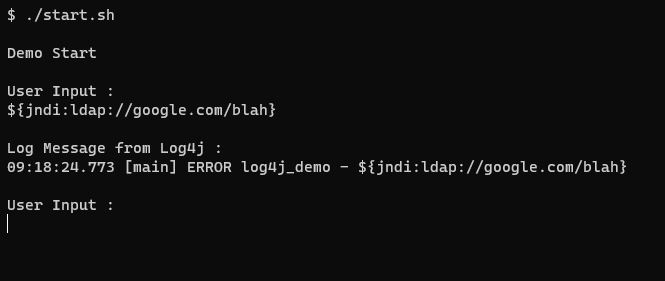 chandanshastri/log4j_vulnerability_demo
Простая программа для демонстрации того, как можно эксплуатировать уязвимость Log4j ( CVE-2021-44228 )
 scarredmonk/sysmonsimulator
Утилита для симуляции событий Sysmon, которая может использоваться для имитации атак с целью генерации журналов событий Sysmon для тестирования…
 randomuserid/tylium
Основные конвейеры данных для обнаружения вторжений, аналитики безопасности и поиска угроз
 fireeye/cve-2021-44228
Правила OpenIOC для облегчения поиска индикаторов компрометации
 tnich/honssh
HonSSH предназначен для логирования всех SSH-коммуникаций между клиентом и сервером.
 verveindustrialprotection/cve-2021-44228-log4j
Предоставляет Fixlet-ы и аналитику BigFix для обнаружения уязвимостей Log4j (CVE-2021-44228, CVE-2021-45046, CVE-2021-45105) в системах Windows и…
 wortell/log4j
Репозиторий, содержащий всю информацию, скрипты и т.д., связанные с CVE-2021-44228
 atlassion/rs4logj-cve-2021-44228
Предоставляет инструкции по обновлению и мерам защиты от уязвимости Apache Log4j CVE-2021-44228 в продуктах Remote Syslog, включая проверки версий и…
 atnetws/fail2ban-log4j
фильтр fail2ban, который перехватывает атаки на log4j CVE-2021-44228
 c3-h2/log4j_attacker_iplist
Подборка IP-адресов атакующих, нацеленных на уязвимость Log4j (CVE-2021-44228), для threat intelligence, реагирования на инциденты и защиты сети.
 liveoverflow/log4shell
Небольшой пример репозитория для изучения уязвимости log4j CVE-2021-44228








