
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 mattnotmax/cyberchef-recipes
Список рецептов cyber-chef и подобранные ссылки
 darkquasar/azurehunter
Модуль PowerShell для облачной криминалистики, предназначенный для запуска сценариев охоты на угрозы по данным из Azure и O365
 cyb3rfox/aurora-incident-response
Документирование реагирования на инциденты стало проще. Разработано специалистами по реагированию на инциденты для специалистов по реагированию на…
 orlikoski/skadi
Собирайте, обрабатывайте и проводите охоту с использованием данных с узлов под управлением MacOS, Windows и Linux.
 rjsudlow/proxynotshell-ioc-checker
Скрипт для проверки индикаторов компрометации, созданных ProxyNotShell (CVE-2022-41040 и CVE-2022-41082)
 snovvcrash/usbrip
Отслеживание истории событий USB на GNU/Linux
 evergreencartoons/senselessviolence
Набор инструментов для эксплуатации CVE-2022-31814.
 tothi/ad-honeypot-autodeploy
Автоматически разверните небольшой, намеренно небезопасный, уязвимый домен Windows для RDP Honeypot.
 nccgroup/mimikatz-detector-busylight
Эмуляция USB HID-драйвера с PID/VID (0x3bca/0x27bb) устройства Plenom A/S Busylight Alpha, поддерживаемого Mimikatz. При выполнении mimikatz по…
 nccgroup/mimikatz-detector-condrv
Драйвер Console Monitor Driver — это KMDF-фильтр-драйвер режима ядра, который перехватывает определённые операции Fast I/O (ввода и вывода),…
 snorby/snorby
Приложение на Ruby On Rails для мониторинга безопасности сети
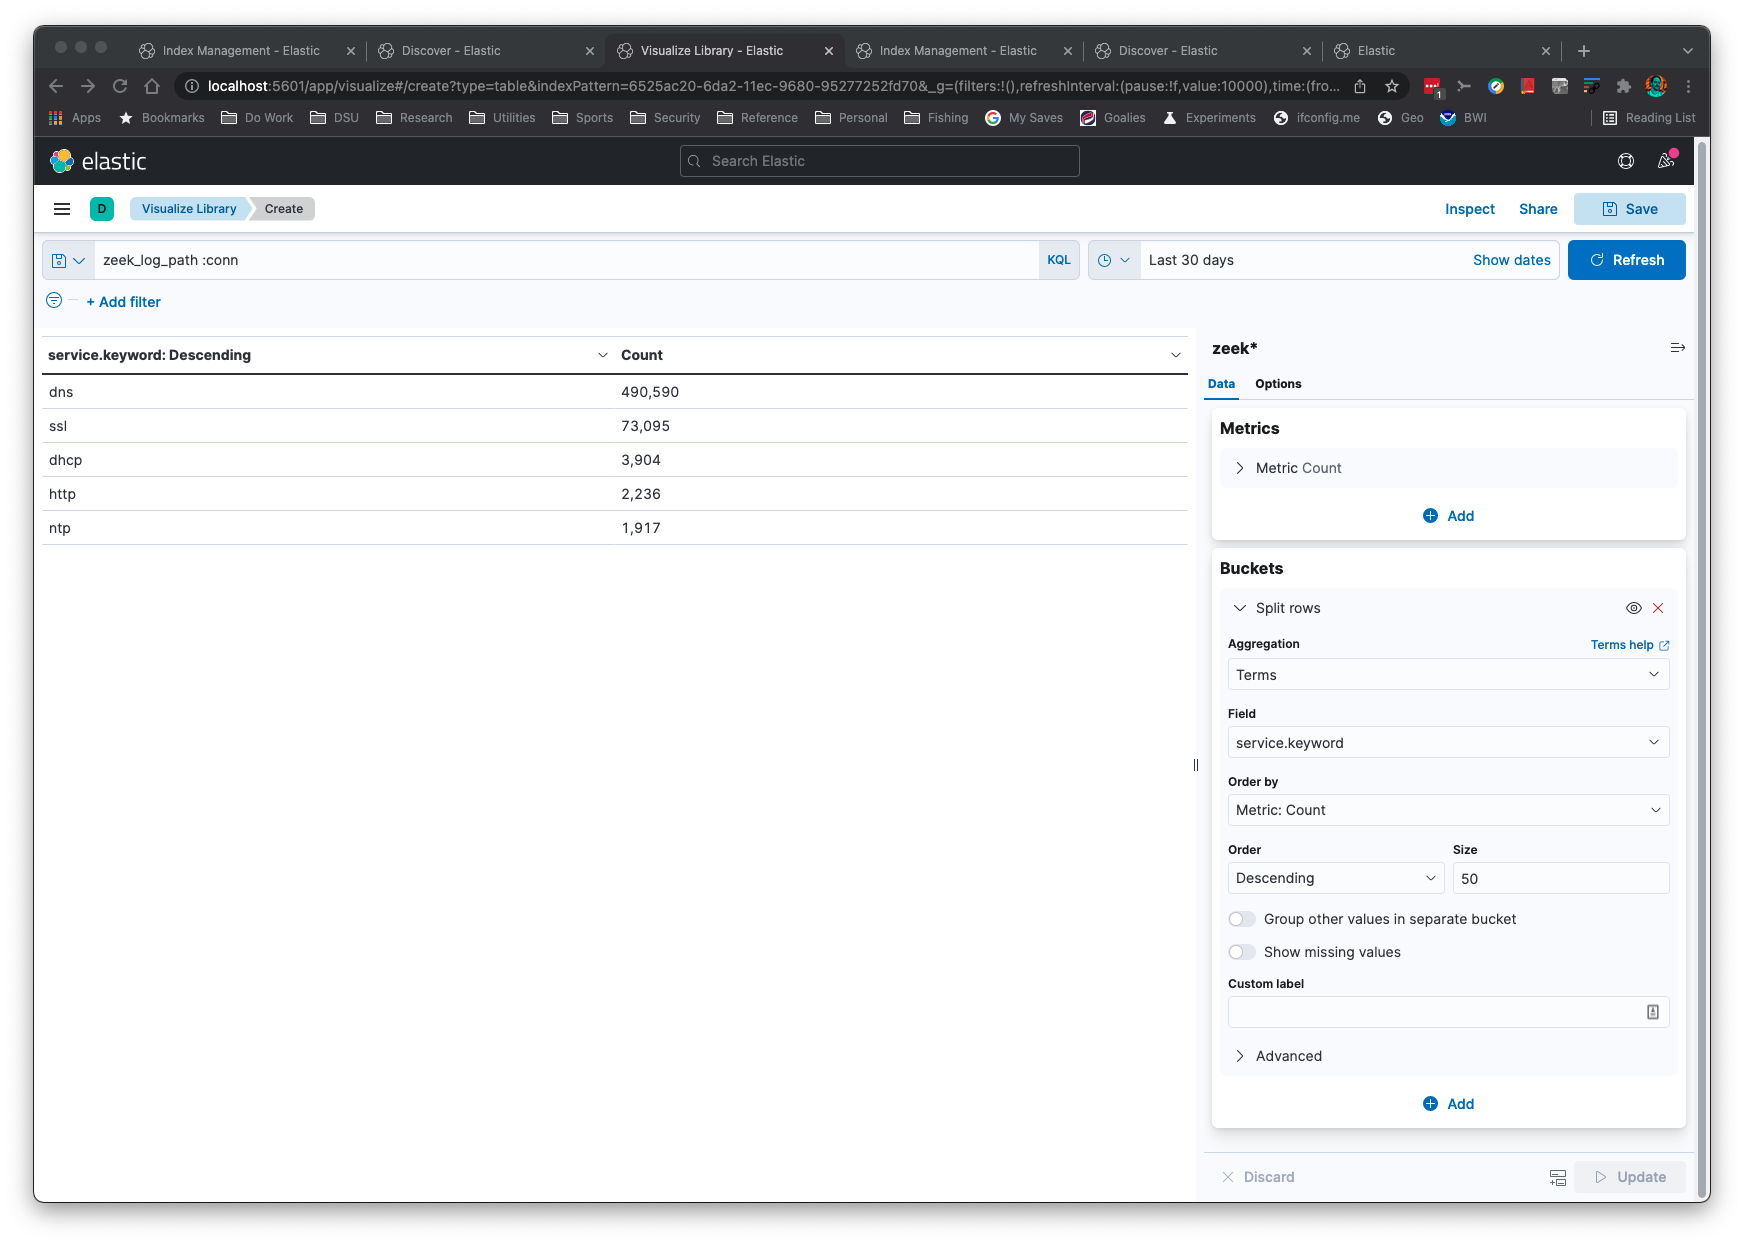 corelight/zeek2es
Приложение на Python для фильтрации и передачи логов Zeek в Elastic/OpenSearch+Humio. Это приложение также может выводить чистые JSON-логи в stdout…
 ox-eye/ox4shell
Деобфусцируйте payload'ы Log4Shell с лёгкостью.
 romaissaadjailia/get-applockereventlog
Это репозиторий для получения журнала событий Applocker путем анализа win-event log.
 threathunters-io/qlog
Логгер создания процессов Windows на основе ETW, обогащающий события хешами файлов, подписями и данными о родительском процессе, с выводом в журнал…
 alexpena5635/cve-2021-44228_scanner-main-modified-
Сканирует jar, war и ear файлы на наличие JndiLookup.class для обнаружения приложений, уязвимых к CVE-2021-44228 (Log4Shell).
 intel-xeon/cve-2021-44228---detection-with-powershell
Сканер на основе PowerShell для обнаружения уязвимости Log4j CVE-2021-44228 путем поиска по каталогам и лог-файлам индикаторов эксплуатации.
 ernestak/sigma-rule-for-cve-2022-30190
Правило Sigma для обнаружения эксплуатации CVE-2022-30190 (Follina) через события создания процессов Windows, позволяющее командам SOC выявлять…








