
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 cyberdefenders/detectionlabelk
DetectionLabELK — это форк DetectionLab со стеком ELK вместо Splunk.
 ctxis/snitchdns
DNS-сервер на основе базы данных с веб-интерфейсом
 anssi-fr/dfir-o365rc
Модуль PowerShell для сбора журналов Office 365 и Azure
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
 t0pcyber/hawk
Инструмент на основе PowerShell для сбора информации, связанной с вторжениями в O365 и потенциальными утечками данных.

 oseguera12/cowrie-honeypot-digitalocean
SSH/Telnet honeypot среднего уровня взаимодействия, созданный с помощью Cowrie, Loki, Promtail и Grafana - развернутый на DigitalOcean через…
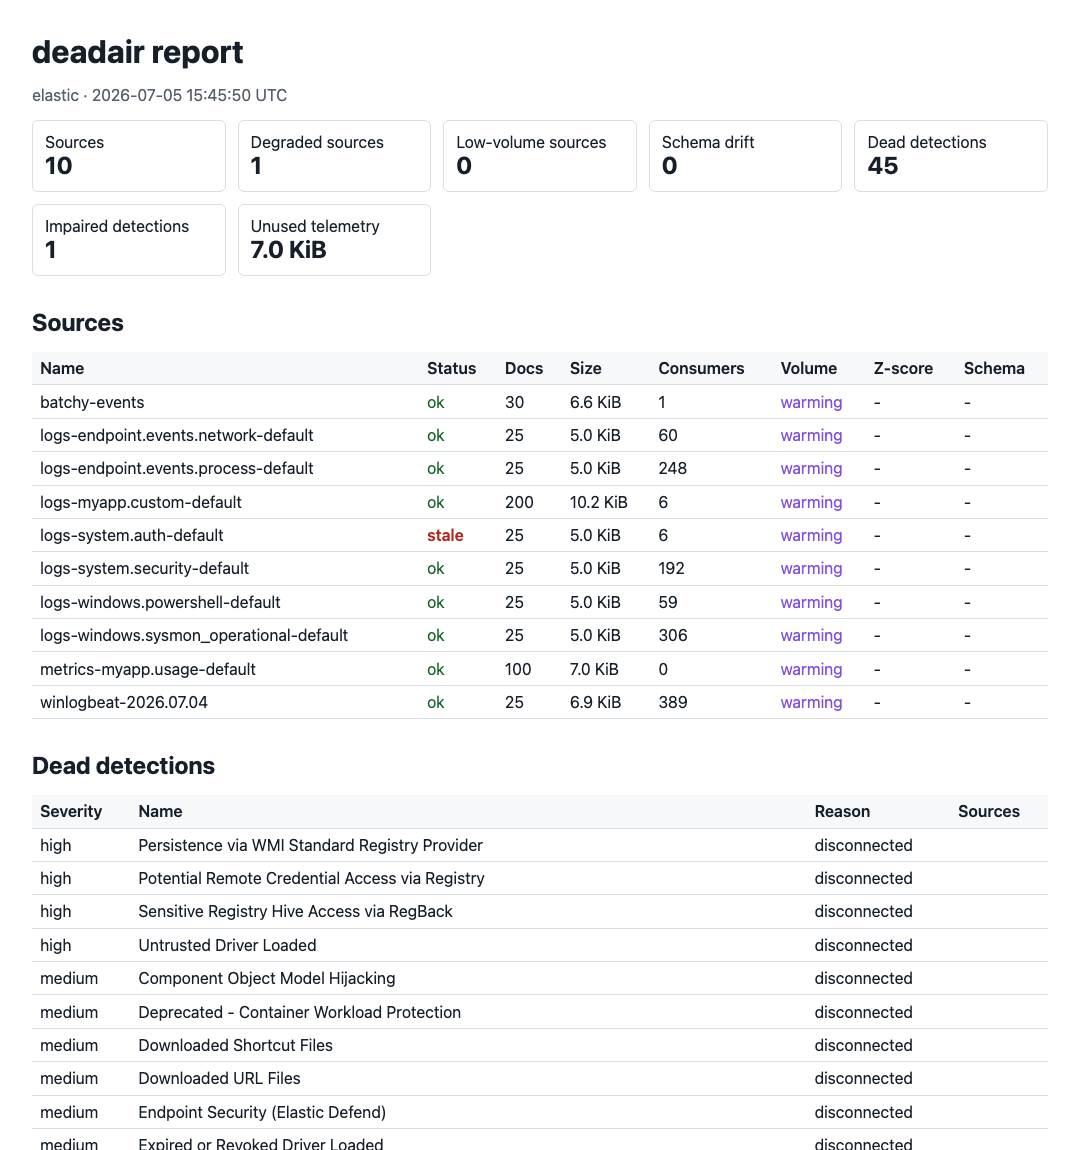 big-comfy/deadair
Находит правила обнаружения в вашем SIEM, которые работают вслепую
 tirrenotechnologies/tirreno
Фреймворк безопасности с открытым исходным кодом для отслеживания событий в реальном времени, обнаружения угроз и оценки рисков. Отслеживает…
 imthenachoman/how-to-secure-a-linux-server
Пошаговое руководство по усилению безопасности Linux-сервера, охватывающее безопасность SSH, межсетевые экраны, обнаружение вторжений, аудит и…
 danieleperera/onioningestor
Расширяемый инструмент для сбора, обхода и мониторинга onion-сайтов в сети Tor с индексацией собранной информации в Elasticsearch
 g0tmi1k/kippo-g0tmi1k
SSH-ханипот среднего уровня взаимодействия, который регистрирует атаки методом перебора и полные сеансы работы злоумышленника в оболочке, с…
 dfir-dd/dfir-toolkit
CLI-инструменты для криминалистического исследования артефактов Windows
 blackhillsinfosec/eventlogging
Скрипты автоматизации для развертывания Windows Event Forwarding, Sysmon и настраиваемых политик аудита в среде Active Directory.
 kolya5544/bearftp
Honeypot FTP-сервер, написанный на .NET Core (C#) для Linux и Windows.
 flo354/iosforensic
Инструмент для форензики iOS
 mellow-hype/c2finder
Ищите не перехваченные C&C IPs в ваших Bro logs (из списка Bambanek Consulting C&C master list)
 etsy/midas
Система анализа обнаружения вторжений для Mac
 michaelsanford/log4shell-honeypot
Docker-ханипот для CVE-2021-44228.








