
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit

 defenxor/dsiem
Движок корреляции событий безопасности для стека ELK
 omerbenamram/evtx
Быстрый (и безопасный) парсер для формата Windows XML Event Log (EVTX)
 allinurl/goaccess
GoAccess — это анализатор веб-логов в реальном времени и интерактивный просмотрщик, который работает в терминале в *nix-системах или через ваш…
 la3ar0v/tuxresponse
Автоматизированный скрипт реагирования на инциденты для Linux с живым триажем, сбором памяти (LiME), созданием образов дисков, сканированием YARA и…
 agent-hellboy/ltm
ltm — это отладчик истории выполнения для Linux. Он записывает метаданные процессов, файлов, сети, памяти и блочного ввода-вывода через eBPF, а затем…
 mitre/brawl-public-game-001
Данные из автоматизированного упражнения по эмуляции атакующего BRAWL
 randomuserid/adama
Поиск для Threat Hunting и Security Analytics
 cyberark/skywrapper
SkyWrapper помогает выявлять подозрительные формы создания и использования временных токенов в AWS
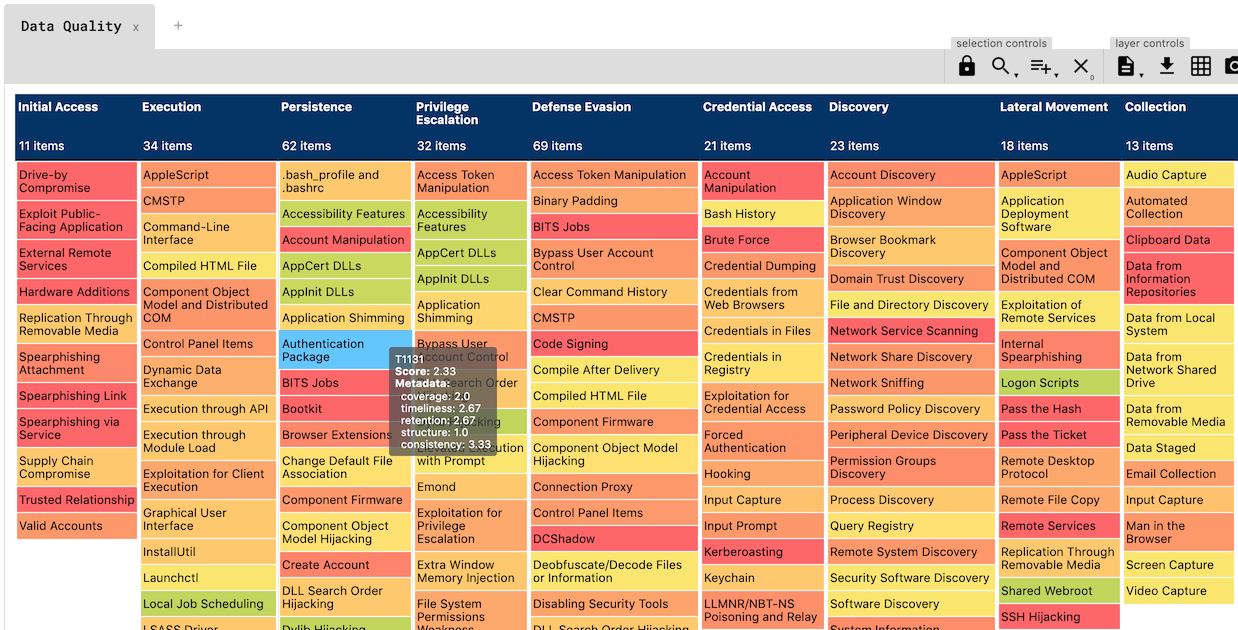 hxnoyd/ossem-power-up
Инструмент для оценки качества данных, построенный на основе замечательного OSSEM.
 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
 airbus-cert/winshark
Плагин Wireshark для инструментирования ETW
 chrisandoryan/nethive-project
Реструктурированная и совместная инфраструктура SIEM и CVSS. Представлено на Blackhat Asia Arsenal 2020.
 sans-blue-team/deepbluecli
Инструмент для охоты за угрозами на основе PowerShell, который анализирует журналы событий Windows для обнаружения вредоносной активности, включая…
 ahmedkhlief/apt-hunter
APT-Hunter — это инструмент поиска угроз (Threat Hunting) для журналов событий Windows, созданный с подходом фиолетовой команды (purple team) для…
 sigmahq/sigma
Главный репозиторий правил Sigma
 jangeisbauer/gundog
gundog - направленная охота в Microsoft Defender
 telekom-security/tpotce
🍯 T-Pot - Универсальная мульти-хонипот платформа 🐝
 cred-club/artif
Продвинутая платформа угроз в реальном времени для выявления угроз и вредоносного веб-трафика на основе репутации IP и исторических данных.







