
 #1
Инструменты парсинга логов, SIEM, централизованного логирования, форензик-таймлайна и корреляции событий безопасности.
Рекомендация Kitploit
 corelight/zeek2es
Приложение на Python для фильтрации и передачи логов Zeek в Elastic/OpenSearch+Humio. Это приложение также может выводить чистые JSON-логи в stdout…
 zedocun/sharepoint-cve-2023-29375-incident-response
Сквозной сценарий анализа инцидентов SOC и охоты за угрозами, нацеленный на повышение привилегий в Microsoft SharePoint (CVE-2023-29357) с…
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
 mingchen-script/cve-2020-1472-visualizer
Скрипт PowerShell для сканирования журналов событий Windows на предмет индикаторов CVE-2020-1472 (события 5827-5831), экспорта в CSV и создания…
 checkmarx/checkmarx-cve-2025-30066-detection-tool
Сканирует GitHub Actions и журналы на предмет индикаторов CVE-2025-30066, обнаруживая вредоносные действия и раскрытые секреты с помощью интеграции…
 shahdawadfallah-sys/cybersecurity-capstone-project
Выпускной проект по кибербезопасности, завершенный во время NCSC Nashama CyberCamp 11, реализованный в сотрудничестве с IT Security C&T. Проект…
 joaoreis13/flight-risk
Набор инструментов безопасности для CVE-2025-55182 (React2Shell) — сканирование, обнаружение, корреляция и тестирование уязвимости RCE в React Server…
 aleongx/kql_sentinel_cve-2025-21333
KQL para deteccion de CVE-2025-21333 en Sentinel
 alisha-chaudhary/ssh-enum
Этот проект исследует, раскрывает ли современный OpenSSH действительные имена пользователей через тонкие различия в ответах или времени. Исследование…
 borsch-appreciator/soc235---atlassian-confluence-broken-access-control-0-day-cve-2023-22515
Разбор SOC-аналитиком попытки эксплуатации broken access control в Confluence CVE-2023-22515, включая анализ логов, сопоставление с MITRE ATT&CK и…
 virologi-info/papercut-toolkit
#PaperCut CVE-2026-81578 + CVE-2026-82078 Набор инструментов для защиты 2 3 Защитный набор инструментов для проверки и оценки подверженности связанным
 ashok523/cve-2026-31431
Защитный плейбук для реагирования на инциденты и пакет обнаружения для CVE-2026-31431 (Copy Fail) — локального повышения привилегий в ядре Linux,…
 3tternp/cve-2026-41940---cpanel-whm-check
Это офисный проверочный скрипт, предоставленный cPanel для всех пользователей, использующих cPanel.
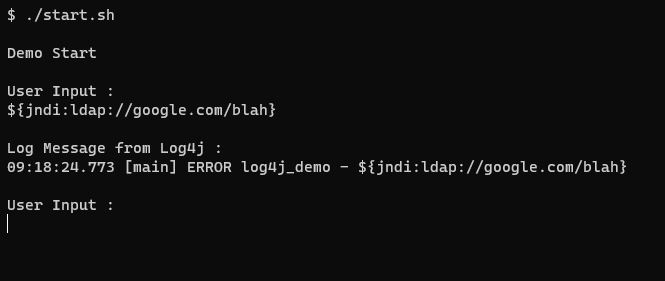 chandanshastri/log4j_vulnerability_demo
Простая программа для демонстрации того, как можно эксплуатировать уязвимость Log4j ( CVE-2021-44228 )
 neo23x0/raccine
Простая вакцина от программ-вымогателей
 al0ne/nginx_log_check
Скрипт анализа безопасности логов Nginx
 jonny-jhnson/telemetrysource
Справочное сопоставление событий телеметрии Windows — Sysmon, Security Auditing и Threat Intelligence ETW — с лежащими в их основе функциями API,…
 mthcht/purpleteam
Purpleteam — симуляция сценариев и обнаружение — генерация событий для детектирования в SOC








