#1
Учебные программы, курсы и структурированные маршруты для изучения кибербезопасности, защиты и разрешенного тестирования.
Рекомендация Kitploit
 mrphrazer/binary-cartography
Технические вебинары по реверс-инжинирингу, анализу вредоносного ПО и защите программного обеспечения.
 owasp/android-security-masterclass
Практический учебный стенд OWASP по безопасности Android с 78 модулями MASVS/MASTG, объединяющими уязвимые, защищённые и атакующие приложения для…
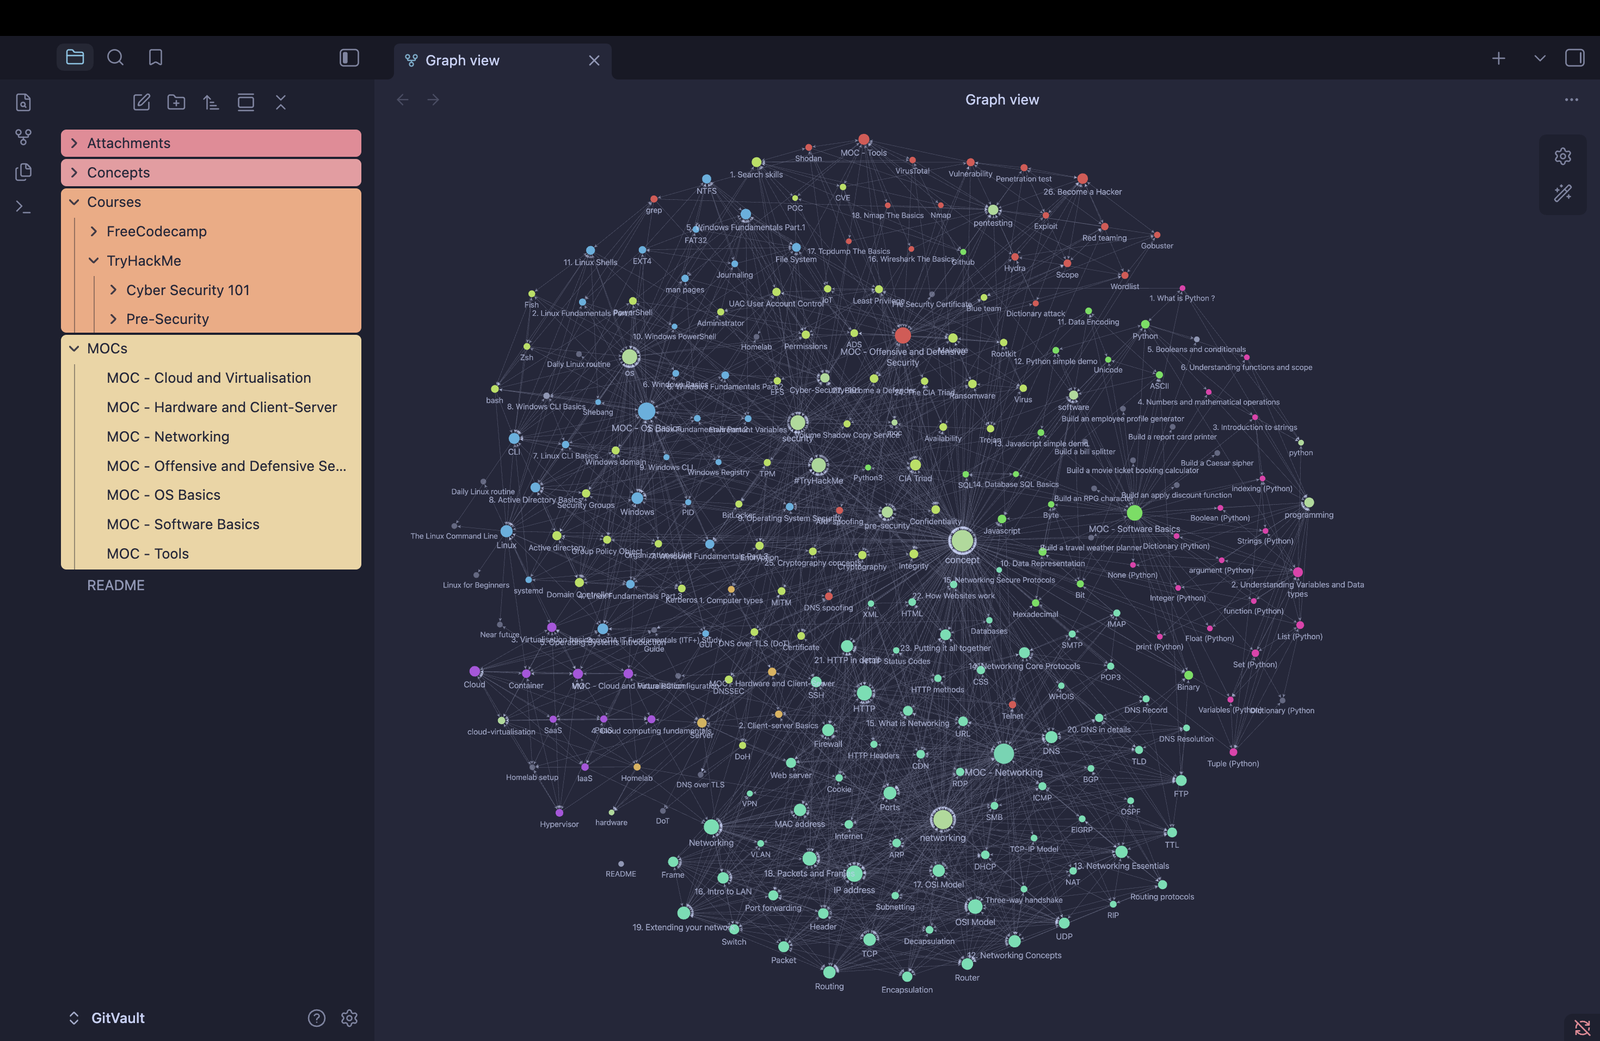 gitowl58/gitvault
A beginner Obsidian Vault structure for Cybersecurity, Linux, Homelabbing / Self-hosting, all about sharing knowledge.
 doretox/atomicvulns
Atomic web vulnerability labs. One OWASP flaw per app — minimal Flask + Docker, intentionally broken for hands-on study with Burp Suite.
 pinksawtooth/how_to_become_a_malware_analyst
Кураторское руководство по становлению аналитиком вредоносного ПО, охватывающее базовые знания, обратную разработку, инструменты анализа и обучение с…
 anpa1200/aidebug
Evidence-focused анализ вредоносного ПО с глубоким исследованием PE/.NET, реконструкцией в Ghidra, перекрёстными проверками с ИИ, YARA и отладкой ELF
 0x4d31/awesome-threat-detection
Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Кураторская подборка классных ресурсов, инструментов и других полезных штук для синих команд в кибербезопасности.
 hslatman/awesome-threat-intelligence
Курируемый каталог источников киберразведки, фидов, фреймворков, инструментов и исследовательских материалов для команд SOC/CTI — охватывающий IOC,…
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 botesjuan/burp-suite-certified-practitioner-exam-study
Практические конспекты и пошаговые руководства по лабораторным работам PortSwigger Academy, охватывающие веб-уязвимости, пейлоады, энумерацию и…
 appsec-forge/appsec-forge
Структурированная база знаний по безопасности с кейсами, вдохновлёнными реальными производственными сценариями: анализ уязвимостей, разбор…
 ransomleak/training-application-security
Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…
 gmh5225/awesome-web3-security
A curated list of Web3 Security materials and resources for Pentesters and Bug Hunters.
 wattocyber/bug-bounty-library
Curated bug-bounty methodology library with runbooks, recon/fuzz playbooks, checklists, and CLI helpers for target scoping, cert enumeration, and…
 gmh5225/awesome-llvm-security
Curated collection of LLVM security resources covering binary lifting, code obfuscation, static analysis, symbolic execution, sanitizers, and…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.