
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 horkimhab/cve-wazuh
Зарегистрированный агент может протащить произвольные операции OpenSearch _bulk через DataValue.index. GHSA-ff9g-85jq-r3g3. Черновик.
 rootdirective-sec/cve-2026-49060-lab
# Docker-лаборатория для воспроизведения CVE-2026-49060 Docker-лаборатория для воспроизведения CVE-2026-49060 — неаутентифицированного повышения…
 brito101/session_reaper_lab
Среда Docker для практической демонстрации CVE-2025-54236 (SessionReaper): PHP Object Deserialization, приводящая к RCE в Magento Open Source 2.4.7
 jacobtaylor3/c2-and-post-exploitation-framework
CVE-2021-21220 利用基础设施
 vettrivel007/cve-2024-1086
Эксплойт (proof-of-concept) для локального повышения привилегий для CVE-2024-1086, нацеленный на ядра Linux v5.14–v6.6. Достигает root-оболочки с…
 dhiaelhak-rached/cve-2026-39987-lab-or-marimo-cve-lab
Образовательный Docker-лабораторный стенд, демонстрирующий CVE-2026-39987 — RCE без аутентификации через обход аутентификации WebSocket в marimo, с…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
Уязвимая лаборатория на основе Docker и подробный отчет PoC для CVE-2023-25157/25158 SQL-инъекции в GeoServer и GeoTools, с 4 проверенными векторами…
 deancooreman/cve-2024-47176
Автоматизированная лаборатория VirtualBox для эксплуатации CVE-2024-47176 (CUPS RCE) с использованием собственного эксплойта на Python, целевой…
 e-bounce/cve-2010-1622_learning_environment
cve-2010-1622 Учебная среда

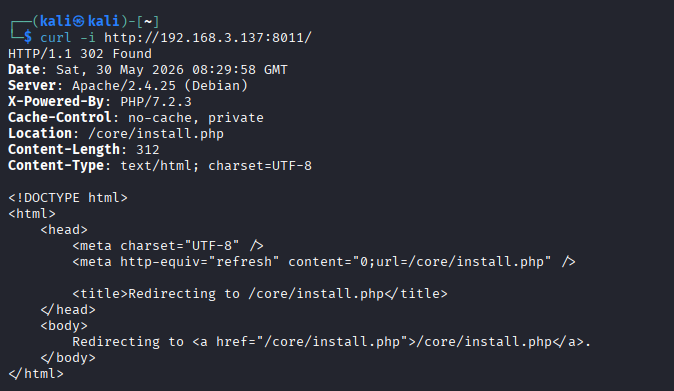 dungsocool/cve-2018-7600
Пошаговое лабораторное руководство по эксплуатации CVE-2018-7600 (Drupalgeddon2) RCE в Drupal 8.5.0, охватывающее анализ поверхности атаки,…
 dungsocool/cve-2014-3120
Пошаговое лабораторное руководство, демонстрирующее эксплуатацию CVE-2014-3120 против Elasticsearch 1.1.1, охватывающее анализ уязвимости, RCE через…
 eliot-code/cve-2026-22874-poc
- Proof-of-concept эксплойт для CVE-2026-22874, уязвимости подделки серверных запросов (Server-Side Request Forgery, SSRF) в Gitea версиях до 1.26.3.…
 yeonchoda/cve-2024-9264
PoC-эксплойт для CVE-2024-9264: уязвимость SQL-выражений Grafana, позволяющая включение локальных файлов и удалённое выполнение кода через…
 vutiendat323/cve-2021-44228_log4shell
Демонстрация эксплуатации RCE на основе Docker для Log4Shell (CVE-2021-44228) с уязвимым приложением Spring Boot, вредоносным LDAP-сервером и…
 jini135wii/cve-2019-15107
Эксплойт PoC для CVE-2019-15107, уязвимость удаленного выполнения кода в Webmin 1.920 и более ранних версий. Включает настройку лаборатории на основе…
 dinosn/cve-2025-13673
CVE-2025-13673: Tutor LMS SQL-инъекция PoC + Docker lab
 rootdirective-sec/cve-2026-46645-analysis-lab
Лаборатория на основе Docker для воспроизведения CVE-2026-46645, обхода авторизации в конечной точке ajax_lookup SQLAdmin. Включает уязвимые и…








