
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit
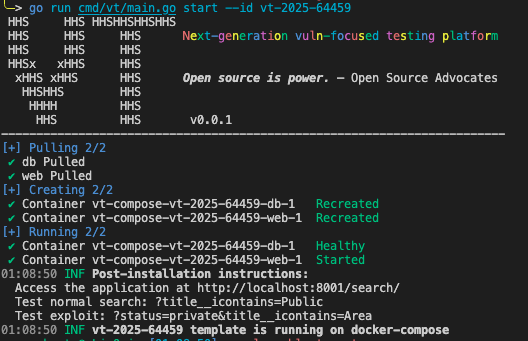
 omarkurt/django-connector-cve-2025-64459-testbed
Автономный тестовый стенд для Django CVE-2025-64459. Демонстрирует инъекцию параметров QuerySet.filter() через распаковку словаря с использованием…
 sho-luv/mongobleed
Сканер и эксплойт-инструмент для CVE-2025-14847 (MongoBleed). Неаутентифицированная утечка памяти кучи MongoDB через декомпрессию zlib. Обнаружение,…
 imad457/nextjs-rce-root-takeover
Отчет о пентесте: RCE в Next.js 16.0.6 (CVE-2025-66478)
 dr4xp/react2shell
Критическая уязвимость в React Server Components, затрагивающая React 19 (CVE-2025-55182) и фреймворки, которые его используют, такие как Next.js…
 liquid-sec/variatype.htb-cve-2025-66034
Python-скрипт эксплойта для CVE-2025-66034 на машине Variatype с HackTheBox, обеспечивающий выполнение команд и полезные нагрузки обратной оболочки…
 nth347/cve-2019-9081_poc
PoC для CVE-2019-9081
 wechicken456/cve-2021-4034-ctf-writeup
Разбор CTF pwn-задачи с эксплуатацией CVE-2021-4034 (pkexec) через манипуляцию кучей, с реверс-инжинирингом в Ghidra и пользовательским…
 elttam/ko7demo
Пример koseven hello world в Docker-контейнере для экспериментов с SQL-инъекцией CVE-2019-8979, затрагивающей версии < 3.3.10
 bitburner/ivre-wizard
Интерактивный мастер-интерфейс для IVRE, упрощающий создание сканов в базе данных.
 systemslibrarian/crypto-lab-merkle-proofs
Browser-based Merkle tree demo — build a tree, generate inclusion proofs, recompute the root hash by hash, and replay the RFC 6962 second-preimage…
 acceis/exploit-cve-2023-38490
Kirby < 3.9.6 XML External Entity эксплойт
 aurorasec-pivot/cve-2025-55752
基于 Docker 的重现环境,用于复现 Apache Tomcat 10.1.44 中的路径遍历漏洞 CVE-2025-55752。本实验场景可以复现官网报道的RCE
 imbios/lab-cve-2020-0610
Воспроизводимая лаборатория для CVE-2020-0610 (BlueGate) - уязвимость удаленного выполнения кода через UDP/DTLS в Windows RD Gateway. Включает…
 horkimhab/cve-2025-48595
CVE-2025-48595 - Черновик
 ptantiku/cve-2015-2208
Docker, симулирующий уязвимость cve-2015-2208
 delfaster/cve-2025-32421---race-condition-vulnerability---next.js
PoC-лаборатория для CVE-2025-32421 – симуляция отравления кэша из-за состояния гонки в Next.js
 kamal-418/vulnerable-lab-nextjs-cve-2025-29927
Намеренно уязвимое Next.js приложение, предназначенное для отработки эксплуатации CVE-2025-29927, с обучающим видео для направленного обучения.
 rockydesigne/ssp-assignment-3-rceyoulater
PoC для CVE-2023-46604, написанный в рамках курса SPS для магистерской программы по передовой кибербезопасности в UPB.








